
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen

 safebuffer/pe-linux
Linux-Auditing-Tool zur Privilegieneskalation, das Systemaufzählung, Kernel-Schwachstellenprüfungen, Passwortsammlung, Protokollanalyse und…
 tyranid/ie11sandboxescapes
Einiger Beispielquellcode für behobene IE11-Sandbox-Escapes.

 3lp4tr0n/remotemonologue
DCOM für NTLM-Authentifizierungs-Coercions waffenwirksam machen
 retme7/cve-2014-7911_poc
Lokaler Root-Exploit für Nexus5 Android 4.4.4 (KTU84P)
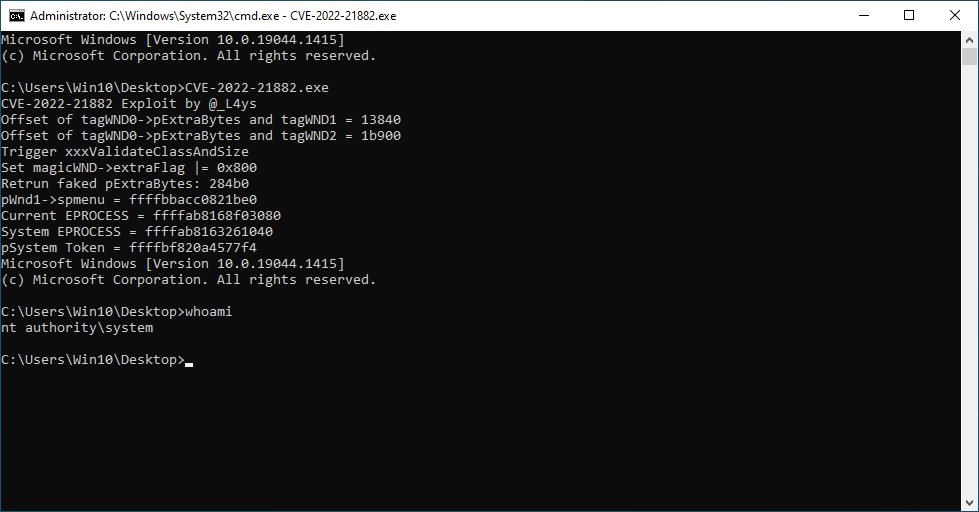 l4ys/cve-2022-21882
Proof-of-Concept-Exploit für CVE-2022-21882, eine Win32k-Privilegienausweitungsschwachstelle, die Windows 10 21H2 betrifft und die Eskalation von…
 icyguider/moreimpacketexamples
Weitere Beispiele mit der Impacket-Bibliothek, die für Lernzwecke entwickelt wurden.
 hackerhouse-opensource/offensivelua
Offensives Lua.
 cobbr/elite
Elite ist die clientseitige Komponente des Covenant-Projekts. Covenant ist ein .NET-Command-and-Control-Framework, das darauf abzielt, die…
 ziconius/fudgec2
FudgeC2 - ein Command-and-Control-Framework, das für Teamzusammenarbeit und Post-Exploitation-Aktivitäten entwickelt wurde.
 h4wkst3r/adokit
Modulares Angriffstoolkit, das die Azure DevOps REST API für Aufklärung, Privilegieneskalation und Persistenz unter Verwendung gestohlener Cookies…
 cryst4linqq/turkorat
Vollständig unerkannter Grabber (sammelt Wallets, Passwörter, Cookies, modifiziert Discord-Client usw.)
 dirkjanm/askwam
Fordere beim Web Account Manager (WAM) Entra ID-Token an
 rasta-mouse/ost-c2-spec
Open Source C&C-Spezifikation
 kudaes/dumpy
Offene Handles wiederverwenden, um LSASS dynamisch zu dumpen.
 janoglezcampos/rust_syscalls
Einzelner Stub für direktes und indirektes Syscalling mit SSN-Auflösung zur Laufzeit für Windows.
 blacksnufkin/nyxinvoke
NyxInvoke ist ein Rust-CLI-Tool zum Ausführen von .NET-Assemblys, PowerShell und BOFs mit Patchless-AMSI- und ETW-Bypass-Funktionen. Mit…
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…








