
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen

 wra7h/flavortown
Verschiedene Möglichkeiten zur Ausführung von Shellcode
 reverseclabs/physmem2profit
Physmem2profit kann verwendet werden, um einen Minidump des LSASS-Prozesses eines Zielhosts zu erstellen, indem der physische Speicher remote…
 punk-security/smbeagle
SMBeagle - Dateifreigabe-Auditierungstool.
 synacktiv/nord-stream
Nord Stream ist ein Tool, mit dem du Geheimnisse extrahieren kannst, die in CI/CD-Umgebungen gespeichert sind, indem du bösartige Pipelines…
 samybaiwir/dnslivery
Einfache Datei- und Payload-Zustellung über DNS
 cxnturi0n/convoc2
C2-Infrastruktur über Microsoft Teams.
 treehacks/botnet-hackpack
Erstellen Sie ein grundlegendes Command & Control-Botnetz in C
 twosevenonet/wsass
Dies ist das Tool zum Dumpen des LSASS-Prozesses unter modernem Windows 11.
 forcequitos/bad_query
Proof-of-Concept-Sandbox-Escape für iOS 26.0–27.0b4, der Zugriff auf System- und App-Container-Pfade gewährt, einschließlich der Verzeichnisse App…
 0x00pf/0x00sec_code
Bildungs-Repository für Quellcode zu offensiver Sicherheit: Remote-Shells, ELF-Injektoren, Crypter, Speicherinjektion und Dropper für Linux,…
 paulnorman01/forensia
Anti-Forensik-Tool für Red Teamer, verwendet zum Löschen von Spuren in der Post-Exploitation-Phase.
 0xthirteen/staykit
Cobalt Strike Erweiterung für Post-Exploitation-Persistenz unter Verwendung der SharpStay .NET Assembly. Bietet GUI-gesteuerte Persistenz über…
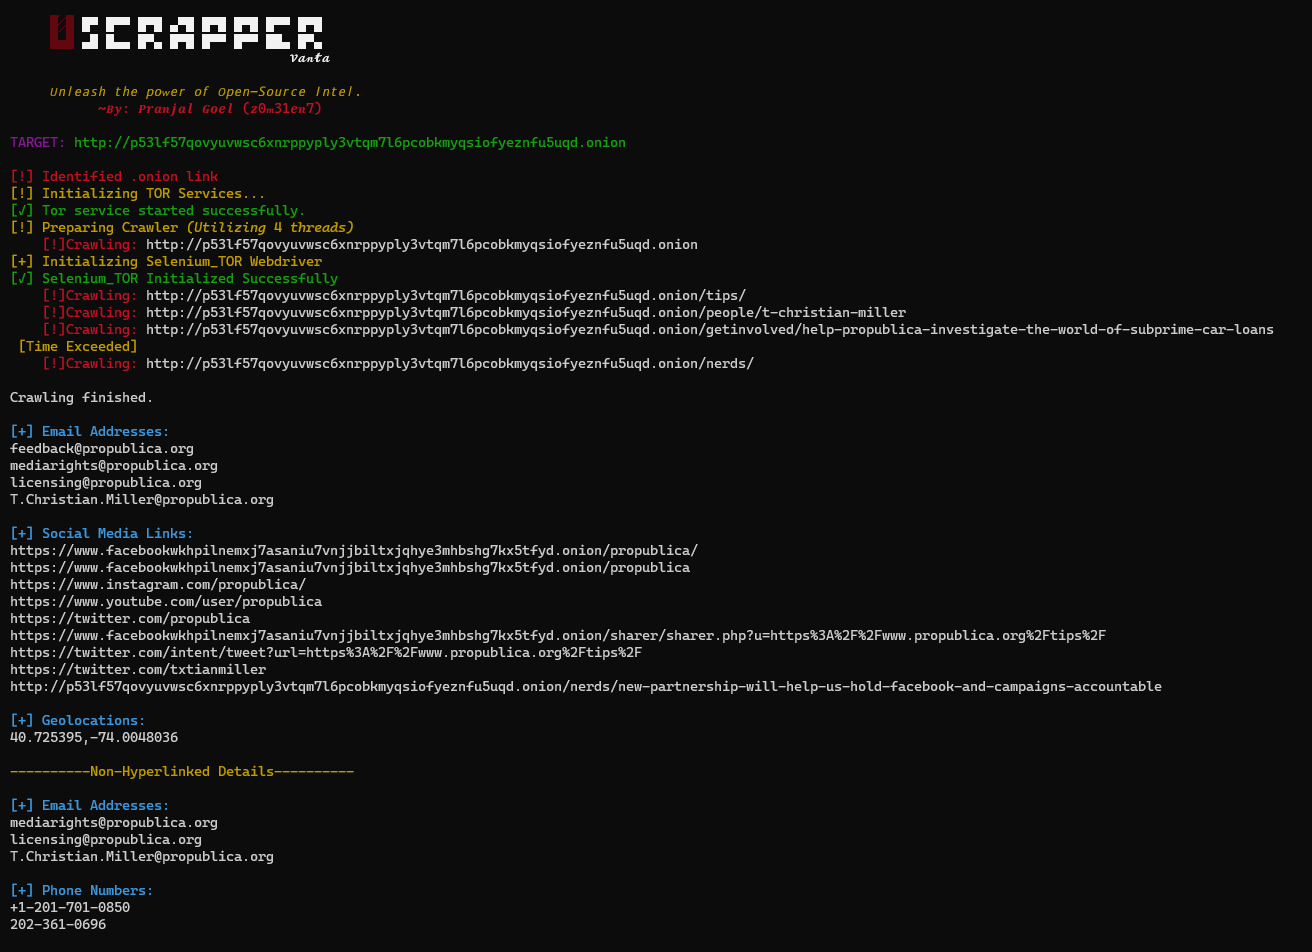 z0m31en7/uscrapper
Uscrapper Vanta: Tauchen Sie tiefer ins Web ein mit diesem leistungsstarken Open-Source-Tool. Extrahieren Sie wertvolle Erkenntnisse mühelos und…
 al1ex/linuxeelvation
Linux Eelvation(持续更新)

 daem0nc0re/vectorkernel
PoCs für Kernelmode-Rootkit-Techniken-Forschung.
 hagrid29/peloader
PE-Lader mit verschiedenen Shellcode-Injektionstechniken
 machine1337/telegramrat
Plattformübergreifender Telegram-basierter RAT, der über Telegram kommuniziert, um Netzwerkbeschränkungen zu umgehen.








