
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen

 mojtabatajik/robber
Robber ist ein Open-Source-Tool zum Auffinden von ausführbaren Dateien, die anfällig für DLL-Hijacking sind.
 mwsrc/plasmarat
Remote-Access-Trojaner (RAT), Miner, DDoS
 emptymonkey/revsh
Eine Reverse Shell mit Terminalunterstützung, Daten-Tunneling und erweiterten Pivoting-Fähigkeiten.
 helviojunior/hookchain
# HookChain: Eine neue Perspektive zur Umgehung von EDR-Lösungen
 chvancooten/nimplant
Ein leichtgewichtiges C2-Implantat der ersten Stufe, geschrieben in Nim (und Rust).
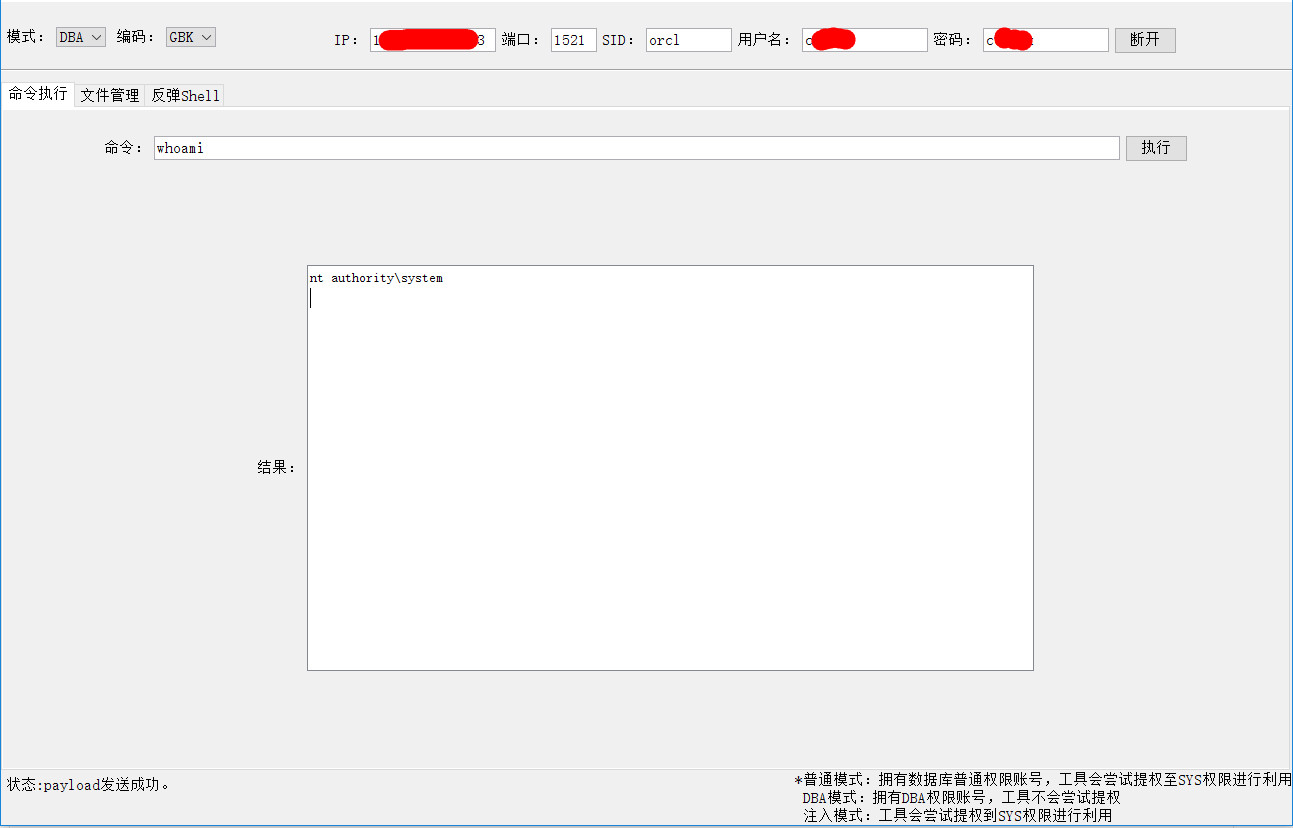 jas502n/oracleshell
oracle Datenbank-Befehlsausführung
 utkusen/shotlooter
ein Recon-Tool, das sensible Daten in den auf prnt.sc hochgeladenen Screenshots findet
 dvopsway/datasploit
Ein Tool zur Durchführung verschiedener OSINT-Techniken, zur Aggregation aller Rohdaten, zur Visualisierung auf einem Dashboard und zur Erleichterung…
 mvelazc0/purplesharp
PurpleSharp ist ein C#-Adversary-Simulationstool, das Adversary-Techniken ausführt, um Angriffstelemetrie in überwachten Windows-Umgebungen zu…
 markakd/cve-2022-2588
Exploit für CVE-2022-2588
 phillips321/adaudit
PowerShell-Skript zur Automatisierung von Domain-Audits
 vah13/extracttvpasswords
Tool zum Extrahieren von Passwörtern aus dem TeamViewer-Speicher mit Frida
 g0ldengunsec/sharpsecdump
.Net-Port der Remote-SAM- und LSA-Secrets-Dumping-Funktionalität von impacket's secretsdump.py
 darkarp/chromepass
Chromepass - Hacking von Chrome-gespeicherten Passwörtern
 antoniococo/juicypotatong
Eine weitere lokale Windows-Privilegienausweitung vom Dienstkonto auf System
 ricardojoserf/trickdump
Lsass mit ausschließlich NTAPI-Funktionen dumpen, dabei 3 JSON- und 1 ZIP-Datei erstellen... und die MiniDump-Datei später generieren!
 tobor88/powershell-red-team
Sammlung von PowerShell-Funktionen, die ein Red Teamer in einem Einsatz verwenden kann
 redsiege/egress-assess
Multi-Protokoll-Tool zum Testen von Datenexfiltration, das reale Egress-Szenarien über FTP, HTTP, HTTPS, DNS, ICMP, SMB, SMTP und SFTP simuliert, um…








