
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen

 hash3lizer/sillyrat
Ein Python-basierter RAT 🐀 (Fernzugriffs-Trojaner) zum Erhalten einer Reverse Shell 🖥️
 nilotpalbiswas/auto-root-exploit
Automatisches Root-Exploit-Tool
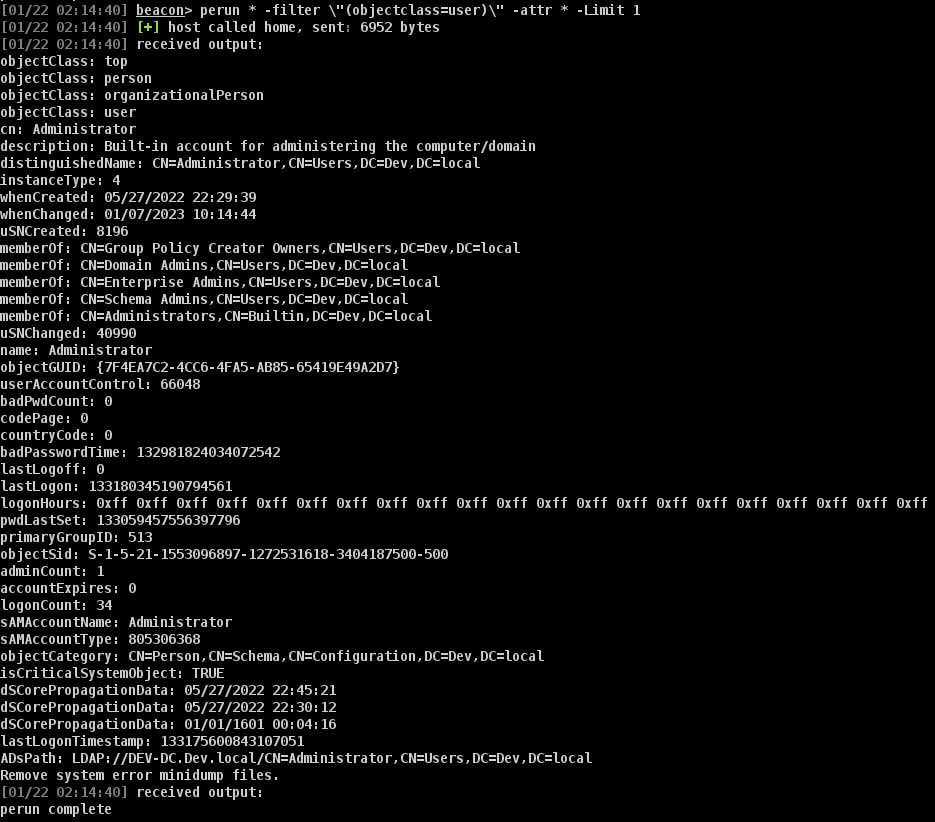 octoberfest7/inline-execute-pe
Führen Sie nicht verwaltete Windows-Executables in CobaltStrike Beacons aus.
 chudry/xerror
vollautomatisiertes Pentesting-Tool
 cyberark/kubesploit
Kubesploit ist ein plattformübergreifender Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, geschrieben in Golang, ausgerichtet auf…
 mgeeky/shellcodefluctuation
Eine fortschrittliche In-Memory-Evasion-Technik, die den Speicherschutz von Shellcode zwischen RW/NoAccess und RX umschaltet und anschließend dessen…
 sensepost/snoopy-ng
Snoopy v2.0 - modulares digitales terrestrisches Tracking-Framework
 empireproject/empire-gui
Empire Client-Anwendung
 fahrj/reverse-ssh
Statisch gelinkter SSH-Server mit Reverse-Shell-Funktionalität für CTFs und Ähnliches
 dec0ne/hwsyscalls
HWSyscalls ist eine neue Methode zur Ausführung indirekter Syscalls unter Verwendung von HWBP, HalosGate und einem synthetischen Trampolin auf…
 mythicagents/thanatos
Mythic C2-Agent für Linux- und Windows-Hosts, geschrieben in Rust.
 defaultnamehere/cookie_crimes
Lokale Chrome-Cookies ohne Root oder Entschlüsselung lesen
 med0x2e/executeassembly
Laden/Injizieren von .NET-Assemblys durch; Wiederverwendung des geladenen CLR AppDomainManager des Host-Prozesses (spawnto), Stomping des…
 bitsadmin/nopowershell
PowerShell in C# für Red-Teaming-Zwecke neu aufgebaut
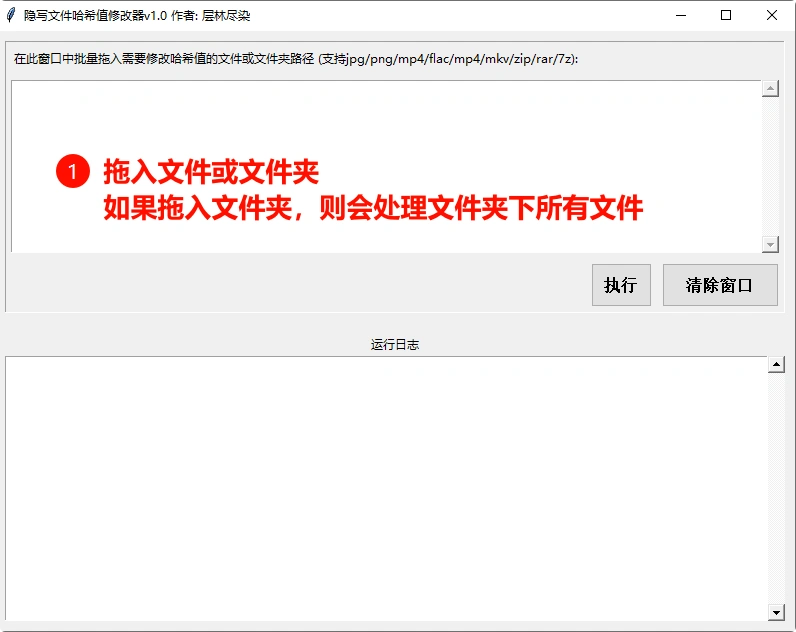 cenglin123/steganographiergui
Dateien in MP4/MKV-Dateien verstecken.
 not-sekiun/pyiris
PyIris ist ein modulares Toolkit für Remote-Access-Trojaner, geschrieben in Python, das auf Windows- und Linux-Systeme abzielt.
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY und AV-Bypass, AMSI gepatcht
 d4vinci/pyloggy
Ein Python-Keylogger, der mehr kann als jeder andere Keylogger – Tastenlogger, Klicklogger und Screenshots








