
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen

 ghosttroops/scan4all
Offizielles Repository vuls Scan: 15000+ PoCs; 23 Arten von Anwendungspasswort-Knacken; 7000+ Web-Fingerabdrücke; 146 Protokolle und 90000+ Regeln…
 moham3driahi/th3inspector
Th3Inspector 🕵️ Bestes Tool für Informationssammlung 🔎
 redhuntlabs/awesome-asset-discovery
Kuratierte Liste von Ressourcen zur Asset-Erkennung und Reconnaissance der Angriffsoberfläche, die Subdomain-Enumeration, IP-Erkennung,…
 besimorhino/powercat
netshell bietet alle Funktionen in Version 2 von PowerShell
 microsoft/ethr
Plattformübergreifende CLI für Netzwerkleistungstests über TCP, UDP, HTTP, HTTPS und ICMP: Bandbreite, Verbindungen/s, Pakete/s, Latenz, Verlust,…
 lcvvvv/kscan
Multi-Protokoll-Portscanner mit Fingerabdruckerkennung, Diensterkennung und Brute-Force-Authentifizierungstests. Unterstützt 1200+ Protokolle, 10000+…
 al0ne/vxscan
python3写的综合扫描工具,主要用来存活验证,敏感文件探测(目录扫描/js泄露接口/html注释泄露),WAF/CDN识别,端口扫描,指纹/服务识别,操作系统识别,POC扫描,SQL注入,绕过CDN,查询旁站等功能,主要用来甲方自测或乙方授权测试,请勿用来搞破坏。 Ein…
 lionsec/xerosploit
Effizientes und fortschrittliches Man-in-the-Middle-Framework.
 tomnomnom/httprobe
Nimmt eine Liste von Domains und prüft auf funktionierende HTTP- und HTTPS-Server
 s0md3v/smap
Ein direkter Ersatz für Nmap, betrieben von shodan.io
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Die erste Windows-Penetrationstest-Umgebung auf Mac M-Chips
 eldraco/domain_analyzer
Analysiere die Sicherheit jeder Domain, indem du alle möglichen Informationen sammelst. Erstellt in Python.
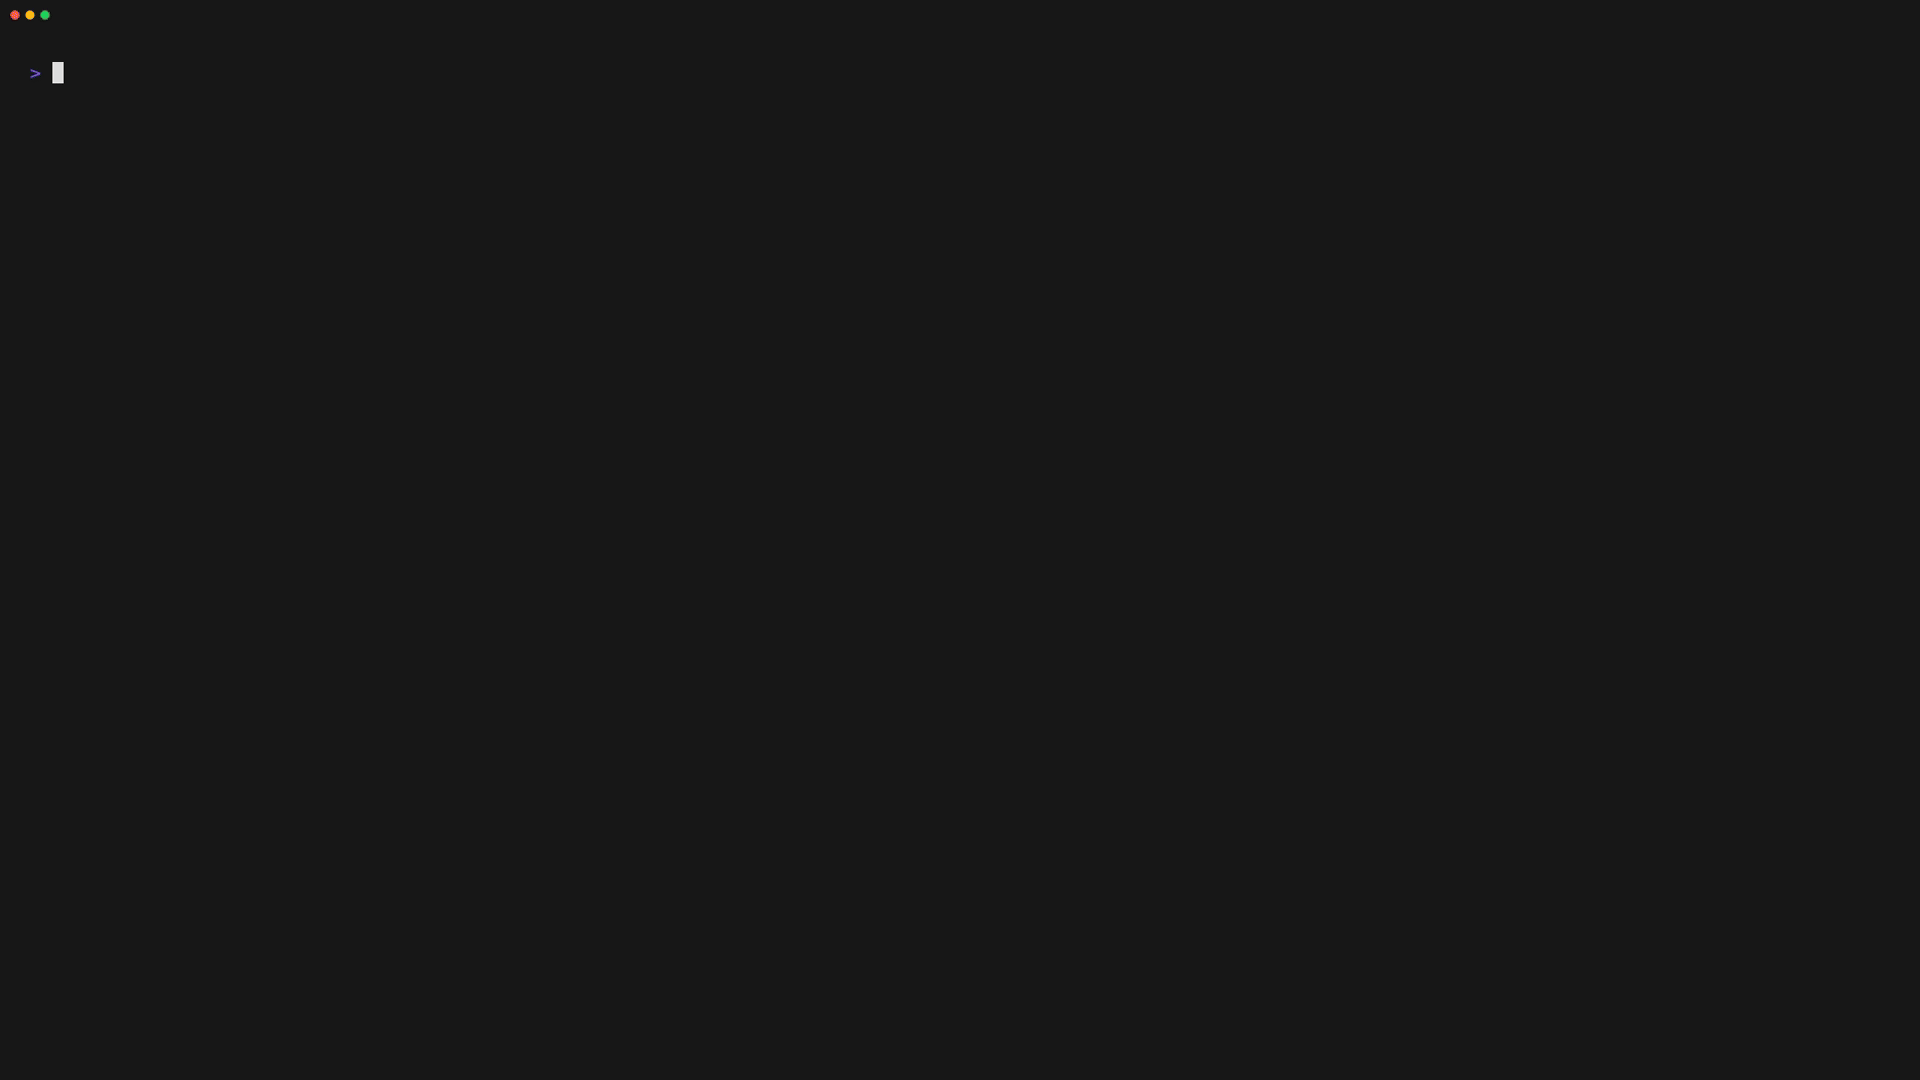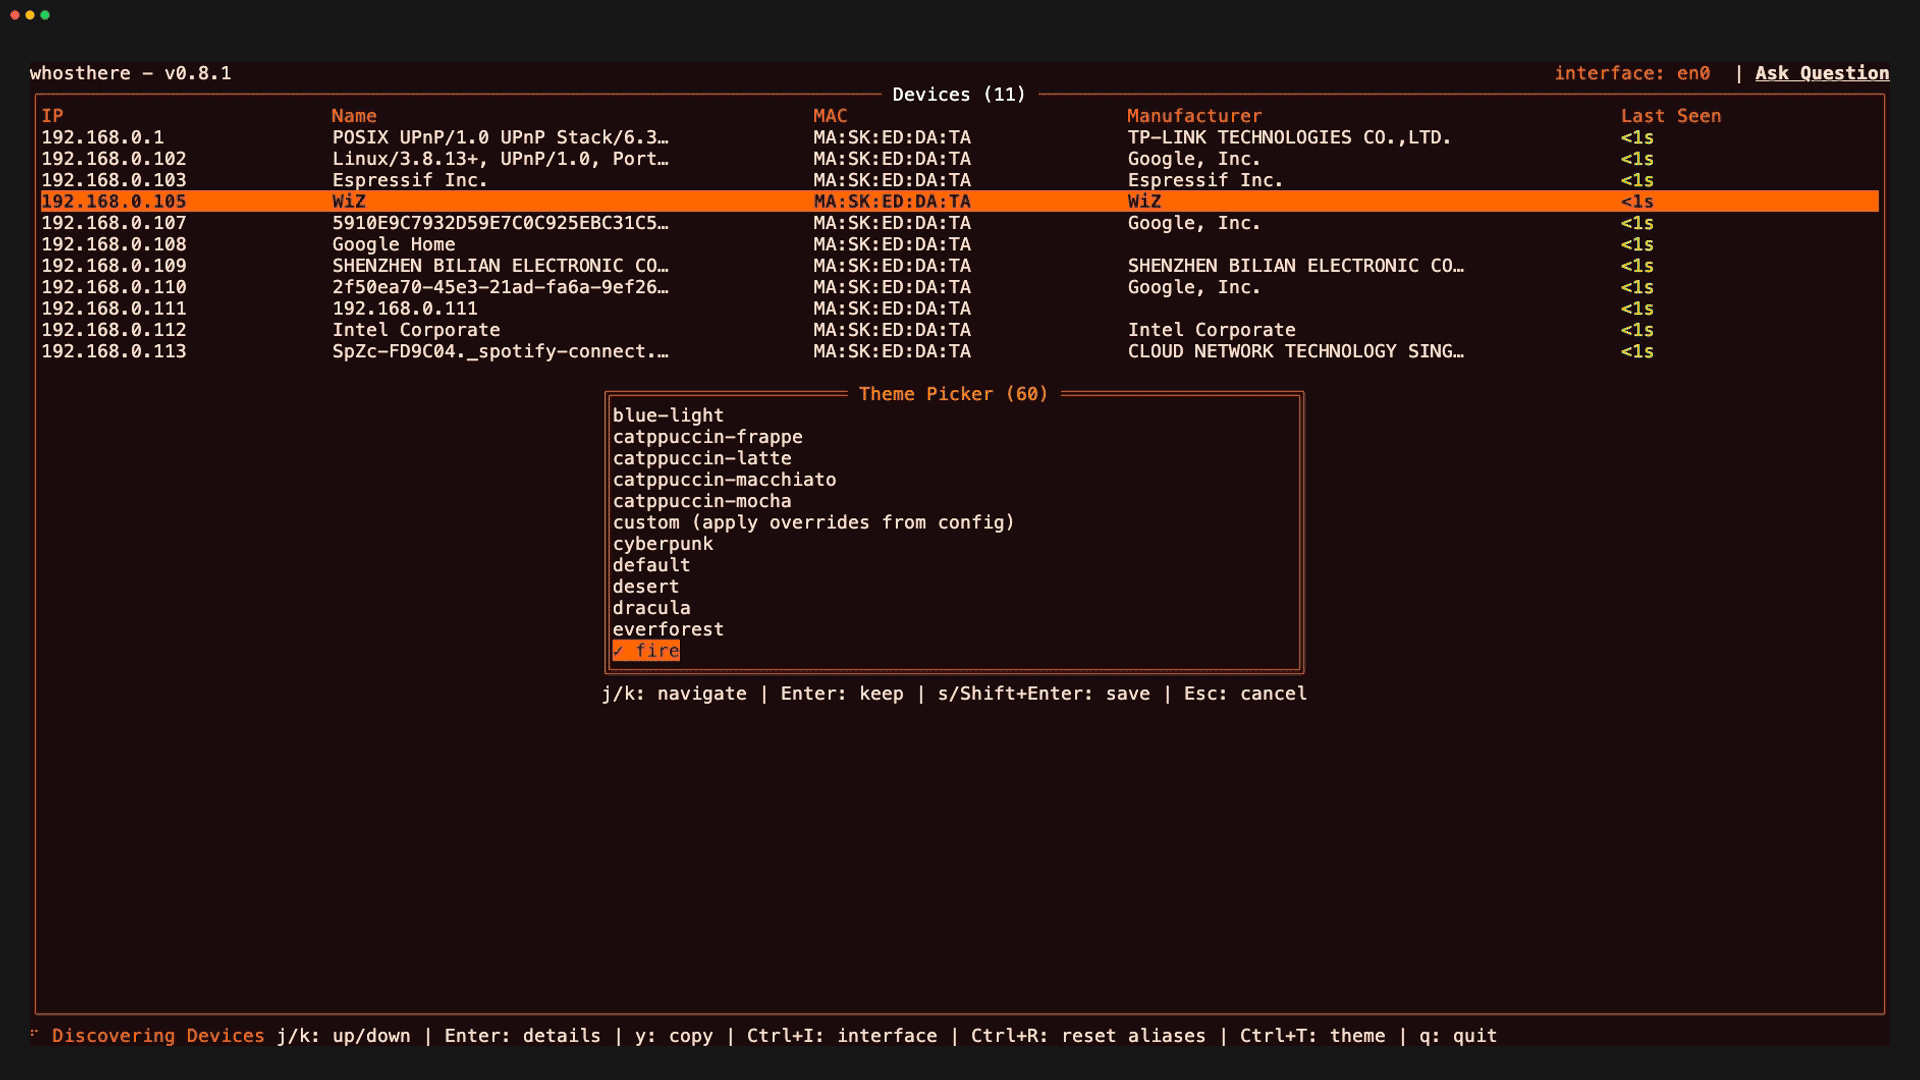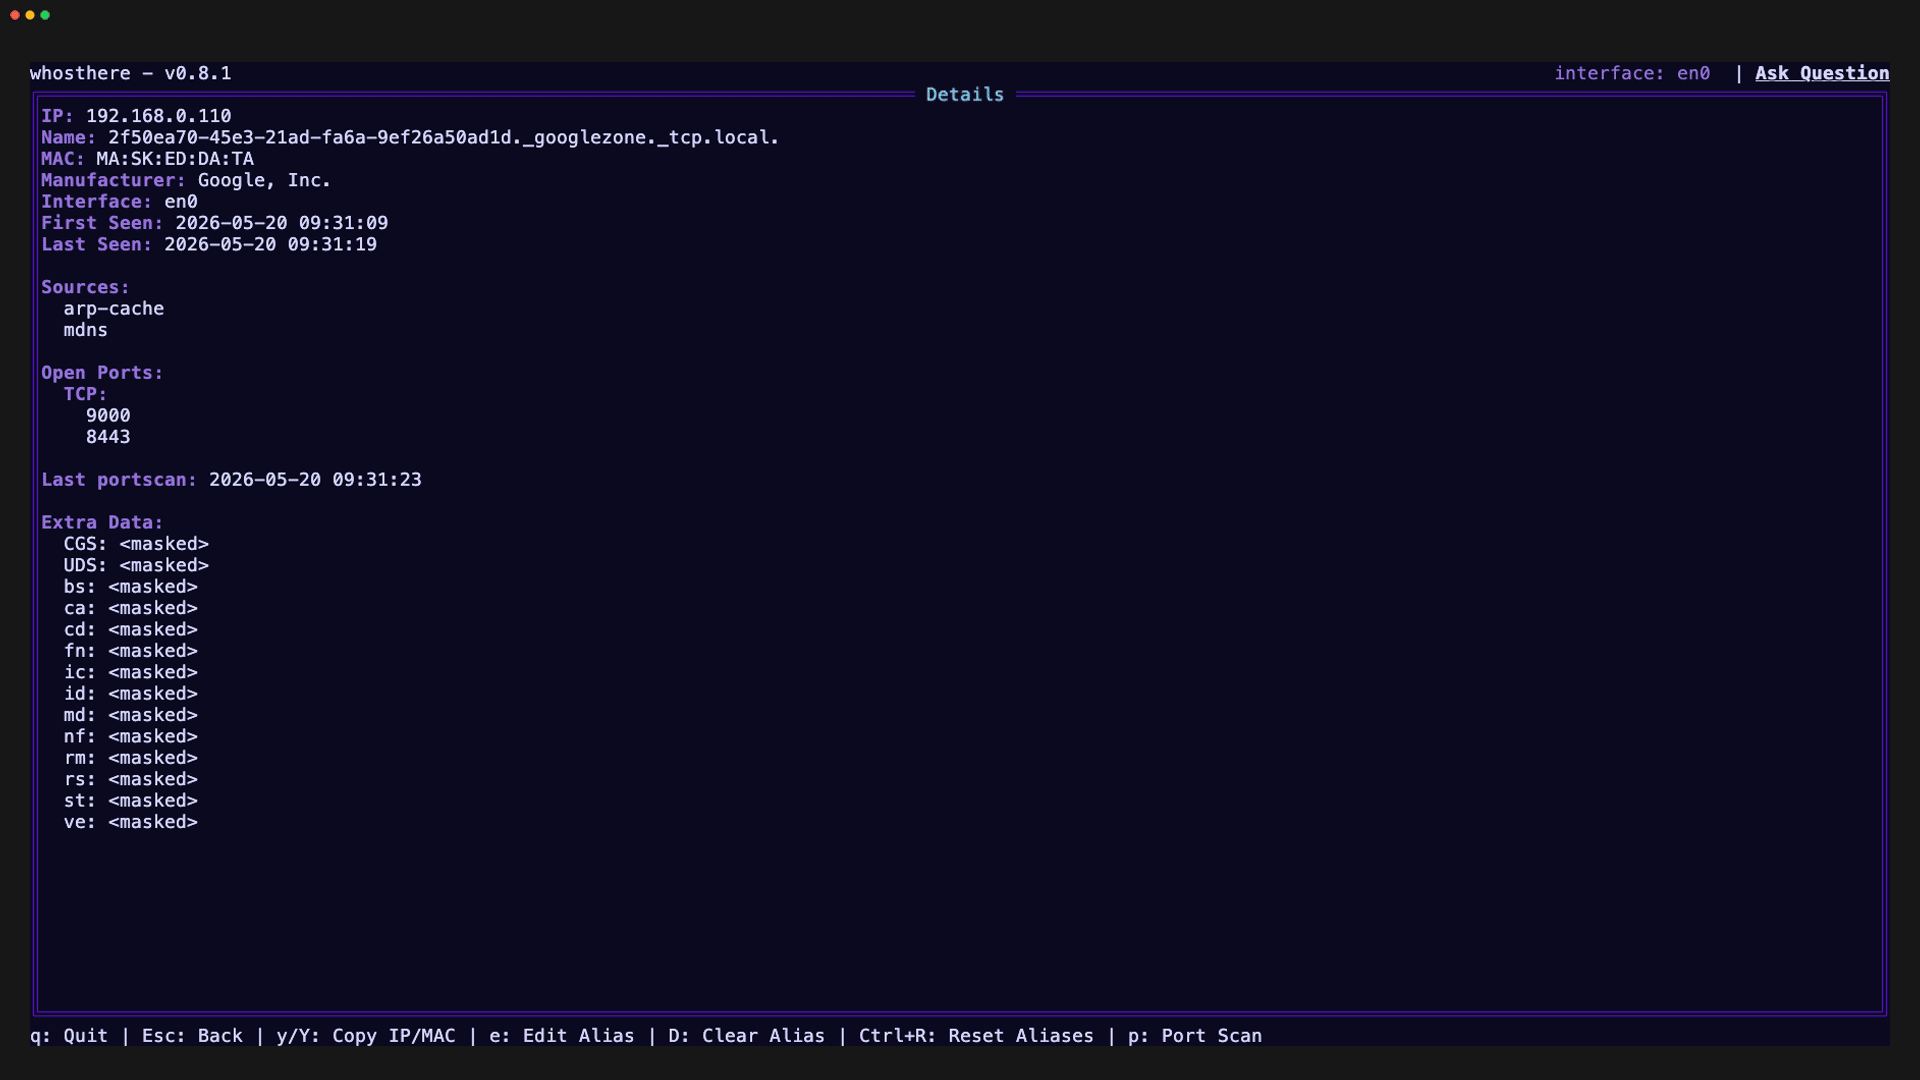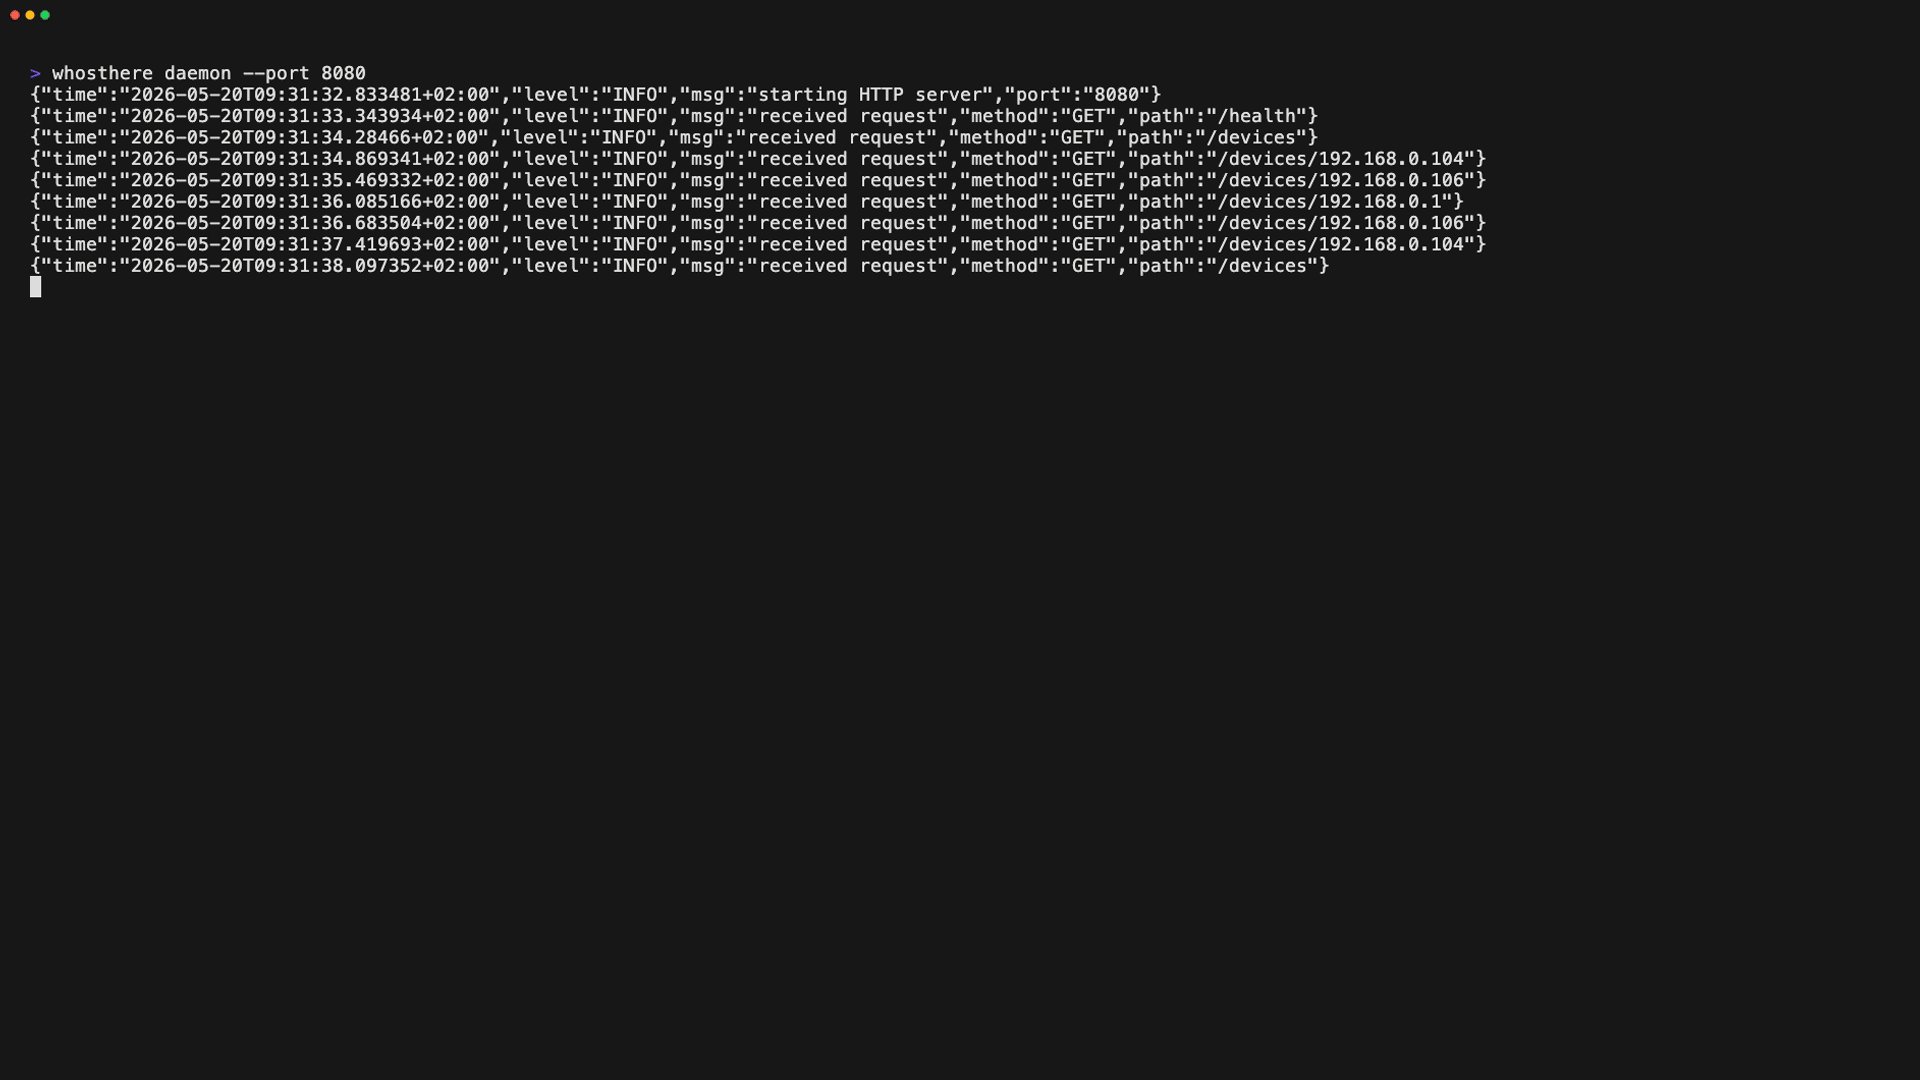 ramonvermeulen/whosthere
Werkzeug zur Erkennung von lokalen Netzwerken mit einer interaktiven Terminal-Benutzeroberfläche (TUI), geschrieben in Go. Entdecken, erkunden und…
 freelabz/secator
secator - das Schweizer Taschenmesser des Pentesters
 nccgroup/singularity
Ein DNS-Rebinding-Angriffsframework.
 dirtyfilthy/freshonions-torscraper
Fresh Onions ist ein quelloffener TOR-Spider / Hidden-Service-Onion-Crawler, gehostet auf zlal32teyptf4tvi.onion
 s0md3v/striker
Striker ist ein offensiver Informations- und Schwachstellen-Scanner.
 edoardottt/scilla
Tool zur Informationssammlung - DNS / Subdomains / Ports / Verzeichnis-Enumeration







