
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen

 nonosticisiguzo-command/nmap-scan-results
200+ Schwachstellen auf scanme.nmap.org gefunden, einschließlich CVE-2023-38408 (9.8 kritisch)
 v9mirza/lazyports
lazyports ist ein Terminal-UI-Tool zur Visualisierung und Verwaltung von Netzwerkports. Es bietet eine interaktive Tabelle, um lauschende Prozesse zu…
 vaibhavkrishna12004/ubuntu-privesc-lab
Vollständiger Penetrationstest-Workflow: Credential Brute Force, SSH-Zugriff und Privilegieneskalation (CVE-2021-4034)
 dozermx/argus
Mehrphasiger Aufklärungs- und Angriffsflächen-Scanner, der Domains, IPs, ASNs, Cloud-Assets und CVEs in einem Wissensgraphen mit CVSS-Bewertung und…
 idealeer/xmap
Hochleistungs-Netzwerkscanner für IPv4/IPv6-Forschung im Internet, mit Multi-Probe-Modulen (ICMP, TCP SYN, UDP, DNS) und…
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN-Exposition & Scanner für potenzielle Schwachstellen (Passives Fingerprinting) 2026
 mr-rizwan-syed/chomtesh
CHOMTE.SH ist ein leistungsstarkes Shell-Skript, das entwickelt wurde, um Reconnaissance-Aufgaben während Penetrationstests zu automatisieren. Es…
 neutralwarrior/c-port-scanner
Ein Portscanner, der eine Ziel-IP auf offene Ports scannt und die Ergebnisse anzeigt, erstellt mit C.
 reddyyz/astsu
Ein Netzwerkscanner-Tool, entwickelt in Python 3 mit Scapy.
 mmarting/unwaf
Go-Tool, das passiv die echte Origin-IP hinter einem WAF/CDN mithilfe mehrerer OSINT-Quellen entdeckt und Kandidaten anschließend über…
 natsuki-engr/live-server-evil-crawler
Live Server VSCode Schwachstelle (CVE-2025-65717) Demo
 nullt3r/jfscan
JF⚡can - Superschnelles Port-Scannen und Dienst-Erkennung mit Masscan und Nmap. Scannen Sie große Netzwerke mit Masscan und nutzen Sie Nmap's…
 purehate/cve-2025-64459-hunter
CVE-2025-64459-hunter
 l33tdawg/phantomrecon
PhantomRecon ist ein CLI-basiertes, modulares, agentengesteuertes Red-Team-Automatisierungstool, das dazu entwickelt wurde, autonome offensive…
 cumakurt/tscan
Python-basierter Scanner, der die CVE-2026-24061 telnetd-Authentifizierungsumgehung erkennt und ausnutzt und so Root-Shell-Zugriff auf verwundbare…
 lglznl/klaios
KLAIOS ist eine hybride Sicherheitsumgebung, die das offensive Toolkit von Kali Linux mit gehärteter VPN-Bunker-ähnlicher Isolation vereint – ergänzt…
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
Autorisiertes hochwirksames Tool aus dem CYBERDUDEBIVASH ECOSYSTEM zur Erkennung von CVE-2025-64155 (FortiSIEM phMonitor Command Injection). Scannt…
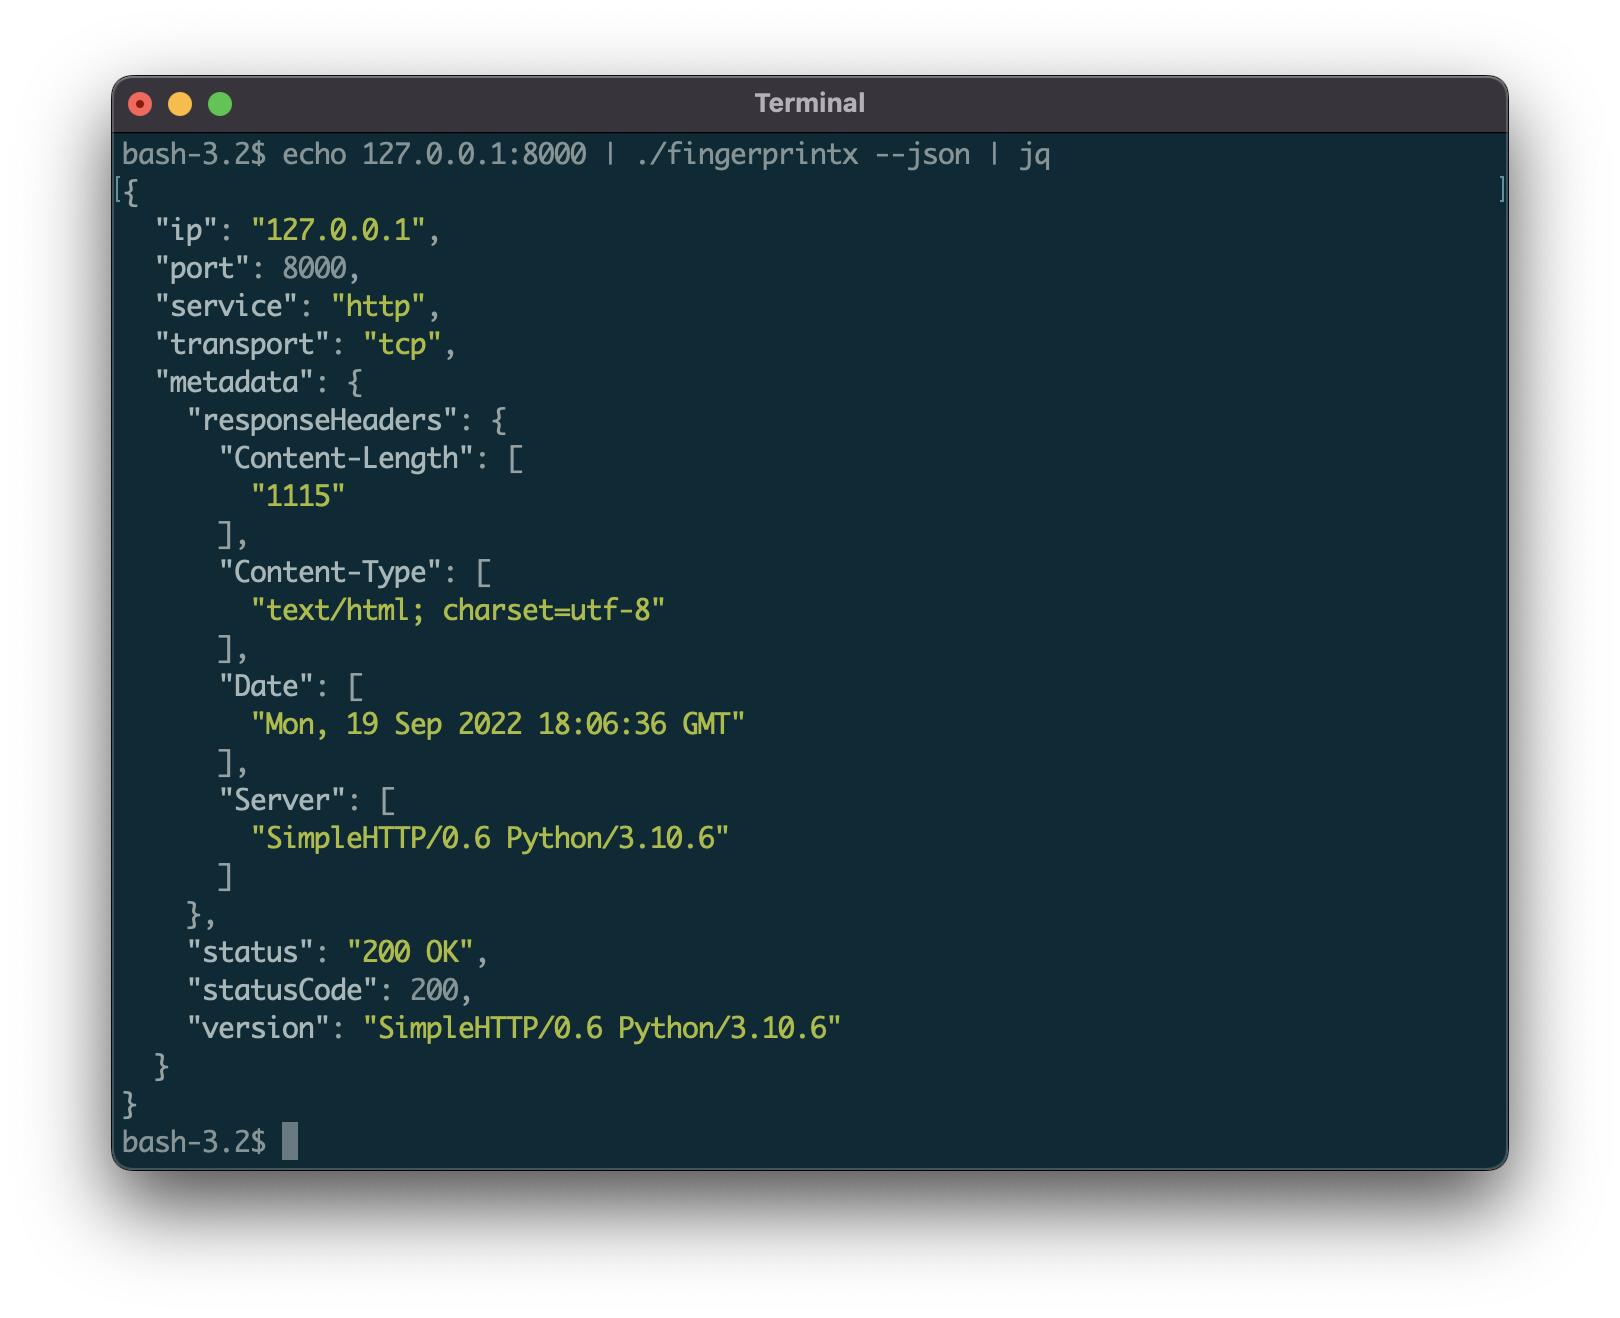 praetorian-inc/fingerprintx
Eigenständiges Dienstprogramm zur Erkennung von Diensten auf offenen Ports!








