
 #1

 internon/inter-recon
Skript zur automatischen ersten Web- und Schwachstellenaufklärung
 leobeosab/sharingan
Offensives Sicherheits-Aufklärungswerkzeug
 h3x0v3rl0rd/zenmap
Grafisches Frontend für den Netzwerkscanner Nmap, das eine intuitive Benutzeroberfläche für Netzwerkerkennung, Port-Scanning und Diensterkennung…
 exbotanical/brutus
erweiterbares Exploitation-Framework, das auf einer modularen Multi-Tasking-Architektur basiert
 infosecmatter/minimalistic-offensive-security-tools
Ein Repository mit Werkzeugen für Pentesting von eingeschränkten und isolierten Umgebungen.
 h3x0v3rl0rd/autonmap
Automatisiertes Nmap-Scan-Skript für Hack The Box, das die Portenumeration und Aufklärung während Penetrationstests optimiert.
 mad-robot/spartan
Automatisiertes Reconnaissance-Framework, das Subdomain-Enumeration, Live-Host-Überprüfung, Port-Scanning, CMS-Erkennung und Directory-Brute-Forcing…
 hackersonlineclub/hocig1_2
HOCig- Automatisches HOC-Informationssammelwerkzeug V 1.2

 isnic/prober
Automatisiertes, reproduzierbares Netzwerksicherheits-Testframework, das Ansible und BATS verwendet, um DNS, Hostverfügbarkeit, offene Ports und…
 serain/netmap.js
Schnelles browserbasiertes Netzwerkerkennungsmodul
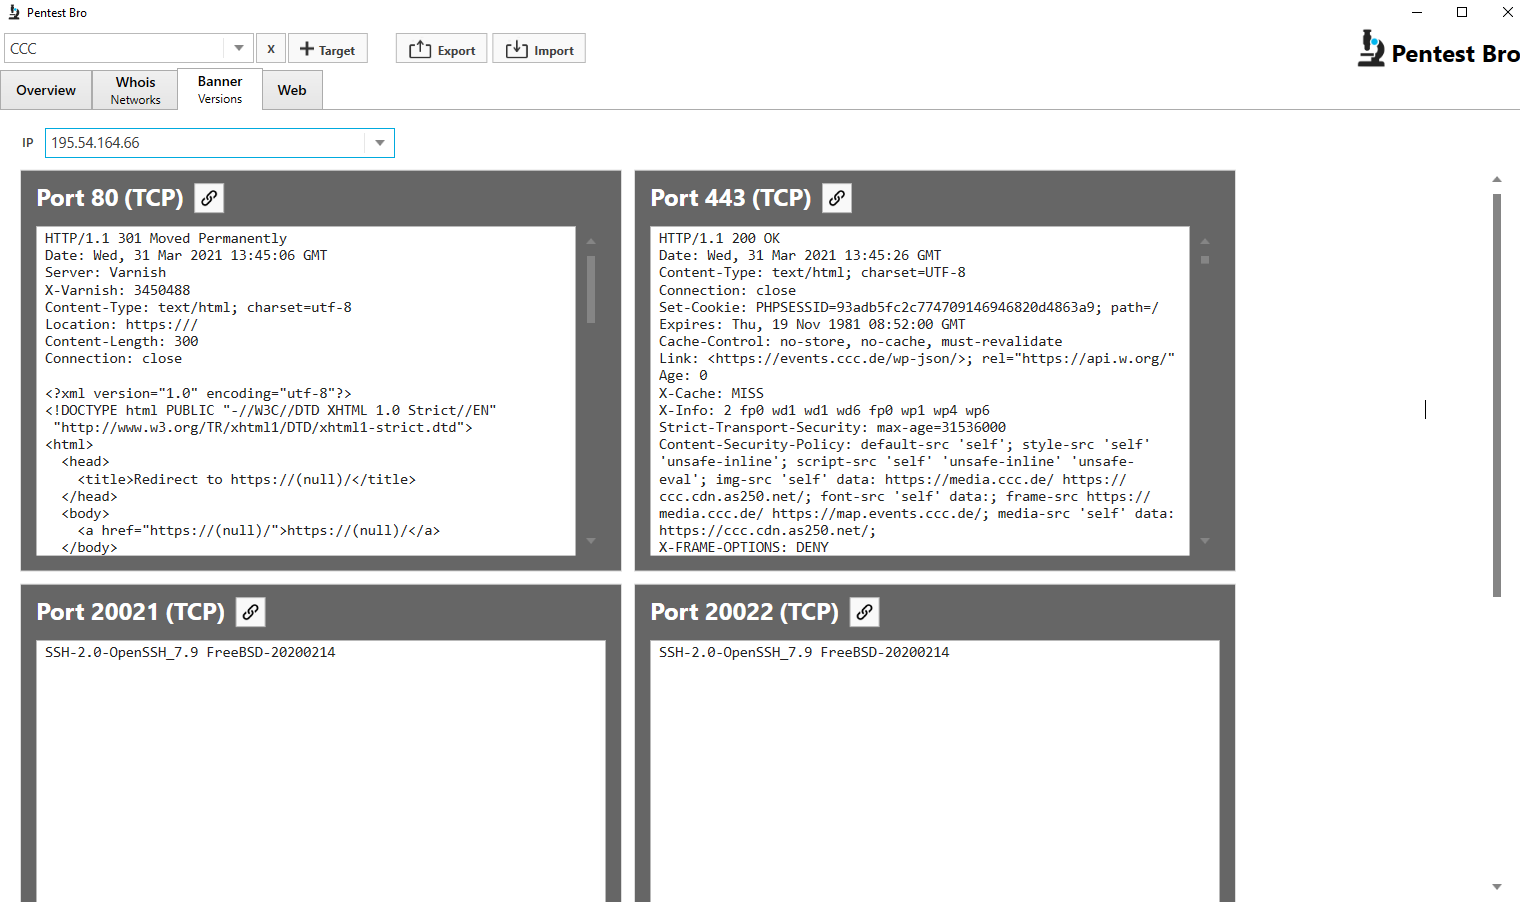 marius-rothenbuecher/pentestbro
Ein Windows-basiertes Aufklärungstool, das Subdomain-Aufzählung, Port-Scanning, Banner-Grabbing, Whois-Abfragen und Web-Pfad-Aufzählung für…
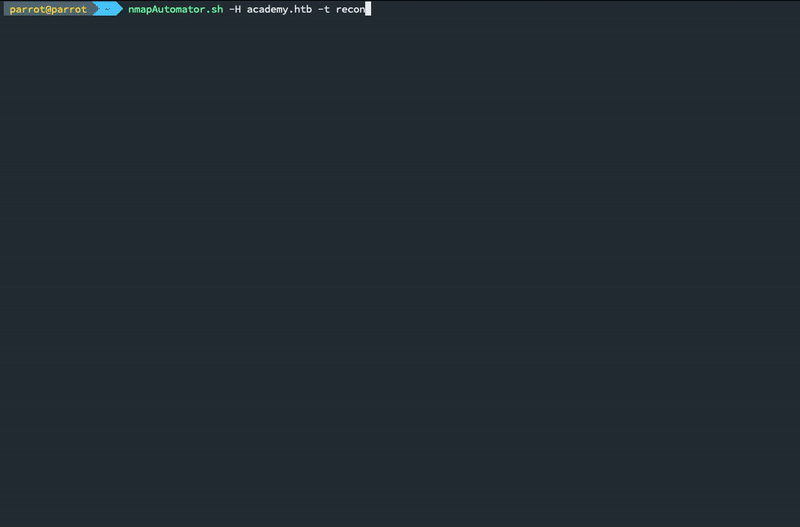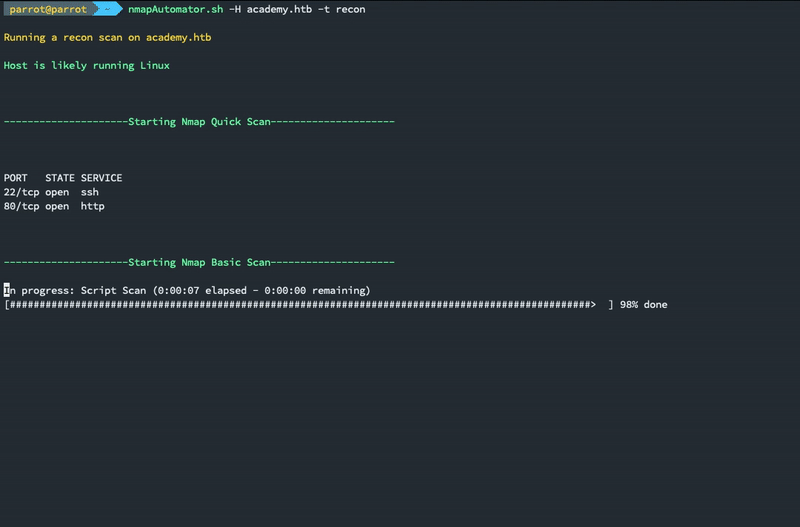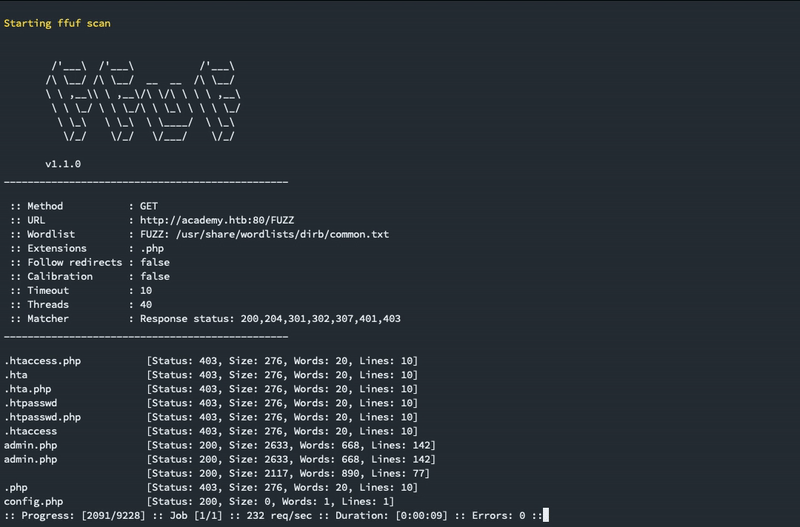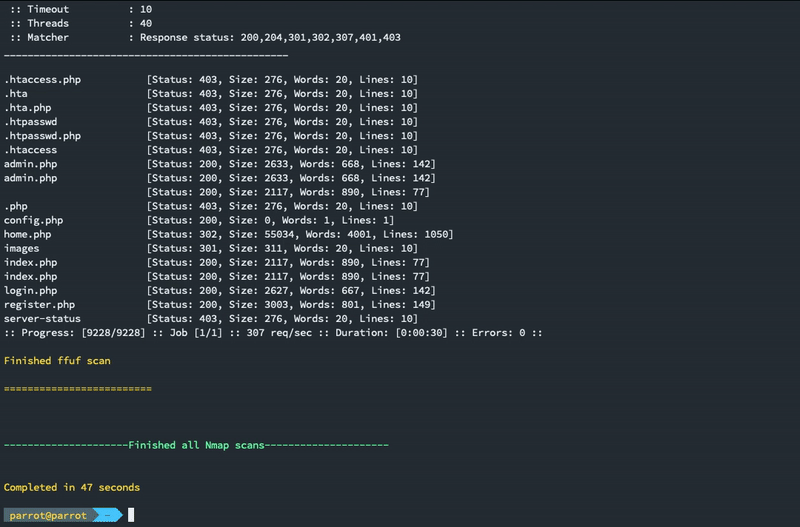 21y4d/nmapautomator
Ein Skript, das du im Hintergrund ausführen kannst!
 jsmit260/reachability
Sind die Zielbereiche erreichbar?
 nccgroup/nsdp-discover
Ein nmap-Skript zum Entdecken des NSDP-Dienstes und zum Abrufen grundlegender Informationen
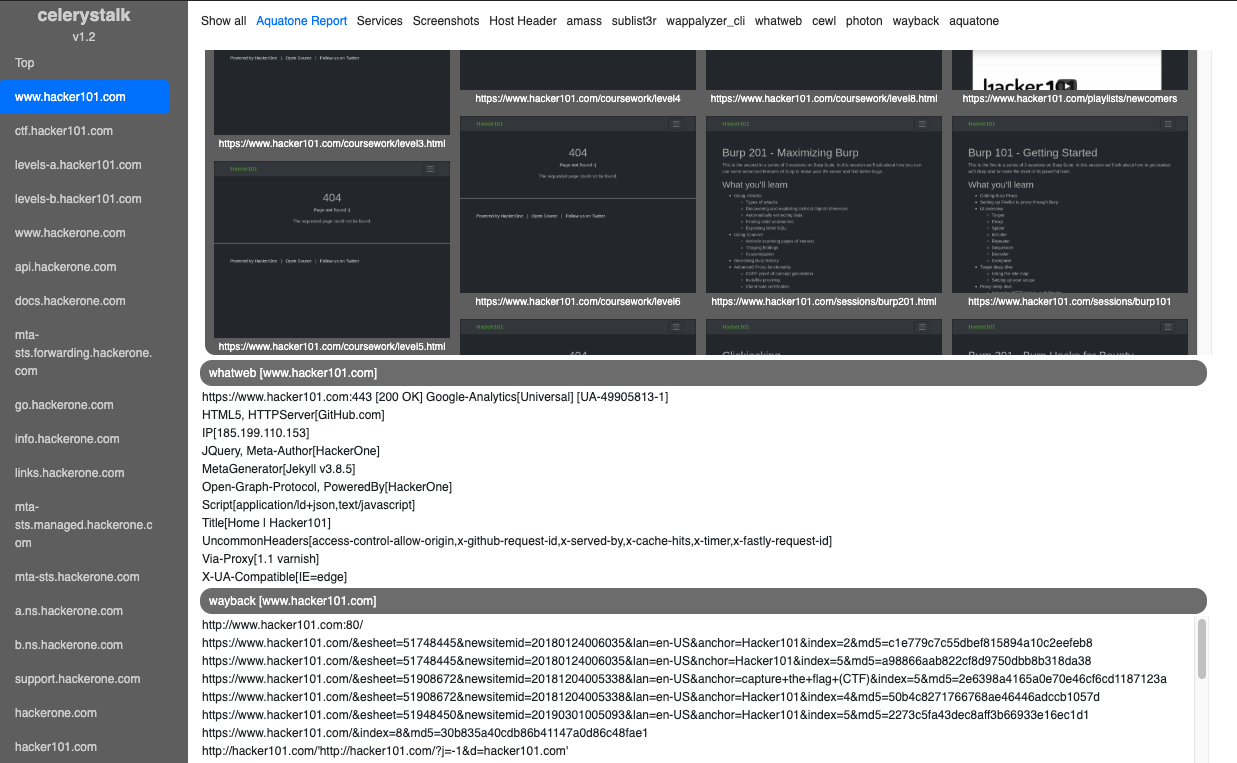 sethsec/celerystalk
Ein asynchroner Enumeration- und Schwachstellenscanner. Führe alle Tools auf allen Hosts aus.
 maldevel/intelspy
Führt automatisierte Netzwerk-Erkundungsscans durch.
 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Schritt-für-Schritt-Anleitung zur Ausnutzung der MS17-010 EternalBlue-Schwachstelle auf Windows Server 2008 R2, einschließlich Aufklärung,…









