
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen

 0xinfection/logmepwn
Ein vollautomatisiertes, zuverlässiges, blitzschnelles Scan- und Validierungs-Toolkit für die Log4J RCE CVE-2021-44228-Schwachstelle.
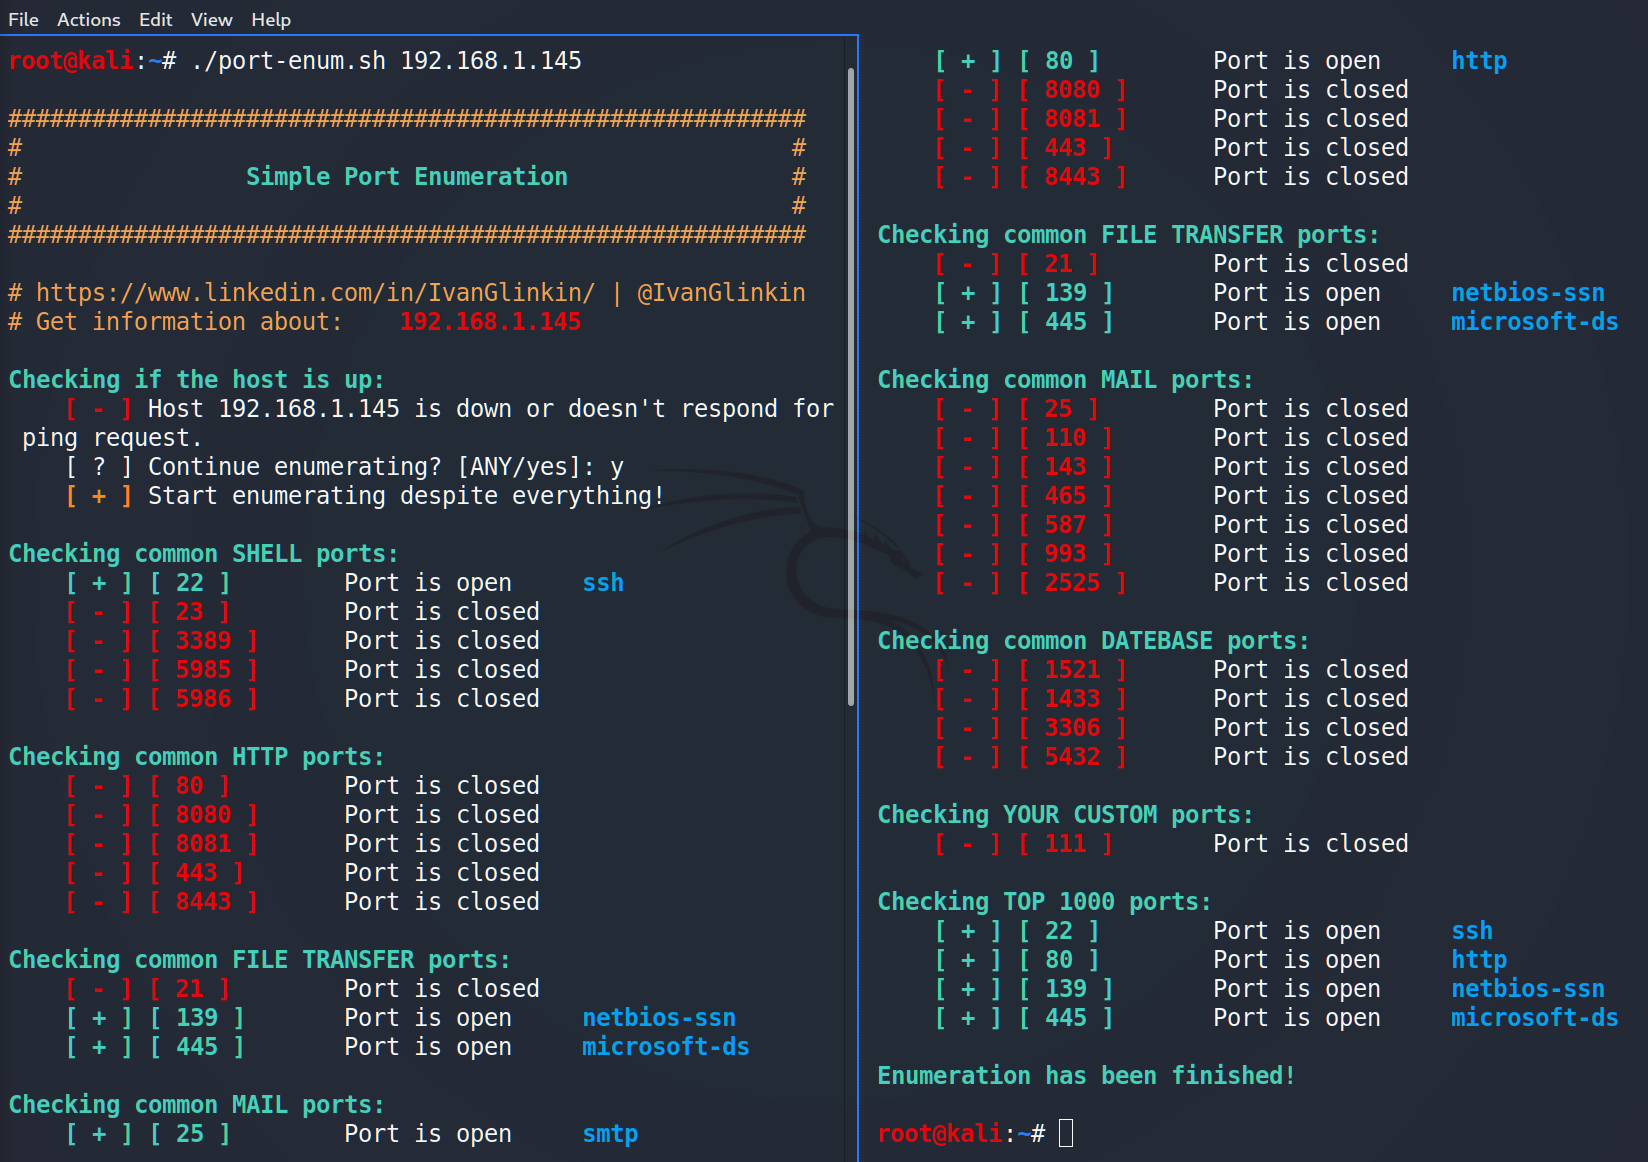 ivanglinkin/port-enumeration
Haben Sie schon einmal mit der fehlenden Möglichkeit, NMap zu verwenden, zu kämpfen gehabt? Zum Beispiel, wenn Sie eine Reverse-Shell als…
 arpsyndicate/kenzer
automatisierte Aufzählung und Scannen von Web-Assets [VERALTET]
 hynekpetrak/cve-2019-5544_cve-2020-3992
Python-/scapy-Modul, das das SRVLOC/SLP-Protokoll implementiert und nach aktivierten OpenSLP-Diensten scannt.
 shivamrai2003/reconky-automated_bash_script
Reconky ist ein großartiges Content-Discovery-Bash-Skript für Bug-Bounty-Jäger, das viele Aufgaben automatisiert und in einer gut organisierten Form…
 baimaobg/sunflower_exp
Sunflower CVE-2022-10270 Exploit-Tool für Sicherheitslücke
 0xor0ne/qscan
Schnelle Netzwerk-Scanner-Bibliothek. https://crates.io/crates/qscan
 w-digital-scanner/w12scan-client
Netzwerk-Asset-Erkennungs- und Scan-Client, der nmap und masscan für die großflächige Asset-Identifizierung, Port-Scanning und…
 eldraco/domain_analyzer
Analysiere die Sicherheit jeder Domain, indem du alle möglichen Informationen sammelst. Erstellt in Python.

 aqeisi/cve-2022-36663-poc
Interner Netzwerk-Scanner durch Gluu IAM blind ssrf
 lionsec/xerosploit
Effizientes und fortschrittliches Man-in-the-Middle-Framework.
 pownjs/recon
Ein leistungsfähiges Zielaufklärungs-Framework, das auf Graphentheorie basiert.
 hcbaker/puwr
Pivotieren Sie sich tiefer in Computernetzwerke mit SSH-kompromittierten Maschinen.
 rvrsh3ll/bof_collection
Verschiedene Cobalt Strike BOFs
 ritvikb99/dark-fantasy-hack-tool
DDOS-Werkzeug: Zum Herunterfahren kleiner Websites mit HTTP FLOOD. Port-Scanner: Um die offenen Ports einer Website zu ermitteln.…
 udpsycho/moodle-cve-2018-1042
Skript zur Ausnutzung von CVE-2018-1042, um interne Port-Scans durchzuführen.
 sairson/yasso
Leistungsstarkes Toolkit zur Unterstützung von internen Netzwerkpenetrationen – lass Yasso wie den Wind sein. Unterstützt Brute-Force-Angriffe auf…








