
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen

 x1mdev/reconpi
ReconPi - Ein leichtes Recon-Tool, das mit den neuesten Werkzeugen umfangreiche Scans durchführt.
 cloudflare/flan
Ein ziemlich cooler Schwachstellenscanner
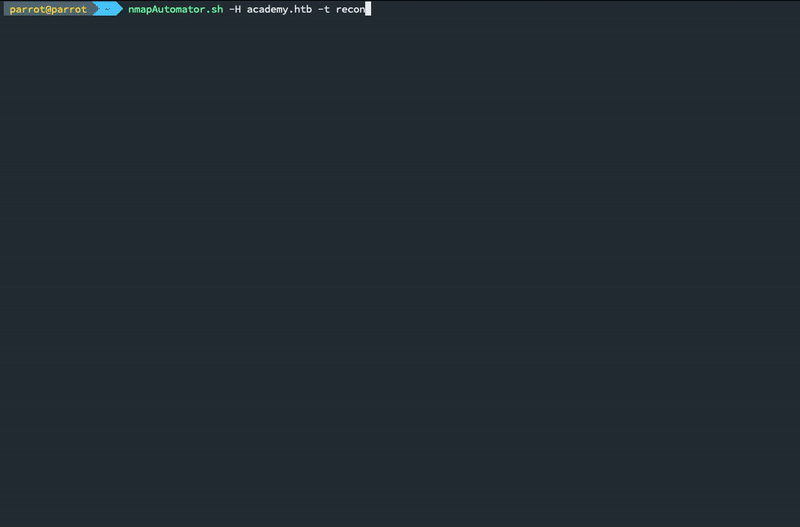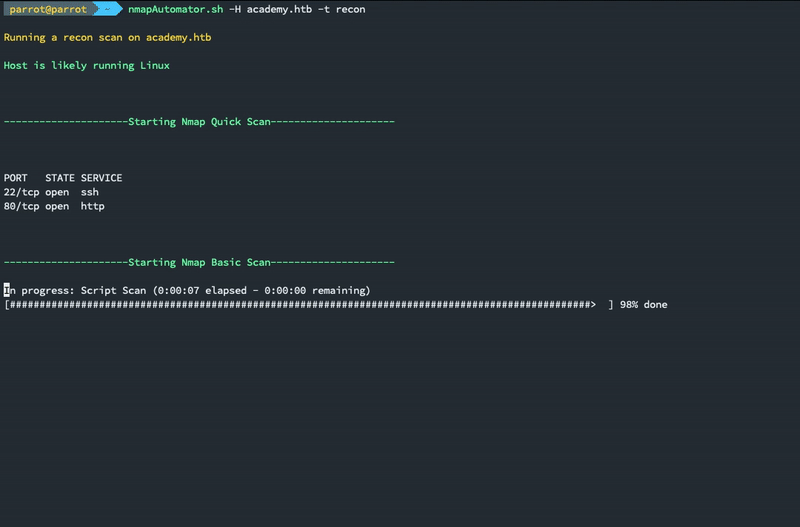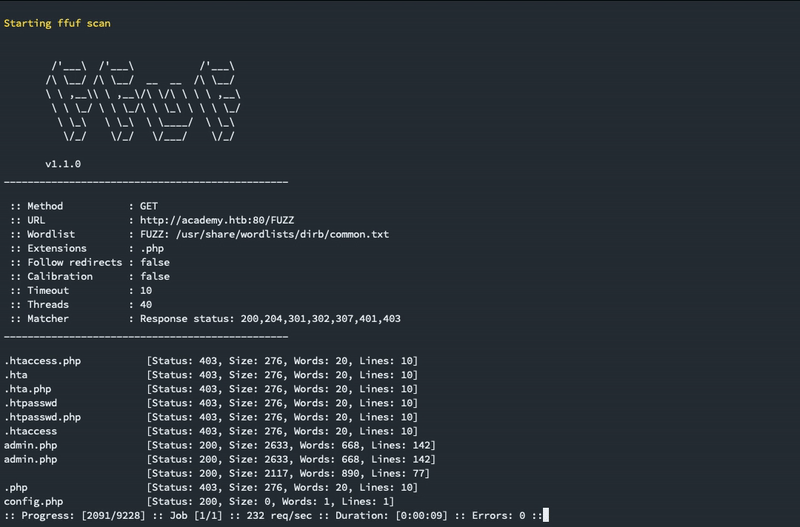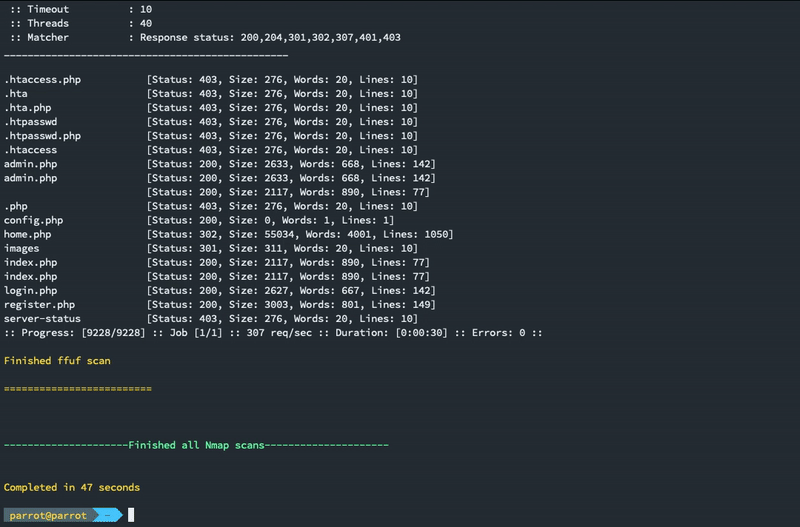 21y4d/nmapautomator
Ein Skript, das du im Hintergrund ausführen kannst!
 whitelisthackers/wosind
Ein OSINT-Tool zum Sammeln öffentlicher Informationen.
 hackersonlineclub/hocig1_2
HOCig- Automatisches HOC-Informationssammelwerkzeug V 1.2
 elevenpaths/siemframework
Modulares Python3-Angriffsframework zur Automatisierung der Exploitation von SIEM-Plattformen (Splunk, Graylog, OSSIM, QRadar, McAfee) mittels…

 noptrix/nullscan
Ein modulares Framework zum Verketten und Automatisieren von Sicherheitstests.
 ritvikb99/dark-fantasy-hack-tool
DDOS-Werkzeug: Zum Herunterfahren kleiner Websites mit HTTP FLOOD. Port-Scanner: Um die offenen Ports einer Website zu ermitteln.…
 knowledge-wisdom-understanding/recon
Ein Ziel basierend auf Nmap-Ergebnissen enumerieren
 jsmit260/reachability
Sind die Zielbereiche erreichbar?
 infosecmatter/minimalistic-offensive-security-tools
Ein Repository mit Werkzeugen für Pentesting von eingeschränkten und isolierten Umgebungen.
 leobeosab/sharingan
Offensives Sicherheits-Aufklärungswerkzeug
 mindedsecurity/behave
Behave! Eine Überwachungs-Browsererweiterung für Seiten, die sich wie ein 'böser Bube' verhalten.
 maldevel/intelspy
Führt automatisierte Netzwerk-Erkundungsscans durch.
 gr1mmie/autoenum
Automatisches Dienst-Enumeration-Skript
 reddyyz/astsu
Ein Netzwerkscanner-Tool, entwickelt in Python 3 mit Scapy.
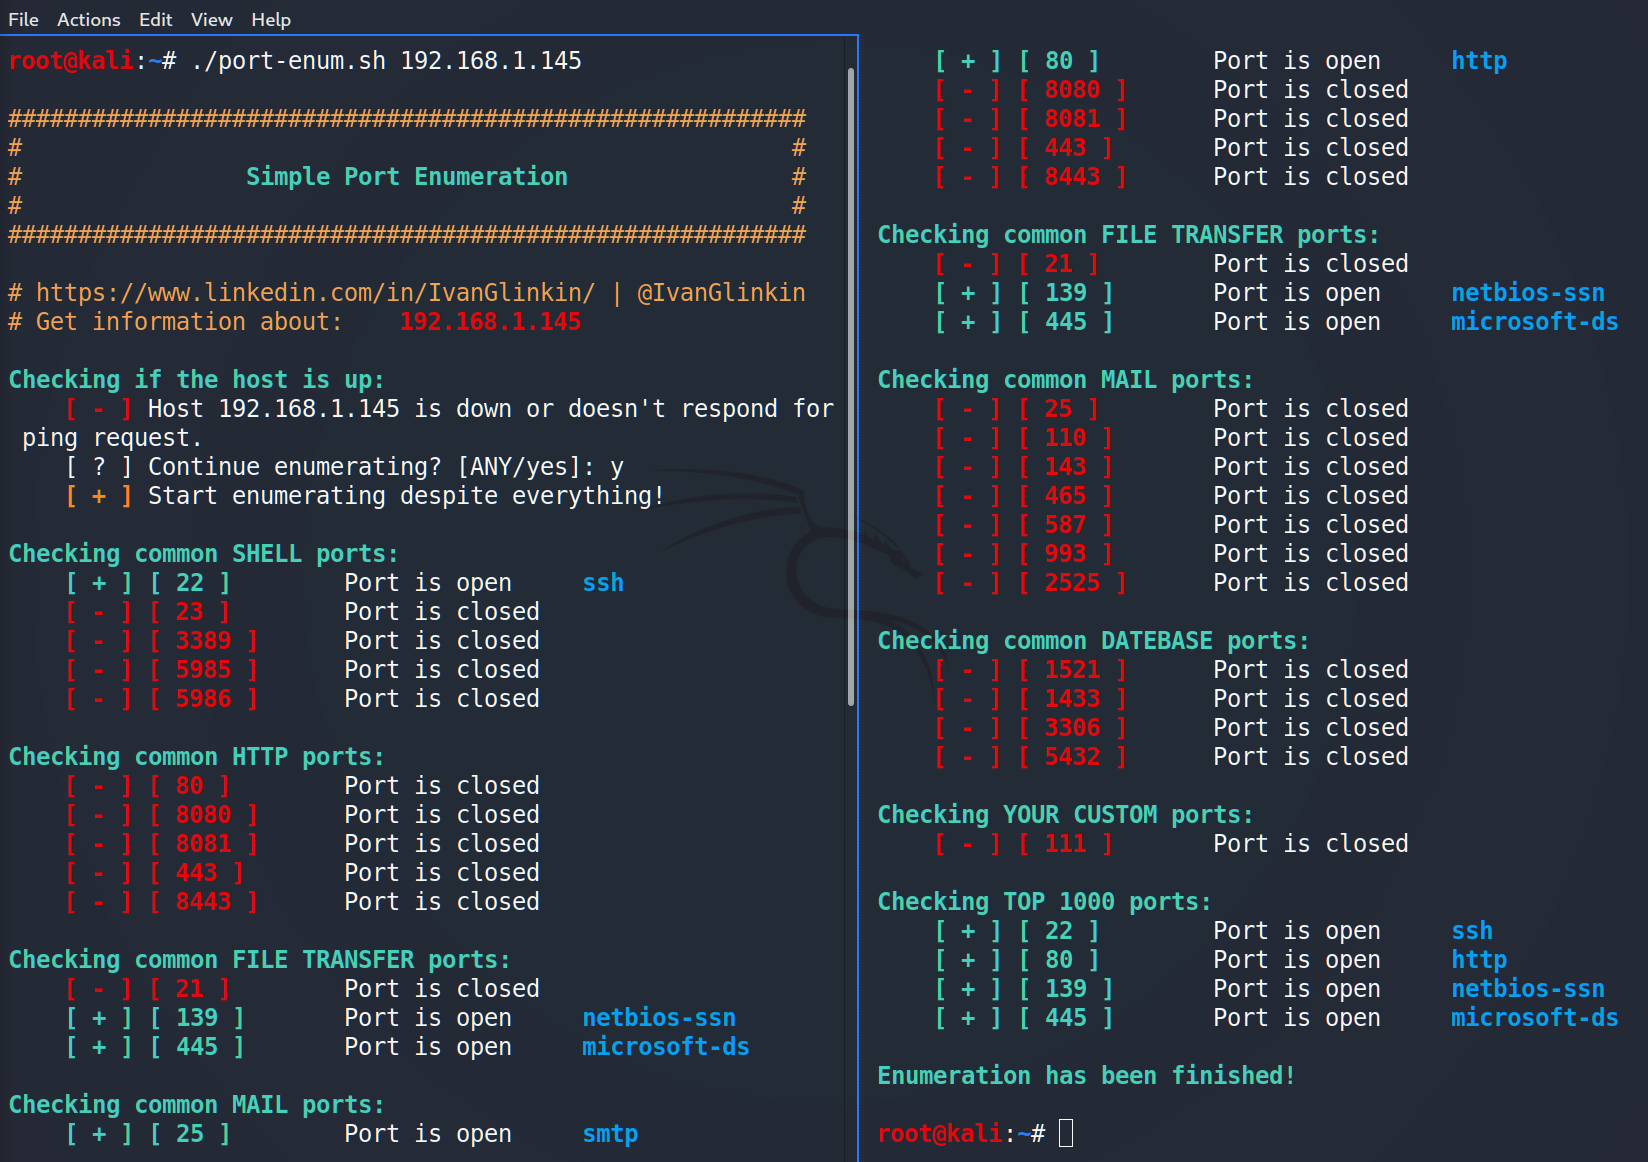 ivanglinkin/port-enumeration
Haben Sie schon einmal mit der fehlenden Möglichkeit, NMap zu verwenden, zu kämpfen gehabt? Zum Beispiel, wenn Sie eine Reverse-Shell als…








