
 #1

 jonnyhightower/neet
Neet - Netzwerk-Enumeration- und Exploitationstool
 hatbashbr/shodanhat
Suche nach Host-Informationen mit Shodan
 chrizator/netattack2
Ein fortschrittliches Netzwerkscan- und Angriffsskript basierend auf GUI. 2. Version des netattack ohne GUI.
 ekultek/pybelt
Der Werkzeuggürtel des Hackers
 tuhinshubhra/red_hawk
All-in-One-Tool für Informationssammlung, Schwachstellenscanning und Crawling. Ein unverzichtbares Werkzeug für alle Penetrationstester.
 frizb/vanquish
Vanquish ist ein auf Kali Linux basierender Enumeration-Orchestrator. Vanquish nutzt die Open-Source-Enumerationstools auf Kali, um mehrere aktive…
 netbox-community/netbox
Open-Source-IPAM- und DCIM-Plattform, die eine zentrale Quelle der Wahrheit für die Modellierung, Dokumentation und Automatisierung von…
 gvb84/pbscan
Schnellerer und effizienterer zustandsloser SYN-Scanner und Banner-Grabber dank der Nutzung des TCP/IP-Stacks im Benutzerbereich.
 ekultek/zeus-scanner
Erweitertes Aufklärungstool
 lazorfuzz/python-hacklib
hacklib – Pentesting, Port-Scans und überall mit Python einloggen
 milesrichardson/docker-onion-nmap
Scannen Sie .onion-Versteckdienste mit nmap unter Verwendung von Tor, proxychains und dnsmasq in einem minimalen Alpine-Docker-Container.
 dviros/excalibur
Excalibur ist ein auf „Powershell“ basierender Eternalblue-Exploit-Payload für das Bashbunny-Projekt.
 medbenali/cyberscan
Open-Source-Netzwerkforensik-Toolkit für Paketanalyse, Portscanning, Host-Erkennung und IP-Geolokalisierung. Unterstützt ARP-, ICMP-, TCP-, UDP-Pings…
 eldraco/domain_analyzer
Analysiere die Sicherheit jeder Domain, indem du alle möglichen Informationen sammelst. Erstellt in Python.
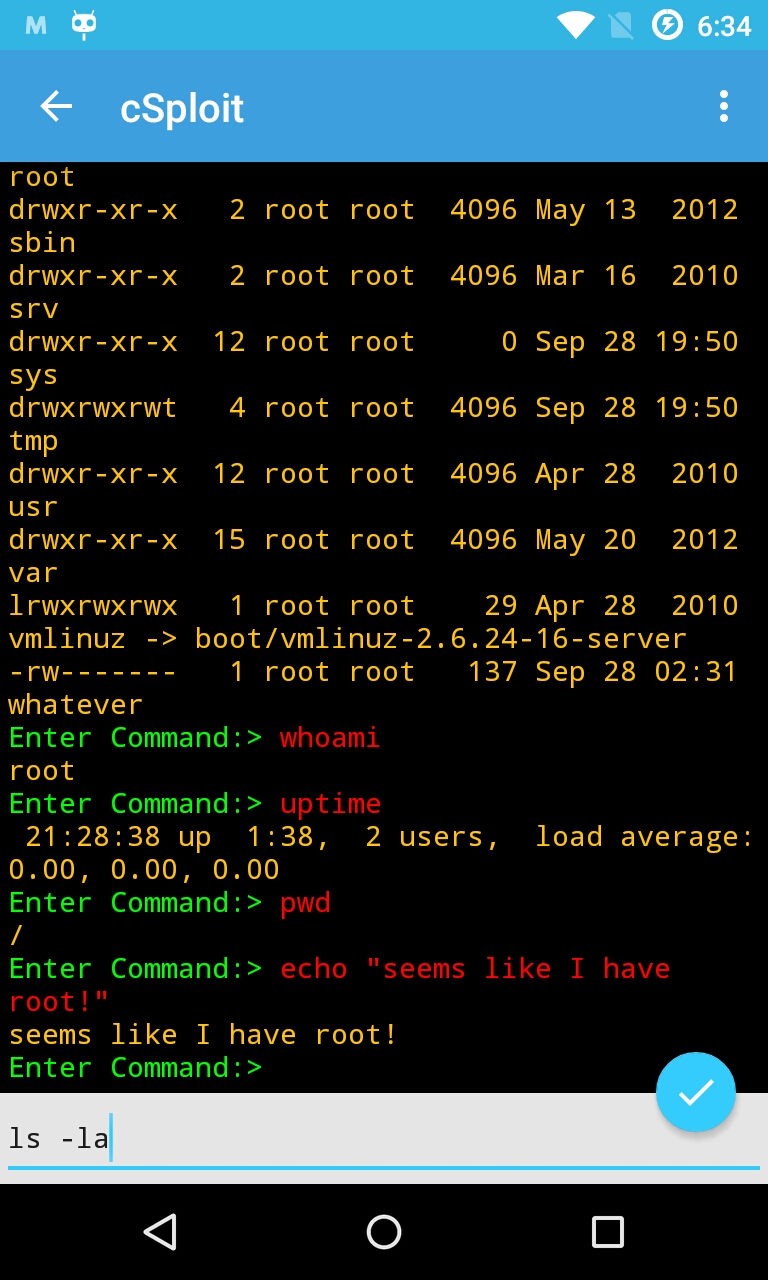 csploit/android
cSploit - Das umfassendste und fortschrittlichste IT-Sicherheits-Toolkit für Profis auf Android.
 besimorhino/powercat
netshell bietet alle Funktionen in Version 2 von PowerShell
 azizaltuntas/pymap-scanner
Python-basierte GUI-Wrapper für Nmap, der Schnellscans, benutzerdefinierte Diensterkennung und benutzergesteuerte Parameter für Netzwerkerkundung und…









