
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen
 galkan/flashlight
Pentester verbringen zu viel Zeit in der Phase der Informationssammlung. Flashlight (Fener) bietet Dienste zum schnellen Scannen von Netzwerken/Ports…
 k8gege/pyladon
Ladon Scanner For Python, Großer Netzwerk-Penetrationsscanner & Cobalt Strike, Schwachstelle / Exploit / Erkennung /…
 an00brektn/gopher47
Ein Gopher Assassin eines Drittanbieters für das Havoc Framework.
 toperaproject/topera
IPv6-Analyse-Tool: die andere Seite
 rxerium/bug-bounty-tools
Ein BASH-Skript zur Automatisierung der Installation der beliebtesten Bug-Bounty-Tools
 farinap5/a-xex
Dieses Projekt ist Teil einer Schulaufgabe mit dem Schwerpunkt Netzwerksicherheit.
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 screetsec/dracnmap
Dracnmap ist ein Open-Source-Programm, das zur Ausnutzung des Netzwerks und zum Sammeln von Informationen mit Hilfe von nmap verwendet wird. Der…
 robotshell/magicrecon
MagicRecon ist ein leistungsstarkes Shell-Skript, um den Recon- und Datenerfassungsprozess eines Ziels zu maximieren und häufige Schwachstellen zu…
 bahaabdelwahed/killshot
Ein Penetrationstest-Framework, Informationssammlungstool und Website-Schwachstellen-Scanner
 yunuscadirci/callstranger
Schwachstellenprüfer für Callstranger (CVE-2020-12695)
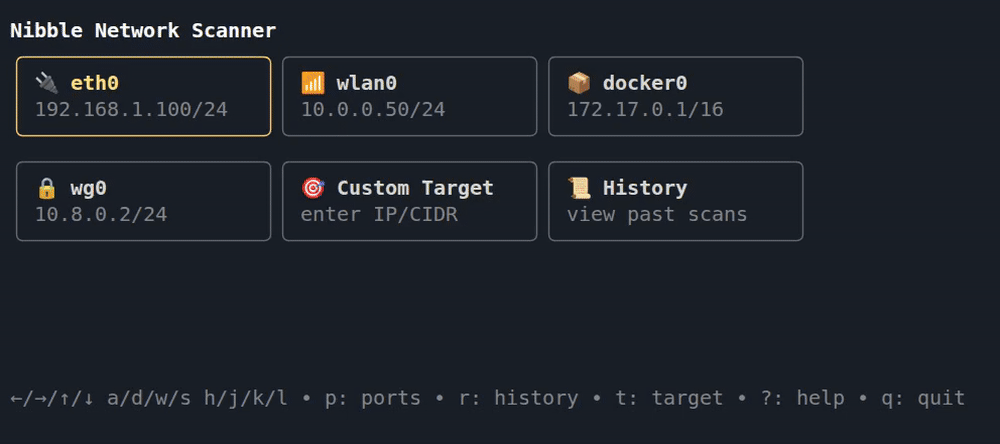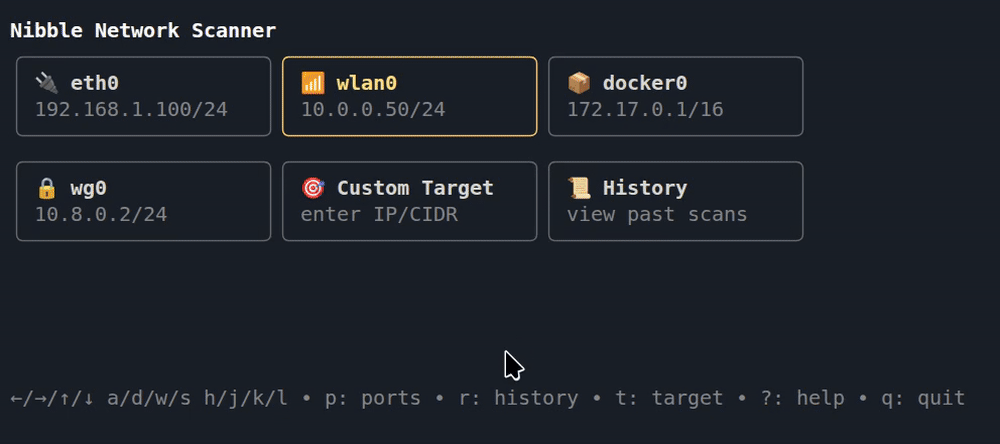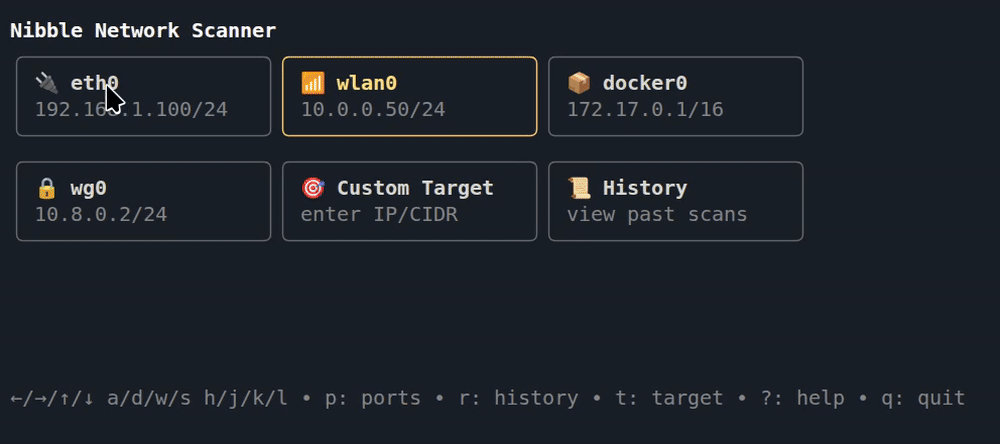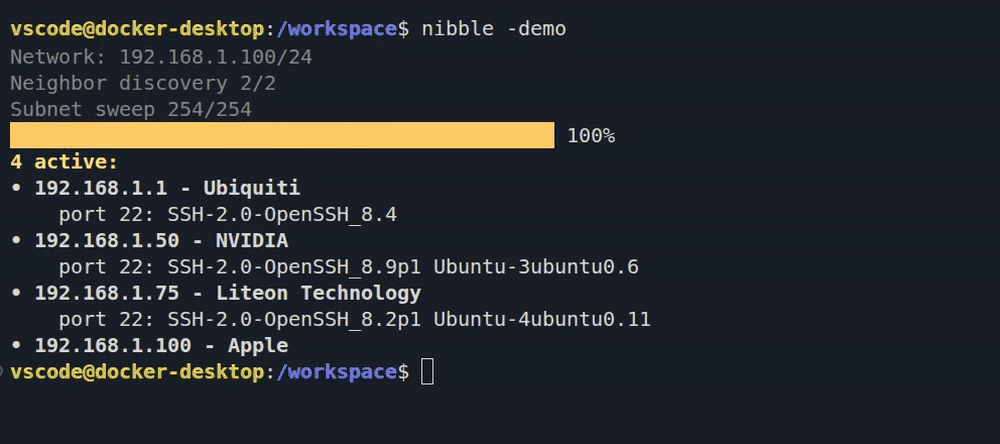 backendsystems/nibble
einfach zu bedienender Netzwerkscanner mit einer klickbaren TUI-Oberfläche
 anthemtotheego/sharpsploitconsole
C#-Konsolenanwendung für Post-Exploitation und Red-Team-Operationen, die SharpSploit integriert, um Mimikatz-Befehle auszuführen, Kerberoasting…
 jonnyhightower/neet
Neet - Netzwerk-Enumeration- und Exploitationstool
 commonexploits/port-scan-automation
NMAP-Scans automatisieren und automatisch benutzerdefinierte Nessus-Richtlinien erstellen
 bojanisc/quicmap
quicmap ist ein einfacher, aber quic (!) schneller Scanner für das QUIC-Protokoll
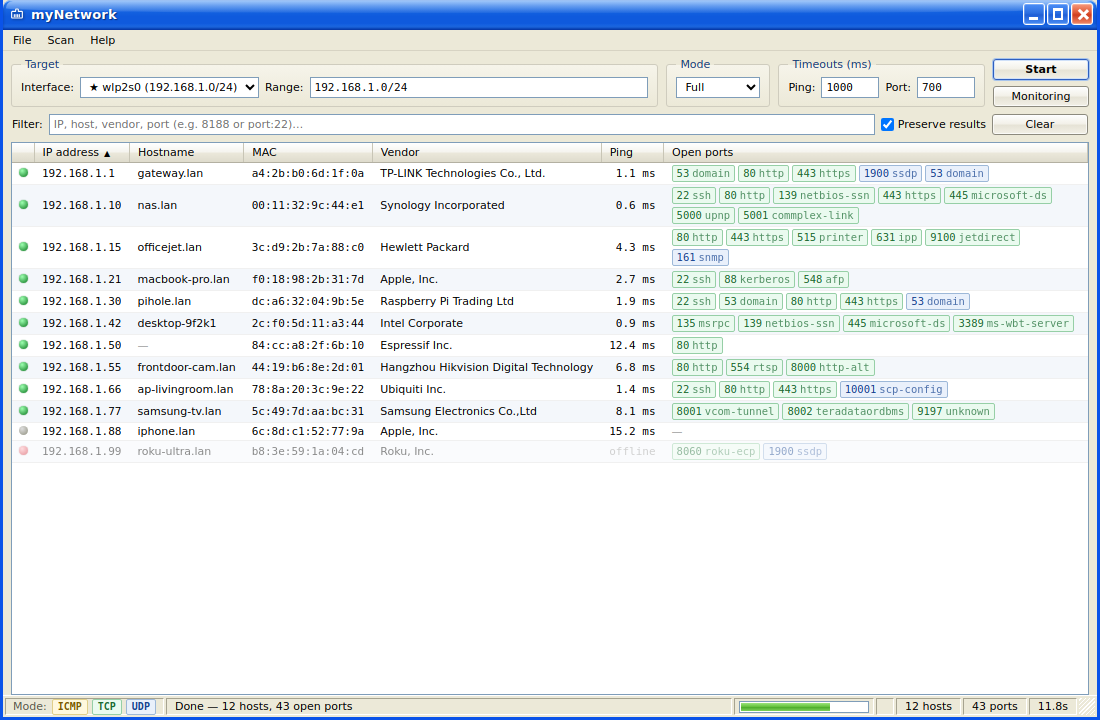 ancaferro/mynetwork
Plattformübergreifender Netzwerk- und Portscanner mit einer Desktop-GUI.
 natsuki-engr/live-server-evil-crawler
Live Server VSCode Schwachstelle (CVE-2025-65717) Demo








