
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen

 eldraco/domain_analyzer
Analysiere die Sicherheit jeder Domain, indem du alle möglichen Informationen sammelst. Erstellt in Python.
 chvancooten/bugbountyscanner
Ein Bash-Skript und ein Docker-Image für Bug-Bounty-Reconnaissance. Für den headless Einsatz vorgesehen.
 nullt3r/jfscan
JF⚡can - Superschnelles Port-Scannen und Dienst-Erkennung mit Masscan und Nmap. Scannen Sie große Netzwerke mit Masscan und nutzen Sie Nmap's…
 ginjachris/pentmenu
Ein Bash-Skript für Recon und DOS-Angriffe
 reddyyz/astsu
Ein Netzwerkscanner-Tool, entwickelt in Python 3 mit Scapy.
 enenumxela/ps.sh
Ein Bash-Skript, das die Port-Scannung auf bestimmten Zielhost(s) automatisiert. Ziel der Skripte ist es, die Scan-Zeit zu reduzieren, die…
 j0ey17/exploit_cve-2023-27163
Proof of Concept exploit for Server Side Request Forgery vulnerability in Requests Basket v1.2.1 und früher.
 nonosticisiguzo-command/nmap-scan-results
200+ Schwachstellen auf scanme.nmap.org gefunden, einschließlich CVE-2023-38408 (9.8 kritisch)
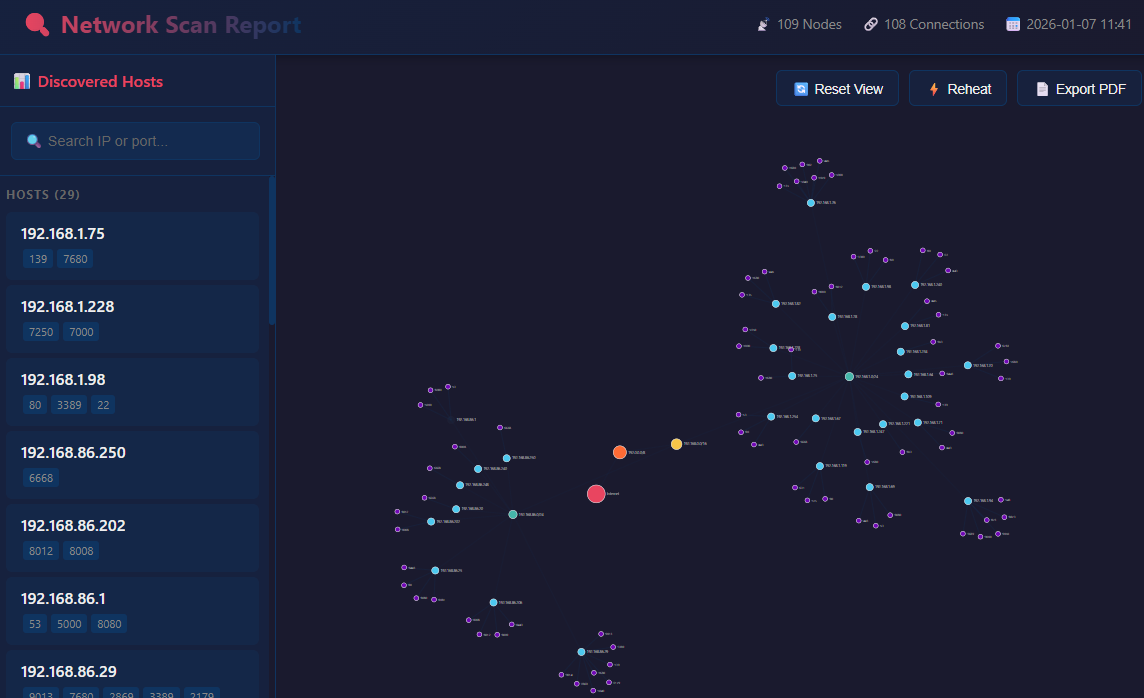 artofscripting/masscan-report
Ein Python-Tool, das interaktive React-basierte HTML-Visualisierungen aus masscan-JSON-Ausgabe generiert, mit einem D3.js-Kraft-gesteuerten…
 besimorhino/powercat
netshell bietet alle Funktionen in Version 2 von PowerShell
 ekultek/zeus-scanner
Erweitertes Aufklärungstool
 infosecmatter/minimalistic-offensive-security-tools
Ein Repository mit Werkzeugen für Pentesting von eingeschränkten und isolierten Umgebungen.
 zyylhn/zscan
Zscan ein Scan-Blasting-Toolset
 milesrichardson/docker-onion-nmap
Scannen Sie .onion-Versteckdienste mit nmap unter Verwendung von Tor, proxychains und dnsmasq in einem minimalen Alpine-Docker-Container.

 flipkart-incubator/rta
Red team Arsenal - Ein intelligenter Scanner zur Erkennung von Sicherheitslücken in den Layer-7-Assets eines Unternehmens.
 spyboy-productions/omnisci3nt
Omnisci3nt ist ein Open-Source-Web-Reconnaissance- und Intelligence-Tool zum Extrahieren tiefer technischer Einblicke aus Domains, einschließlich…
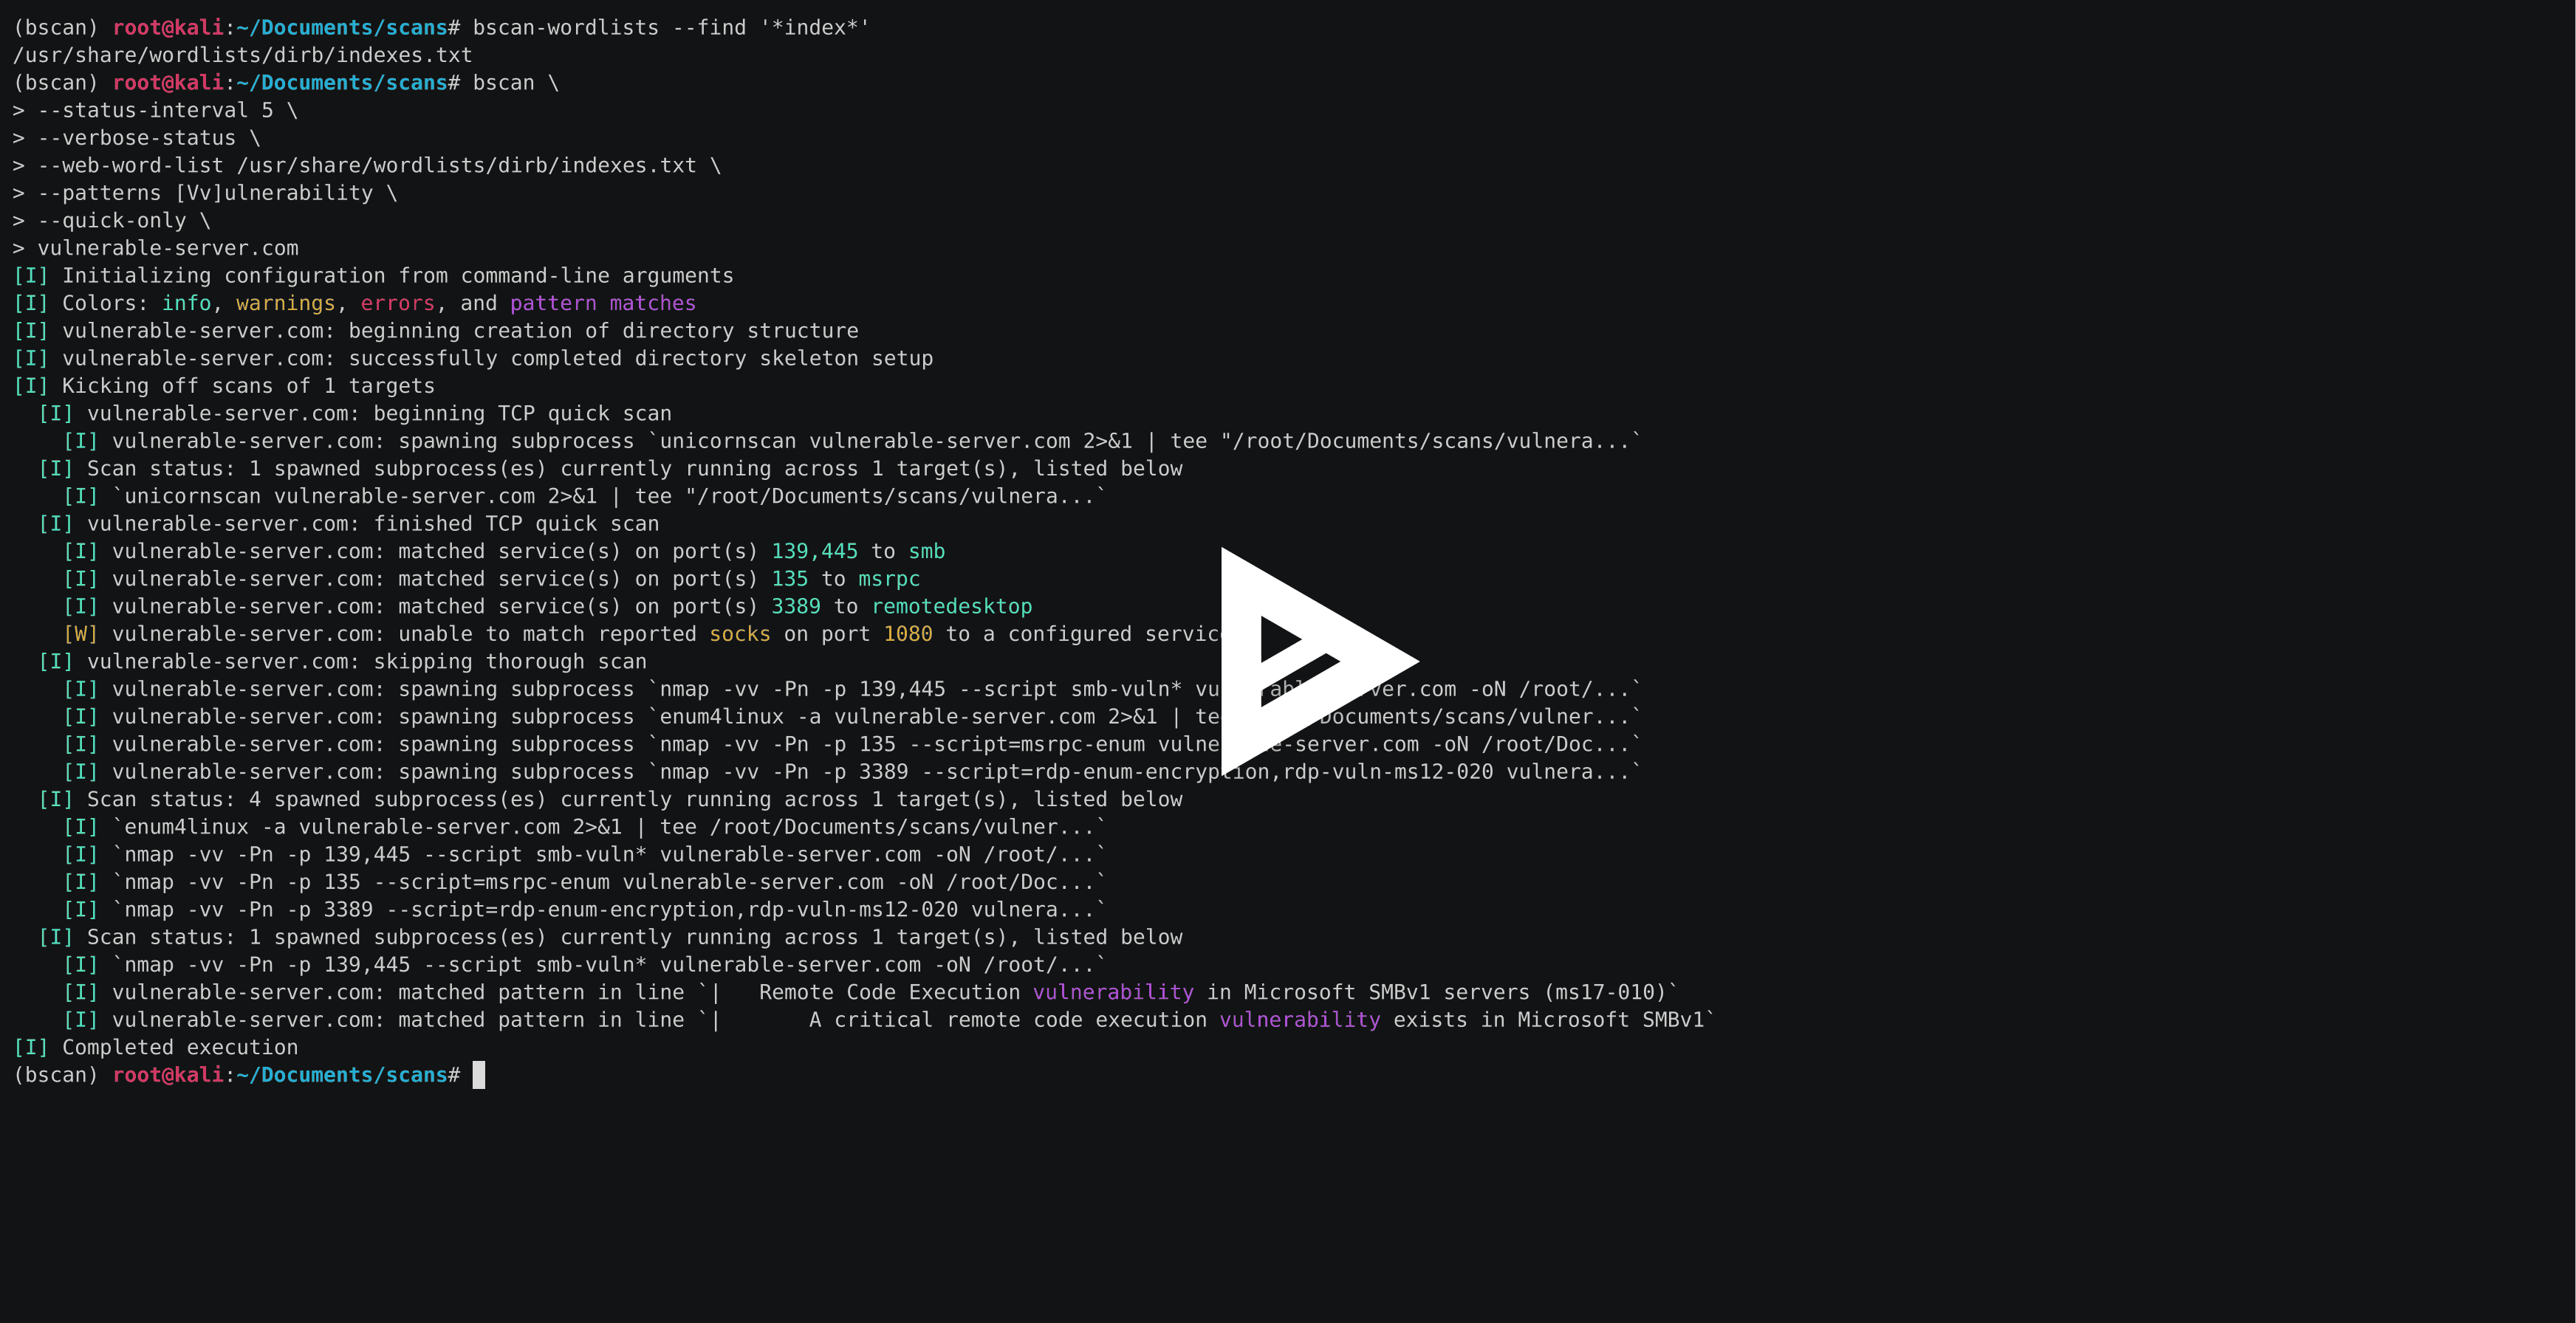 welchbj/bscan
ein asynchrones Zielenumerationstool








