
 #1
Tools für Phishing-Simulation, Erkennung, Analyse und Security-Awareness-Training.
Kitploit empfohlen

 qyvora/qyvora-toha3ee
Go-basiertes Netzwerk-Exploitation- und MITM-Framework für autorisierte Penetrationstests, Netzwerkaufklärung, Abfangen von Netzwerkverkehr,…
 d0rb/cve-2024-21378
Dieses Repository enthält einen Exploit für Microsoft Outlook über Exchange Online, der eine Schwachstelle ausnutzt, um beliebigen Code über COM-DLLs…
 narimangharib/irgc-whatsapp-phishkit
Analyse einer staatlich unterstützten WhatsApp-Phishing-Infrastruktur mit Echtzeit-QR-Entführung und Geräteüberwachung
 tw-d/wifi-pineapple-mk7_evil-portal
Rogue-Access-Point-Toolkit für WiFi-Penetrationstests, das bösartige Portal-Phishing-Payloads einsetzt, um Anmeldeinformationen zu erfassen und…
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 649/cve-2017-5415
Adressleisten-Spoofing durch Blob-URL (Firefox-Browser). Ein Angriff kann eine Blob-URL und ein Skript verwenden, um eine beliebige Adressleisten-URL…
 nehkark/cve-2025-40778
Proof-of-Concept, das DNS-Cache-Poisoning durch die Injektion zusätzlicher Records in BIND 9 demonstriert, mit Werkzeugen zur Validierung und…
 eddyflores100-lang/taikotalent-phishing-iocs
IoCs, Angriffskette & Erkennung für die Kampagne taikotalent.xyz mit gefälschten Taiko-Recruitern, die einen sich selbst löschenden Bash-Trojaner…
 vighnesh91/severitas
Autorisiertes Social-Engineering-Simulationsframework mit isoliertem Loopback-Labor, synthetischer Zielgruppengenerierung,…
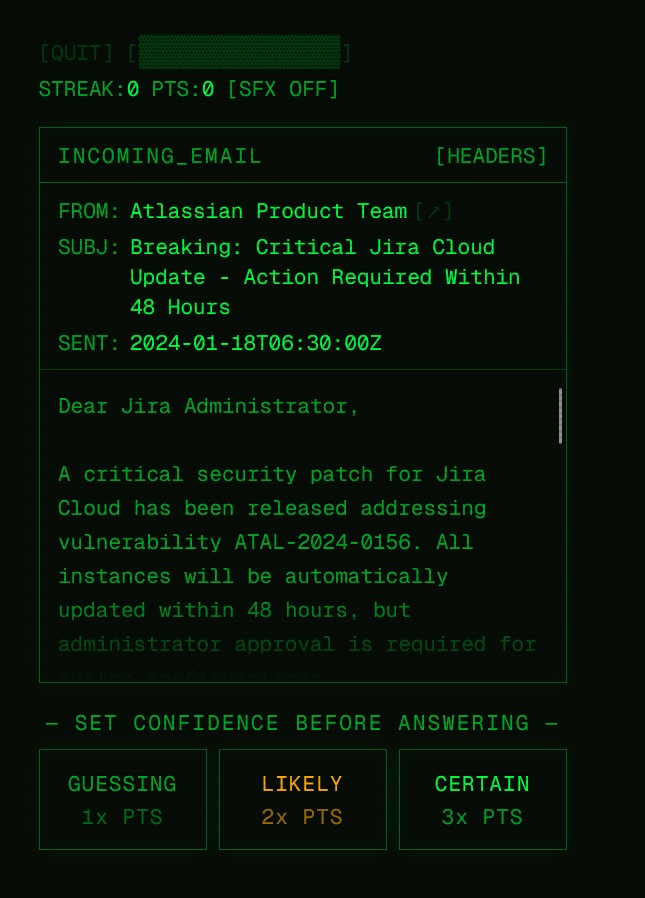 scottalt/ai-email-threat-research
Ein Cybersicherheits-Forschungsspiel, das misst, wie Menschen KI-generierte Phishing-E-Mails erkennen. Entwickelt als Retro-Terminal-Erlebnis.
 gh-ost00/cve-2024-24809-proof-of-concept
Kritische Schwachstellen im Traccar-GPS-System setzen Nutzer Remote-Angriffen aus
 dshabani96/cve-2024-21413
Proof-of-Concept-Exploit für Microsoft Outlook RCE (CVE-2024-21413) mit SMTP-E-Mail-Zustellung, Erzeugung bösartiger RTF-Anhänge und optionalem…
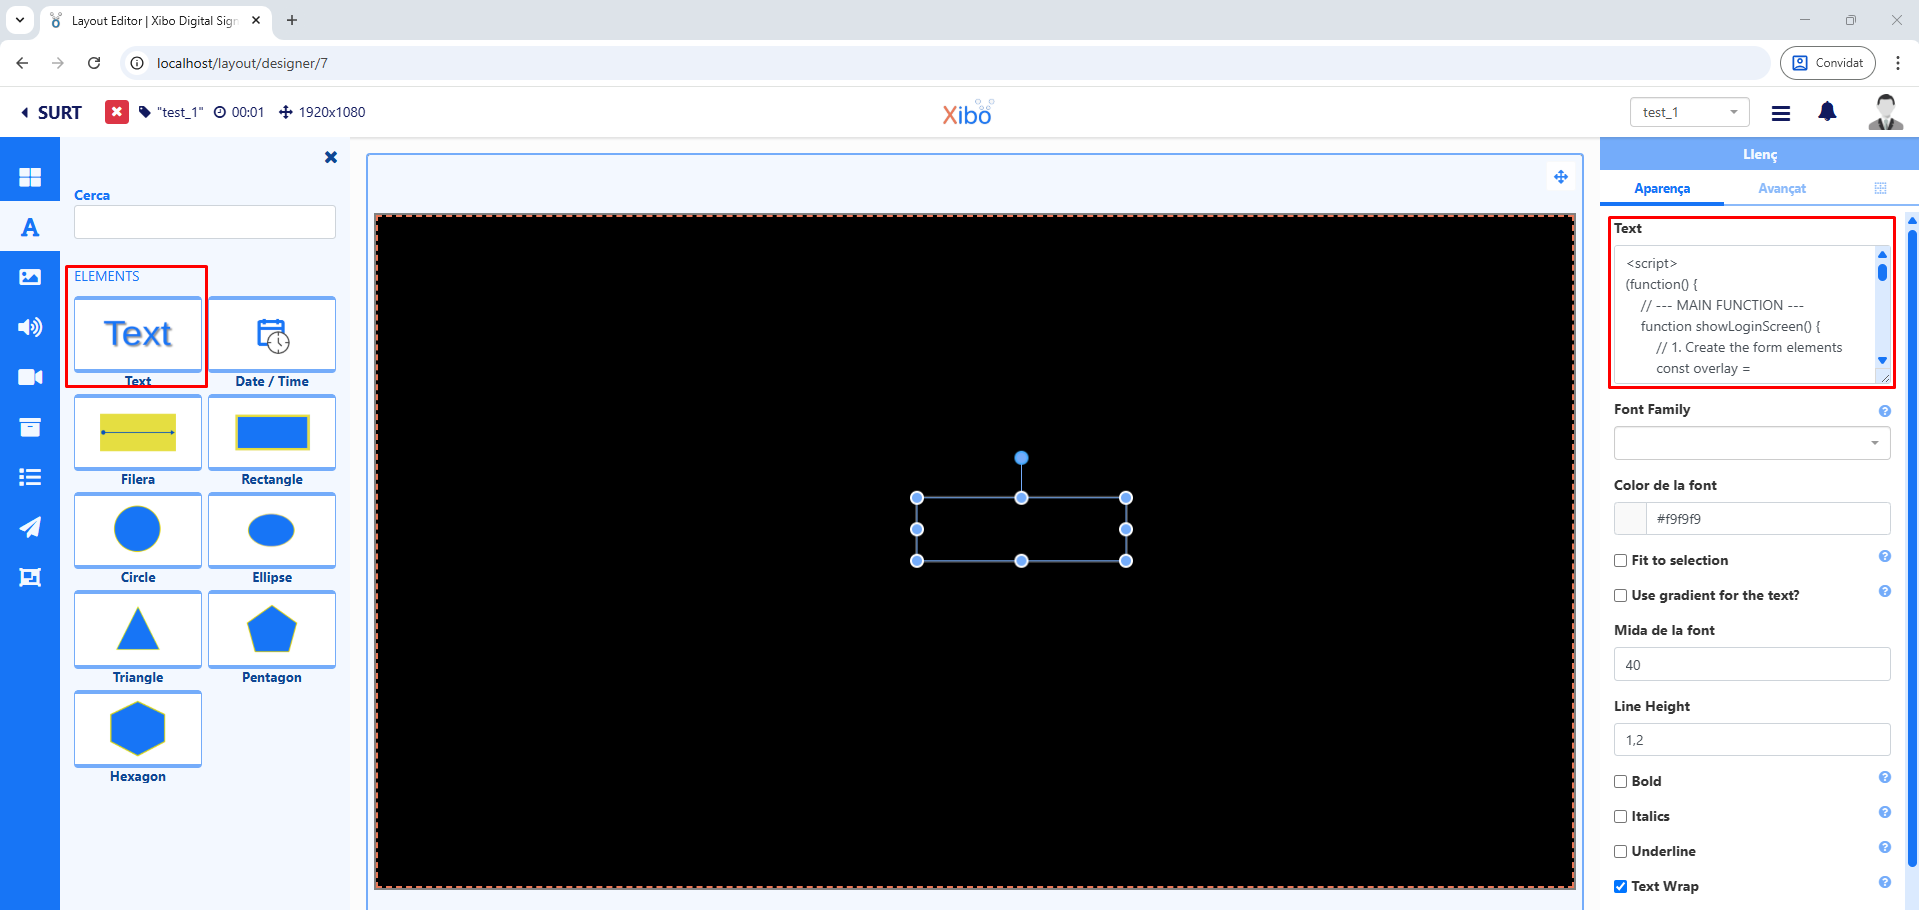 marinafabregat/cve-2025-41088
Stored Cross-Site Scripting (XSS) in Xibo Signage's Xibo CMS v4.1.2, aufgrund fehlender ordnungsgemäßer Validierung von Benutzereingaben.
 bokanrb/cve-2021-27404
HostHeaderInjection-Askey
 anupam2808/spy-masker
Es ist ein einfaches Python-Skript, um eine Phishing-URL unter einer normal aussehenden URL (google.com oder facebook.com) zu verstecken. Es kann in…
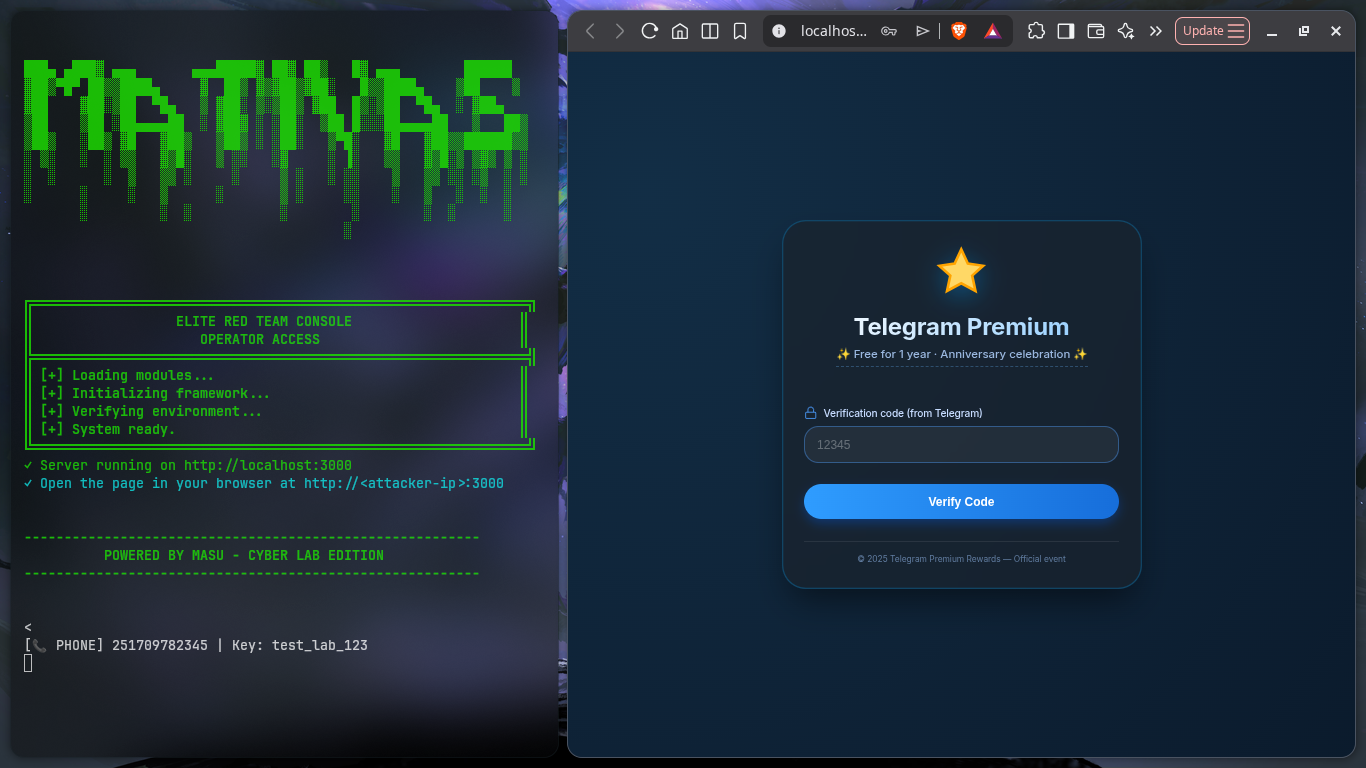 maty156/telegram-phish-simulator
Bildungsorientierte Telegram-Phishing-Simulation für Cybersicherheitstraining und Sensibilisierung. Demonstriert das Erbeuten von Anmeldedaten über…
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
Proof-of-concept für CVE-2026-22005, das OAuth-2.0-Device-Code-Phishing über ein zu kurzes Polling-Intervall zeigt, mit verwundbarem Flask-Server und…








