
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen

 wuyou6956-glitch/cve-2026-1668-poc
Proof-of-Concept-Exploit für CVE-2026-1668 in der TP-Link-Switch-Firmware, das eine MIPS-Payload liefert, die eine Root-Shell auf anfälligen Geräten…
 ok0mo/cve-2022-24086-rce-poc
Verifizierter Proof of Concept für CVE-2022-24086
 404godd/cve-2026-20841-poc
🛠 Demonstriert Remotecodeausführung in Windows Notepad-Versionen unter 11.2510 unter Verwendung des Proof-of-Concepts für CVE-2026-20841.
 gbuyssens/cve-2026-34990
Lokale Rechteausweitung gegen einen Root-`cupsd`.
 abraxas/cve-2026-75650
Disclosure pack and lab reproduction script for CVE-2026-75650, an unauthenticated SSTI RCE in Magento Open Source GraphQL email templates.
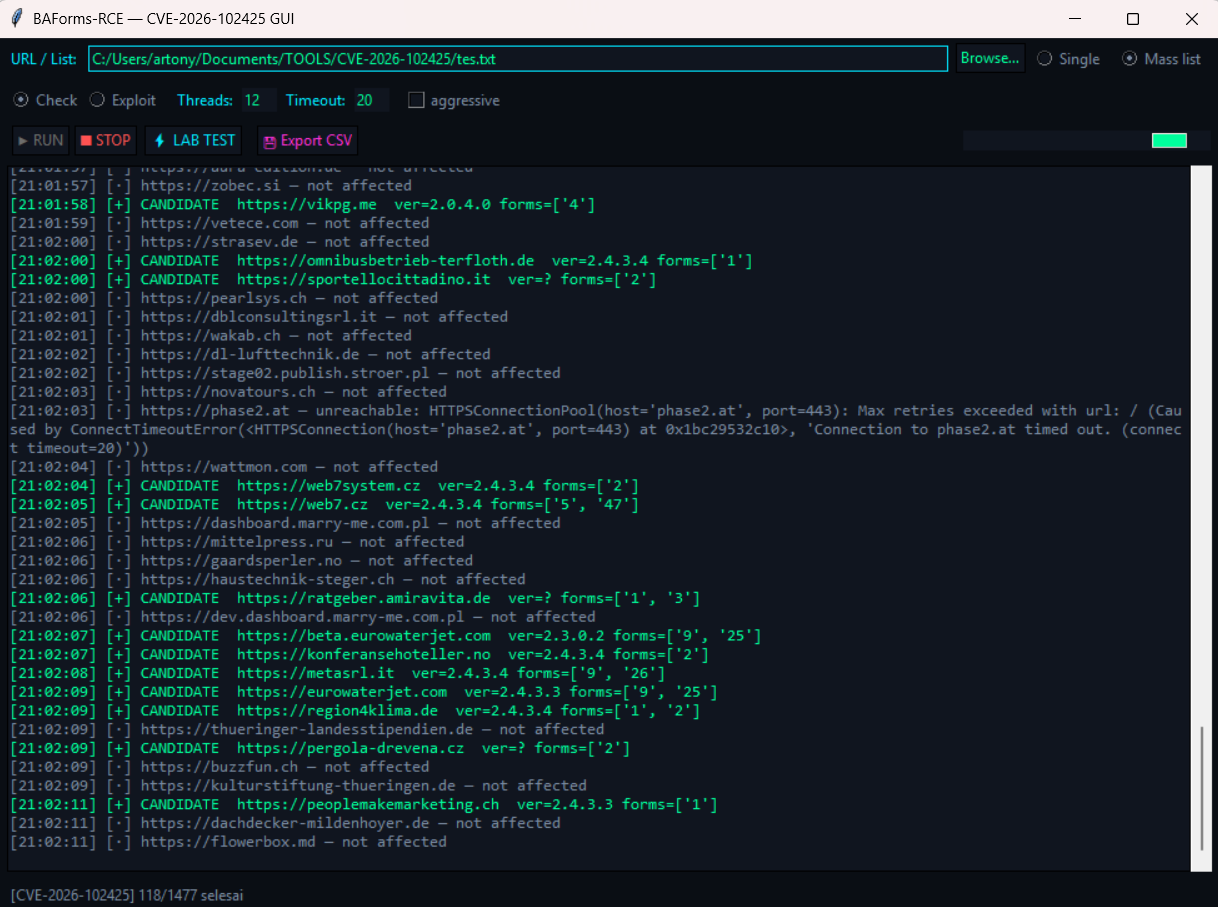 tonydelouvre/cve-2026-102425
GUI-Scanner und Exploit für CVE-2026-102425, eine unauthentifizierte RCE in Balbooa Forms (com_baforms) über PHP-Shortcode-Injection, mit…
 rushikesh-a-bhujbal/cve-2010-2075
UnrealIRCd 3.2.8.1 Backdoor-Exploit — Reverse Shell über AB; Trigger, von Grund auf in Python mit Raw Sockets entwickelt. Kein Metasploit.
 exdev994/cve-2026-90817
Python-PoC für CVE-2026-90817, eine unauthentifizierte REDCap-RCE über Survey-Passthrough-Routing und Dateipfad-Injektion, mit einem Docker-Lab und…
 infiniteloopers/cve-2019-2107
Proof-of-Concept-Exploit für CVE-2019-2107, der Remote-Code-Ausführung mittels manipuliertem HEVC-Video im Android-Media-Framework demonstriert.…
 secforce/wptimecapsulepoc
Eine Authentifizierungsumgehung wurde kürzlich entdeckt (https://www.webarxsecurity.com/vulnerability-infinitewp-client-wp-time-capsule/) in WP Time…
 petriqore/cve-2026-26026_poc
PoC-Skript für CVE-2026-26026 GLPI-Versionen 11.0.0 bis 11.0.5
 winrarzipsexploit/cve-2026-48908
Python-Exploit-Suite für CVE-2026-48908, eine unauthentifizierte ZIP-Upload-RCE in Joomla SP Page Builder (<=6.6.1), mit Fingerprinting, Batch-Modus…
 coldfusionx/cve-2020-9484
POC - Apache Tomcat Deserialisierungs-Schwachstelle (CVE-2020-9484)
 chebuya/cve-2024-28741-northstar-agent-rce-poc
Agent RCE PoC für CVE-2024-28741, eine gespeicherte XSS-Sicherheitslücke in NorthStar C2.
 harry178945/cve-2026-38526
Python-PoC, das CVE-2026-38526 in Krayin CRM <= 2.2.x ausnutzt: authentifizierter PHP-Webshell-Upload über /admin/tinymce/upload, der zu…
 eastmountyxz/cve-2019-0708-windows
Dieser Artikel wird die Schwachstelle im Windows-Remotedesktopdienst (CVE-2019-0708) vorstellen und detailliert auf den Exploit sowie die…
 0x00-0x00/cve-2017-5638
Struts02 s2-045 Exploit-Programm
 shlln/cve-2026-90847
Proof-of-Concept für CVE-2026-90847, eine authentifizierte RCE in iux_set.cgi über einen bösartigen .cfg-Tar-Upload, der Befehle in crontab schreibt,…








