
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 sherlocksecurity/microsoft-cve-2022-26809-the-little-boy
Der PoC für CVE-2022-26809 RCE über RPC wird hier aktualisiert.
 dollarboysushil/cve-2025-24893-xwiki-unauthenticated-rce-exploit-poc
CVE-2025-24893 ist eine kritische, nicht authentifizierte Remote-Code-Ausführungs-Schwachstelle in XWiki (Versionen < 15.10.11, 16.4.1, 16.5.0RC1),…
 l-urk/cve-2024-6387
Proof-of-Concept-Python-Skript für den regreSSHion-Exploit.
 truekas/ls-poc
Proof-of-Concept-Exploit für CVE-2026-30368, das eine Authentifizierungsumgehung in Lightspeed Classroom demonstriert, um Schüler-Geräte über den…
 safe3s/cve-2022-2185-poc
CVE-2022-2185 poc
 askyeye/cve-2022-21894-payload
Beispiel-Payload für CVE-2022-21894
 hackinglz/cve-2025-27237
CVE 2025 27237 Zabbix LPE Proof of Concept.
 mbanyamer/apache-tomcat---remote-code-execution-via-session-deserialization-cve-2025-24813-
Apache Tomcat - Remote Code Execution durch Session-Deserialisierung (CVE-2025-24813)
 guiimoraes/cve-2025-15467
Befehlsausführung PoC für OpenSSL Stack-Buffer-Overflow CVE-2025-15467
 techieneurons/cve-2024-3116_rce_in_pgadmin_8.4
Ein Labor erstellen und die CVE-2024-3116 testen, eine Remote-Code-Ausführung in pgadmin <=8.4
 al1ex/cve-2020-36184
CVE-2020-36184 && Jackson-databind RCE
 bartixxx32/cve-2026-43499-oneplus15
Lehrreicher Proof-of-Concept für lokale Privilege Escalation unter Android 16 auf OnePlus 15, mit Kernel-Offset-Erkennung, Zielgenerierung und…
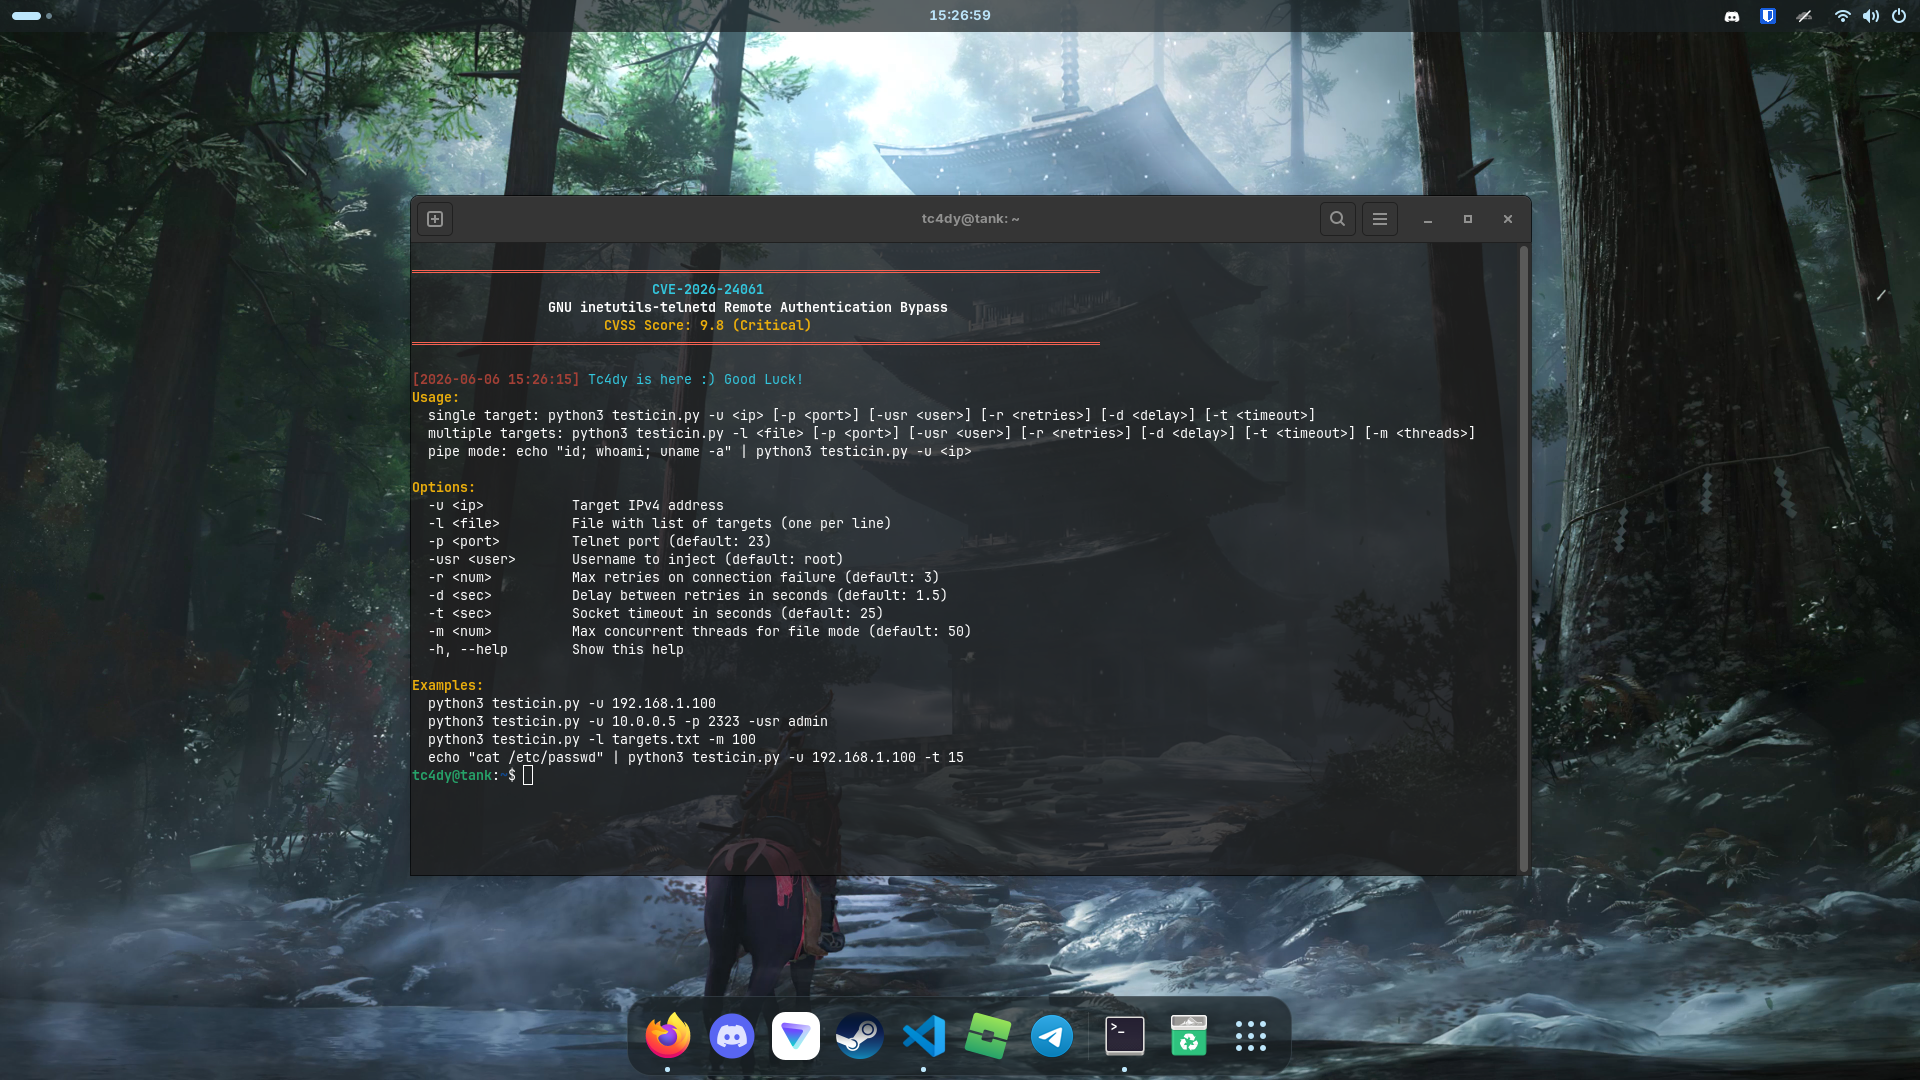 tc4dy/cve-2026-24061-poc-exploit
Remote-Authentifizierungs-Bypass-Exploit für GNU inetutils-telnetd (CVE-2026-24061) mittels CRLF-Injection, um eine sofortige Root-Shell zu erlangen.…
 fusiondrive/cve-2026-43499-s24u
CVE-2026-43499 Forschungs-Port für Galaxy S24 Ultra SM-S928U1 DZF2 (ABGESCHLOSSEN)
 antichainalysis/sap-netweaver-0day-cve-2025-31324
SAP NetWeaver 0-day POC von shinyhunters (scattered lapsus$ hunters), der alle 7.x betrifft, CVE-2025-31324
 zeop-cybersec/apache_normalize_path
Metasploit-Framework-Module (Scanner und Exploit) für die CVE-2021-41773 und CVE-2021-42013 (Path Traversal in Apache 2.4.49/2.4.50)
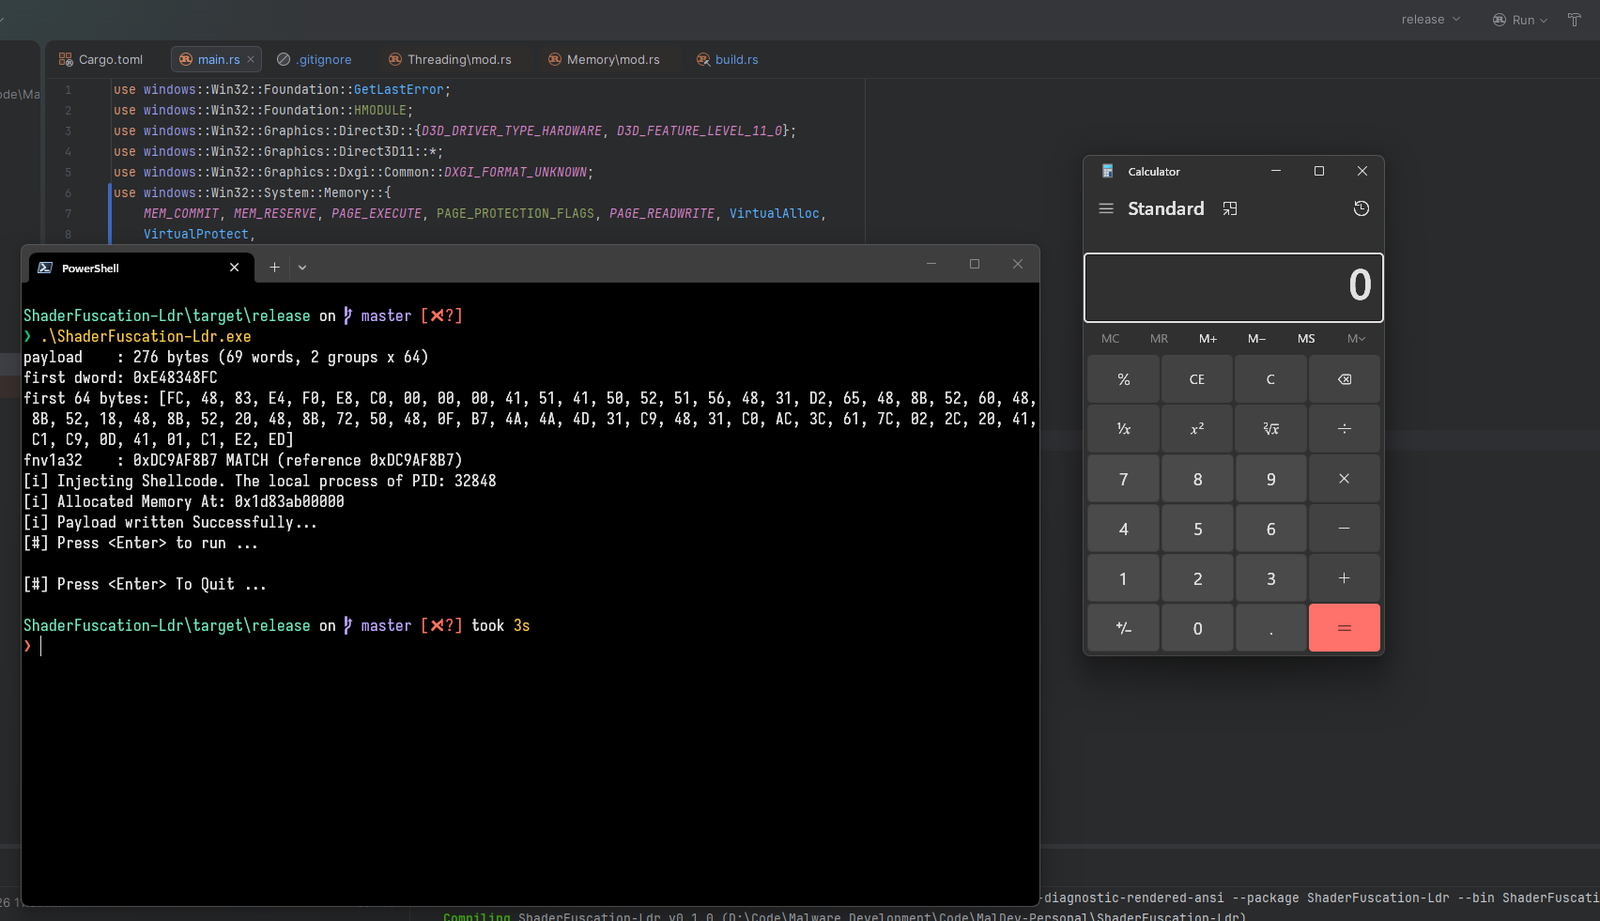 dovelus/polychrome-rs
Ein PoC zur Verwendung eines Compute Shaders als Payload
 bailan766/rmx3888-cve-2026-43499-config
CVE-2026-43499 Exploit-Konfiguration für realme RMX3888 (Android 16) - 20 verifizierte Kernel-Offsets








