
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 s3cur3th1ssh1t/amsi-bypass-powershell
Dieses Repository enthält einige Amsi Bypass Methoden, die ich in verschiedenen Blogbeiträgen gefunden habe.
 johnhammond/msdt-follina
Generiert ein bösartiges Microsoft Word-Dokument, das die MS-MSDT-„Follina“-Schwachstelle ausnutzt, um beliebige Befehle auszuführen oder Payloads…
 busung-dev/root-my-galaxy
KSU-Installer für unterstützte Samsung Galaxy-Firmware mit CVE-2026-43499
 fortra/nanodump
Das Schweizer Taschenmesser des LSASS-Dumpings
 bashfuscator/bashfuscator
Ein vollständig konfigurierbares und erweiterbares Bash-Obfuskations-Framework. Dieses Tool soll sowohl dem Red Team als auch dem Blue Team helfen.
 jthuraisamy/syswhispers2
AV/EDR-Umgehung durch direkte Systemaufrufe.
 neex/phuip-fpizdam
Exploit für CVE-2019-11043
 threatexpress/malleable-c2
# Cobalt Strike Malleable C2 Design- und Referenzhandbuch
 nil0x42/phpsploit
Voll ausgestattetes C2-Framework, das mit einem einzeiligen PHP-Backdoor unbemerkt auf einem Webserver persistiert
 idov31/nidhogg
Windows-Rootkit für Intel x64 mit 25+ Funktionen, das Rootkit-Techniken demonstriert, die mit allen Windows 10- und Windows 11-Versionen kompatibel…
 rsmudge/malleable-c2-profiles
Malleable C2 ist eine domänenspezifische Sprache zur Neudefinition von Indikatoren in der Kommunikation von Beacon. Dieses Repository ist eine…
 hasherezade/pe_to_shellcode
Konvertiert PE in Shellcode
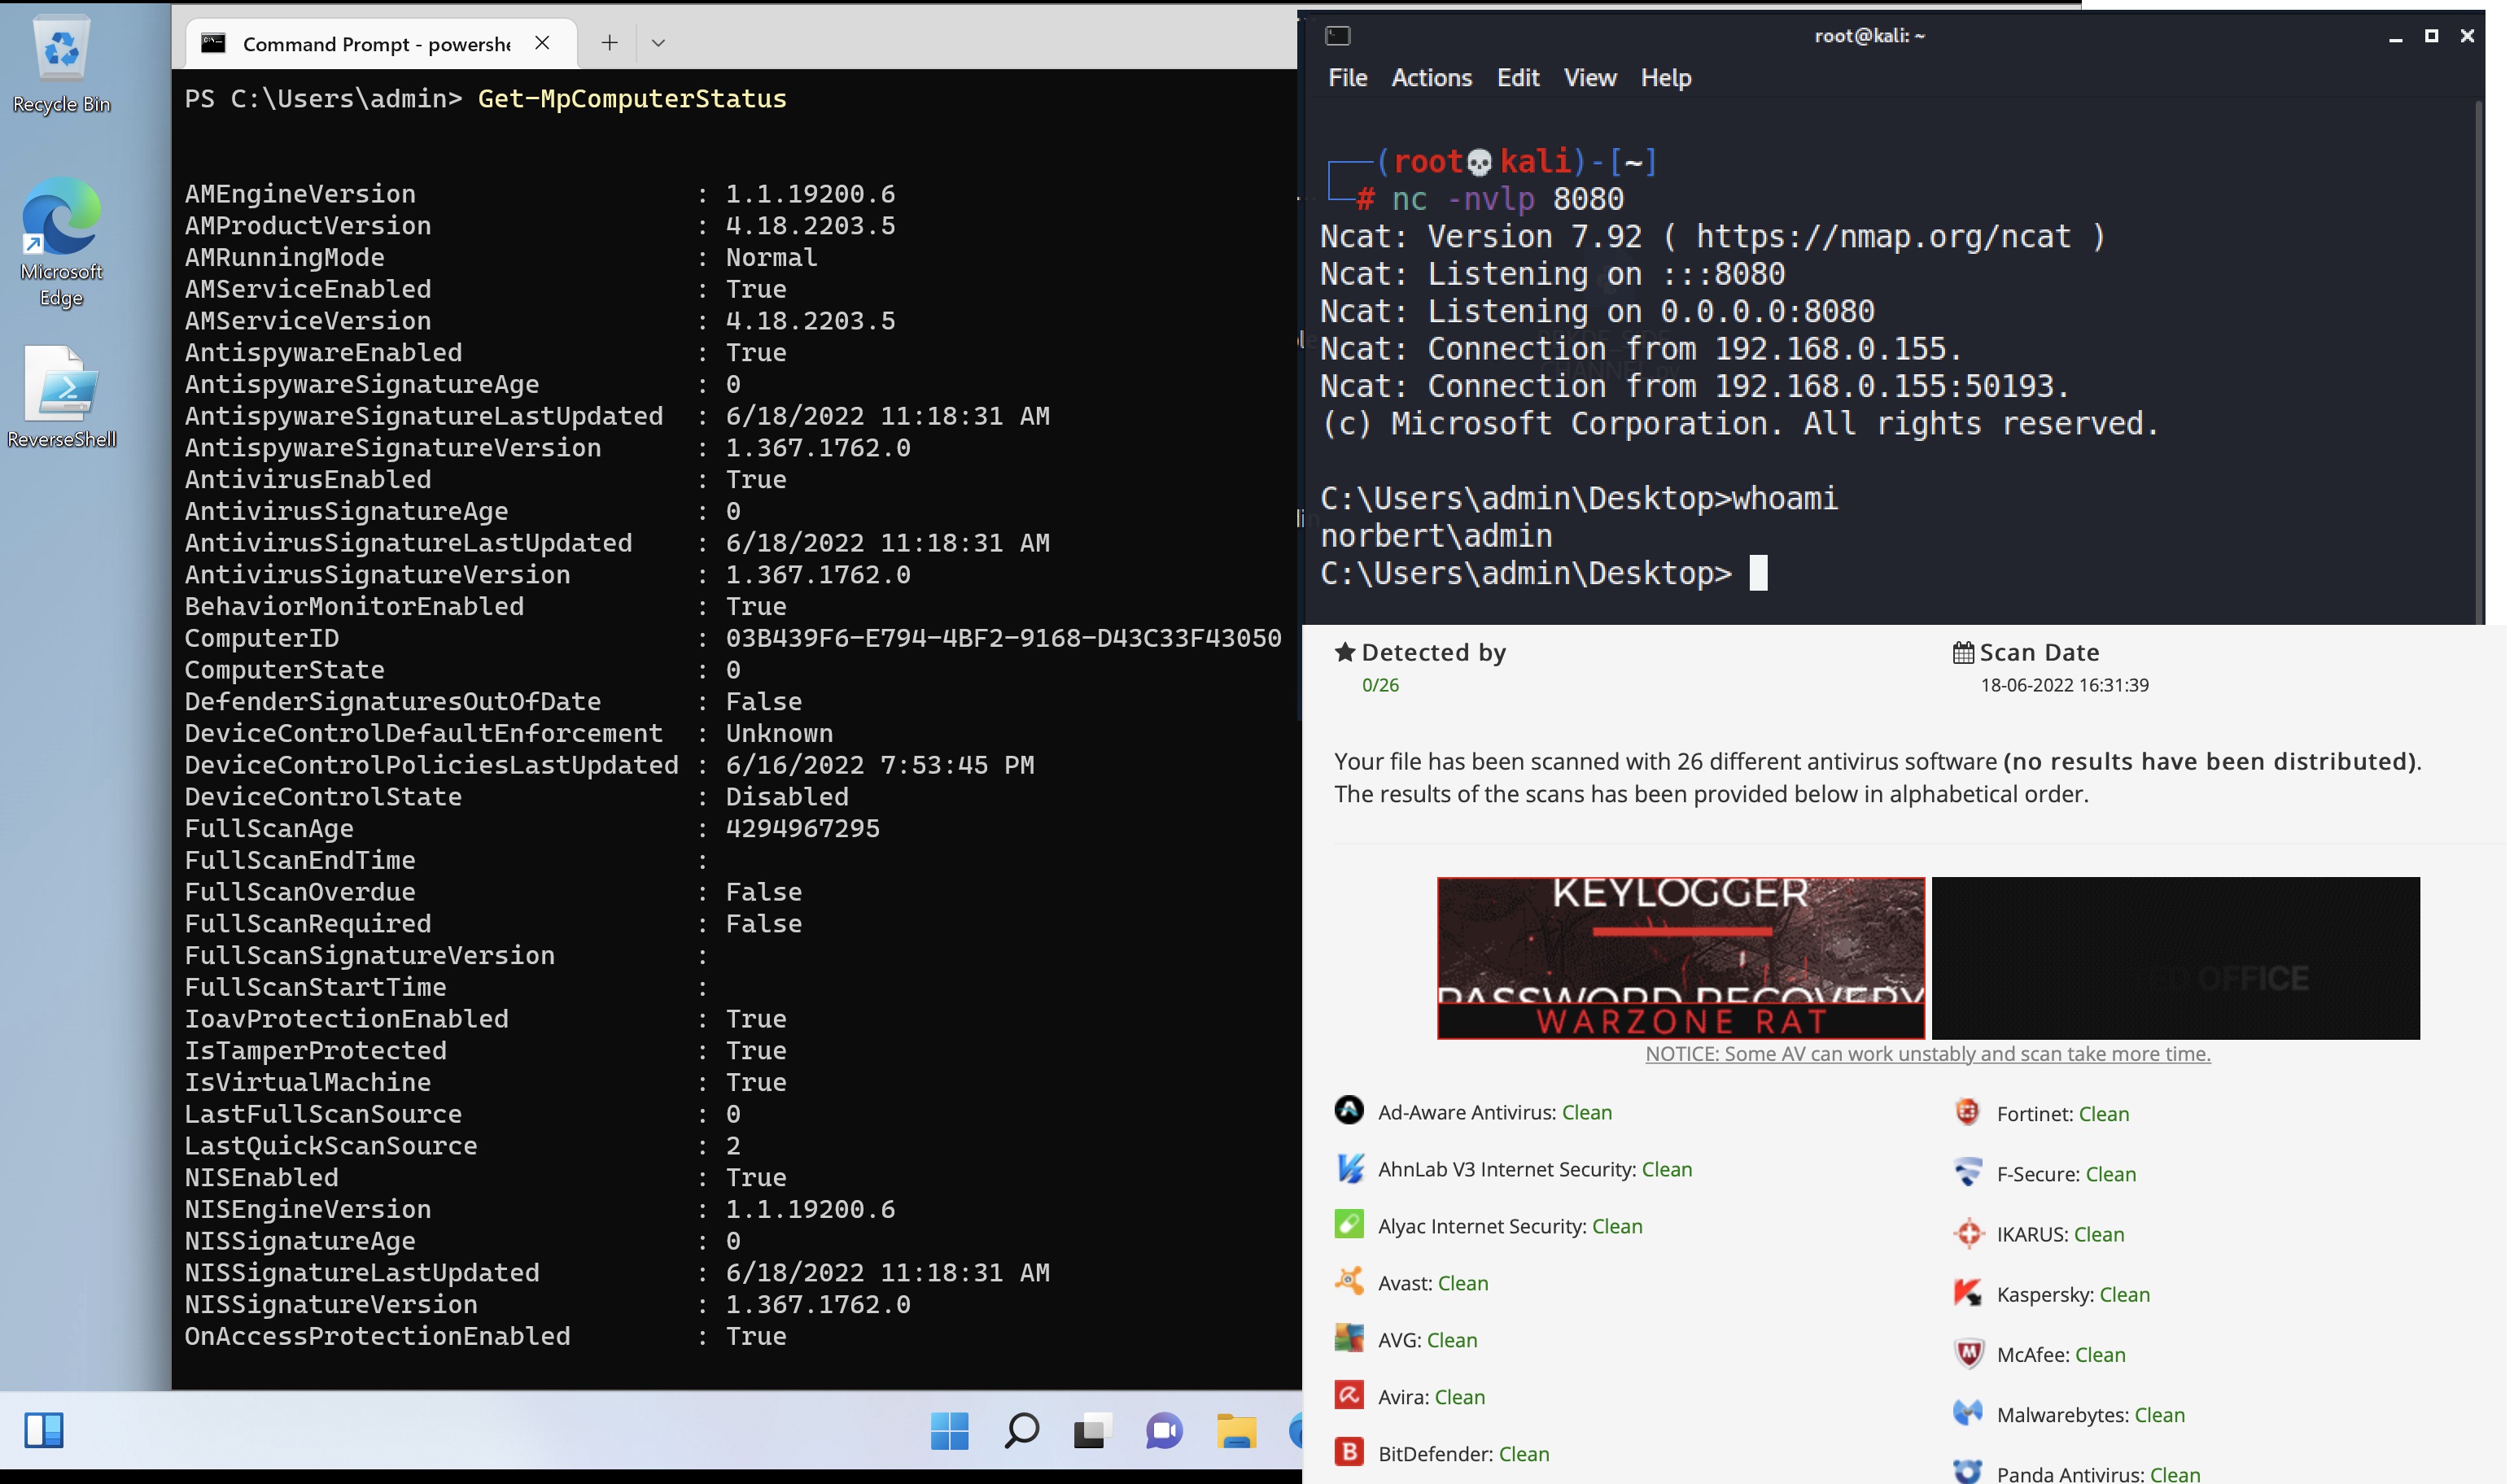 tihanyin/pssw100avb
Eine Liste nützlicher Powershell-Skripte mit 100 % AV-Bypass (zum Zeitpunkt der Veröffentlichung).
 justasmasiulis/lazy_importer
Bibliothek zum Importieren von Funktionen aus DLLs auf eine versteckte, reverse-engineering-feindliche Weise
 egebalci/sgn
Polymorpher Binärcodierer für offensive Security-Payloads. Kodiert Shellcode mit LFSR-basierter Rückkopplungsschleife, Einschleusung nutzloser…
 greshake/llm-security
Proof-of-Concept-Demos und Forschung zu indirekten Prompt-Injection-Angriffen gegen anwendungsintegrierte LLMs, einschließlich Datenexfiltration,…
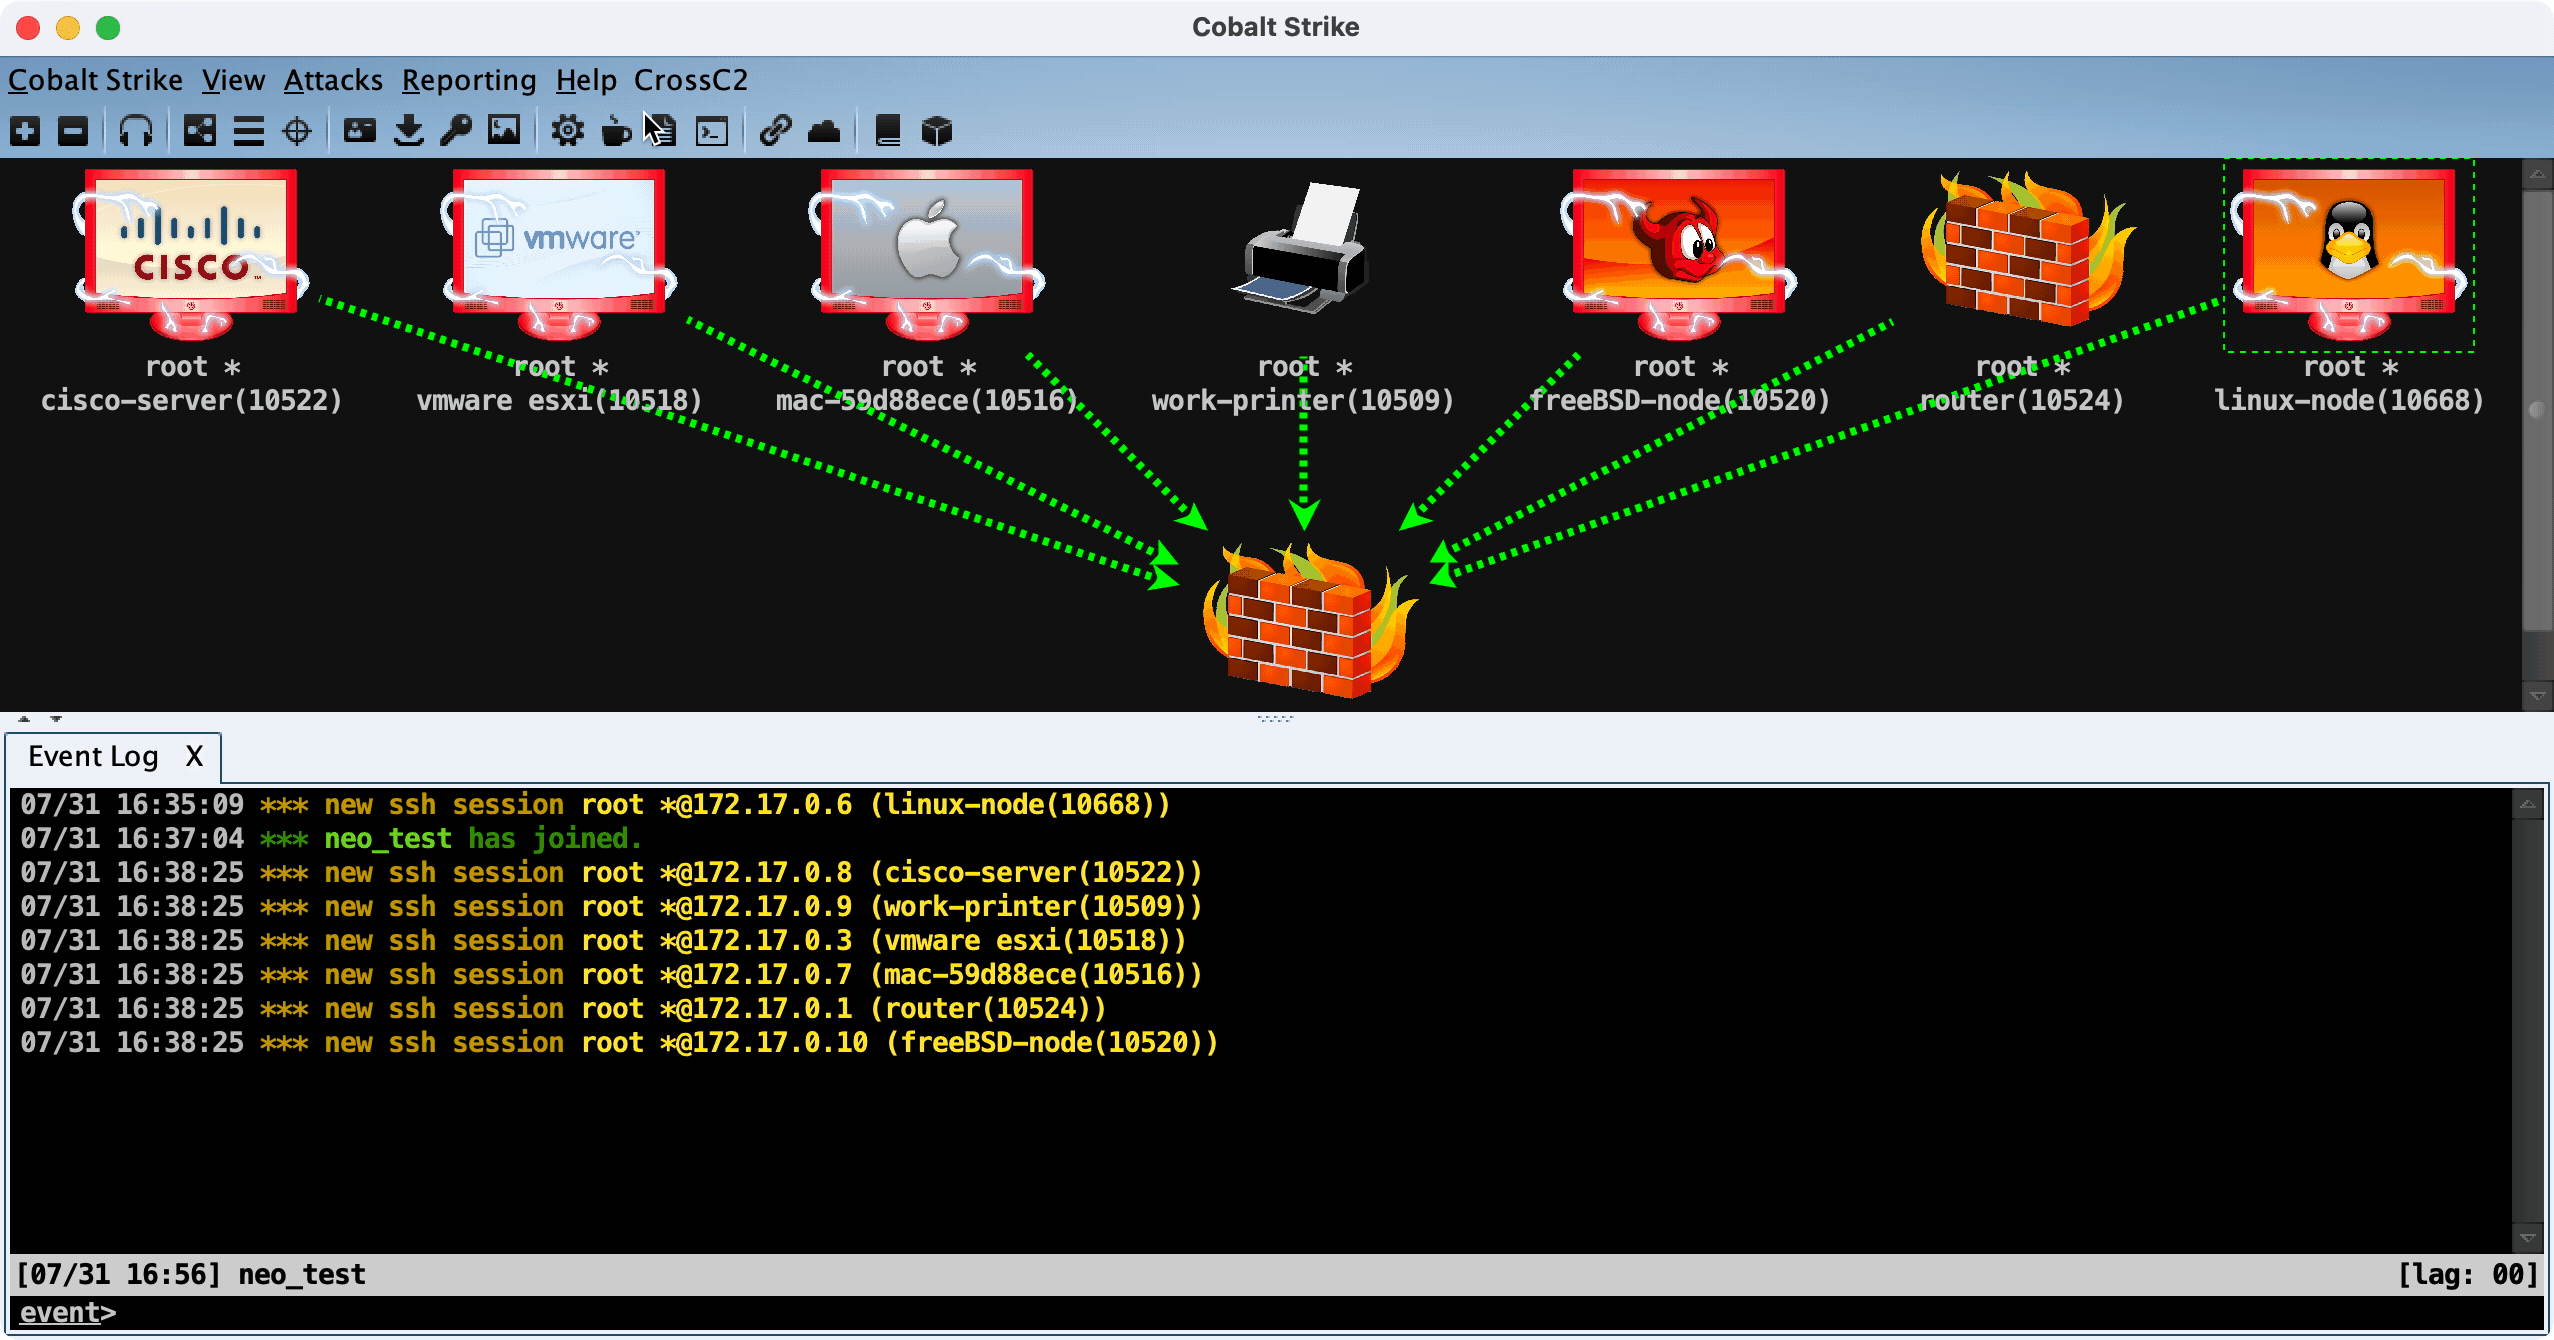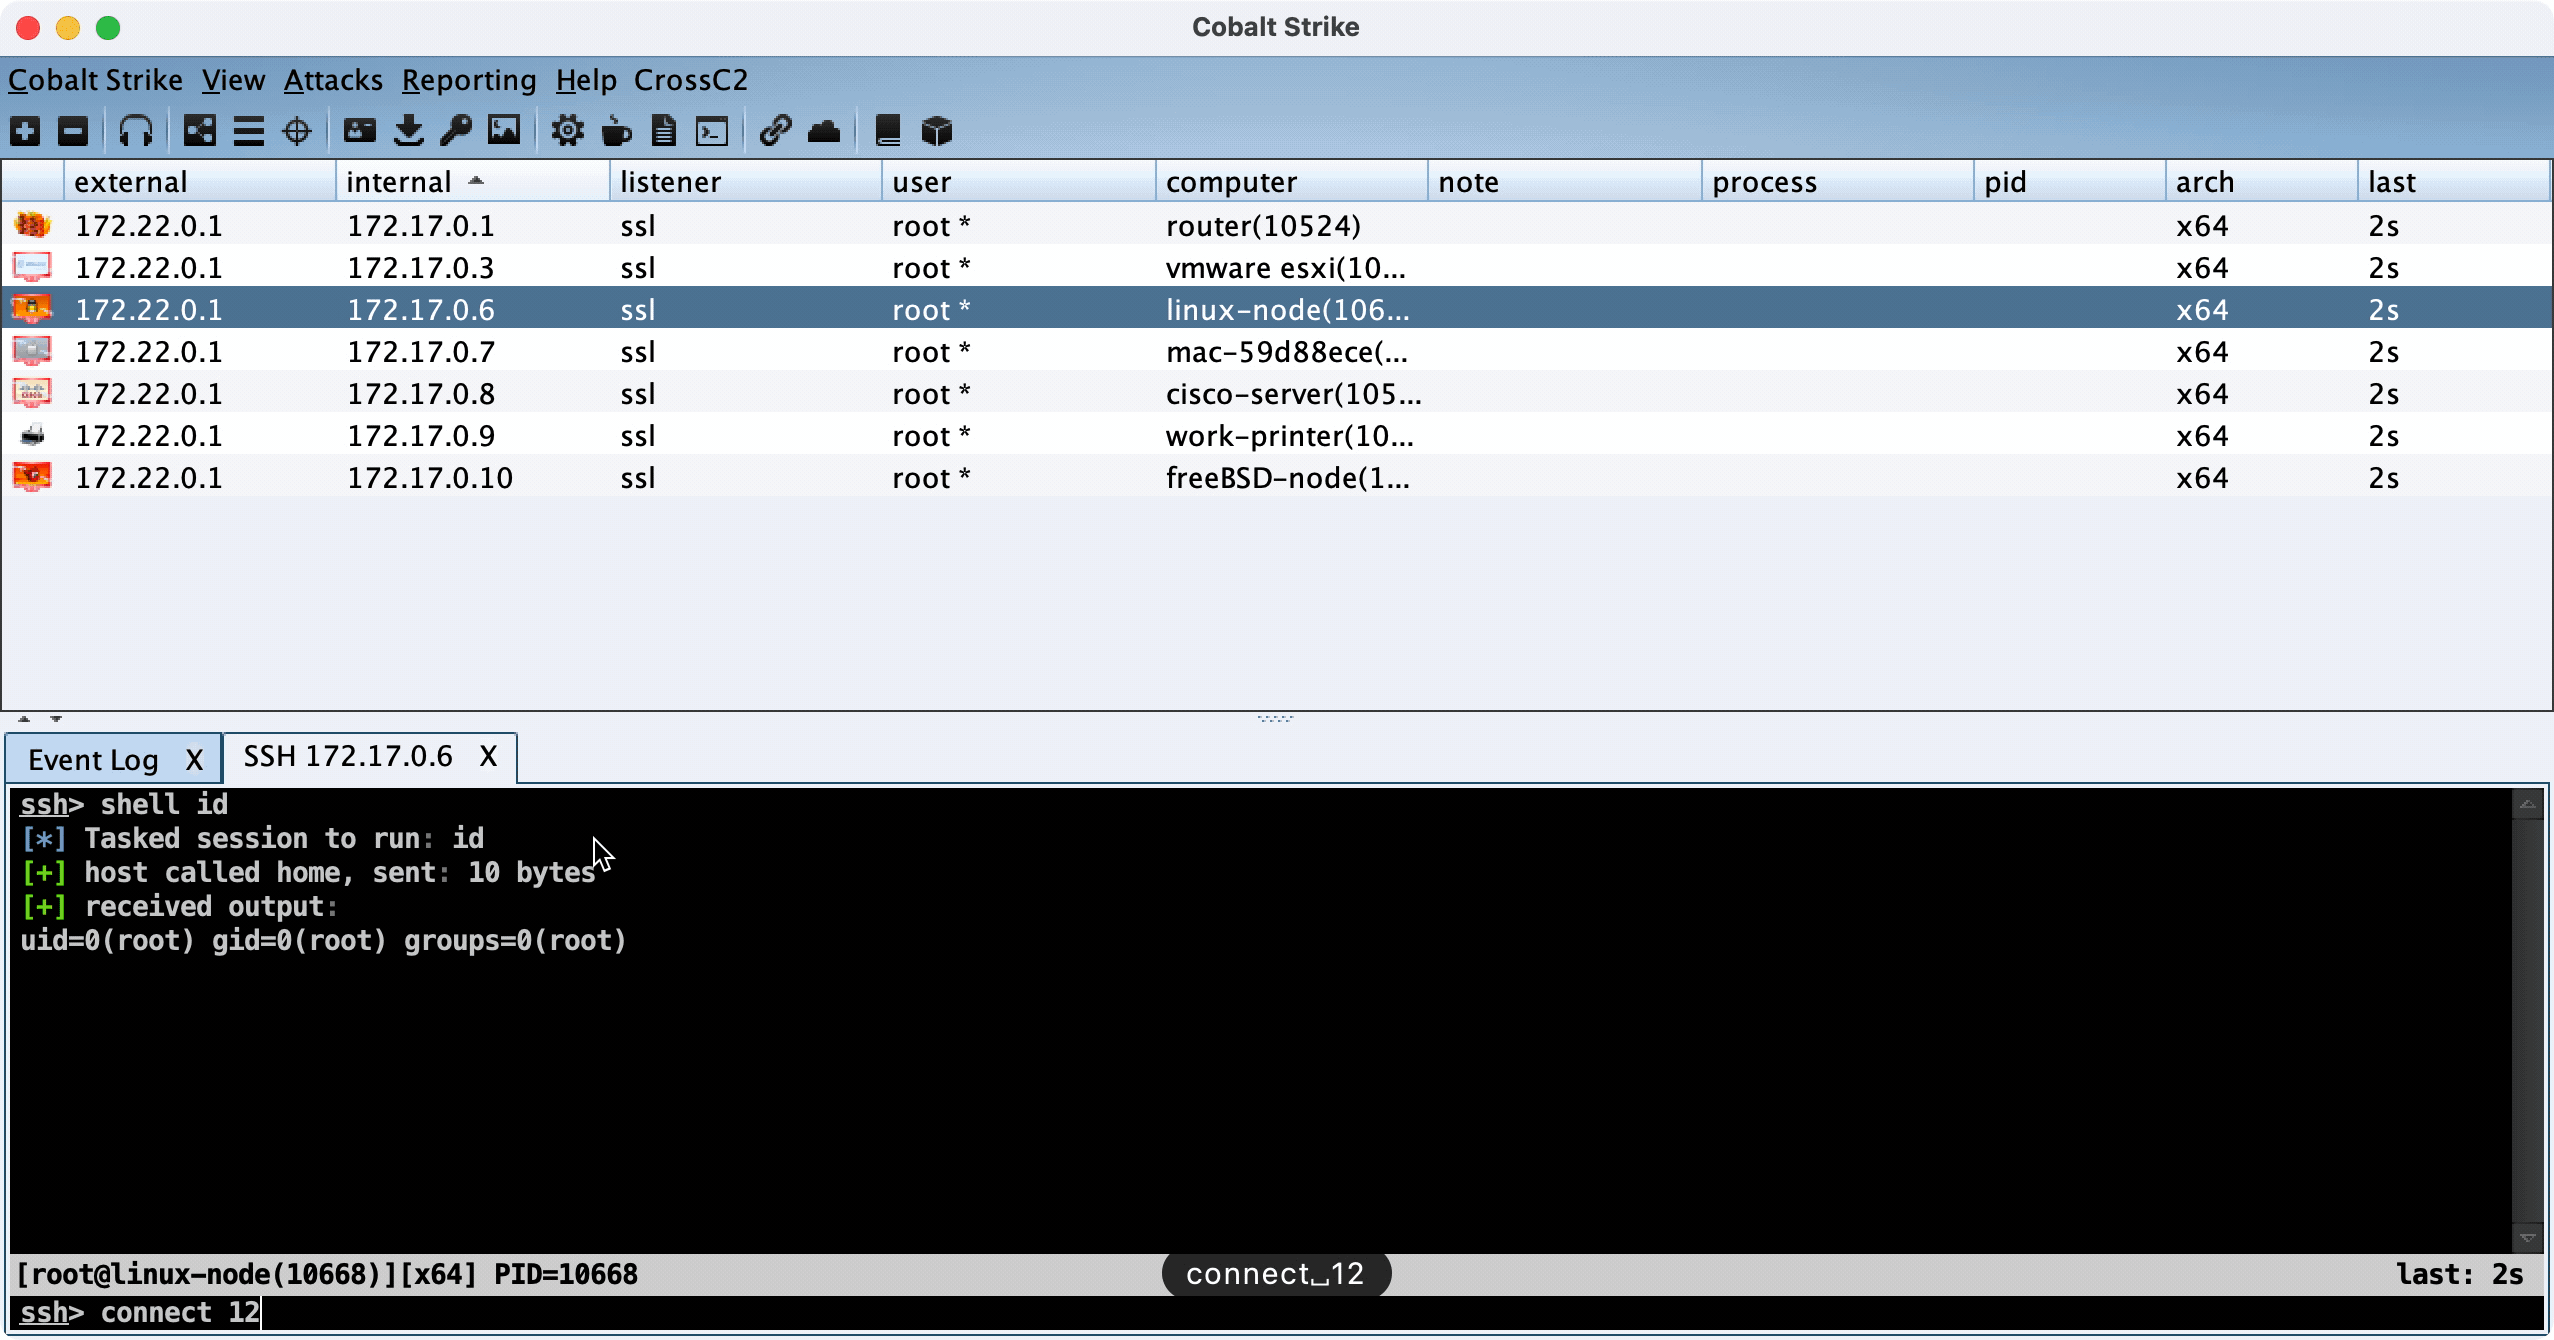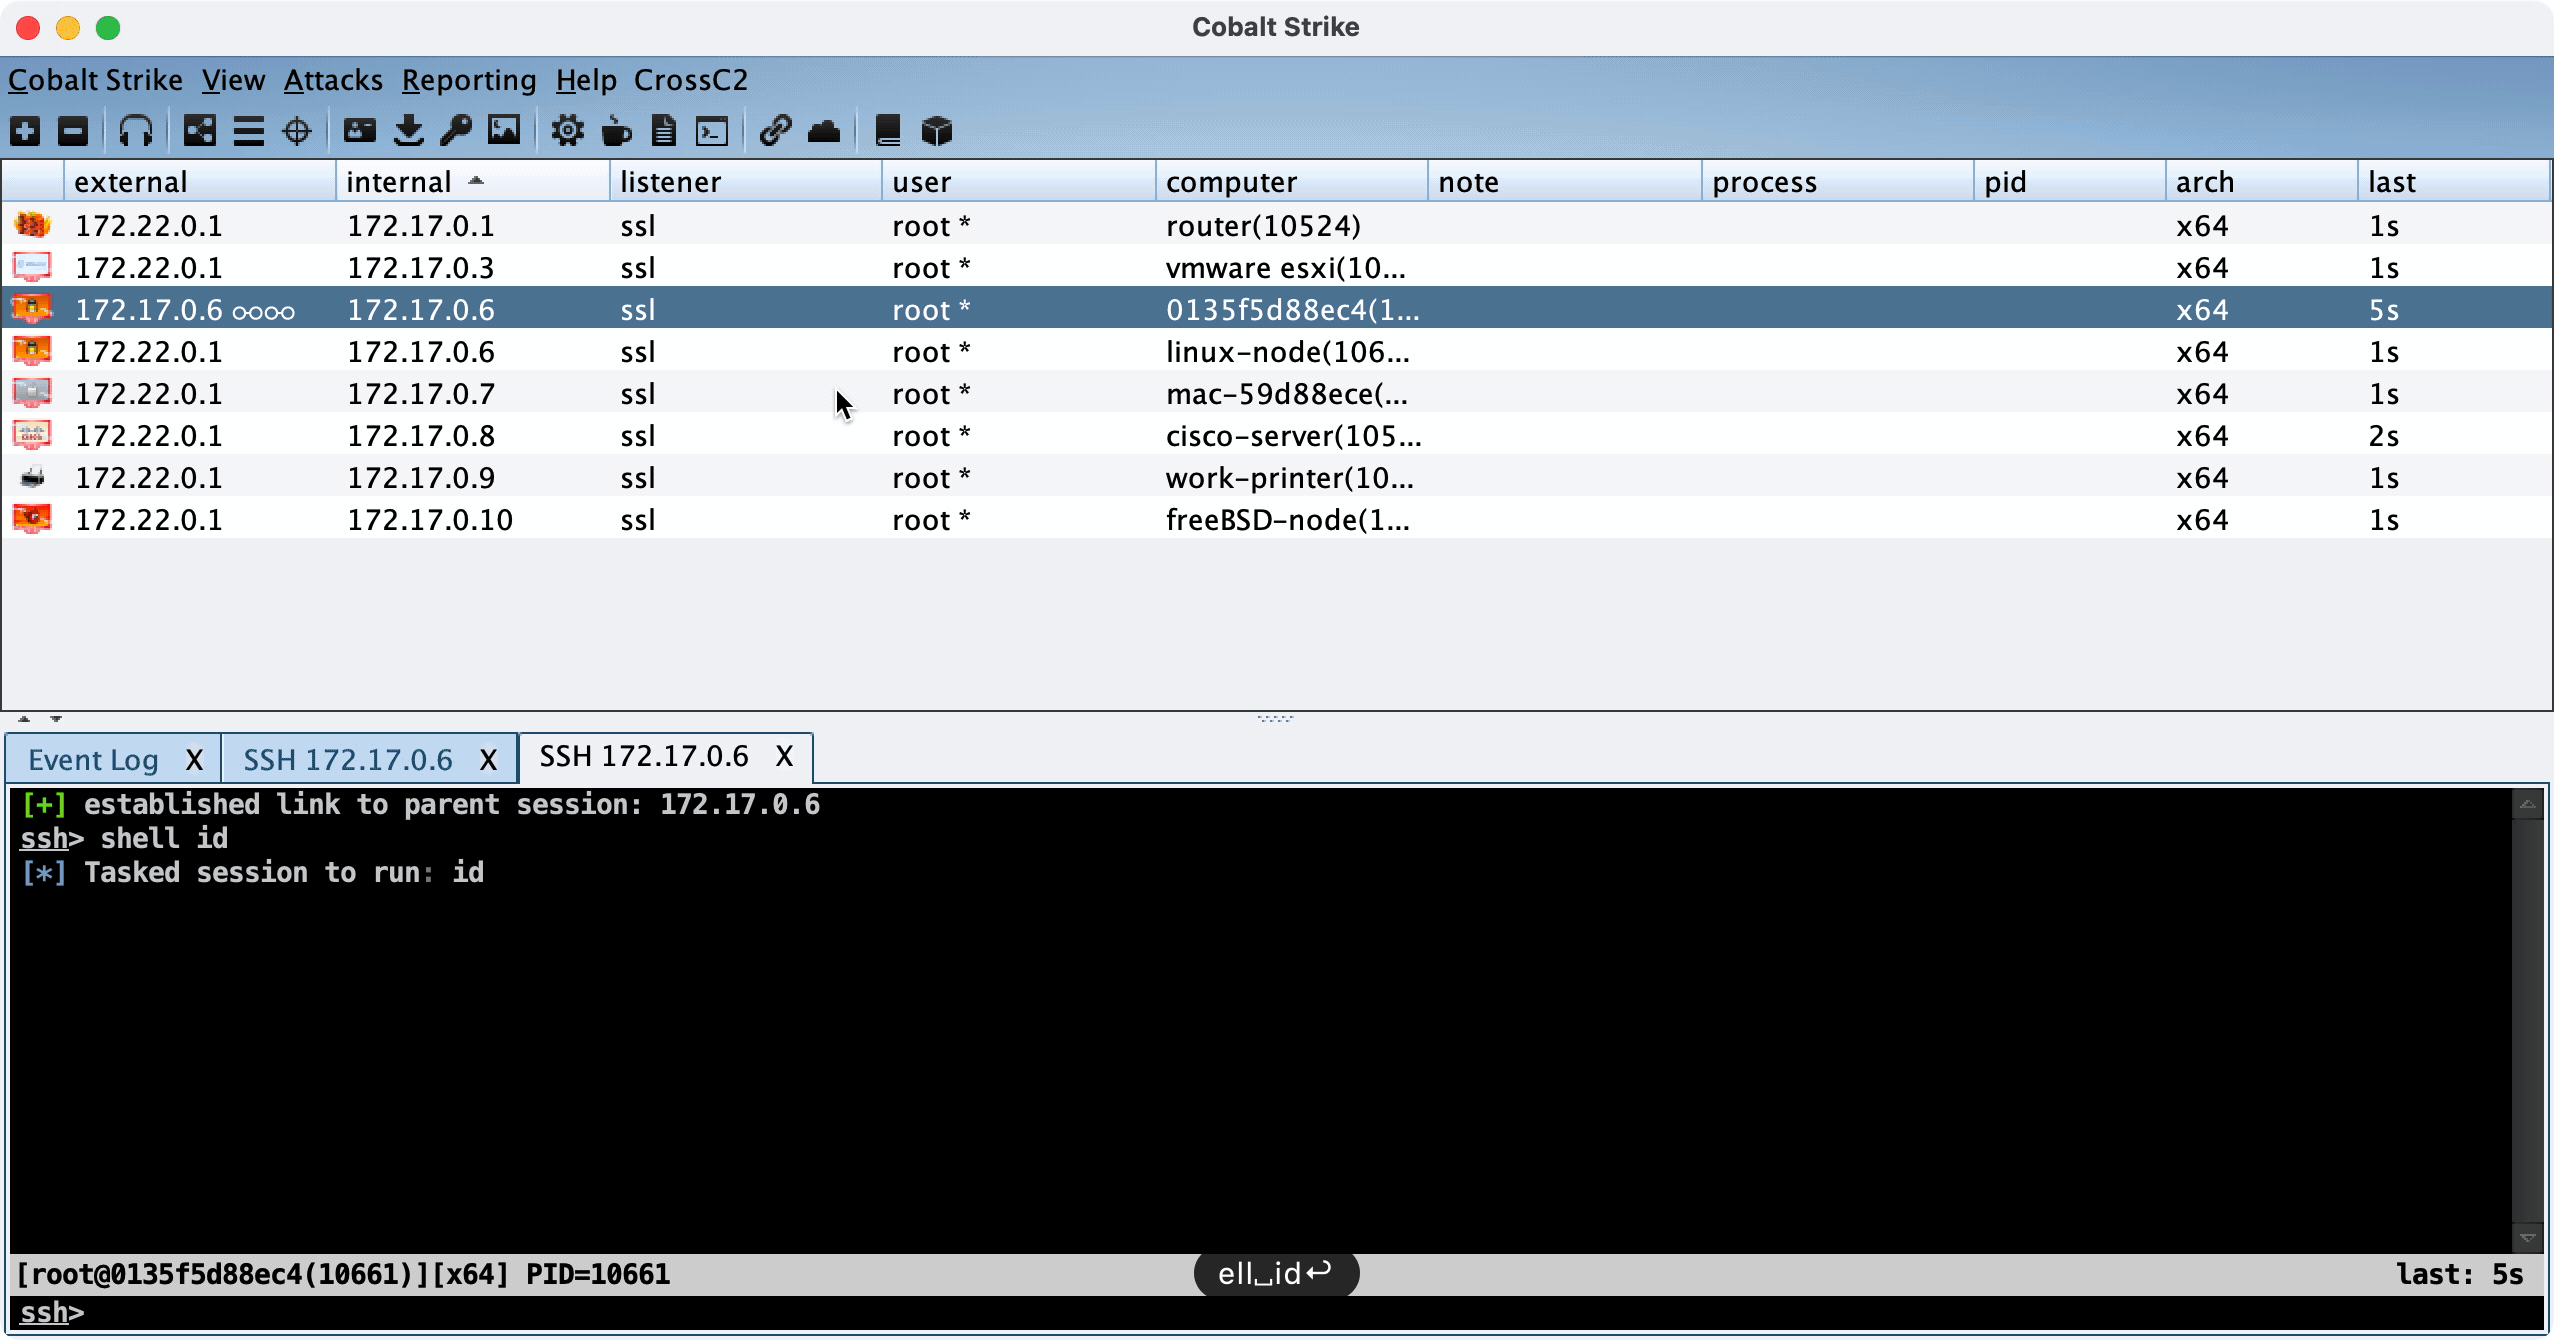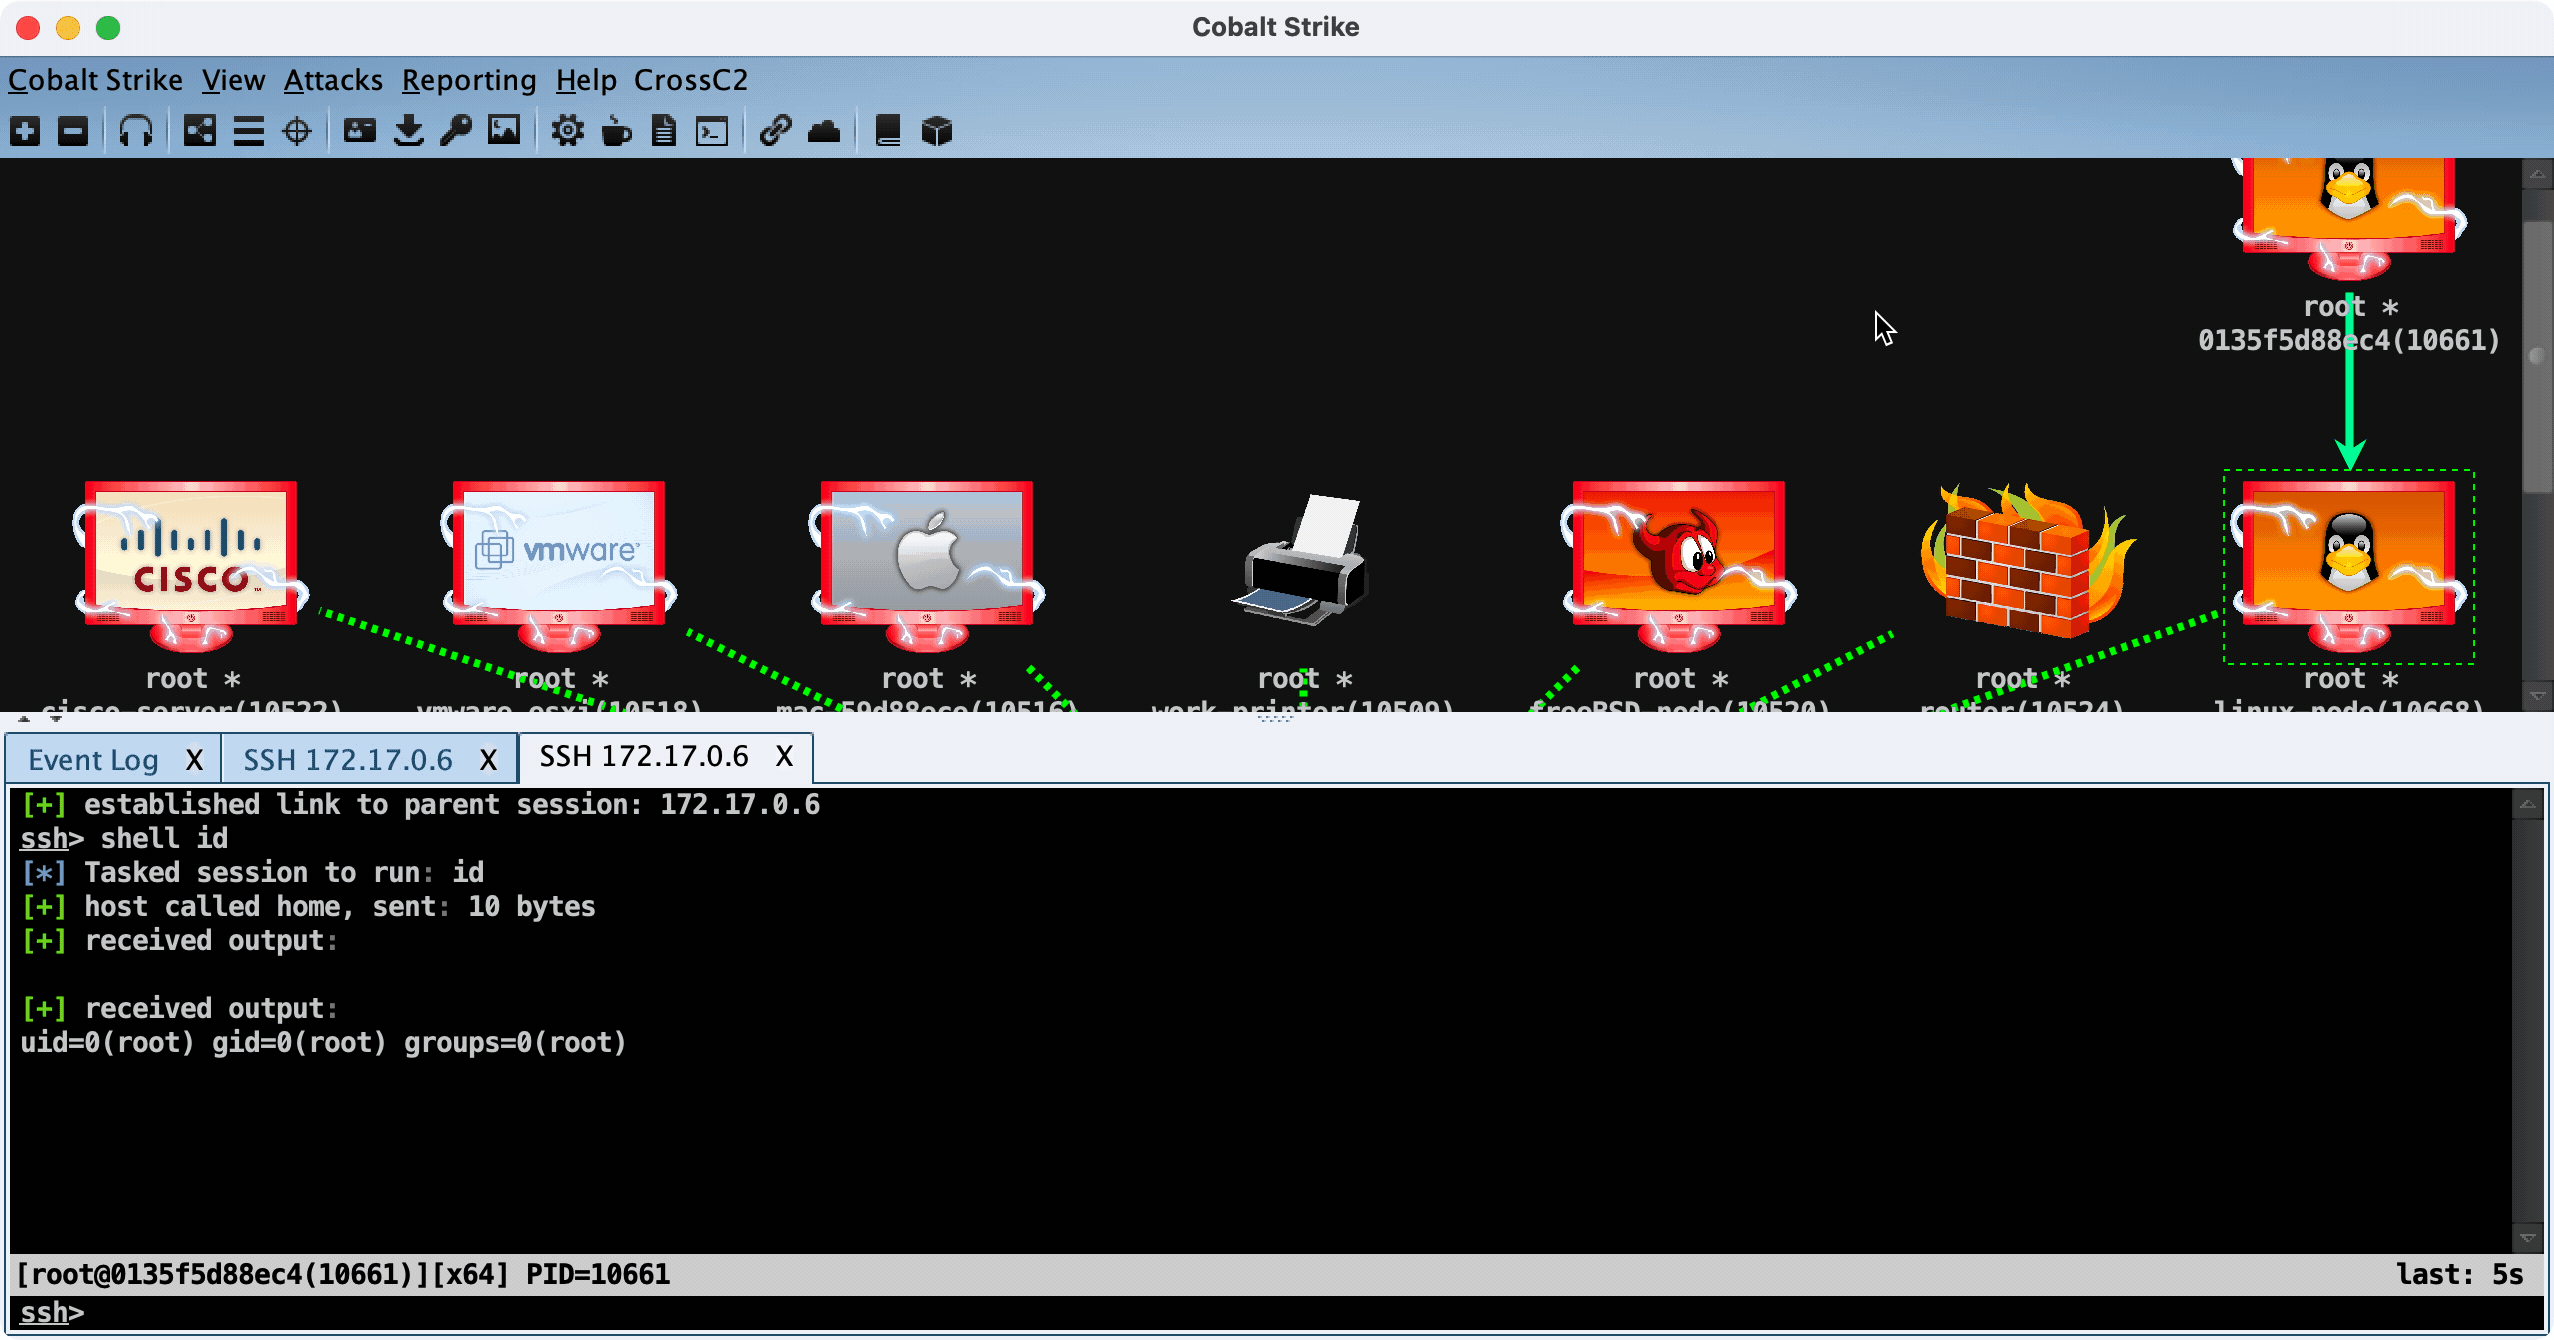 gloxec/crossc2
CobaltStrikes plattformübergreifende Nutzlast generieren
 chvancooten/maldev-for-dummies
Ein Workshop über Malware-Entwicklung





