
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen

 enelg52/kittystager
KittyStager ist ein einfacher Stage-0-C2. Es besteht aus einem Webserver, der den Shellcode hostet, und einem Implantat, genannt Kitten. Der Zweck…
 dsnezhkov/zombieant
Zombie Ant Farm: Primitive und offensive Werkzeuge zur Umgehung von Linux-EDR
 gpoulios/ropinjector
Patchen von ROP-codierten Shellcodes in PEs
 namazso/linux_injector
Ein einfacher ptrace-freier Shared-Library-Injektor für x64-Linux
 pietroborrello/customprocessingunit
Das erste Analyse-Framework für CPU-Mikrocode
 horizon3ai/cve-2023-34362
Proof-of-Concept-Exploit für CVE-2023-34362, das SQL-Injection ausnutzt, um ein Sysadmin-API-Token zu erlangen, sowie Deserialisierung für…
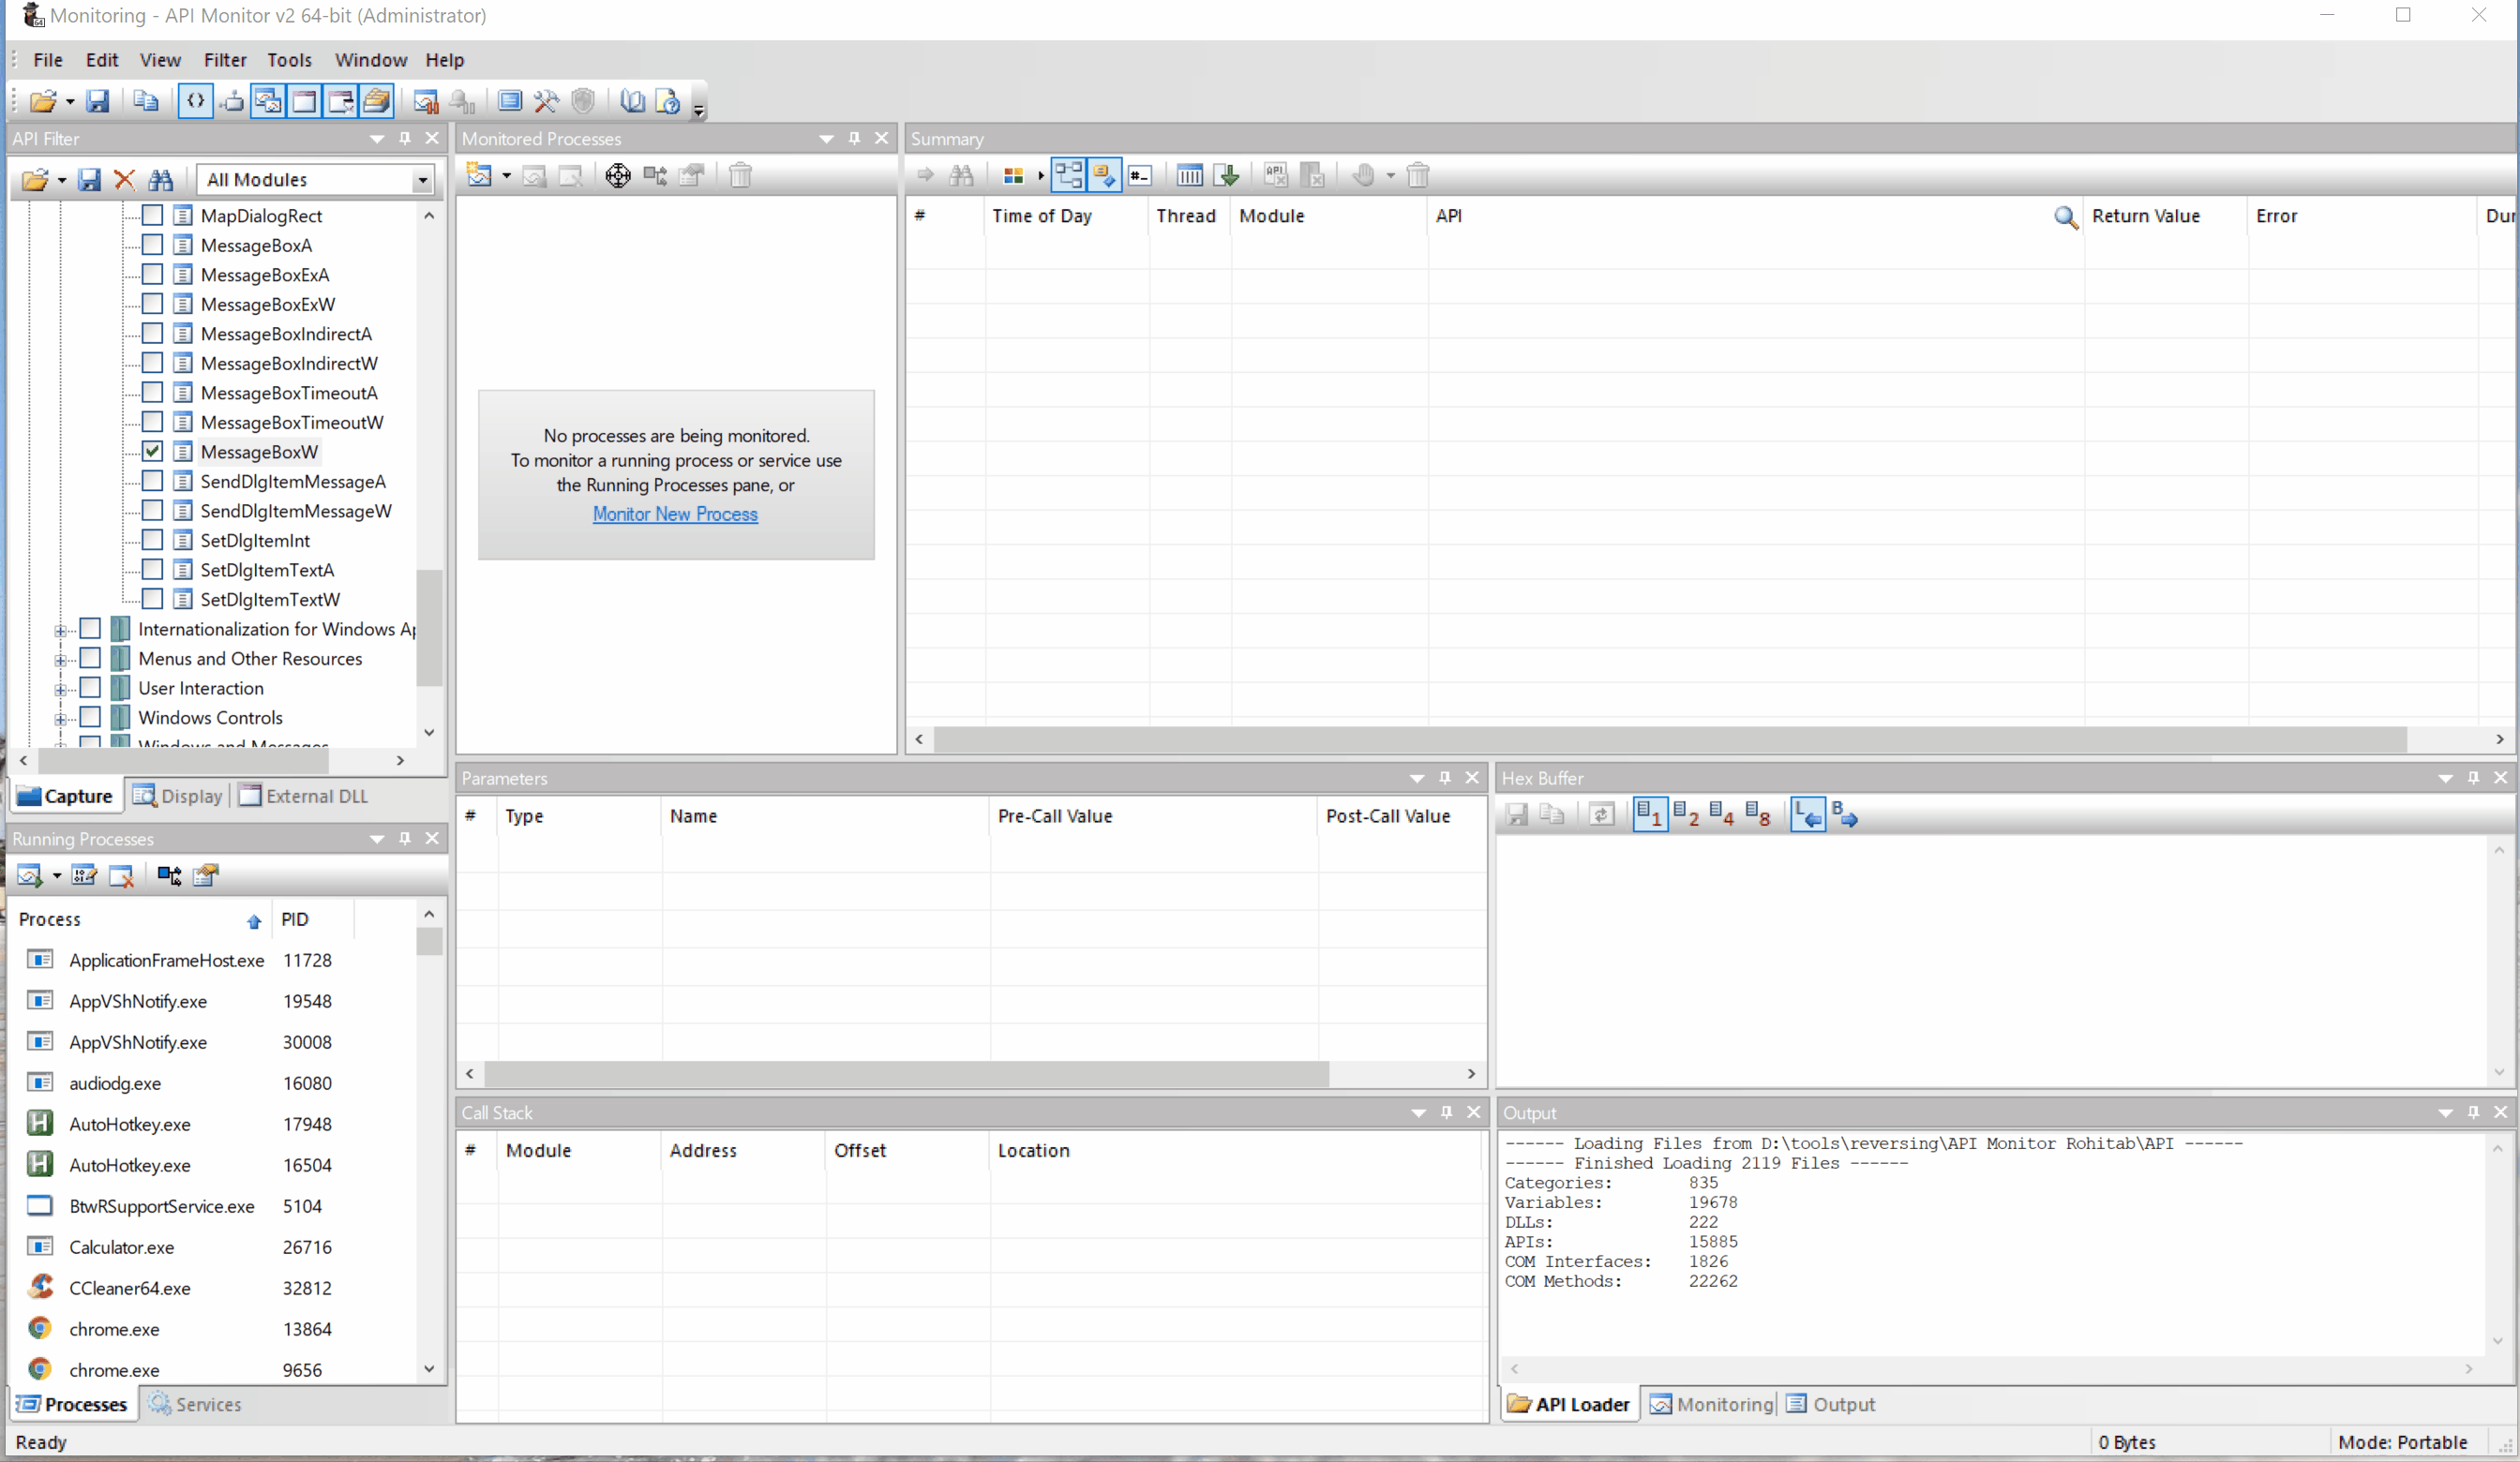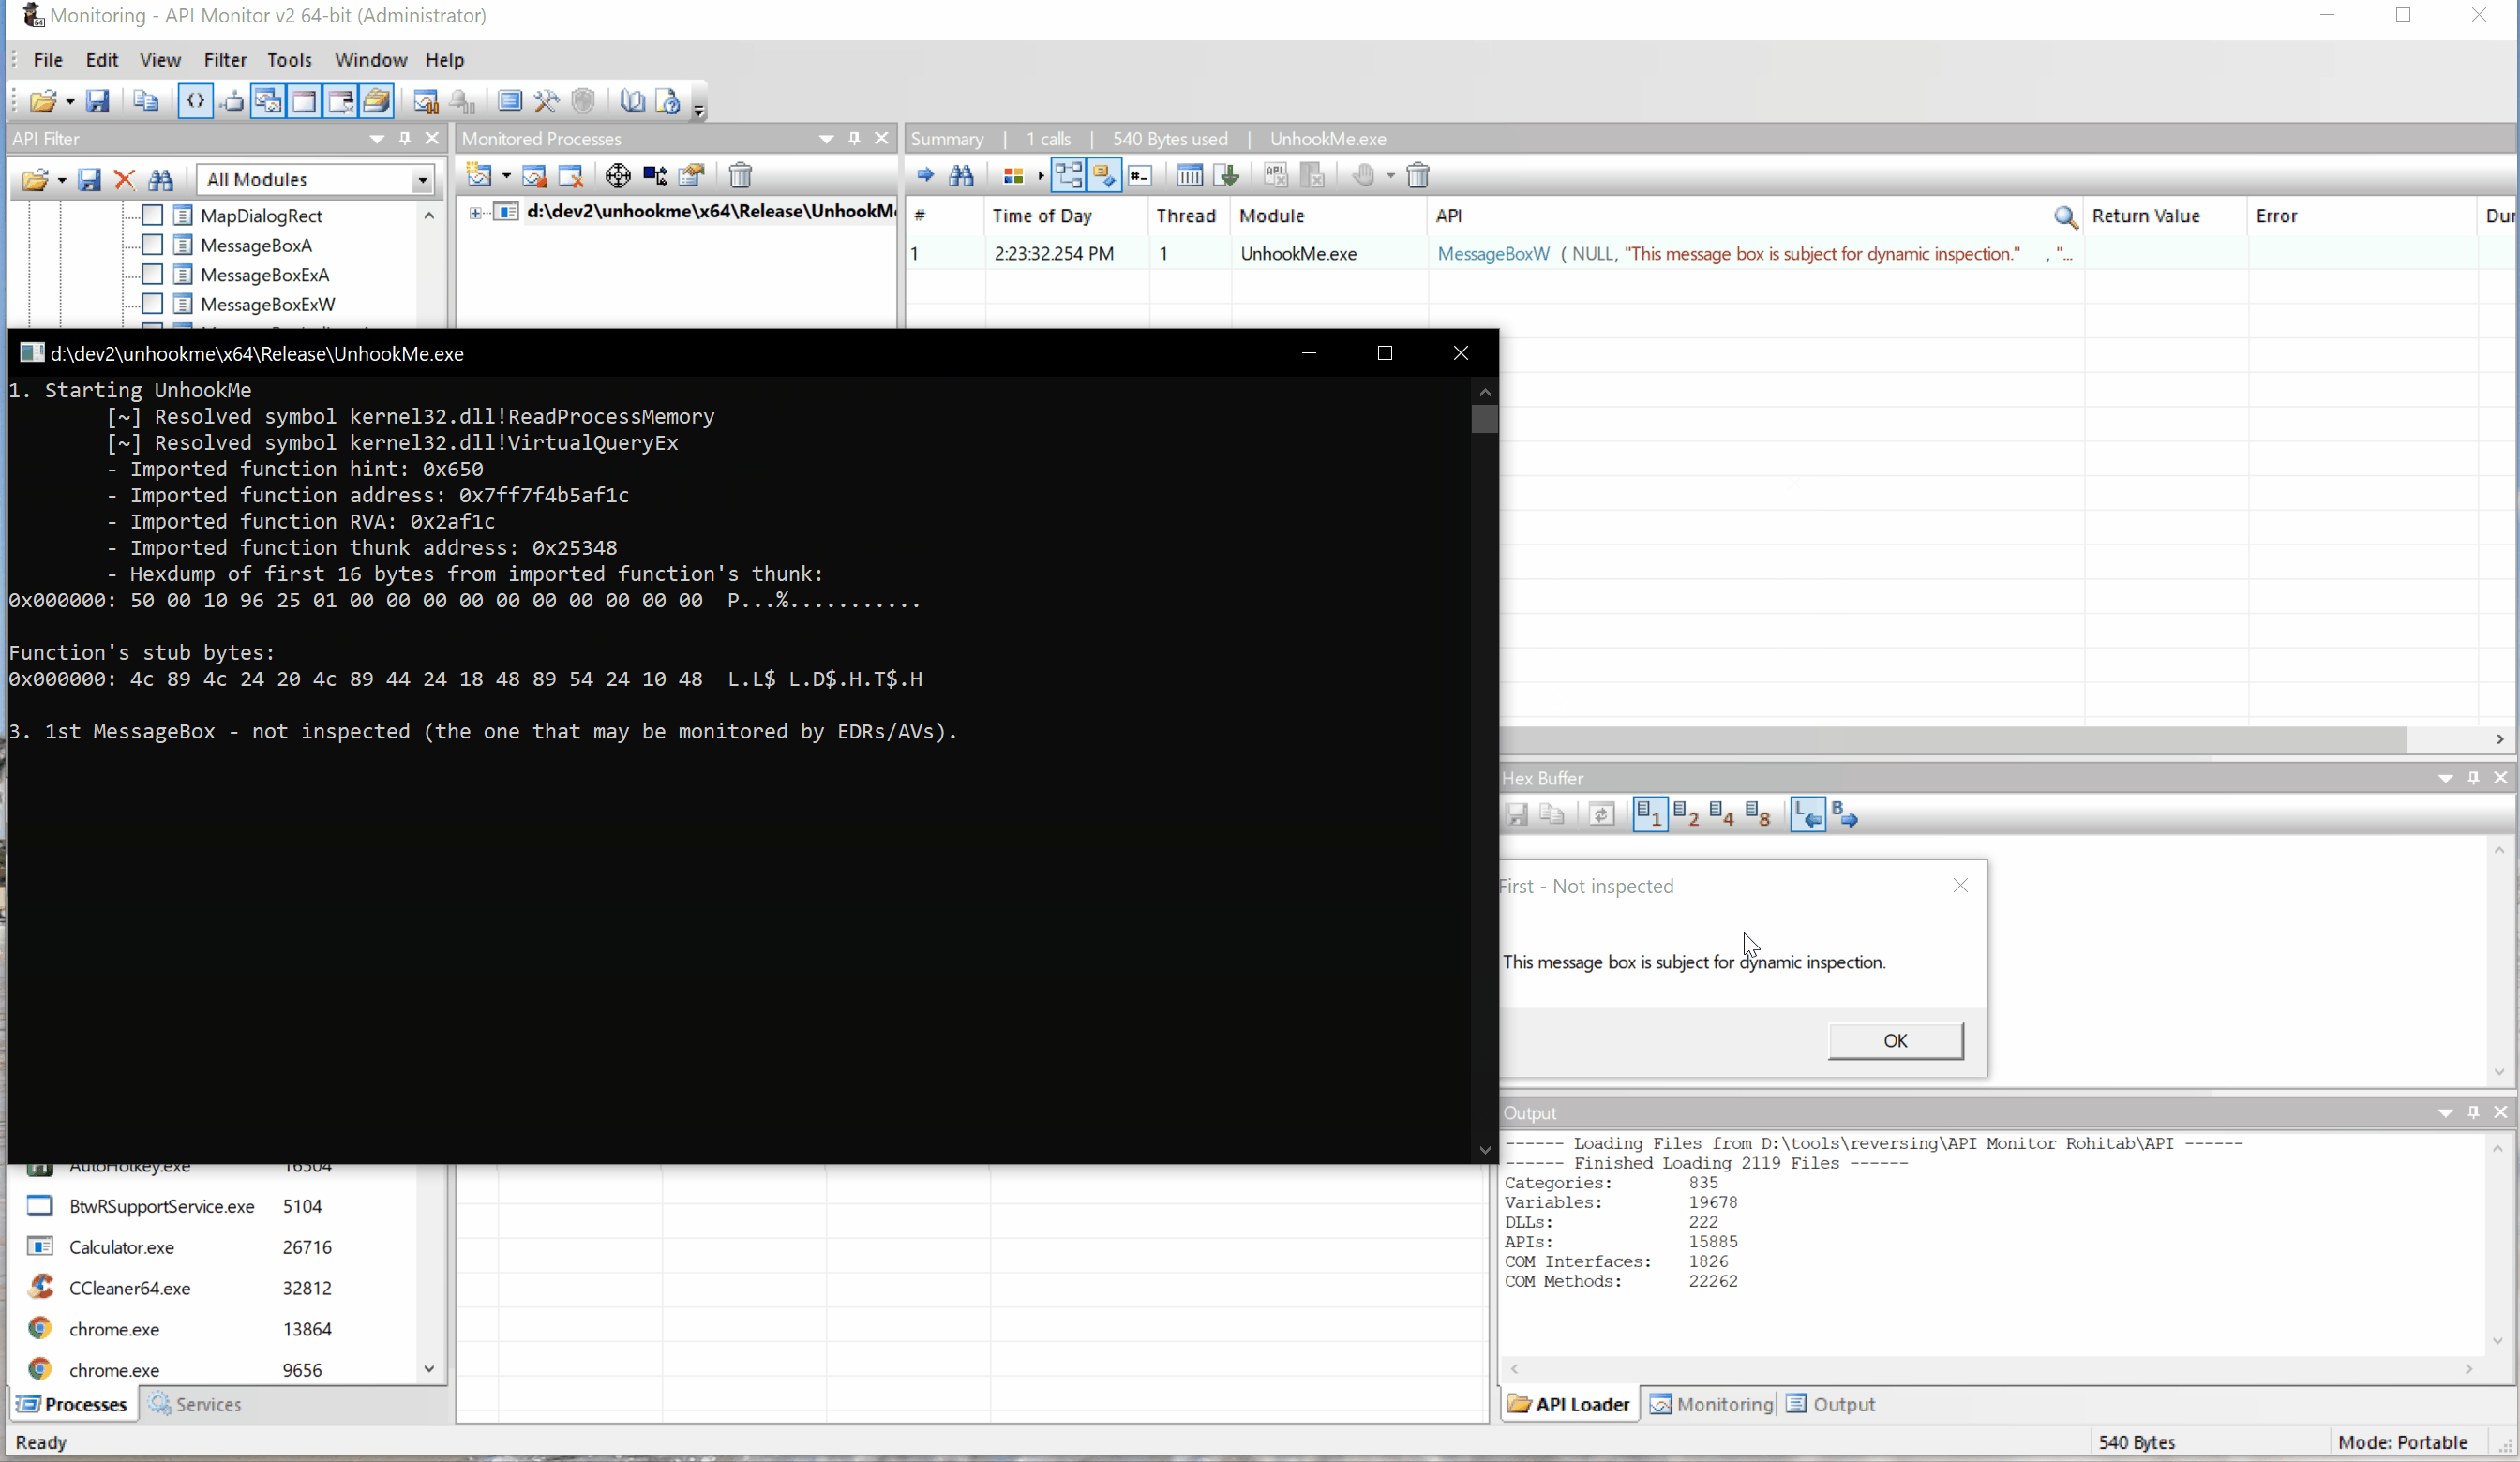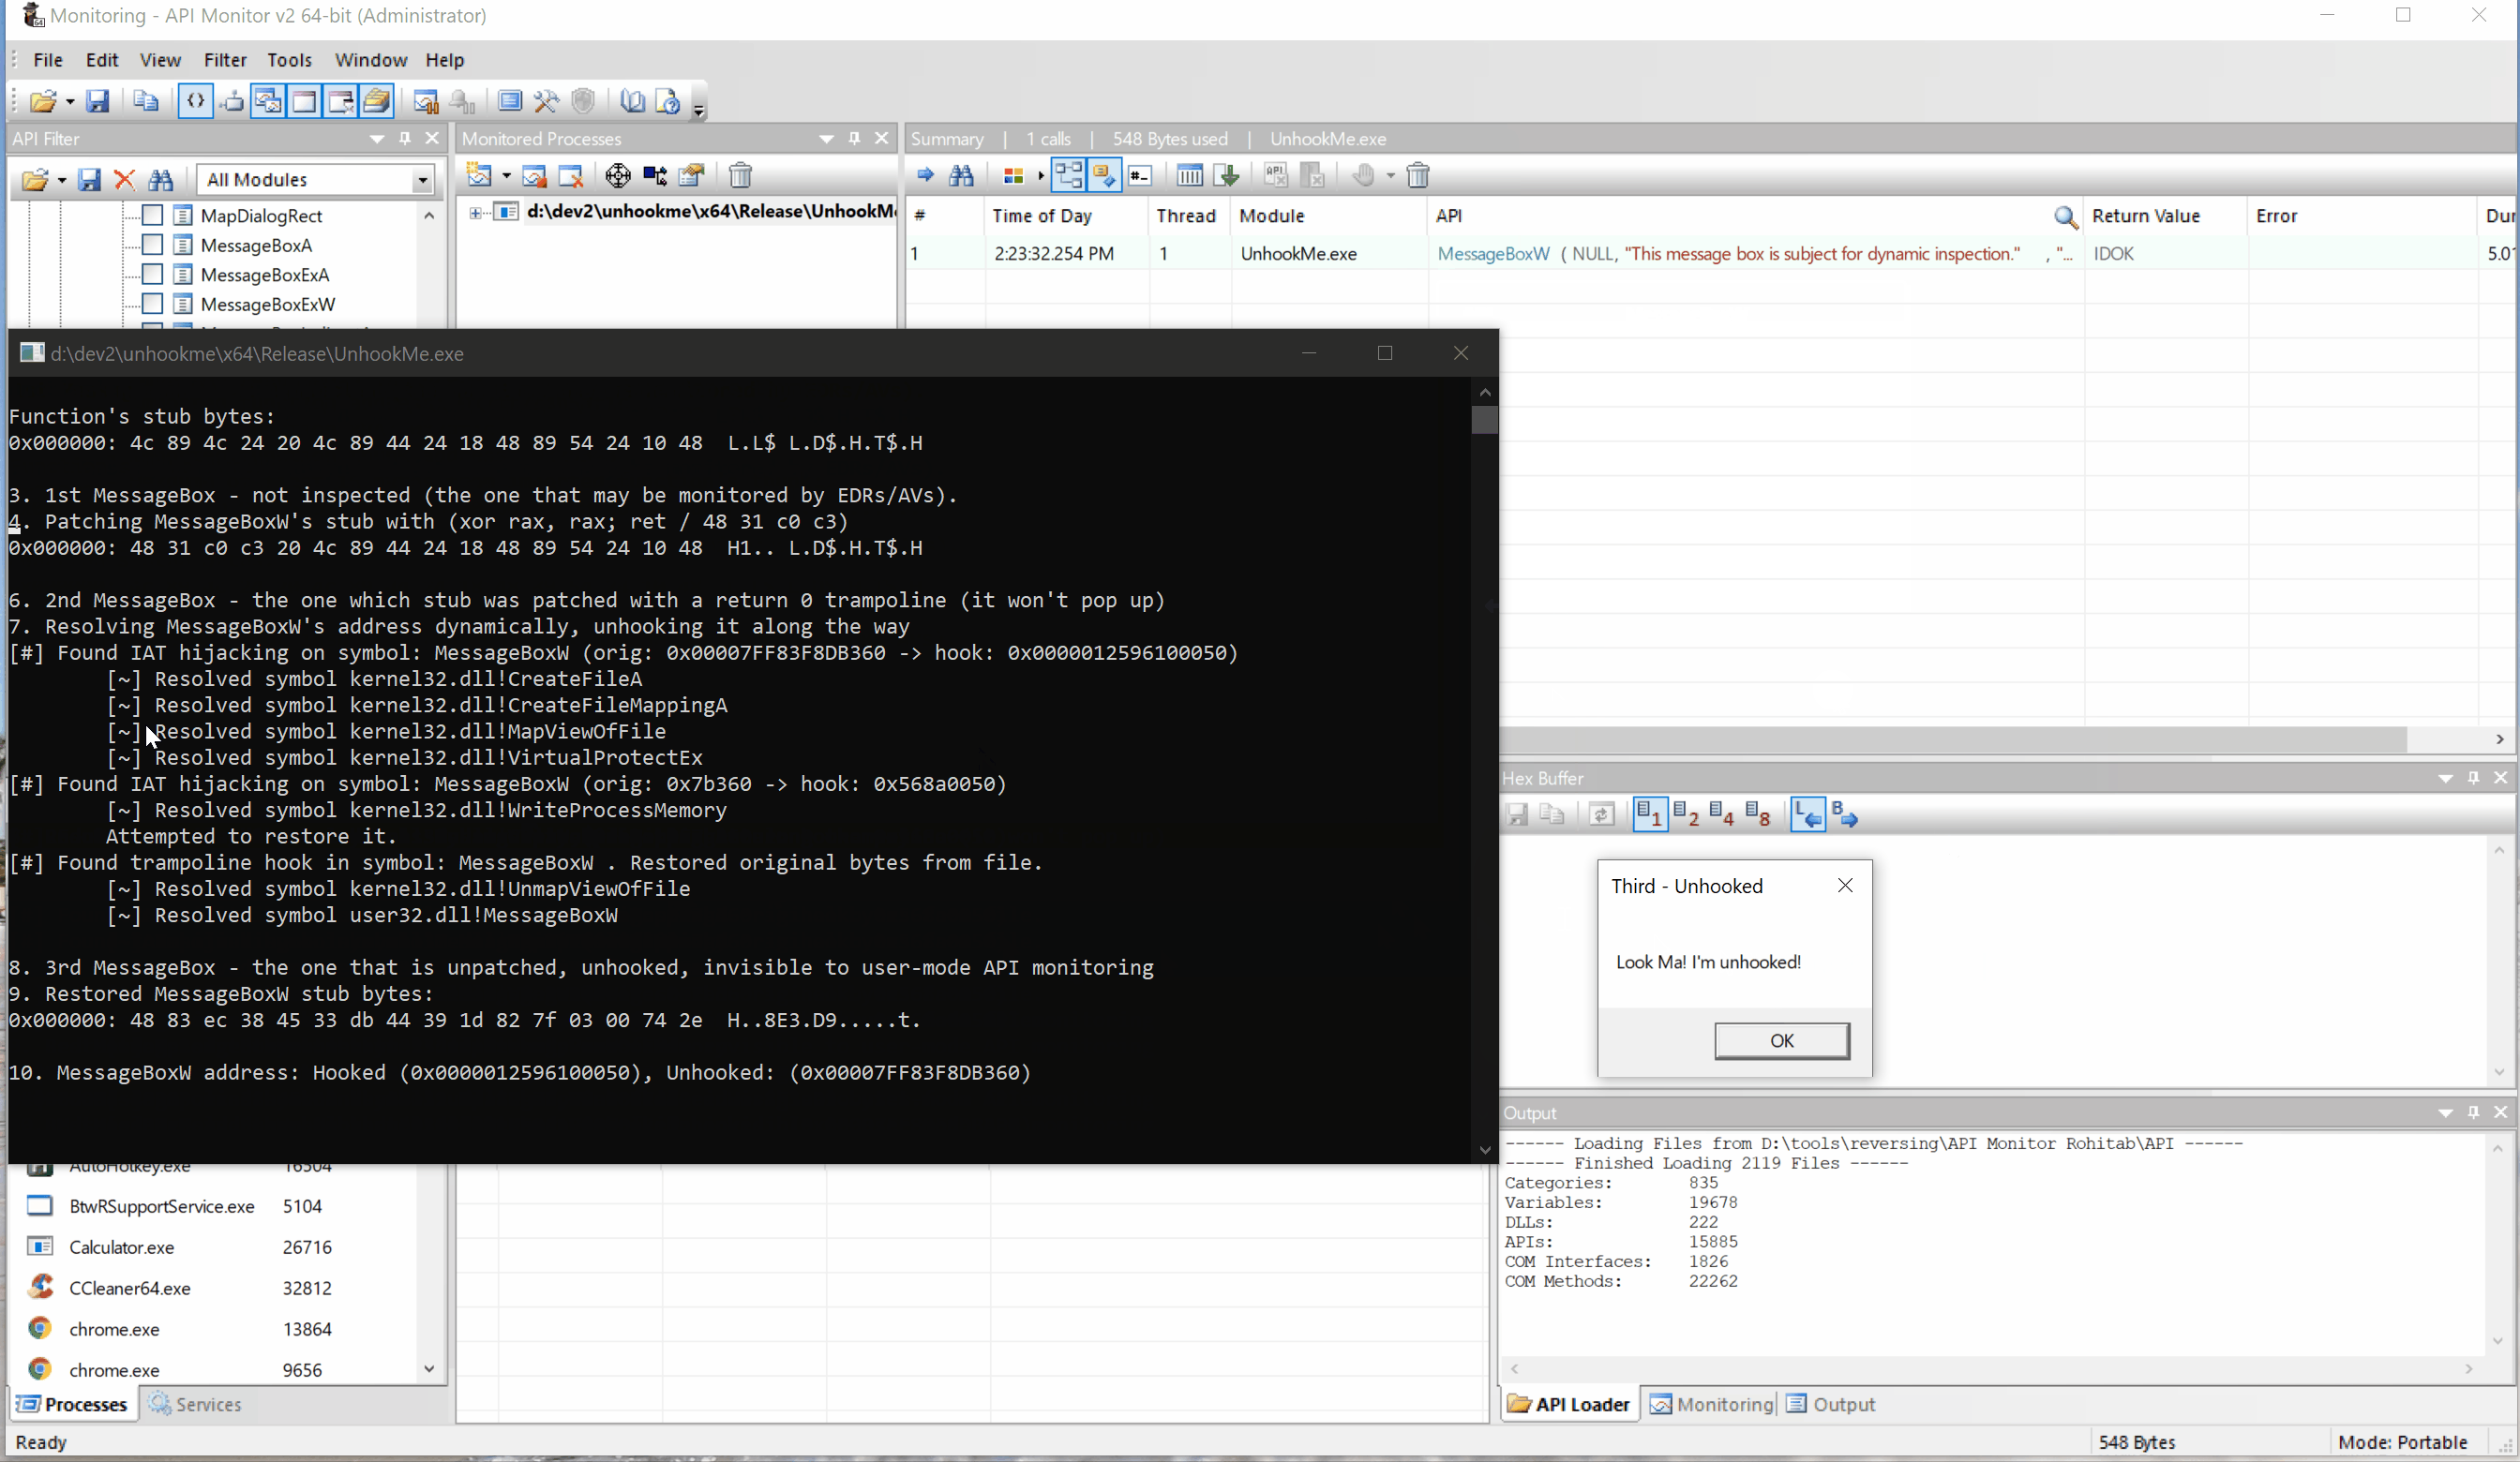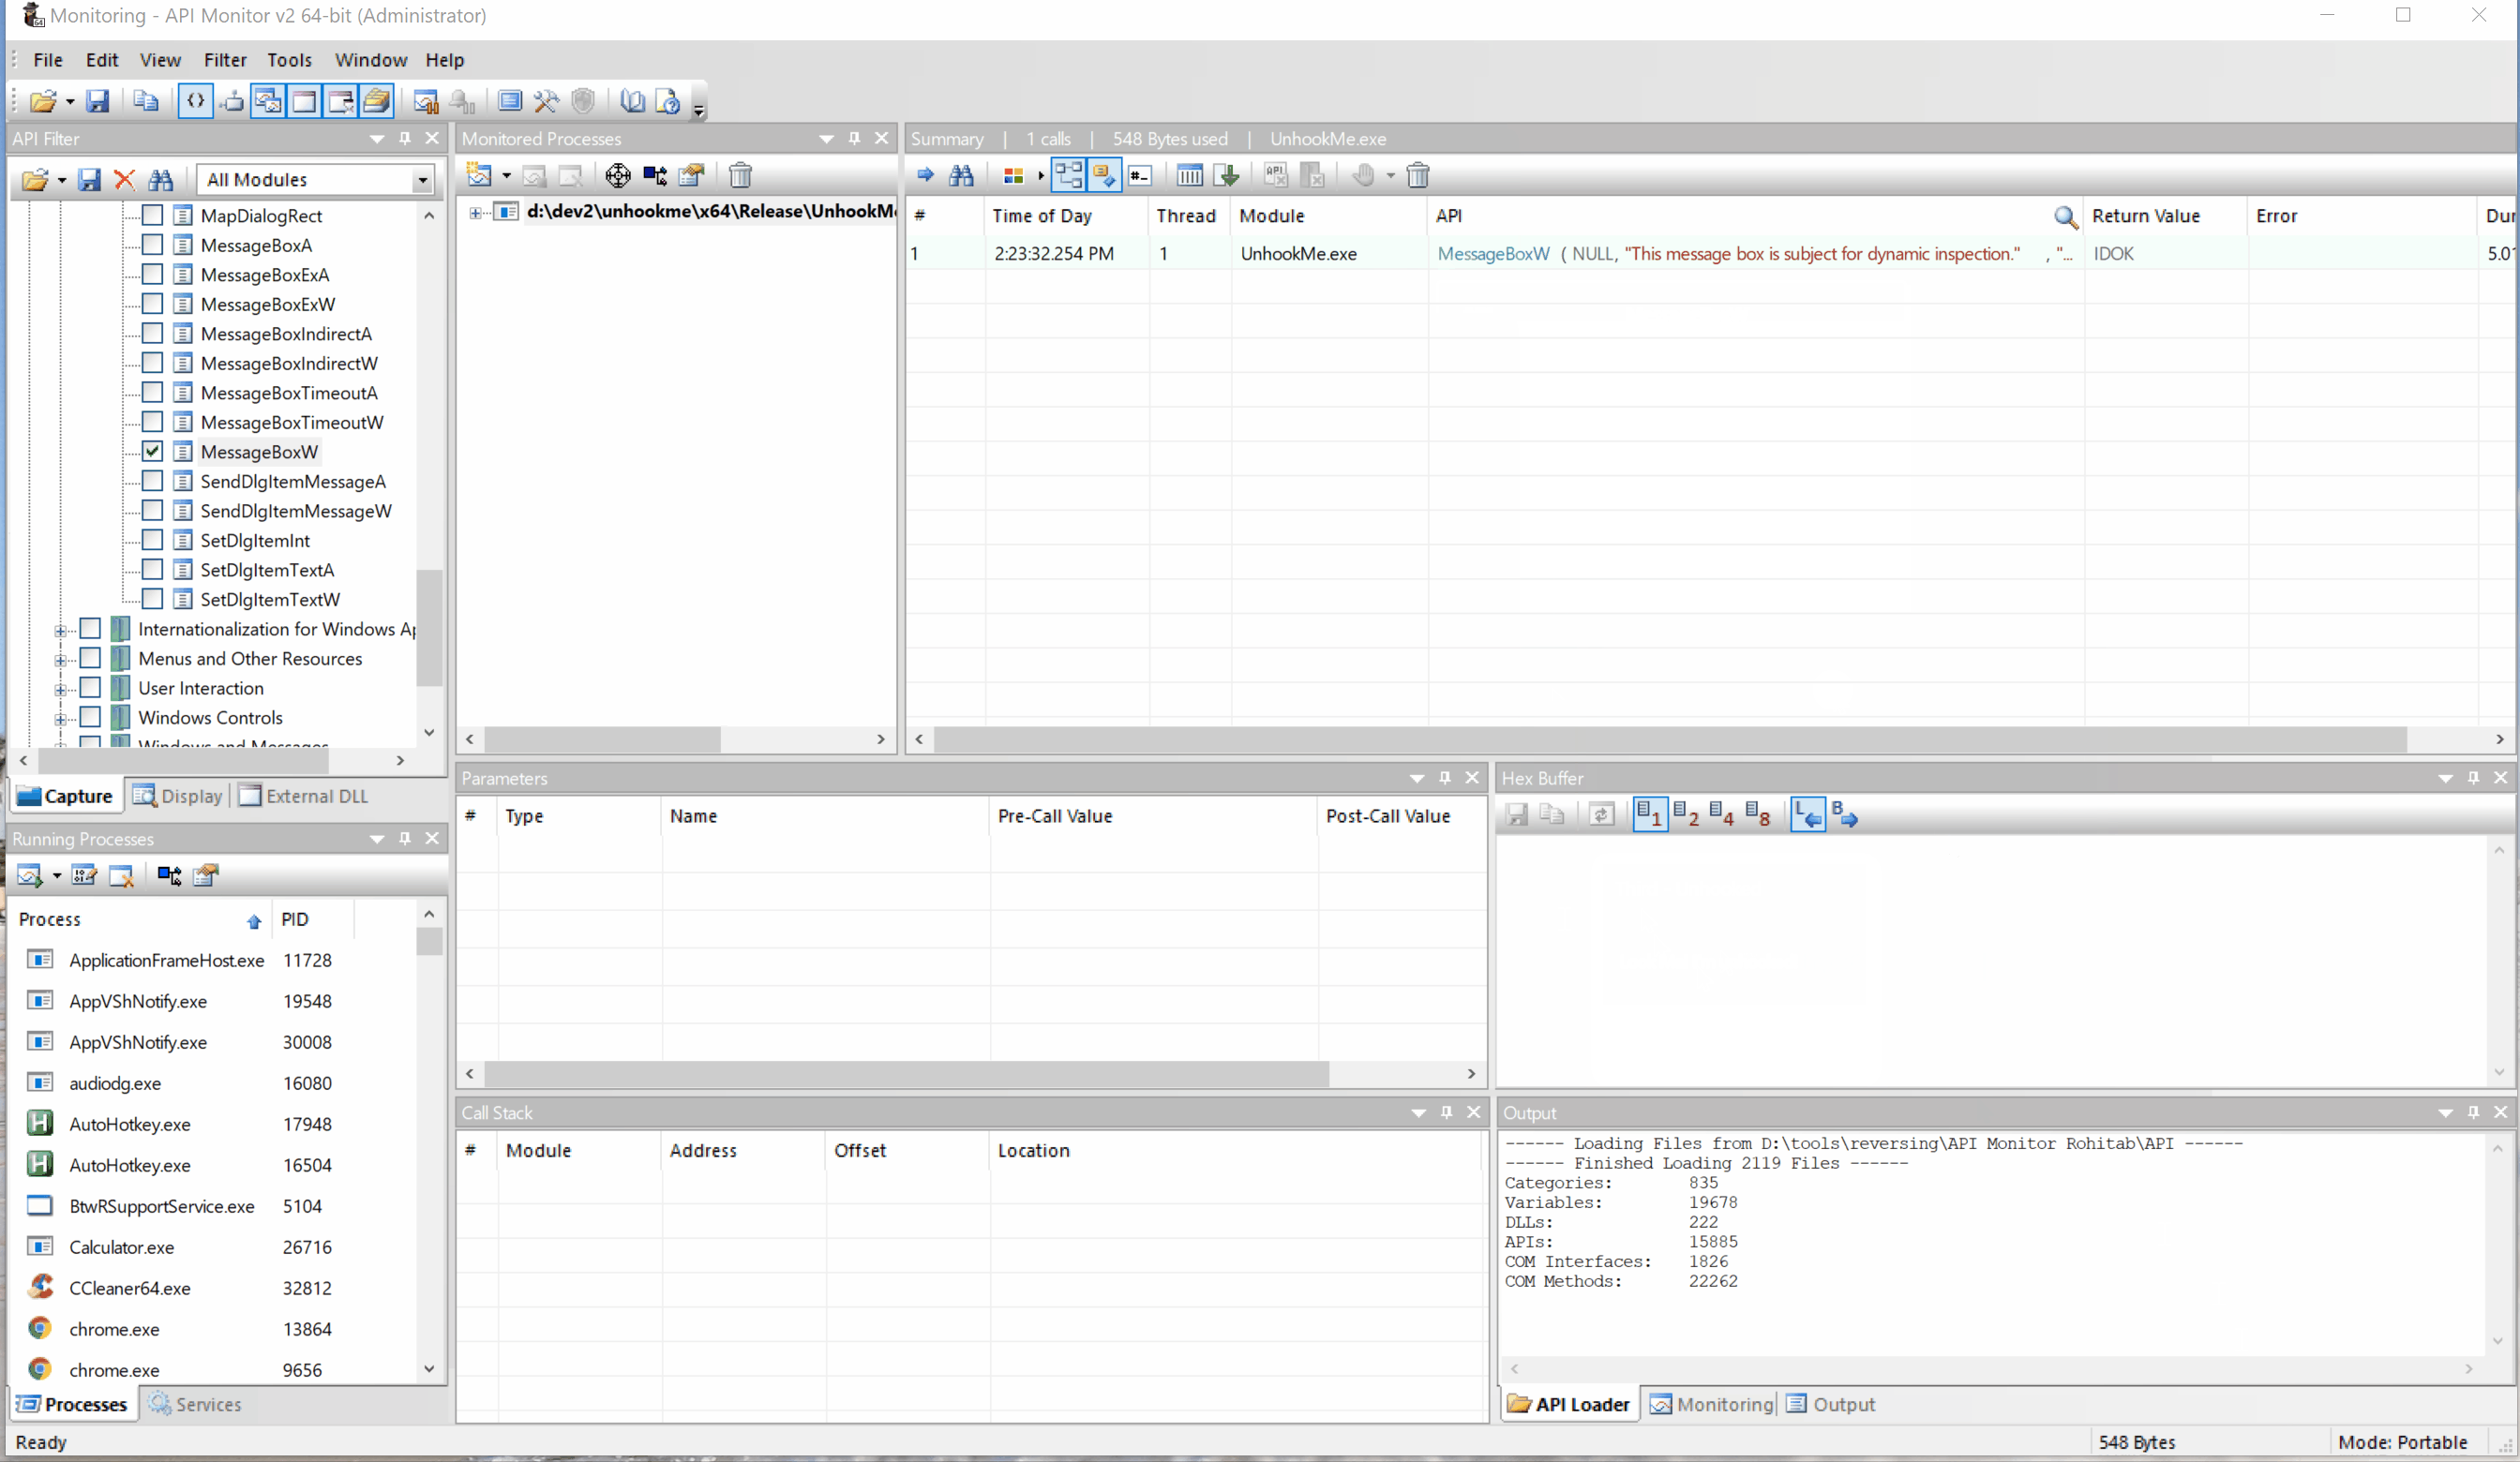 mgeeky/unhookme
Dynamischer Windows-API-Resolver und Unhooker, der gehackte Funktionen (IAT, EAT, Inline-Patches) erkennt und wiederherstellt, um unbeobachtete…
 po6ix/poc-for-cve-2023-41993
Proof-of-Concept-Exploit für CVE-2023-41993, eine WebKit-JIT-Typverwechslung in Safari. Bietet addrof/fakeobj-Primitive durch Heap-Manipulation und…
 hackerhouse-opensource/backdoors
Tools zur Aufrechterhaltung des Zugriffs auf Systeme und Proof-of-Concept-Demonstrationen.
 betab0t/cve-2017-7494
Proof-of-Concept-Exploit für CVE-2017-7494(Samba-RCE von einer beschreibbaren Freigabe)
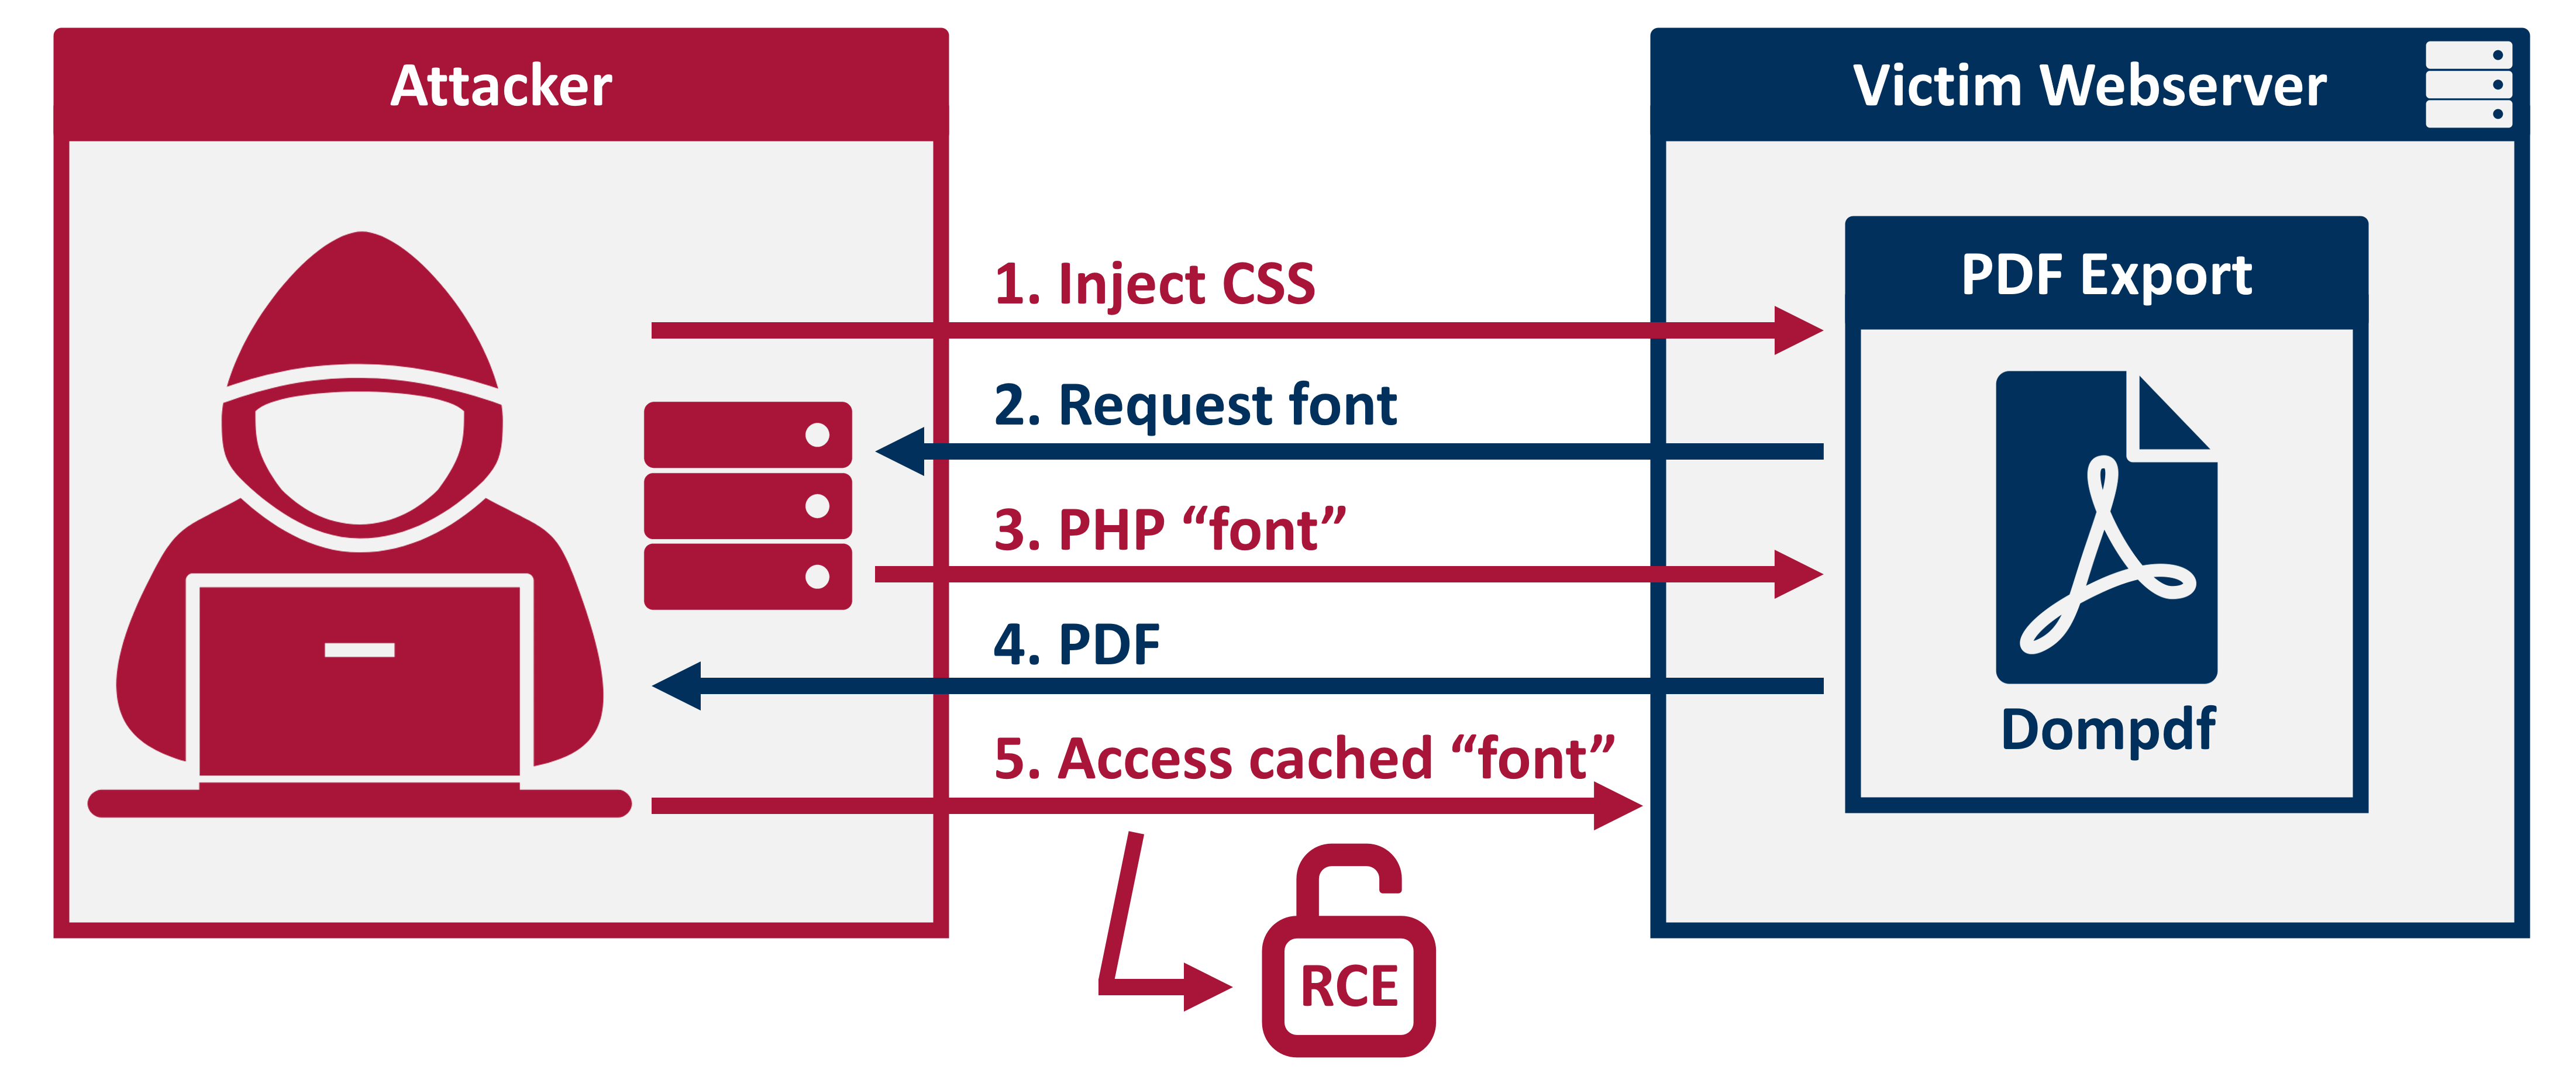 positive-security/dompdf-rce
RCE-Exploit für dompdf
 m01n-team/headerlesspe
Memory-PE-Ladetechnik für dateilose Angriffe, die die Ausführung von EXEs im Speicher ohne DOS/PE-Header ermöglicht und Relocation- sowie…
 saadahla/pe-obfuscator
PE-Obfuskator mit Fokus auf Evasion
 j00sean/cve-2022-44666
Technischer Bericht und Proof-of-Concept für CVE-2022-44666, eine Escape-Schwachstelle im href-Attribut des Syslink-Steuerelements von…
 3xpl01tc0d3r/obfuscator
Das Programm ist dazu ausgelegt, den Shellcode zu verschleiern.
 anvbis/chrome_v8_ndays
Chrome-V8-n-day-Exploits, die ich geschrieben habe.
 samueltulach/nullmap
Verwendung von CVE-2023-21768 zum manuellen Mapping eines Kernelmodus-Treibers
 ly4k/printnightmare
Python-Implementierung für PrintNightmare (CVE-2021-1675 / CVE-2021-34527)








