
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 unmanarc/cacreddecoder
C-Ark Credential Decoder für #CVE-2021-31796
 synacktiv/radmin3-password-cracker
Radmin Server 3 Anmeldedaten-Dumper/-Cracker
 secforce/snmp-brute
Schnelles Skript für SNMP-Brute-Force, Enumeration, CISCO-Konfigurations-Download und Passwort-Cracking.
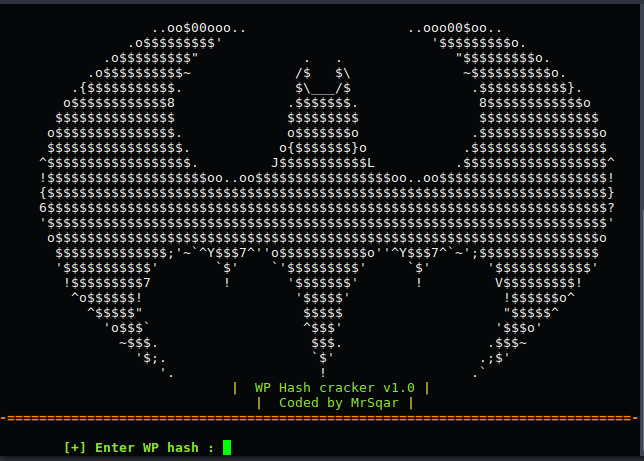 m4dm0e/wpcrack
WordPress Hash-Cracker.
 websecnl/cve-2021-36934
SeriousSAM Auto Exploiter
 kingsabri/jwtear
Modulares Kommandozeilen-Tool zum Parsen, Erstellen und Manipulieren von JWT-Tokens für Hacker.
 jxlil/pwndb
Tor-basiertes Suchwerkzeug für durchgesickerte Anmeldeinformationen, das den pwndb2 Hidden Service abfragt, um E-Mails und Passwörter aus Datenlecks…
 mehulj94/radium
Python-Logger mit mehreren Funktionen.
 jtesta/rainbowcrackalack
Rainbow-Tabellen-Generierung & -Suchwerkzeuge. Make Rainbow Tables Great Again!
 nccgroup/nlahoney
NLA Honeypot zugehörige Forschung
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 4shadoww/hakkuframework
Hakku Framework Penetrationstests

 sevagas/swap_digger
Automatisiert die Linux-Swap-Analyse, um während Post-Exploitation- oder forensischen Untersuchungen Benutzeranmeldedaten, Webformulardaten,…
 matthiasmaes/cve-2020-27688
CVE-2020-27688
 woj-ciech/pepe
Sammle Informationen über E-Mail-Adressen von Pastebin.
 k4m4/dcipher
Entschlüsseln Sie Hashes mithilfe von Online-Rainbow- und Lookup-Table-Angriffsdiensten.
 k4m4/dcipher-cli
🔓Cracke Hashes mithilfe von Online-Rainbow- und Lookup-Table-Angriffsdiensten, direkt von deinem Terminal aus.








