
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 duo-labs/cloudmapper
CloudMapper hilft Ihnen, Ihre Amazon Web Services (AWS)-Umgebungen zu analysieren.
 wellingtonespindula/ssi-cve-2022-21661
Untersuchen und ausnutzen Sie die Sicherheitslücke CVE-2022-21661, die SQL Injections durch POST-Anfragen von Plugins an WordPress-Versionen…
 davcwikla/cve-2019-9053-exploit
Arbeitsfähiger Python-Exploit für CVE-2019-9053 mit optionalem Passwort-Cracking über eine Wortliste. Ziel sind Webanwendungen über HTTP-URI für…
 byrek/cve-2019-9053
Verbesserter Code des SQL-Injection-Exploits von Daniele Scanu
 lmammino/jwt-cracker
Einfacher HS256-, HS384- und HS512-JWT-Token-Brute-Force-Cracker.
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py ist ein Python3-Skript, das entwickelt wurde, um Netzwerkpaketerfassungsdateien zu parsen und NTLMv2-Hashes in einem crackbaren…
 darkcodersc/win-brute-logon
Knacken Sie jedes Microsoft Windows-Benutzerpasswort ohne jegliche Berechtigung (Gastkonto eingeschlossen)
 jpg0mez/adcsync
Verwende ESC1, um einen provisorischen DCSync durchzuführen und Hashes zu extrahieren.
 zxsecurity/steamer
Zum Importieren, Durchsuchen und Verwalten öffentlicher Passwort-Leak-Daten
 hashcat/princeprocessor
Eigenständiger Passwortkandidaten-Generator unter Verwendung des PRINCE-Algorithmus
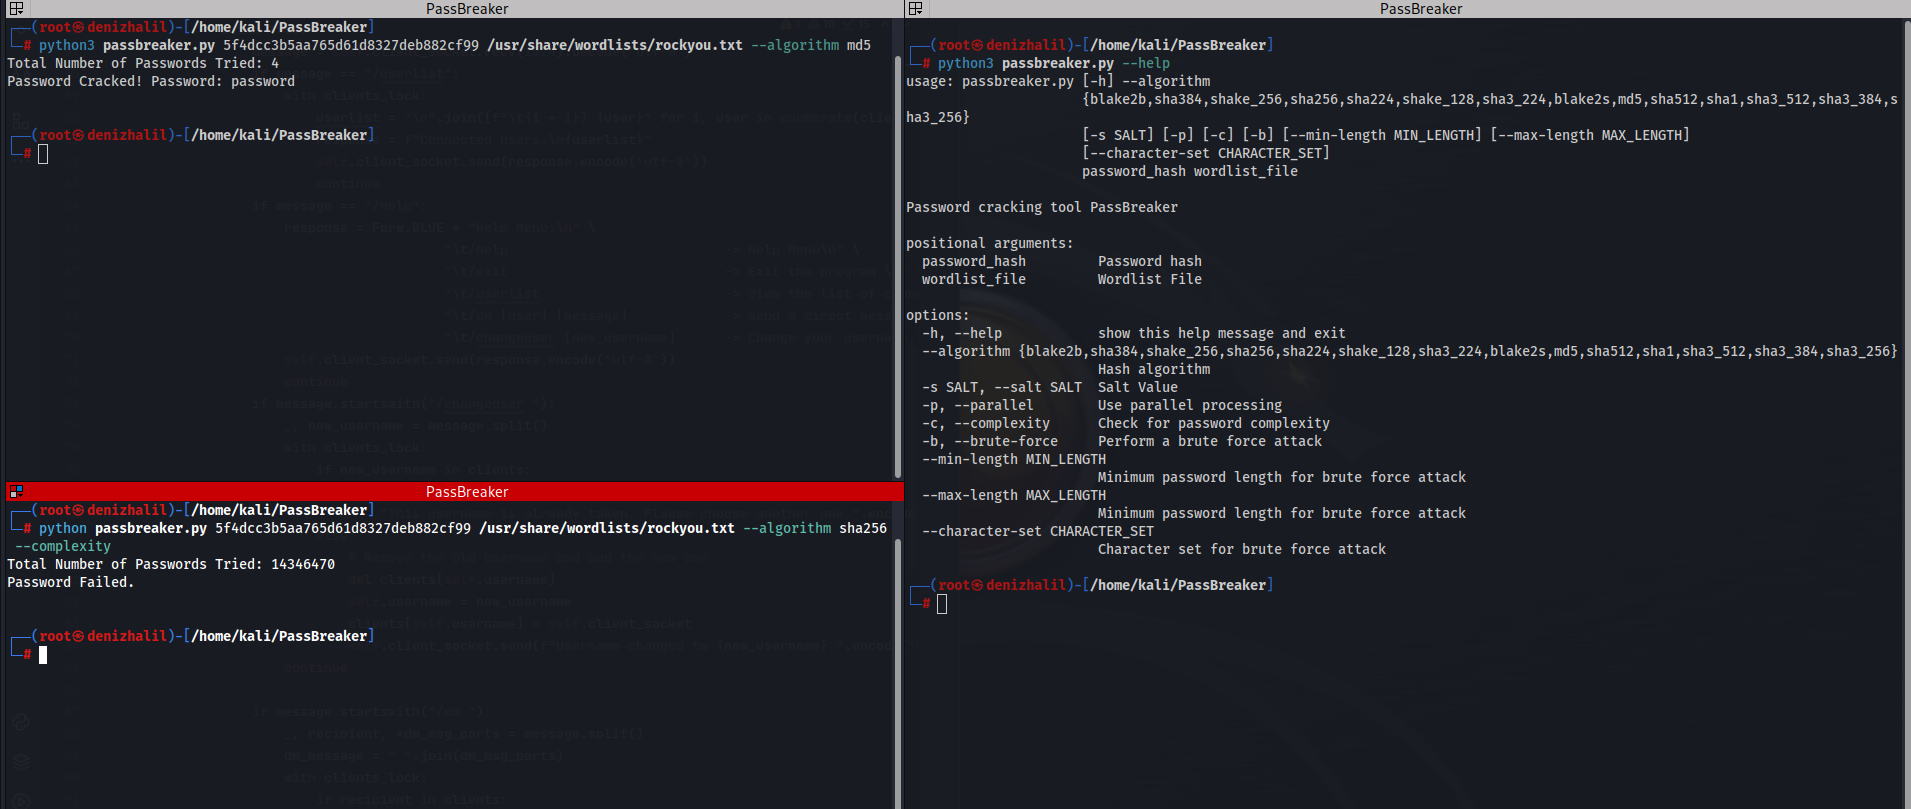 halildeniz/passbreaker
Python-basierter Passwort-Cracker mit Unterstützung für Wordlist- und Brute-Force-Angriffe, mehrere Hash-Algorithmen, Salt, parallele Verarbeitung…
 knowledge-wisdom-understanding/recon
Ein Ziel basierend auf Nmap-Ergebnissen enumerieren
 kc57/awesome-pentest
Eine Liste mit großartigen Werkzeugen und Ressourcen für Penetrationstests.
 nyan-x-cat/asyncrat-c-sharp
Open-Source-Remoteverwaltungstool für Windows C# (RAT)
 rickdejager/stegseek
:zap: Weltschnellster Steghide-Knacker, der Millionen von Passwörtern pro Sekunde durchkaut :zap:
 mubix/solarflare
SolarWinds Orion Konto-Audit / Passwort-Dumping-Dienstprogramm
 markuta/bw-dump
Ein Proof-of-Concept für (CVE-2023-38840), das Klartext-Master-Passwörter aus einem gesperrten Bitwarden-Tresor extrahiert.
 yobing1/cve-2023-40924
SolarView vuln








