
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 dev0558/cve-2023-32784-exploit-report
Lehrreiche Demonstration von CVE-2023-32784 KeePass-Master-Passwort-Wiederherstellung durch Speicherabbild-Analyse, mit…
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 Nicht authentifizierte Pfad-Traversierung
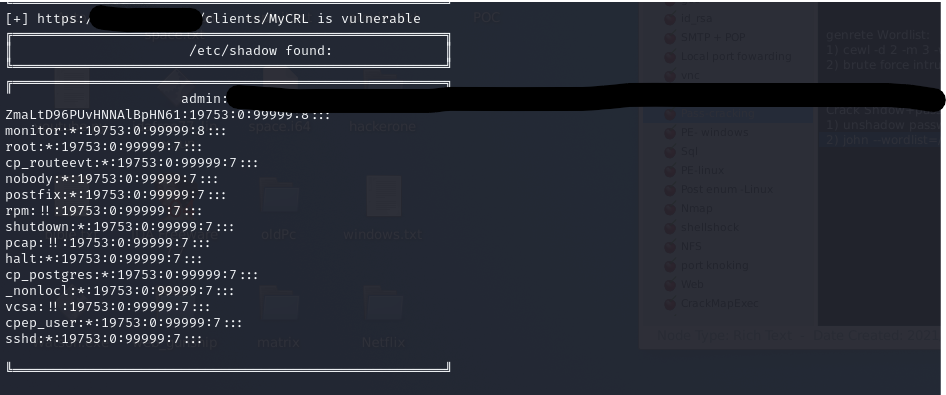 verylazytech/cve-2024-24919
PoC – CVE-2024–24919 – Check Point Security Gateways
 gmikisilva/cve-2024-33901-proofofconcept
Kurzes Programm, das die Sicherheitslücke CVE-2024-33901 in KeePassXC Version 2.7.7 demonstriert
 lukejenkins/cve-2022-24693
Dokumentation und Reproduktionsschritte für CVE-2022-24693: hartcodierte Anmeldedaten in der Firmware von Baicells Nova436Q und Neutrino 430, die…
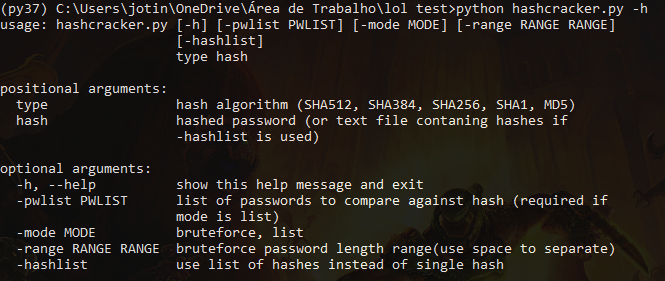 joaovdonaton/hashcracker
Python-basierter Hash-Cracker mit Unterstützung für SHA512, SHA256, SHA1, MD5 und mehr. Bietet automatische Erkennung des Hash-Typs, Brute-Force- und…
 mbadanoiu/artemis2hashcat
Python3-Implementierung zum Konvertieren von Artemis-PBKDF2WithHmacSHA1-Hashes in das hashcat-Format
 fin3ss3g0d/cve-2024-4956
Python-Dienstprogramm zur Automatisierung der Ausnutzung von CVE-2024-4956-Pfad-Traversal mit Massen-Dateiextraktion sowie benutzerdefiniertes…
 yanncam/shucknt
ShuckNT ist das Skript des Online-Dienstes Shuck.sh für den Einsatz vor Ort (On-Premise). Es wurde entwickelt, um Authentifizierungstoken auf Basis…
 stealthsploit/oneruletorulethemstill
Eine überarbeitete und aktualisierte Version meiner ursprünglichen OneRuleToRuleThemAll hashcat Regel.
 d4vinci/elpscrk
Ein intelligenter Wortlistengenerator basierend auf Benutzerprofilierung, Permutationen und Statistiken. (Benannt nach dem gleichen Werkzeug in der…
 jeanpeyremesmots/osx-password-dumper
Ein Tool zum Extrahieren der .plist-Dateien von Benutzern auf einem Mac OS-System und deren Umwandlung in einen crackbaren Hash.
 0xsazzad/grafana-cve-2021-43798
Python-Implementierung eines Tools zum Entschlüsseln und Verschlüsseln sensibler Daten in Grafana, das sich speziell mit den Schwachstellen im…
 an00brektn/shirocrack
Einfacher Hash-Cracker für Apache Shiro-Hashes geschrieben in Golang. Nützlich zum Ausnutzen von CVE-2024-4956.
 r00ts3c/ddos-rootsec
Entdecken Sie RootSecs DDOS-Archiv mit hochmodernen Scannern, leistungsstarken Botnets (Mirai & QBot) und anderen Varianten, wirkungsvollen Exploits,…
 joelgmsec/leaksearch
Durchsucht und analysiert Klartextpasswörter aus öffentlichen Datenbanken von Sicherheitsverletzungen (ProxyNova COMB) nach Schlüsselwörtern…
 pushpenderindia/sinister
Sinister ist ein Windows/Linux-Keylogger-Generator, der Tastenanschläge per E-Mail zusammen mit anderen interessanten Zielinformationen sendet.
 azrenom/cms-made-simple-2.2.9-cve-2019-9053
Exploit für CVE-2019-9053, eine nicht authentifizierte SQL-Injection in CMS Made Simple 2.2.9, die Admin-Zugangsdaten extrahiert und optional das…








