
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 lukejenkins/cve-2022-24693
Dokumentation und Reproduktionsschritte für CVE-2022-24693: hartcodierte Anmeldedaten in der Firmware von Baicells Nova436Q und Neutrino 430, die…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Dieses Repository enthält Forschungsnotizen und einen Proof-of-Concept (PoC) auf hohem Niveau für CVE-2024-21413, eine Sicherheitslücke, die in…
 jeevananand1202/penetration-test
Vollständiger Penetrationstestbericht gegen `IP` (Ubuntu VM). Angriffskette: Verzeichnis-Enumeration → Backup-Datei-Entdeckung → Passwort-Knacken →…
 tim-karov/cmsms-sqli
Python3-Exploit für CVE-2019-9053 (CMS Made Simple <= 2.2.9 SQLi). Keine Abhängigkeiten, zeitbasierte blinde SQLi → Auslesen von Admin-Zugangsdaten.…
 sup3rdav3/cve-2025-4396
CVE-2025-4396 - WordPress Relevanssi Zeitbasierte Blind-SQL-Injection
 kayes817/cve-2022-1257
Proof-of-Concept-Exploit für CVE-2022-1257, der gespeicherte Anmeldeinformationen aus der McAfee-Agent-Datenbank (ma.db) mithilfe von PowerShell…
 ac8999/cve-2025-24071
Python-Skript zur Ausführung von CVE-2025-24071
 jawadasghar471600-dot/wi-fi-fortress-auditor
Wi-Fi-Sicherheitsaudit & WPA2-Passwort-Testleitfaden 2026: Monitor-Modus meistern
 vah13/extracttvpasswords
Tool zum Extrahieren von Passwörtern aus dem TeamViewer-Speicher mit Frida
 k4m4/dymerge
🔓 Ein dynamischer Wörterbuch-Merger für erfolgreiche wörterbuchbasierte Angriffe.
 dariusztytko/token-reverser
Wörterlistengenerator zum Knacken von Sicherheitstoken
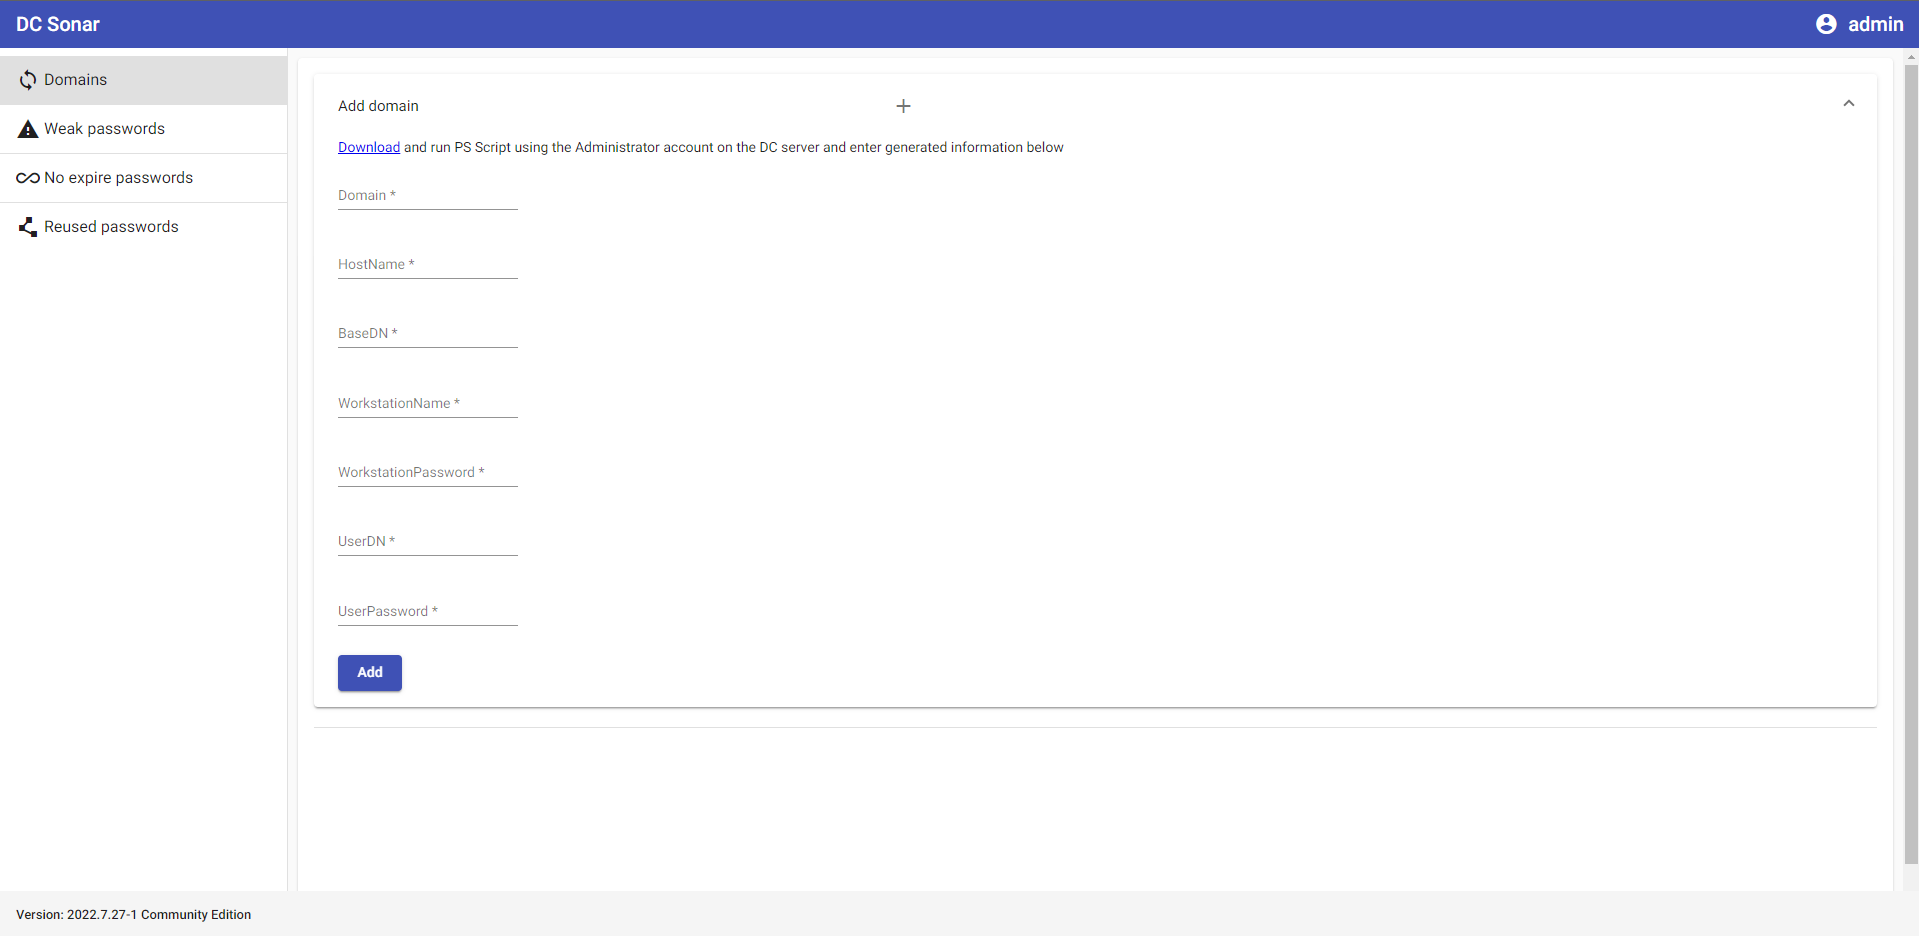 st1lly/dc-sonar
Analyse von AD-Domänen auf Sicherheitsrisiken im Zusammenhang mit Benutzerkonten
 axcheron/crestron_getsudopwd
Werkzeug zum Ausnutzen von CVE-2018-13341 und Wiederherstellen des versteckten Kontopassworts auf Crestron-Geräten
 elizeuopain/cve-2019-9053-cms-made-simple-2.2.10---sql-injection-exploit
Python-Exploit für CVE-2019-9053 SQL-Injection in CMS Made Simple 2.2.10 mit Passwort-Hash-Cracking und Benutzer-Enumeration-Funktionen.
 0xblackash/cve-2026-47729
CVE-2026-47729
 synacktiv/lehack-2026-challenge
Quellen von Synacktivs Herausforderung für leHack 2026
 wrathfuldiety/zerologon
Zerologon-Skript zur Ausnutzung von CVE-2020-1472 CVSS 10/10
 paulameg/simplectf-thm-walkthrough
Erstes CTF erfolgreich abgeschlossen! Dieses Repo dokumentiert meinen Walkthrough von TryHackMe's Simple CTF. Es behandelt Netzwerk-Reconnaissance…








