
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 vid4l-07/klip
Minimaler terminalbasierter Passwort-Manager
 d4vinci/wifipass
Lesen Sie die gespeicherten WLAN-Passwörter für Windows mit regulären Ausdrücken und Python 3 aus.
 ianxtianxt/sharpdecryptpwd
Tool zum Auslesen von Passwörtern aus häufig verwendeten Windows-Programmen: SharpDecryptPwd
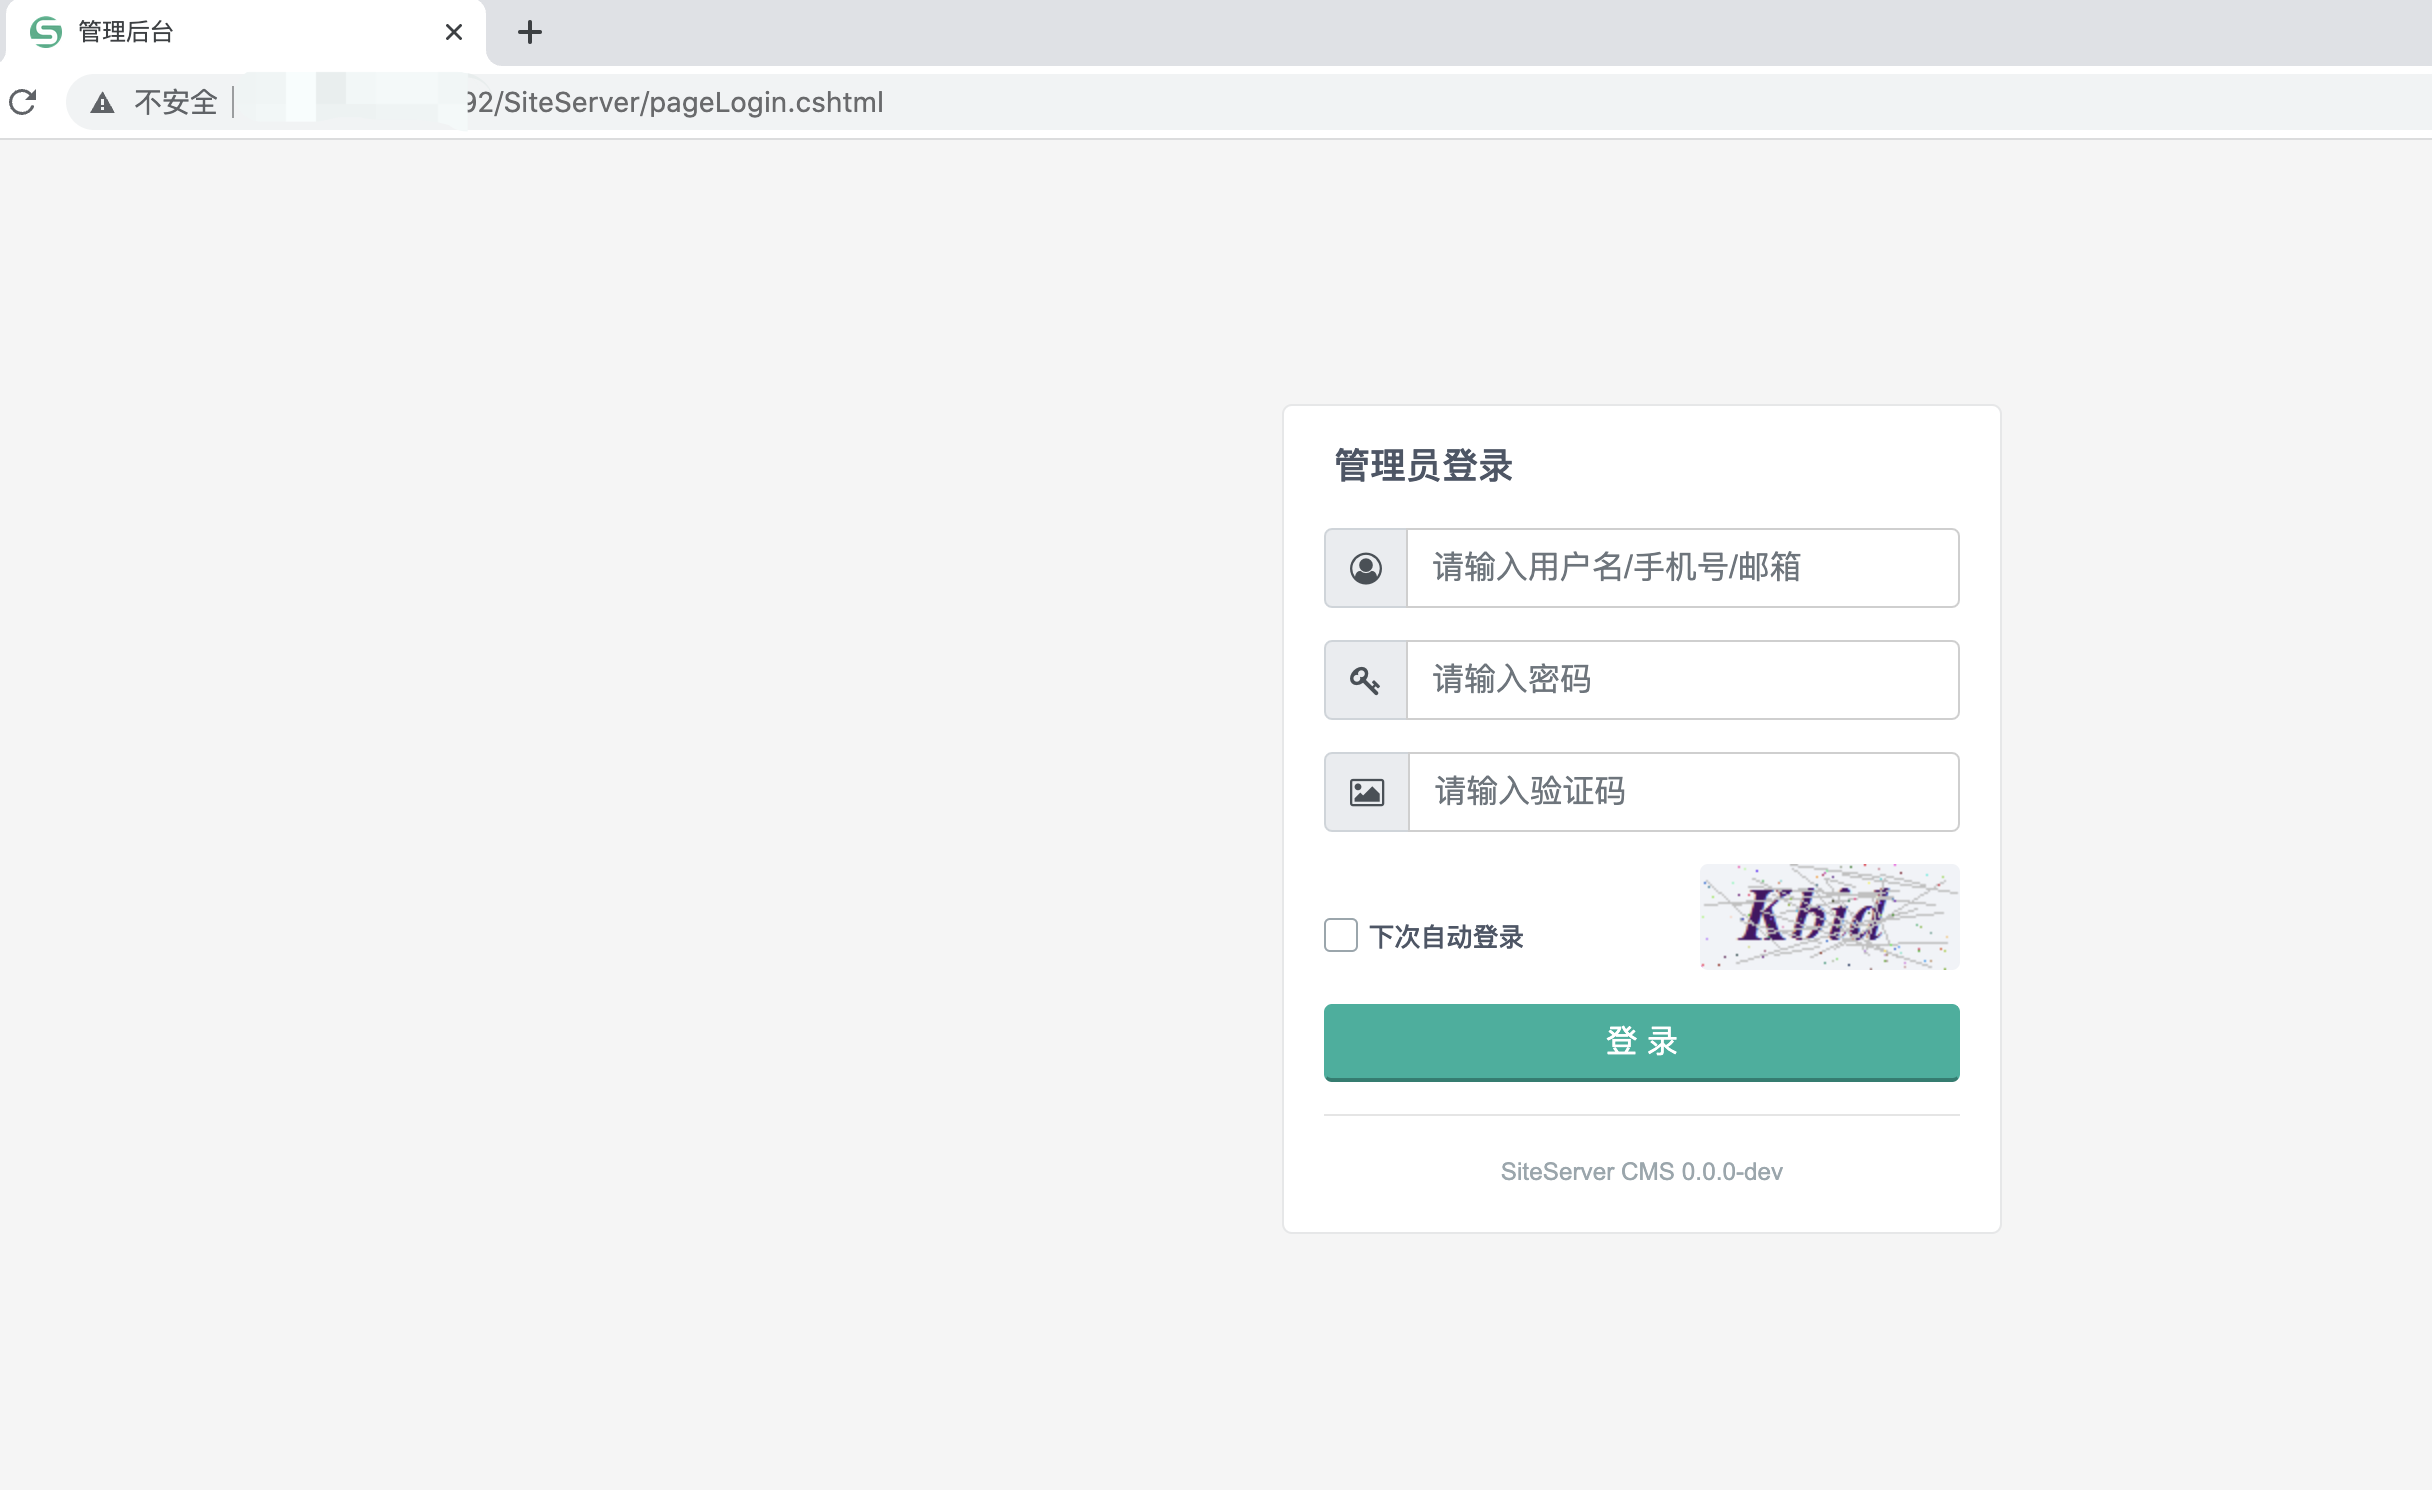 jas502n/sscms_decrypt
sscms Datenbank-Entschlüsselung
 creusvictor/keepassxc-fzf
Ein leichtgewichtiges CLI-Tool zum interaktiven Durchsuchen und Zugreifen auf Ihre KeePassXC-Datenbankeinträge mit fzf. Schnell, sicher und…
 amitr12/cybersec
Einzeldatei-HTML-Spickzettel für Red-Teamer und Pentester mit automatisch eingefügten Angreifer/Ziel-Variablen, OS-bewusstem Reverse-Shell-Generator…
 hellgatecorp/docxnginxfx
Deep File Forensic. Erstellen oder Manipulieren von Wortlisten aus Textdokumenten (z.B. für Brute-Force-Angriffe). Speichern Sie es Zeile für Zeile…
 an00brektn/shirocrack
Einfacher Hash-Cracker für Apache Shiro-Hashes geschrieben in Golang. Nützlich zum Ausnutzen von CVE-2024-4956.
 nefhara/cve-2025-4396
Dieses Repository enthält ein praktisches Forschungs- und Validierungs-Toolkit für CVE-2025-4396, eine nicht authentifizierte zeitbasierte…
 ivant7d3/cve-2025-44203
Exploit für CVE-2025-44203, der eine Race Condition in HotelDruid 3.0.0/3.0.7 ausnutzt, Administratoren-Anmeldedaten preisgibt und einen…
 e-m-e-k-a/moniker-link-lab-setup
Penetrationstest-Labor zur Demonstration der Moniker-Link-Ausnutzung von CVE-2024-21413 für den Diebstahl von NTLM-Anmeldeinformationen,…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Eine Fallstudie zu CVE-2024-21413. Verwendet als Parameter den Raum TryHackMe Moniker Link (CVE-2024-21413). Es wurden Bearbeitungen mit claude code…
 dionissh/cve-2024-21413
Proof-of-concept-Exploit für Microsoft Outlook RCE (CVE-2024-21413) mit SMTP-basierter Phishing-E-Mail-Zustellung, Generierung bösartiger RTF-Anhänge…
 evilmog/ntlmv1-multi
NTLMv1-Multitool
 assurancemaladiesec/ad-description-password-finder
AD-Kontenbeschreibungen abrufen und darin nach Passwörtern suchen
 knowledge-wisdom-understanding/recon
Ein Ziel basierend auf Nmap-Ergebnissen enumerieren
 jeanpeyremesmots/osx-password-dumper
Ein Tool zum Extrahieren der .plist-Dateien von Benutzern auf einem Mac OS-System und deren Umwandlung in einen crackbaren Hash.
 rclone/passwordcheck
Rclone-Konfigurationsdateien auf unsichere Passwörter prüfen








