
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Paket-Sniffing & Analyse

Tools zum Erfassen, Überprüfen und Analysieren von Netzwerkverkehr in Echtzeit oder aus Erfassungsdateien.

Kitploit empfohlen
Top-Tools

10 ausgewählt
wireshark preview#1

wireshark

GitHubwireshark/wireshark
10.1kvor 6h 32m
scapy preview#2

scapy

GitHubsecdev/scapy
12.5kvor 2 Tagen
zeek preview#4

zeek

GitHubzeek/zeek
7.8kvor 5h 32m
suricata preview#5

suricata

GitHuboisf/suricata
6.5kvor 4 Tagen
ntopng preview#6

ntopng

GitHubntop/ntopng
8.1kvor 20h 26m
arkime preview#7

arkime

GitHubarkime/arkime
7.4kvor 1 Tag
bettercap preview#8

bettercap

GitHubbettercap/bettercap
19.8kvor 2 Monaten
netsniff-ng preview#9

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4kvor 1 Jahr
libpcap preview#10

libpcap

GitHubthe-tcpdump-group/libpcap
3.2kvor 1 Tag
gopacket preview#11

gopacket

GitHubgoogle/gopacket
6.8kvor 1 Jahr
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
396 Ergebnisse
rtl8812au preview

rtl8812au

GitHubastsam/rtl8812au

Treiber für RTL8812AU/21AU und RTL8814AU mit Monitor-Modus und Frame-Injektion
packet-sniffing-analysiswi-fi-auditinginformation-gathering+3
382vor 9 Jahren
L0p4Map preview

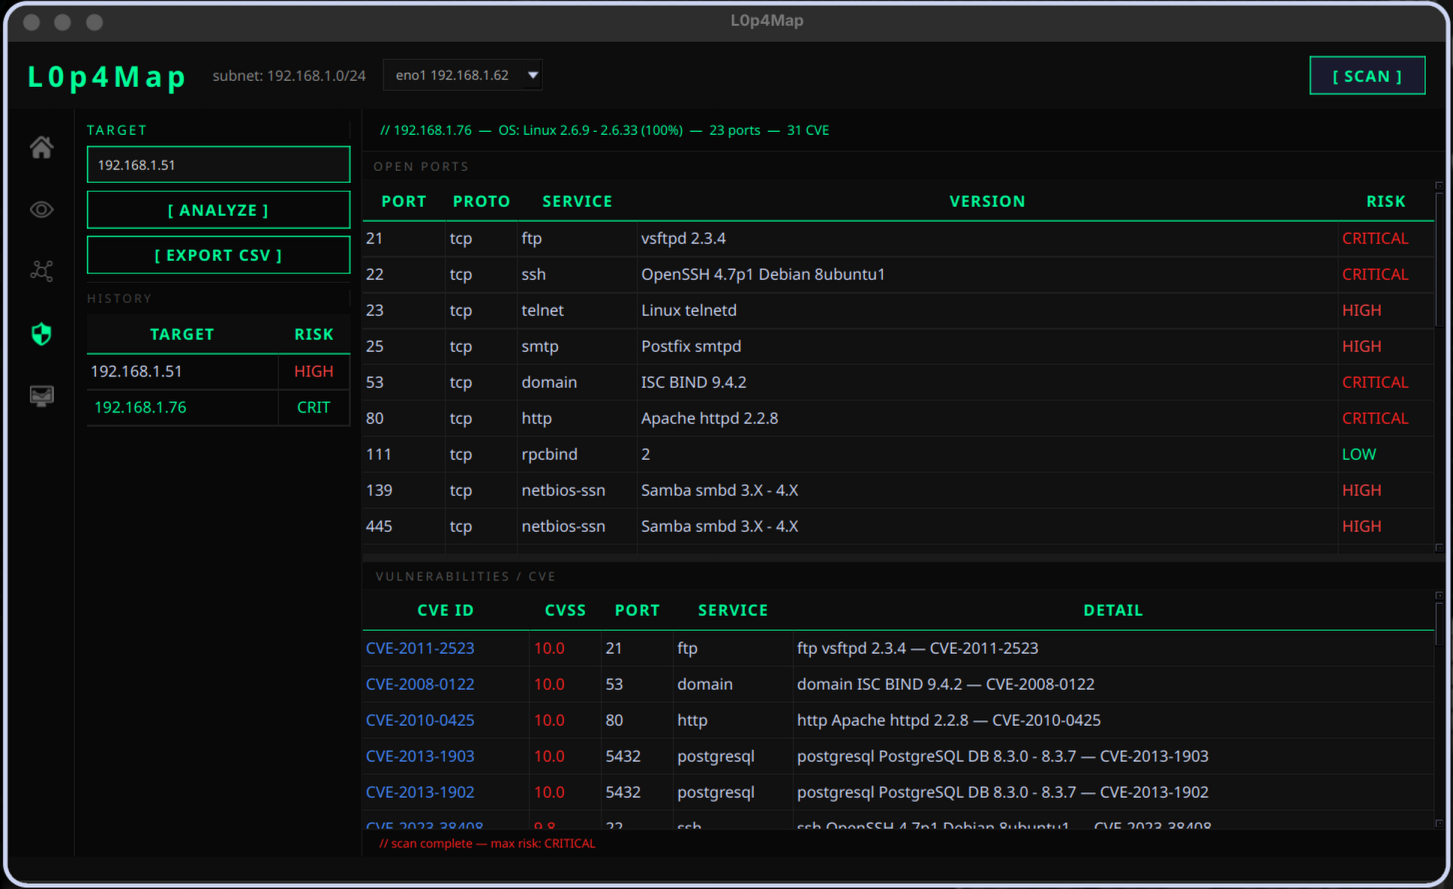
L0p4Map

GitHubhaxl0p4/l0p4map

Professionelles Netzwerküberwachungs- und Visualisierungstool. L0P4Map kombiniert schnelle ARP-Erkennung mit vollständiger nmap-Integration und einer…

packet-sniffing-analysisreconnaissancevulnerability-scanners+6
587vor 2 Monaten
facedancer preview

facedancer

GitHubgreatscottgadgets/facedancer

Implementieren Sie Ihr eigenes USB-Gerät in Python, unterstützt durch ein Hardware-Peripheriegerät wie Cynthion oder GreatFET

embedded-systems-securitypacket-sniffing-analysisreverse-engineering+5
1.0kvor 5 Monaten
CapTipper preview

CapTipper

GitHubomriher/captipper

Explorer für schädlichen HTTP-Verkehr

packet-sniffing-analysisexploit-frameworksnetwork-forensics+5
725vor 6 Jahren
BTLE preview

BTLE

GitHubjiaoxianjun/btle

Bluetooth Low Energy (BLE) Paket-Sniffer und -Sender für Standard- und Nicht-Standard-Übertragungen (Raw Bit), basierend auf Software Defined Radio…
packet-sniffing-analysisbluetooth-securityiot-security+1
949vor 4 Monaten
usbpcap preview

usbpcap

GitHubdesowin/usbpcap

USB-Paketerfassung für Windows

packet-sniffing-analysisforensicshardware-security
1.1kvor 1 Jahr
arp-scan preview

arp-scan

GitHubroyhills/arp-scan

Schneller ARP-basierter Netzwerkscanner zum Entdecken und Fingerprinting von IPv4-Hosts in lokalen Netzwerken, mit Hersteller-Nachschlagefunktion,…

packet-sniffing-analysisreconnaissancenetwork-mapping+2
1.3kvor 1 Jahr
Sniffle preview

Sniffle

GitHubnccgroup/sniffle

Bluetooth 5 und 4.x LE Sniffer für TI CC1352/CC26x2 Hardware mit Unterstützung für erweiterte Werbung, alle PHY-Modi, MAC/RSSI-Filterung und…
embedded-systems-securitypacket-sniffing-analysisbluetooth-security+5
1.2kvor 1 Jahr
EKFiddle preview

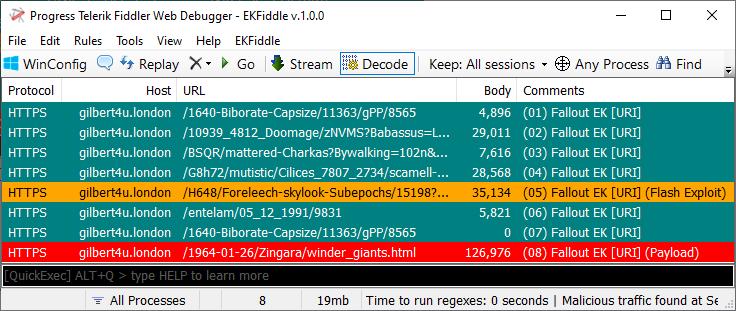
EKFiddle

GitHubjeromesegura/ekfiddle

Ihr Schweizer Taschenmesser zur Analyse von bösartigem Web-Traffic, basierend auf dem beliebten Fiddler-Web-Debugger.

osintpacket-sniffing-analysisweb-security+3
642vor 1 Jahr
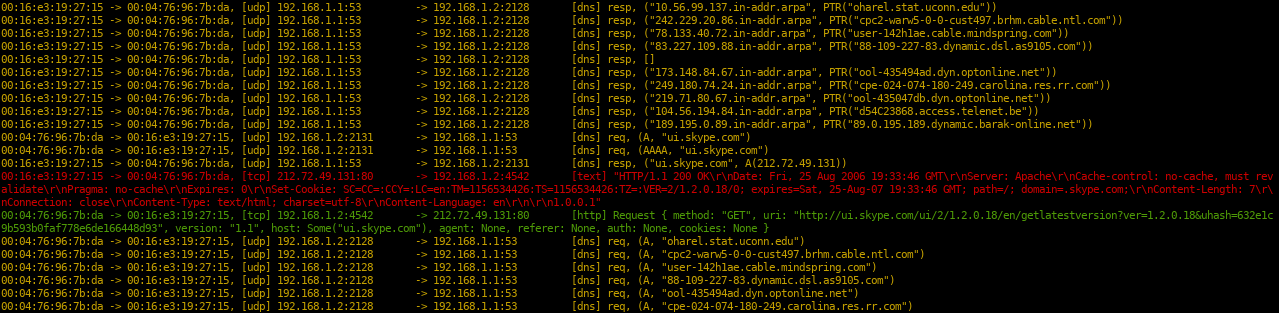
Malcolm preview

Malcolm

GitHubidaholab/malcolm

Malcolm ist eine leistungsstarke, leicht bereitzustellende Netzwerkverkehrsanalyse-Toolsuite für vollständige Paketerfassungsartefakte…
defensive-toolspacket-sniffing-analysisnetwork-forensics+8
476vor 21 Tagen
killerbee preview

killerbee

GitHubriverloopsec/killerbee

IEEE 802.15.4/ZigBee Security Research Toolkit
packet-sniffing-analysisreconnaissanceiot-security+7
845vor 4 Jahren
morpheus preview

morpheus

GitHubr00t-3xp10it/morpheus

Morpheus - Automatisierung von Ettercap TCP/IP (MITM-Hijacking-Tool)
packet-sniffing-analysisphishing-toolsreconnaissance+7
882vor 7 Jahren
imaginaryC2 preview

imaginaryC2

GitHubfelixweyne/imaginaryc2

Imaginary C2 ist ein Python-Tool, das die verhaltensorientierte (Netzwerk-)Analyse von Malware unterstützen soll. Imaginary C2 hostet einen…
packet-sniffing-analysisdynamic-analysis-sandboxingforensics+5
446vor 3 Jahren
sniffglue preview

sniffglue

GitHubkpcyrd/sniffglue

Sicherer Multithread-Paket-Sniffer

packet-sniffing-analysisdynamic-analysis-sandboxingfuzzing+3
1.3kvor 6 Monaten
fatt preview

fatt

GitHub0x4d31/fatt

FATT /fingerprintAllTheThings - ein auf pyshark basierendes Skript zum Extrahieren von Netzwerkmetadaten und Fingerabdrücken aus pcap-Dateien und…
packet-sniffing-analysisnetwork-forensicsthreat-intelligence
684vor 4 Jahren
kamene preview

kamene

GitHubphaethon/kamene

Netzwerk-Paket- und pcap-Datei-Erstellungs-/Sniffing-/Manipulations-/Visualisierungs-Sicherheitstool. Ursprünglich 2015 von scapy abgezweigt und…
packet-sniffing-analysisnetwork-mappingvulnerability-analysis+3
873vor 5 Jahren
wirespy preview

wirespy

GitHubaress31/wirespy

Framework entwickelt, um verschiedene Angriffe auf drahtlose Netzwerke zu automatisieren (das Projekt wurde 2017 in der Toolbox von Pentester Academy…
packet-sniffing-analysiswi-fi-auditingwireless-security+2
659vor 4 Jahren
esp32_bluetooth_classic_sniffer preview

esp32_bluetooth_classic_sniffer

GitHubmatheus-garbelini/esp32_bluetooth_classic_sniffer

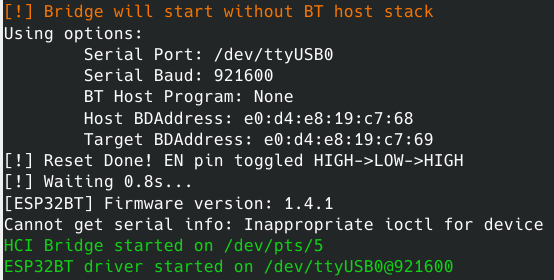
Aktiver Bluetooth-BR/EDR-Sniffer/Injector, so günstig, wie es mit einem ESP32-Board nur geht. Funktioniert mit Scapy ;-)


embedded-systems-securitypacket-sniffing-analysisbluetooth-security+3
598vor 3 Jahren
Zurück1…567…22Weiter
Paket-Sniffing & Analyse — Seite 6 | Kitploit






