#1
Tools zum Erfassen, Überprüfen und Analysieren von Netzwerkverkehr in Echtzeit oder aus Erfassungsdateien.
Kitploit empfohlen
 owasp/intrusion-alert-educational-network-ids
Leichtgewichtiger Python-basierter IDS, der Netzwerkverkehr in Echtzeit mit Scapy überwacht und DoS/DDoS-Angriffe über eine Analyse der Anfragenrate…
 fevar54/cve-2025-4679-secureoauth-demo---enfoque-educativo
Isoliertes Bildungslabor, das CVE-2025-4679 OAuth-Credential-Exposition simuliert. Lernen Sie offensive und defensive Sicherheit durch praktische…
 aseemjakhar/kcmd
Kankun Smart Socket Hijacker und Sniffer. Die Kankun-Steckdose und ihre mobile App verwenden einen fest codierten AES-256-Bit-Schlüssel zum Ver- und…
 wrong-commit/cve-2010-4669
Python-basierter Exploit für CVE-2010-4669 mit Scapy zum Senden präparierter Pakete für Netzwerk-Sicherheitstests. Erfordert root und Python 2.
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
# Schwachstellenbewertung eines Multi-VLAN-Unternehmensnetzwerks mit Nessus, OWASP ZAP und Wireshark. Bestätigt Stored XSS auf WebGoat und…
 freddierice/cve-2020-35498-flag
C-basiertes Exploit-Tool zum Erkennen und Auslösen von CVE-2020-35498 über Raw-Socket-Injektion mit BPF-Filter, das auf drahtlose Schnittstellen zur…
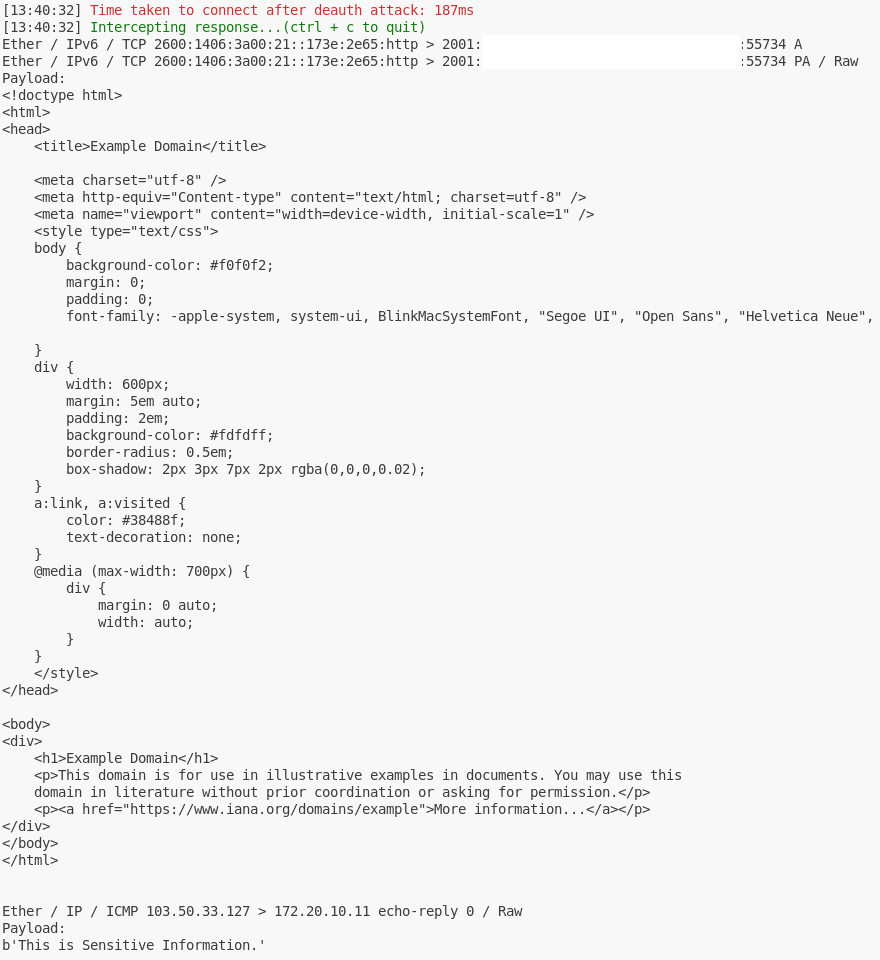 toffeenutt/cve-2022-47522-poc
Proof-of-Concept-Exploit für CVE-2022-47522, der das Abfangen von Wi-Fi-Frames über einen Deauthentifizierungsangriff und MAC-Adress-Spoofing…
 jminis/cve-2023-50257
Dieses Repository dient Forschungszwecken (2025 Sejong Univ. Capstone Design)
 gozn/detect-cve-2019-15107-by-pyshark
Schulprojekt
 dlee35/curveball_lua
Repo mit Lua-Skripten und PCAP zur Erkennung von Exploit-Versuchen für CVE-2020-0601 über Netzwerkverkehr
 trinadh465/external_tcpdump_cve-2018-14880
Kommandozeilen-Paketanalysator für Netzwerküberwachung und Datenerfassung, der Netzwerkverkehr erfasst und anzeigt, um Probleme zu beheben und…
 trinadh465/external_tcpdump_cve-2018-14469
Kommandozeilen-Paketanalysator für Netzwerküberwachung und Datenerfassung, der Netzwerkverkehr zur Fehlerbehebung und Sicherheitsanalyse erfasst und…
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
Kommandozeilen-basierter Paketanalysator für Netzwerküberwachung und Datenerfassung, der Netzwerkverkehr erfasst und anzeigt – für Fehlerbehebung,…
 trinadh465/external_tcpdump_cve-2018-14879
Befehlszeilen-Paketanalysator für Netzwerküberwachung und Datenerfassung, der Netzwerkverkehr für Fehlerbehebung und Sicherheitsanalyse erfasst und…
 prprhyt/poc_tls1_3_cve-2020-13777
Proof-of-Concept für CVE-2020-13777 (GnuTLS TLS 1.3 Reconnect-Schwachstelle). Analysiert pcap-Dateien, um den Fehler für Bildungs- und technische…
 diegovargasj/cve-2025-32407
Proof-of-Concept-Exploit für CVE-2025-32407: TLS-Zertifikatsvalidierungs-Bypass in Samsung Internet für Galaxy Watch, der Man-in-the-Middle-Angriffe…
 martinvks/cve-2022-45059-demo
Interaktive Demo der CVE-2022-45059 Varnish Cache Request-Smuggling-Schwachstelle. Enthält eine Spring Boot Web-App, einen verwundbaren Proxy, einen…
 quynhold/detect-cve-2017-0144-attack
Ein in Python geschriebenes Programm zur Überwachung des Netzwerkverkehrs, das eine Warnung ausgibt, wenn es einen Angriff im Zusammenhang mit…