#1
Tools zum Erfassen, Überprüfen und Analysieren von Netzwerkverkehr in Echtzeit oder aus Erfassungsdateien.
Kitploit empfohlen
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' ist ein Werkzeug, das Dateien aus Paketmitschnitt-Dateien findet und extrahiert.
 0xxon/cve-2020-0601-plugin
Zeek-Paket, das OpenSSL verwendet, um CVE-2020-0601-Exploit-Versuche zu erkennen.
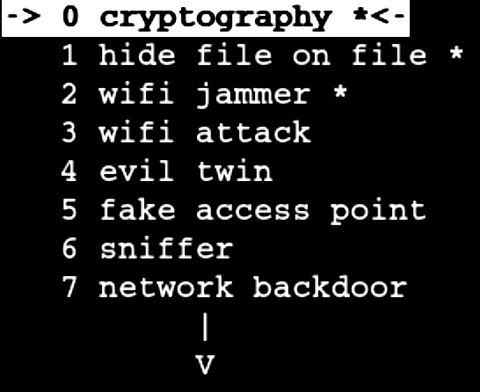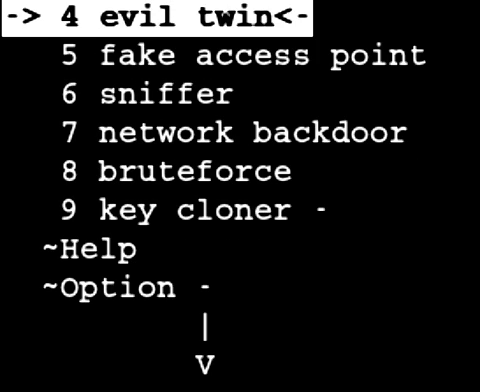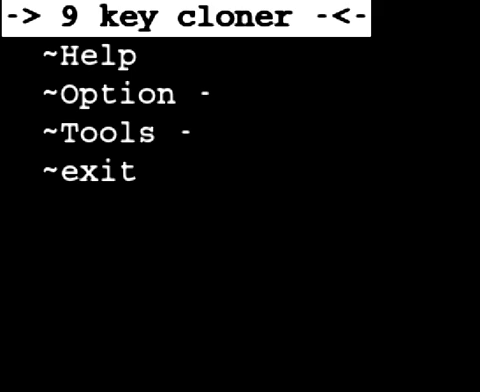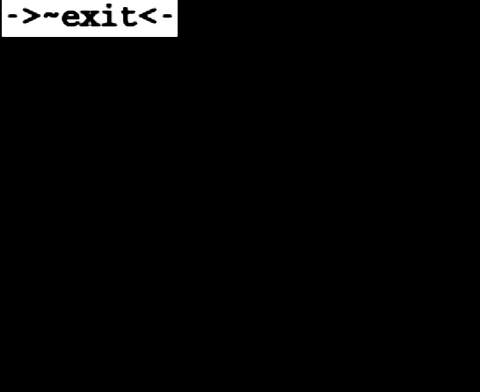 marcrowproject/bramble
Bramble ist eine Open-Source-Hacking-Suite.
 dlee35/curveball_lua
Repo mit Lua-Skripten und PCAP zur Erkennung von Exploit-Versuchen für CVE-2020-0601 über Netzwerkverkehr
 danmcinerney/net-creds
Schnüffelt sensible Daten von der Schnittstelle oder pcap
 sud0woodo/urgent11-suricata-lua-scripts
Suricata-LUA-Skripte zur Erkennung von CVE-2019-12255, CVE-2019-12256, CVE-2019-12258 und CVE-2019-12260
 cisco/joy
Ein Paket zum Erfassen und Analysieren von Netzwerkflussdaten und Intraflow-Daten, für Netzwerkforschung, Forensik und Sicherheitsüberwachung.
 xdavidhu/mitmap
📡 Ein Python-Programm zum Erstellen eines gefälschten AP und zum Abfangen von Daten.
 xdavidhu/probesniffer
🔍 Ein Tool zum Sniffen unverschlüsselter drahtloser Probe-Requests von Geräten.
 pentesteracademy/patoolkit
PA Toolkit ist eine Sammlung von Traffic-Analyse-Plugins mit Fokus auf Sicherheit.
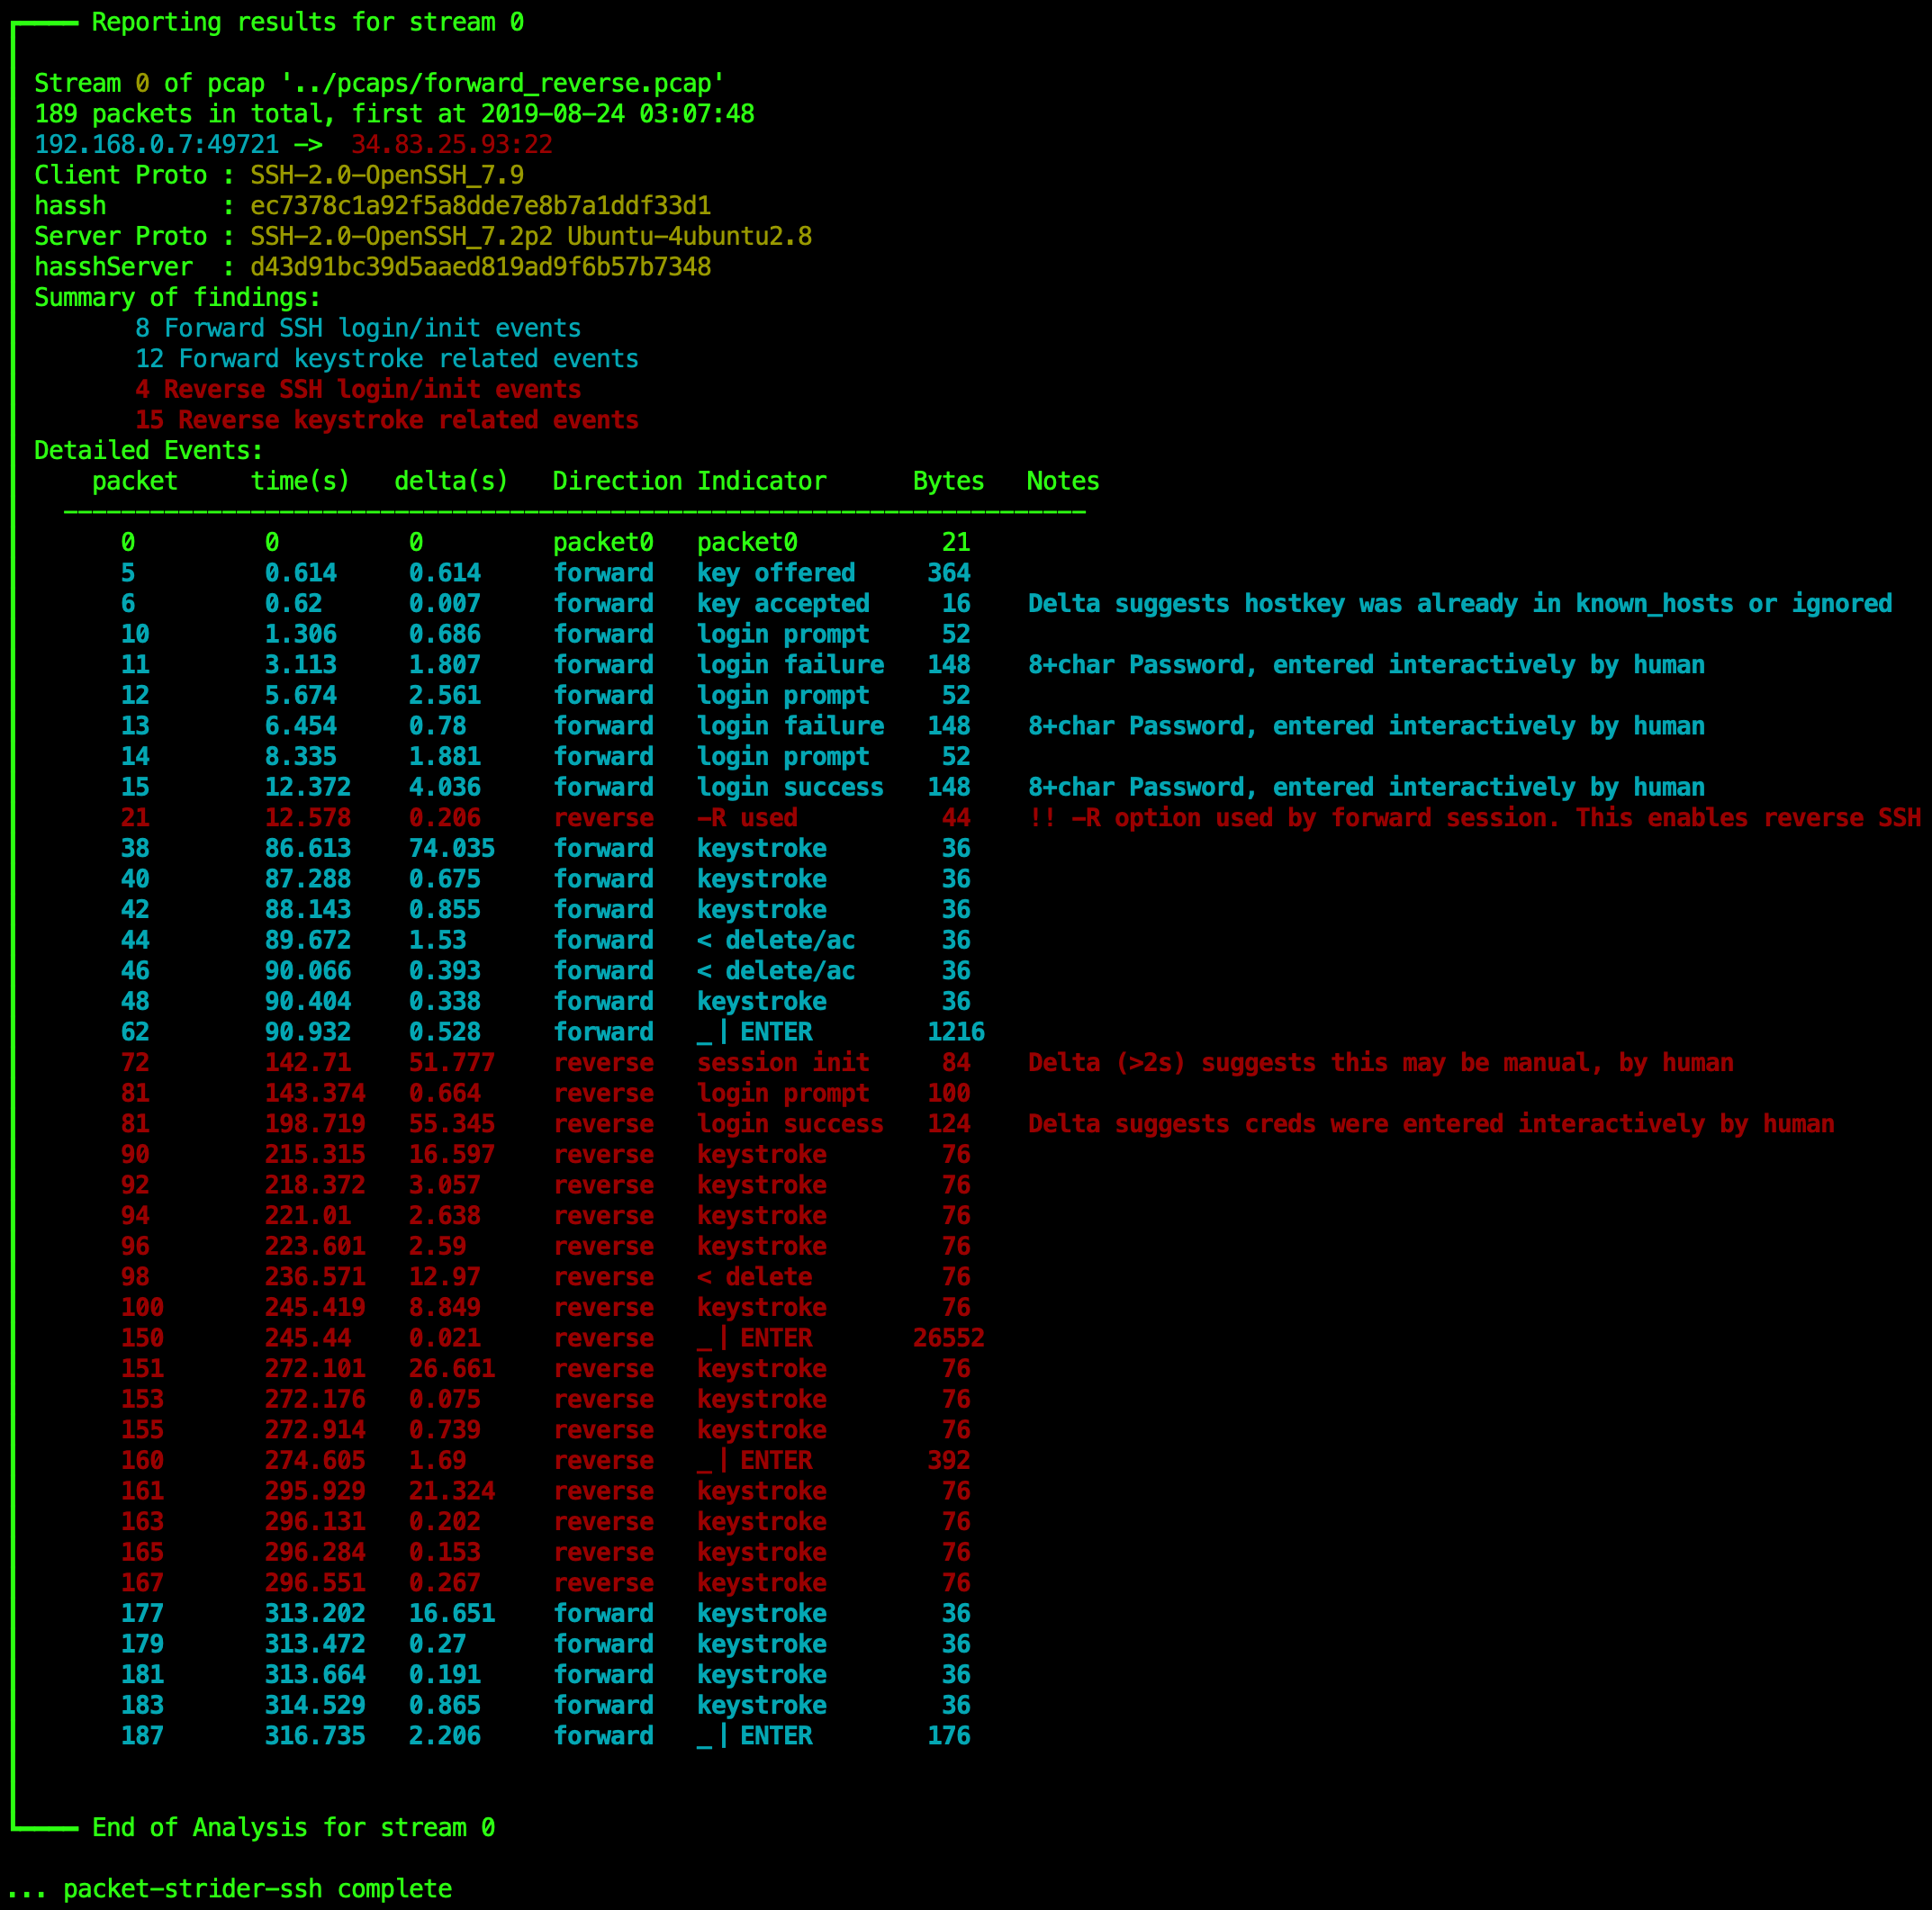 benjeems/packetstrider
Ein Netzwerkpaket-Forensik-Tool für SSH
 misje/dhcpoptinj
DHCP-Option-Injektor
 decrypto-org/rupture
Ein Framework für BREACH und andere kompressionsbasierte Krypto-Angriffe.
 twisteroidambassador/udpack
UDPack ist ein erweiterbarer generischer UDP-Paket-Obfuskator.
 libratbag/ratbag-toolbox
Verschiedene Reverse-Engineering-Kenntnisse und -Werkzeuge
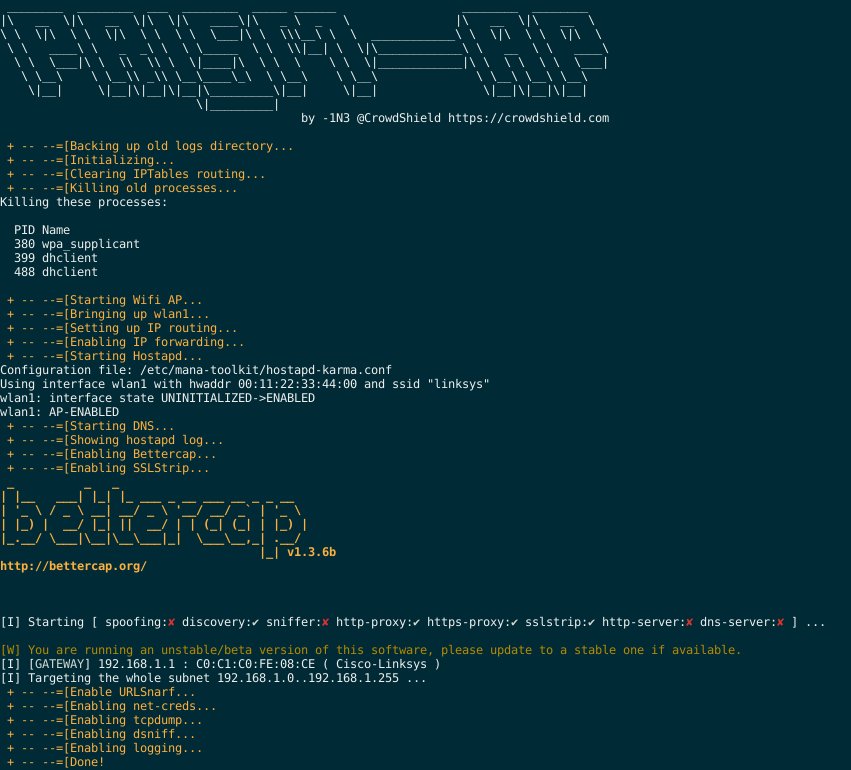 1n3/prism-ap
Ein automatisiertes Framework für Wireless-RogueAP-MITM-Angriffe.
 nccgroup/blesuite
BLESuite ist ein Python-Paket, das eine einfachere Möglichkeit zum Testen von Bluetooth-Low-Energy-Geräten (BLE) bietet.