#1
Tools zum Erfassen, Überprüfen und Analysieren von Netzwerkverkehr in Echtzeit oder aus Erfassungsdateien.
Kitploit empfohlen

 packetsifter/packetsiftertool
PacketSifter ist ein Tool/Skript, das Analysten dabei unterstützen soll, einen Paketmitschnitt (pcap) zu durchsuchen, um bemerkenswerten Datenverkehr…
 mustafadalga/arp-spoof-detector
Ein ARP-Spoof-Detektor-Skript, das ARP-Spoofing-Angriffe auf Ihren Computer erkennt.
 nccgroup/solitude
Solitude ist ein Datenschutz-Analysewerkzeug, das es jedem ermöglicht, eigene Datenschutzuntersuchungen durchzuführen. Ob neugieriger Anfänger oder…
 security-onion-solutions/security-onion
Security Onion 16.04 - Linux-Distribution für Bedrohungssuche (Threat Hunting), Unternehmens-Sicherheitsüberwachung und Log-Management
 arax-zaeimi/docker-container-cve-2020-13401
Studie zur CVE-2020-13401-Sicherheitslücke von Containern in Docker-Versionen älter als 19.03.11
 corelight/zeek-quic
Bro-Analysator, der Googles QUIC-Protokoll erkennt.
 salgio/esptouchcatcher
eWeLinkESPT ist ein Tool, das automatisch die WLAN-Netzwerkanmeldedaten decodiert und entschlüsselt, die von der eWeLink-Mobil-App an ein…
 freddierice/cve-2020-35498-flag
C-basiertes Exploit-Tool zum Erkennen und Auslösen von CVE-2020-35498 über Raw-Socket-Injektion mit BPF-Filter, das auf drahtlose Schnittstellen zur…
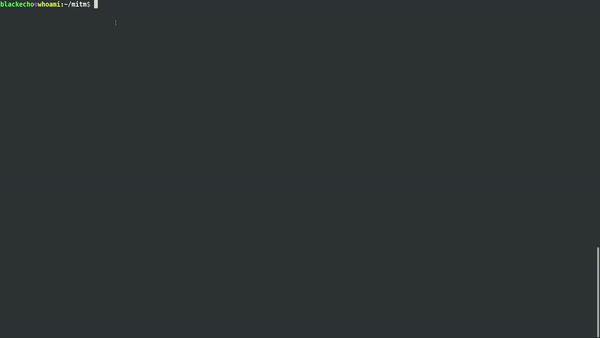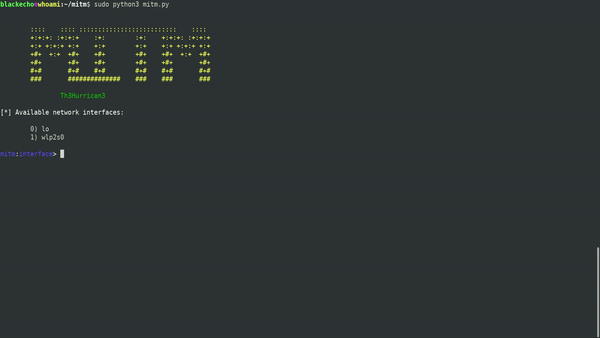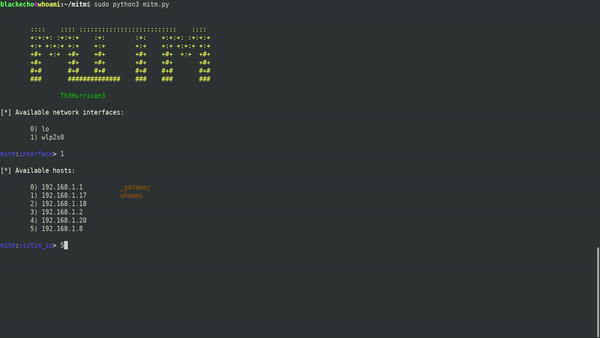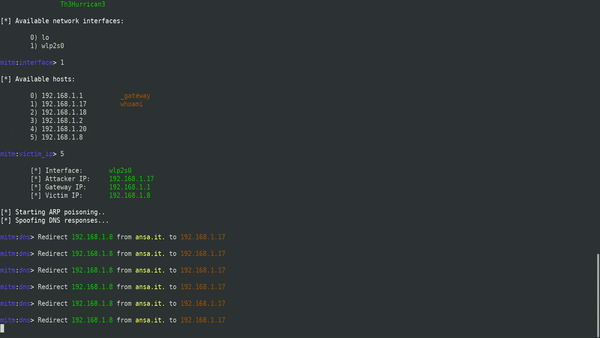 0x0be/mitm
Ein einfaches, aber effektives Python3-Skript zur Durchführung von DNS-Spoofing mittels ARP-Poisoning
 pkb1s/sharprelay
C#-Tool, das den WinDivert-Treiber nutzt, um den Windows-Port-445-Verkehr für NTLM-Relay-Angriffe über Cobalt Strike abzufangen und umzuleiten, was…
 csploit/android
cSploit - Das umfassendste und fortschrittlichste IT-Sicherheits-Toolkit für Profis auf Android.
 prprhyt/poc_tls1_3_cve-2020-13777
Proof-of-Concept für CVE-2020-13777 (GnuTLS TLS 1.3 Reconnect-Schwachstelle). Analysiert pcap-Dateien, um den Fehler für Bildungs- und technische…
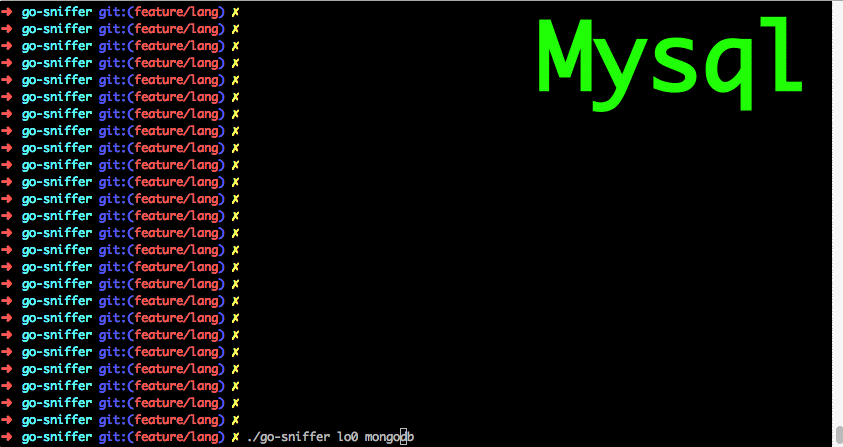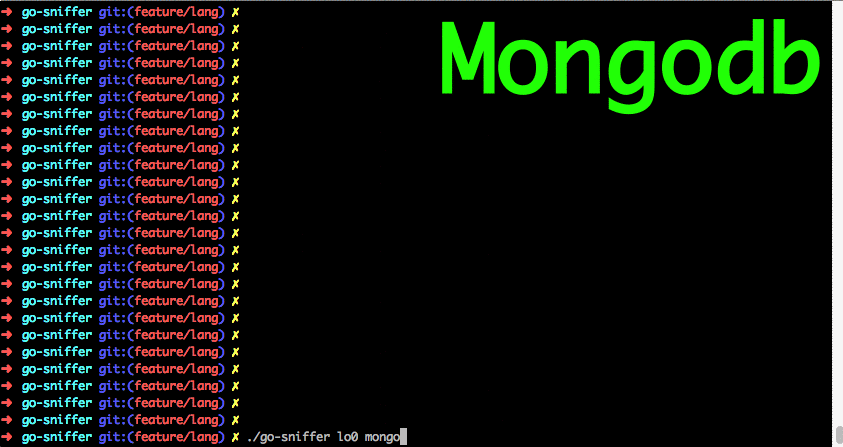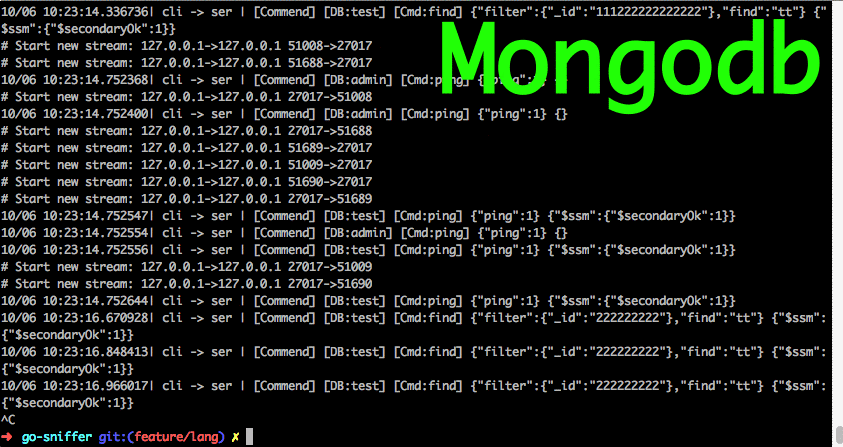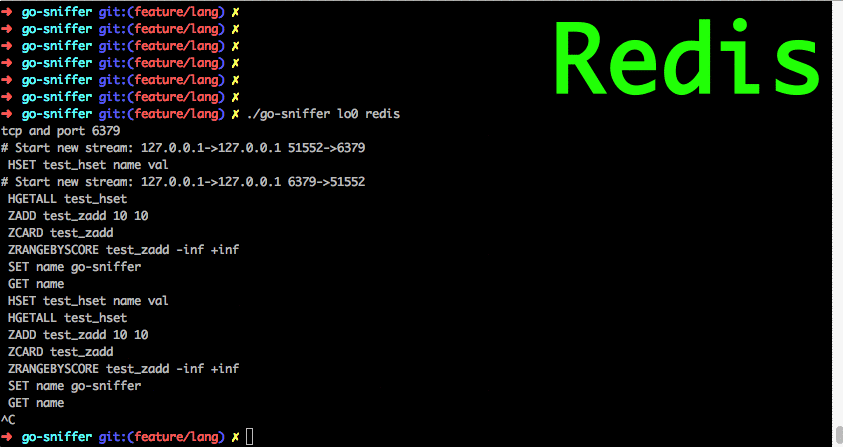 40t/go-sniffer
🔎Sniffing und Parsen von mysql-, redis-, http-, mongodb- und weiteren Protokollen. Fängt Datenbankanfragen im Projekt ab und analysiert sie in…
 initconf/cve-2020-16898-bad-neighbor
Zeek-Erkennung für CVE-2020-16898-\"Bad Neighbor\"
 advanced-threat-research/cve-2020-16899
CVE-2020-16899 - Microsoft Windows TCP/IP-Schwachstellenerkennungslogik und -Regel
 omriher/captipper
Explorer für schädlichen HTTP-Verkehr
 cisc0-gif/netcrackpi
RPi3+ Netzwerk-Cracker-Setup-Tool
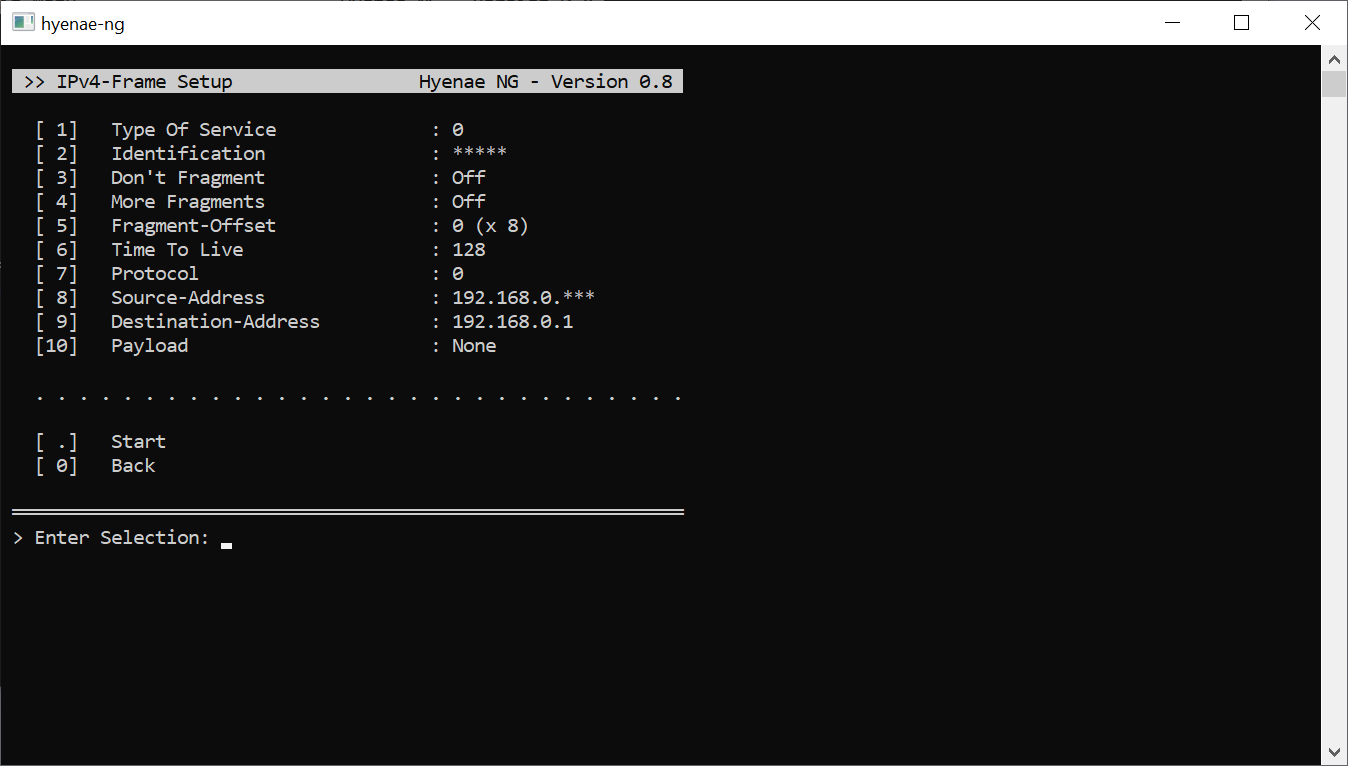 r-richter/hyenae-ng
Plattformunabhängiger Netzwerkpaketgenerator mit vollständigem Layer-Spoofing, musterbasierter Adressrandomisierung und Umgehung von Fluterkennung…