#1
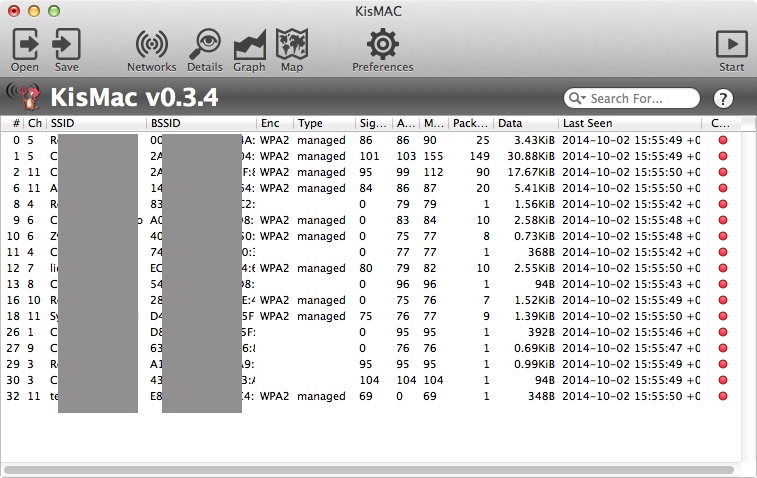
Tools zum Erfassen, Überprüfen und Analysieren von Netzwerkverkehr in Echtzeit oder aus Erfassungsdateien.
Kitploit empfohlen
 danmcinerney/creds.py
Ernte FTP/POP/IMAP/HTTP/IRC-Zugangsdaten
 zapotek/cdpsnarf
CDPSnarf ist ein Netzwerk-Sniffer, der ausschließlich dazu geschrieben wurde, Informationen aus CDP-Paketen (Cisco Discovery Protocol) zu extrahieren.
 ashishraste/arp-dns-attacks
ARP-Spoofing, HTTP-Umleitung, DNS-Spoofing und DNS-Fälschung mittels pcap-Bibliothek
 0x13enny/kr00k
PoC der CVE-2019-15126 kr00k Schwachstelle
 corelight/cve-2022-21907
Zeek-Paket zur Erkennung von CVE-2022-21907 HTTP-Exploit-Versuchen durch Analyse von Paketerfassungen auf fehlerhafte Anfragen und Auslösen von…
 clausing/scripts
Sammlung von Python- und Perl-Skripten für digitale Forensik, Incident Response und Netzwerkanalyse, einschließlich Hash-Signatur-Tools und…
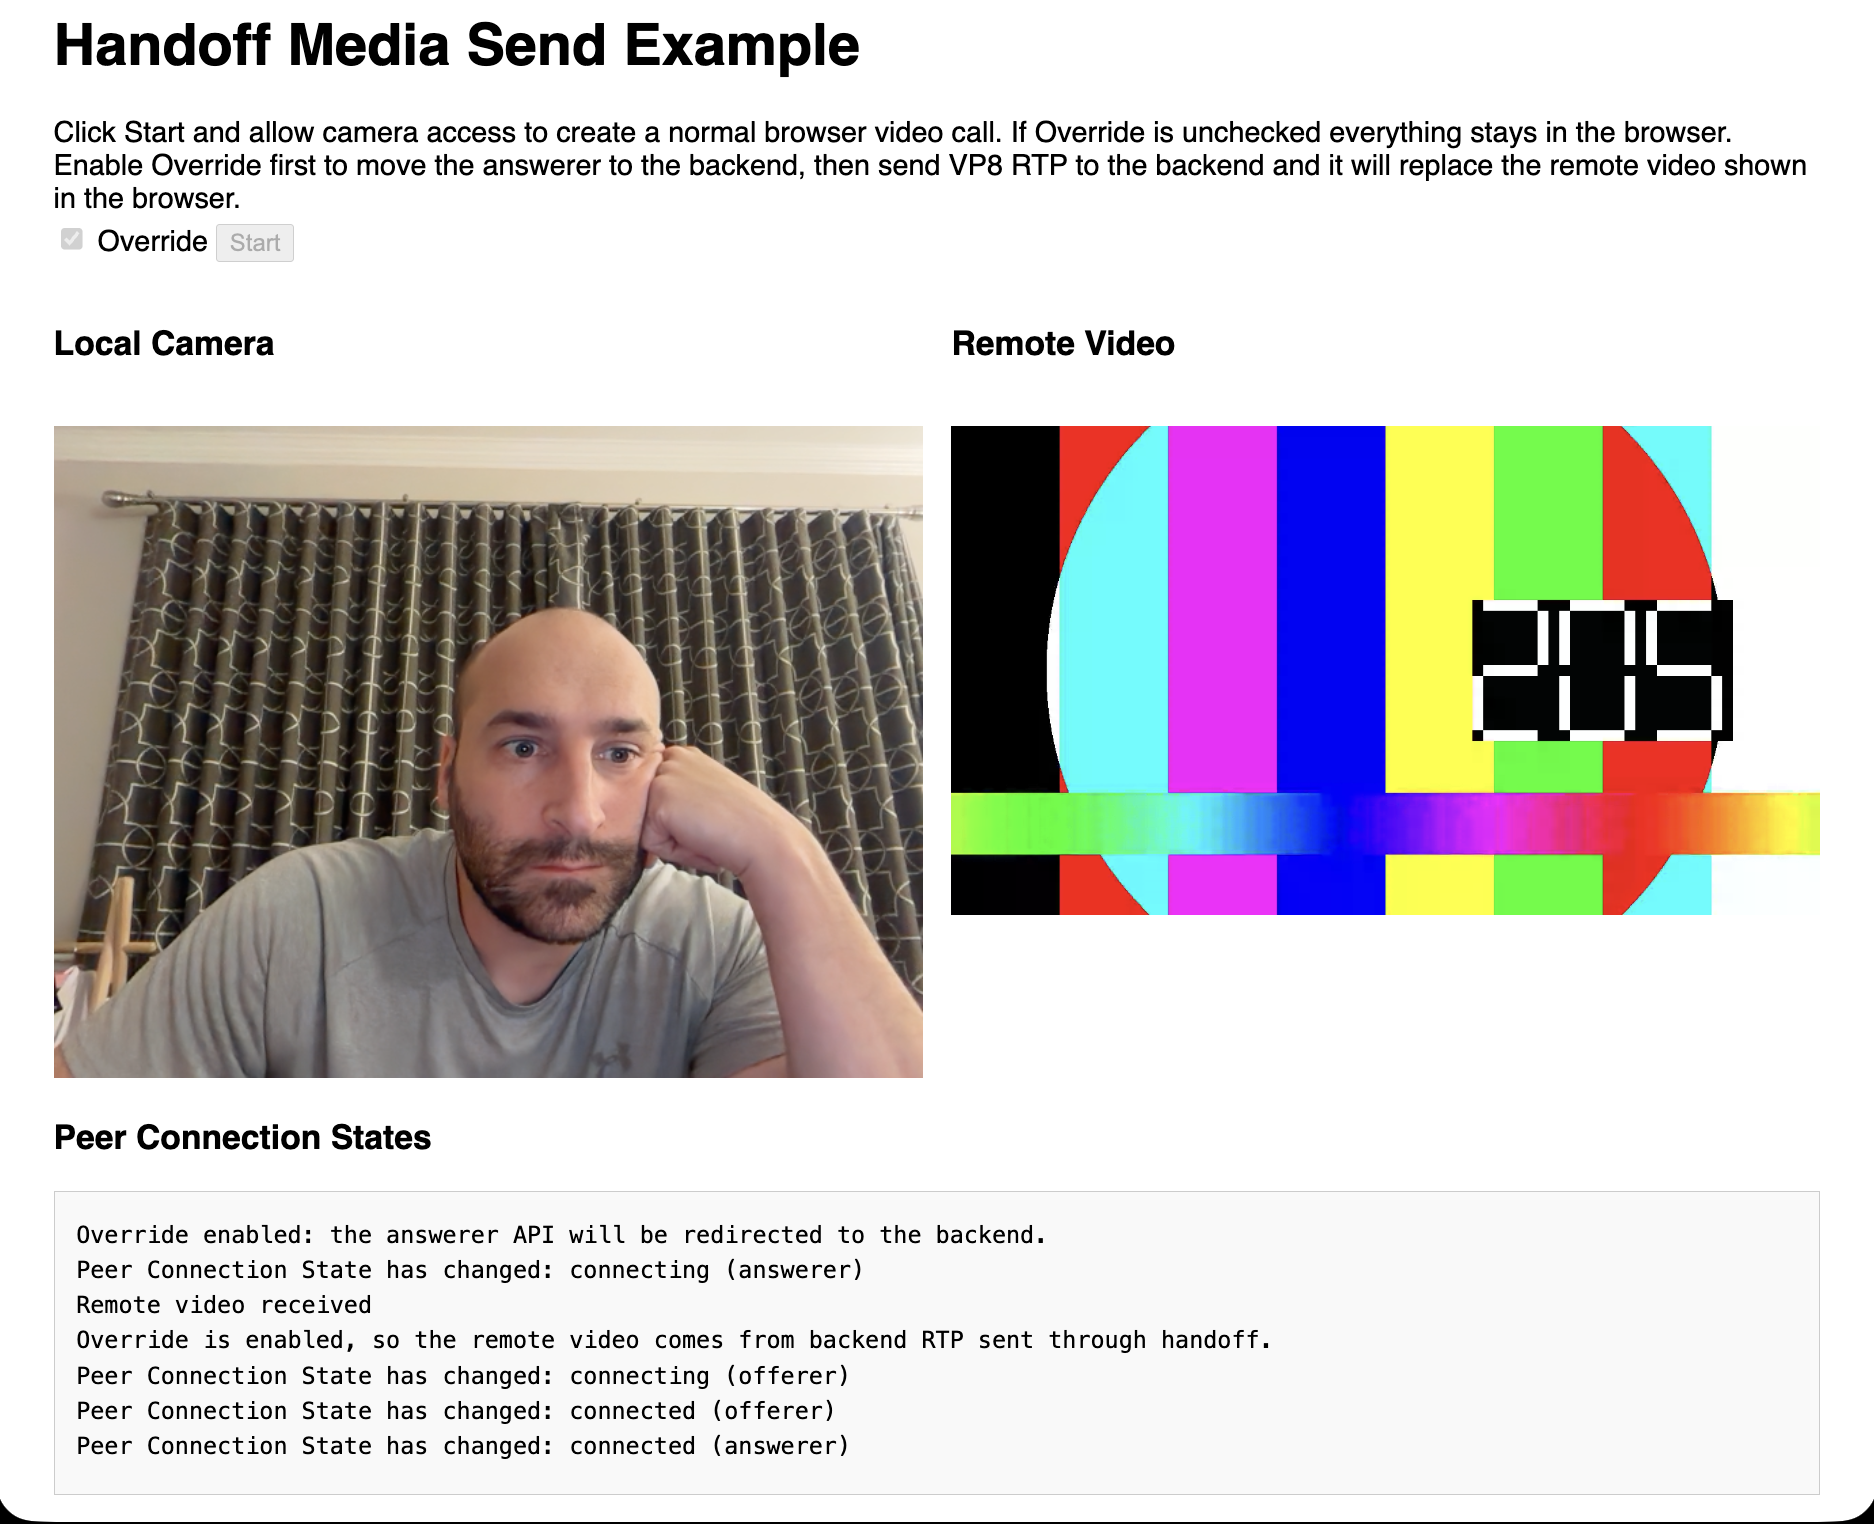 pion/handoff
Starte WebRTC im Browser — führe es woanders aus.
 zwclose/cve-2021-26258
Dateien und Werkzeuge für CVE-2021-26258
 martinvks/cve-2022-45059-demo
Interaktive Demo der CVE-2022-45059 Varnish Cache Request-Smuggling-Schwachstelle. Enthält eine Spring Boot Web-App, einen verwundbaren Proxy, einen…
 vaelwolf/cve-2022-1388
-- NUR FÜR BILDUNGSZWECKE -- Proof-of-Concept-RCE für CVE-2022-1388, plus einige zusätzliche Funktionen für Blue- und Red-Teams
 lixiang957/cve-2021-33959
Proof-of-Concept-Exploit für CVE-2021-33959, das einen UDP-Reflexionsverstärkungsangriff gegen Plex Media Server über manipulierte M-SEARCH-Pakete…
 wrong-commit/cve-2010-4669
Python-basierter Exploit für CVE-2010-4669 mit Scapy zum Senden präparierter Pakete für Netzwerk-Sicherheitstests. Erfordert root und Python 2.
 prprhyt/poc_tls1_3_cve-2020-13777
Proof-of-Concept für CVE-2020-13777 (GnuTLS TLS 1.3 Reconnect-Schwachstelle). Analysiert pcap-Dateien, um den Fehler für Bildungs- und technische…
 vulncheck-oss/go-exploit-cache
Ein Dienstprogramm zur Erstellung einer HTTP-Cache-Datenbank für die Verwendung mit go-exploit
 qmonnet/rbpf
Rust-Virtualmaschine und JIT-Compiler für eBPF-Programme
 0xxon/cve-2020-0601-plugin
Zeek-Paket, das OpenSSL verwendet, um CVE-2020-0601-Exploit-Versuche zu erkennen.
 0xblackash/cve-2026-110912
Python/scapy-Proof-of-Concept für CVE-2026-110912 (ARPBleed), einen ARP-ar_hln/ar_pln-Out-of-Bounds-Read in DragonFly BSD, der Kernel-Heap- und…