
 #1
Tools zum Sammeln und Analysieren öffentlich zugänglicher Informationen aus Online-Quellen.
Kitploit empfohlen

 kabiri-labs/cve-2024-4367-poc
Dieses Proof of Concept (PoC) demonstriert die Ausnutzung der Sicherheitslücke CVE-2024-4367, die Cross-Site Scripting (XSS)-Angriffe betrifft.
 n2x4/feb2023-cve-2021-21974-osint
Analyse der Lösegeldforderungen aus Shodan-Ergebnissen
 rxerium/internal-security-detect
Die Erkennung interner Sicherheitskontrollen in einem Unternehmen
 hossamsalem23/truecalle-bot
TrueCaller Python Bot – Suche nach Telefonnummern und Ausgabe der Ergebnisse im Terminal
 n4xh4ck5/cve-2017-10797
CVE-2017-10797 – Benutzer-Enumeration in OwnCloud Server 8.1-10.0
 mmoobbeeiidat-design/hack-the-box-enigma-findings-report
HTB_Enigma Sicherheitsbewertung – Vollständiger Pentest abgeschlossen, Verkettung von NFS-Offenlegung, IMAPS-Passwortwiederverwendung und OS-Befehls…

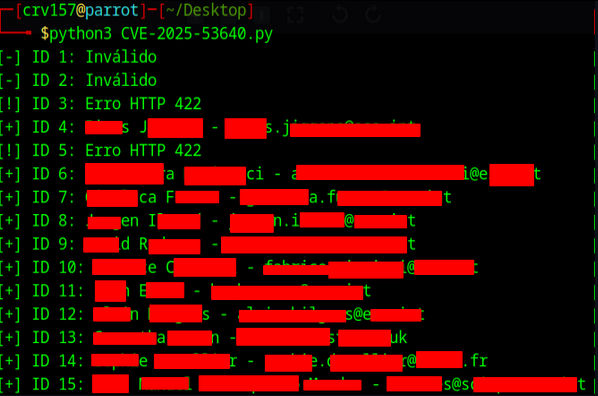 rafaelcorvino1/cve-2025-53640
Broken Object Level Authorization (BOLA) in CERNs Indico führt zur Aufzählung authentifizierter Benutzer.
 askhatov21/best-practices-cybersecurity-otanata-project
CVE-2024-3273 — Autorisierter Penetrationstestbericht D-Link DNS-320L NAS | Kunde: Otonata
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Atlassian GraphQL E-Mail Enumeration Oracle (CWE-204, CVSS 5.3 MEDIUM)
 und3sc0n0c1d0/userenumjira
Reihe von Skripten zur Auflistung von JIRA-Benutzernamen basierend auf bekannten Schwachstellen (CVE-2020-14181, CVE-2019-3403, CVE-2019-8449...)
 star-sg/random-scripts
Sammlung von DFIR- und OSINT-Python-Skripten zum Parsen bösartiger LNK-Samples, Extrahieren von OLE-Objekten aus MHTML und Hashing von Favicons zur…
 osintnet/osintnet-public
OsintNET ist eine browserbasierte OSINT-Plattform für Domain-Intelligence, Website-Risikoscanning, SERP-Erkennung, Bild-Intelligence und…
 andripwn/pulse-exploit
Pulse Secure SSL VPN Exploit (CVE-2019-11510) unter Verwendung von Hosts, die von der Shodan API abgerufen wurden.
 s_r_e_e_r_a_j/netspecter
NetSpecter ist eine leichtgewichtige und dennoch leistungsstarke asynchrone OSINT- und Reconnaissance-Engine, die in Python geschrieben ist.
 jenderal92/reverse_ip_multithreading1
Multithreaded Reverse-IP-Lookup-Tool zum Ermitteln von Domains, die auf derselben IP-Adresse gehostet werden.
 opfour/coeus-ci
Wettbewerbsanalyse aus öffentlichen Datenquellen. Benannt nach Coeus, dem griechischen Titanen des forschenden Geistes.
 jenderal92/fofa-api-threaded-searcher
Mehrthreadiges Python-Tool zum Abfragen der FOFA-API, Extrahieren benutzerdefinierter Felder (IP, Port, cert, TLS usw.), Deduplizieren von…








