
 #1
Tools zur Erkennung von Netzwerktopologien, Geräten und Diensten.
Kitploit empfohlen
 edu4rdshl/unimap
Nur einmal pro IP-Adresse scannen und Scanzeiten mit Nmap für große Datenmengen reduzieren.
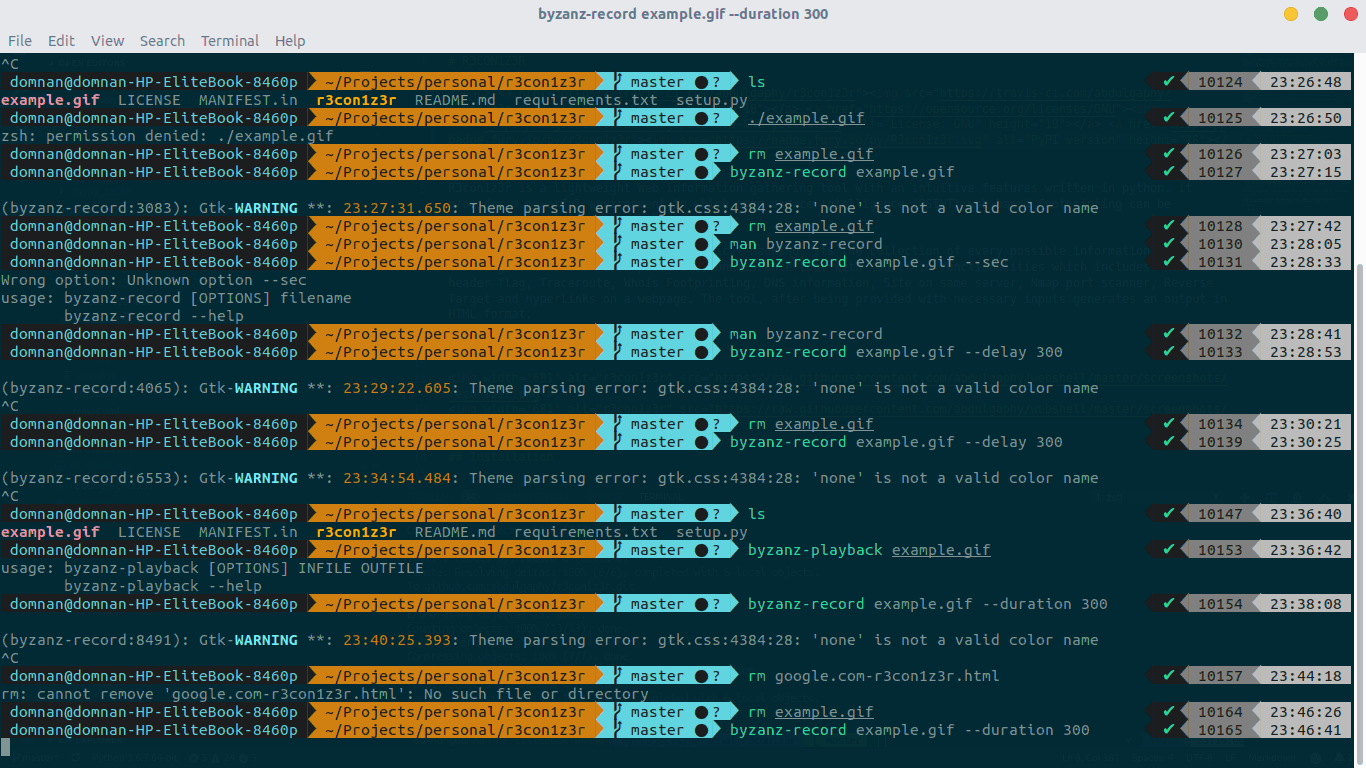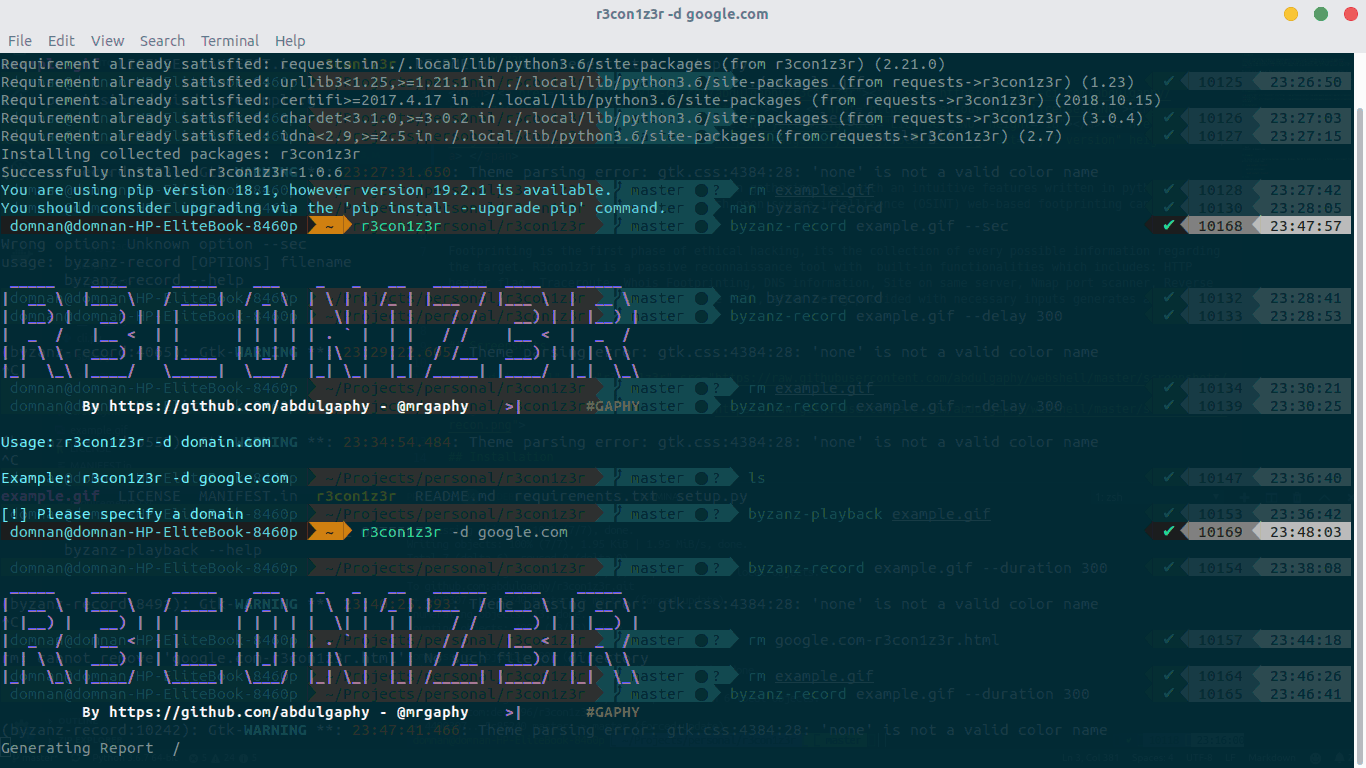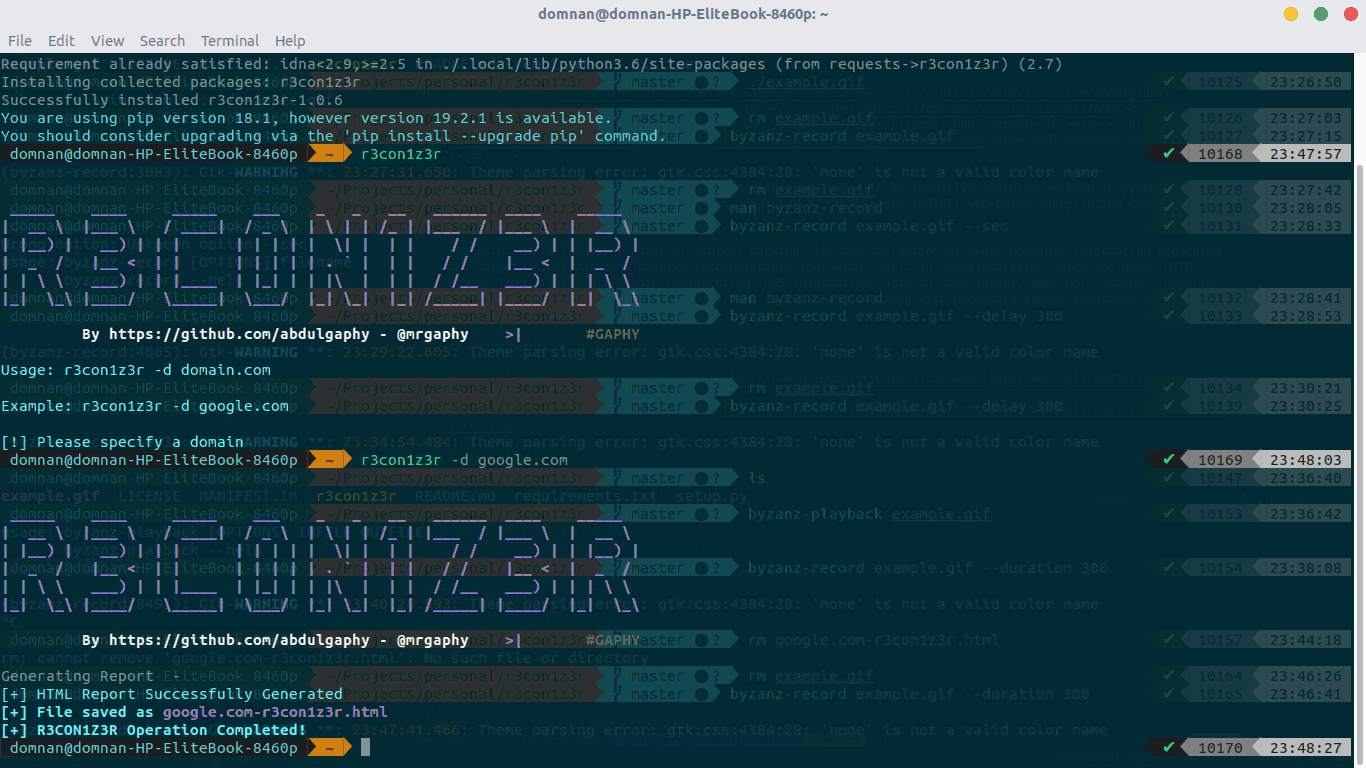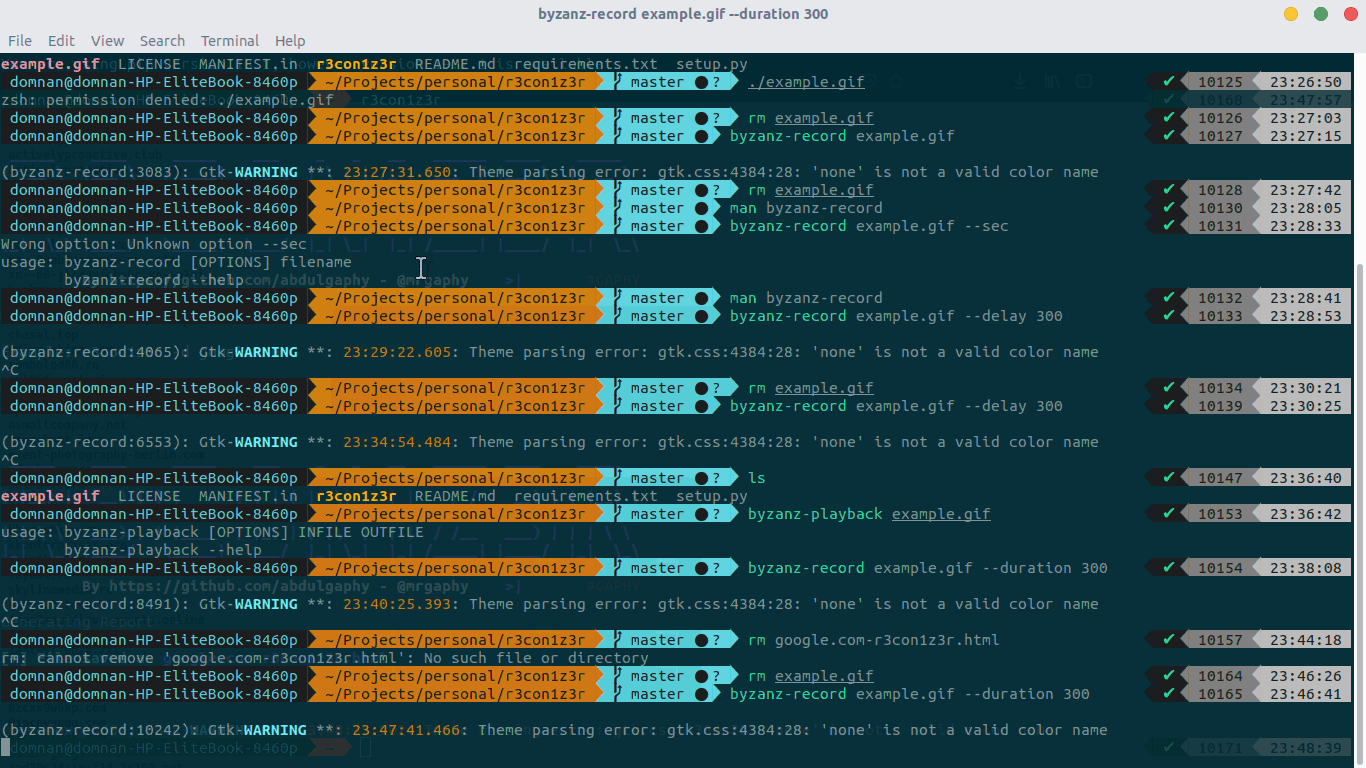 abdulgaphy/r3con1z3r
R3con1z3r ist ein leichtgewichtiges Web-Informationssammlungstool mit intuitiven Funktionen, geschrieben in Python. Es bietet eine leistungsstarke…
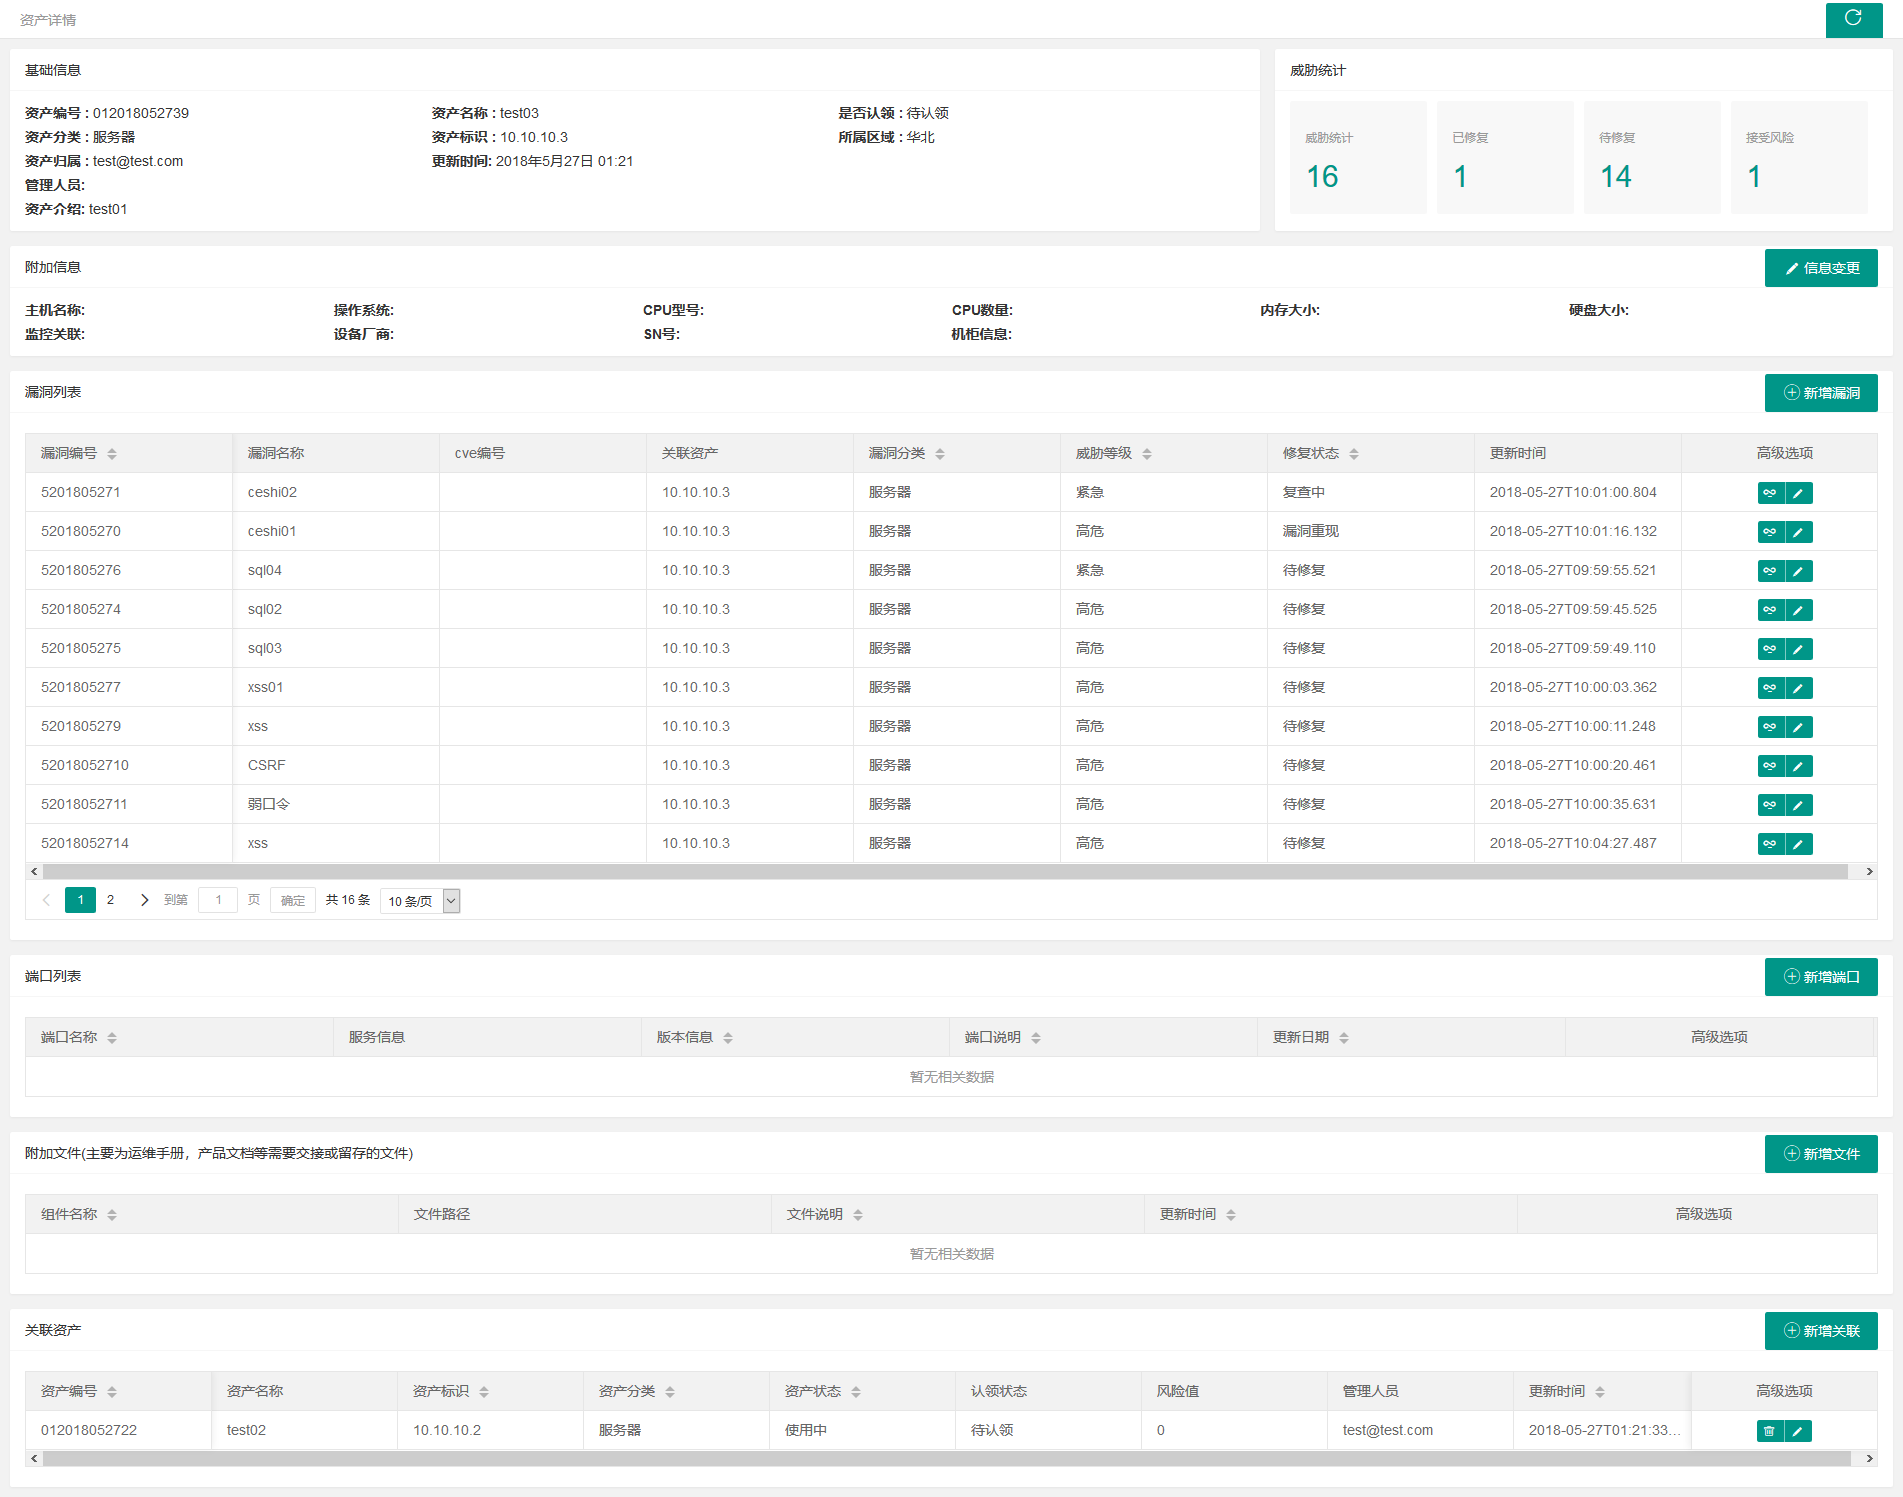 we1h0/securitymanageframwork
Security Manage Framwork ist eine Sicherheitsmanagement-Plattform für das Unternehmensintranet, die Module für Asset-Management,…
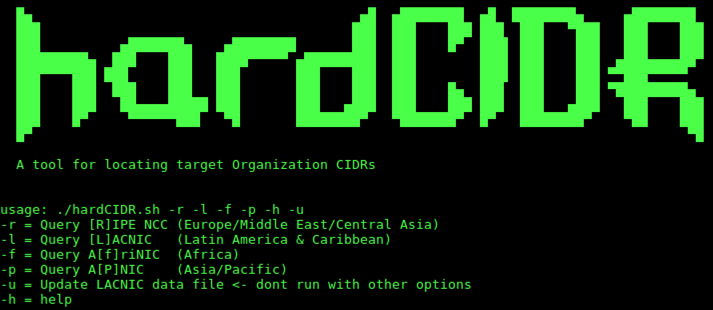 trustedsec/hardcidr
Bash-Skript für passive Reconnaissance, das RIRs und BGP-Routenserver abfragt, um während der Informationssammlung für Penetrationstests…
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
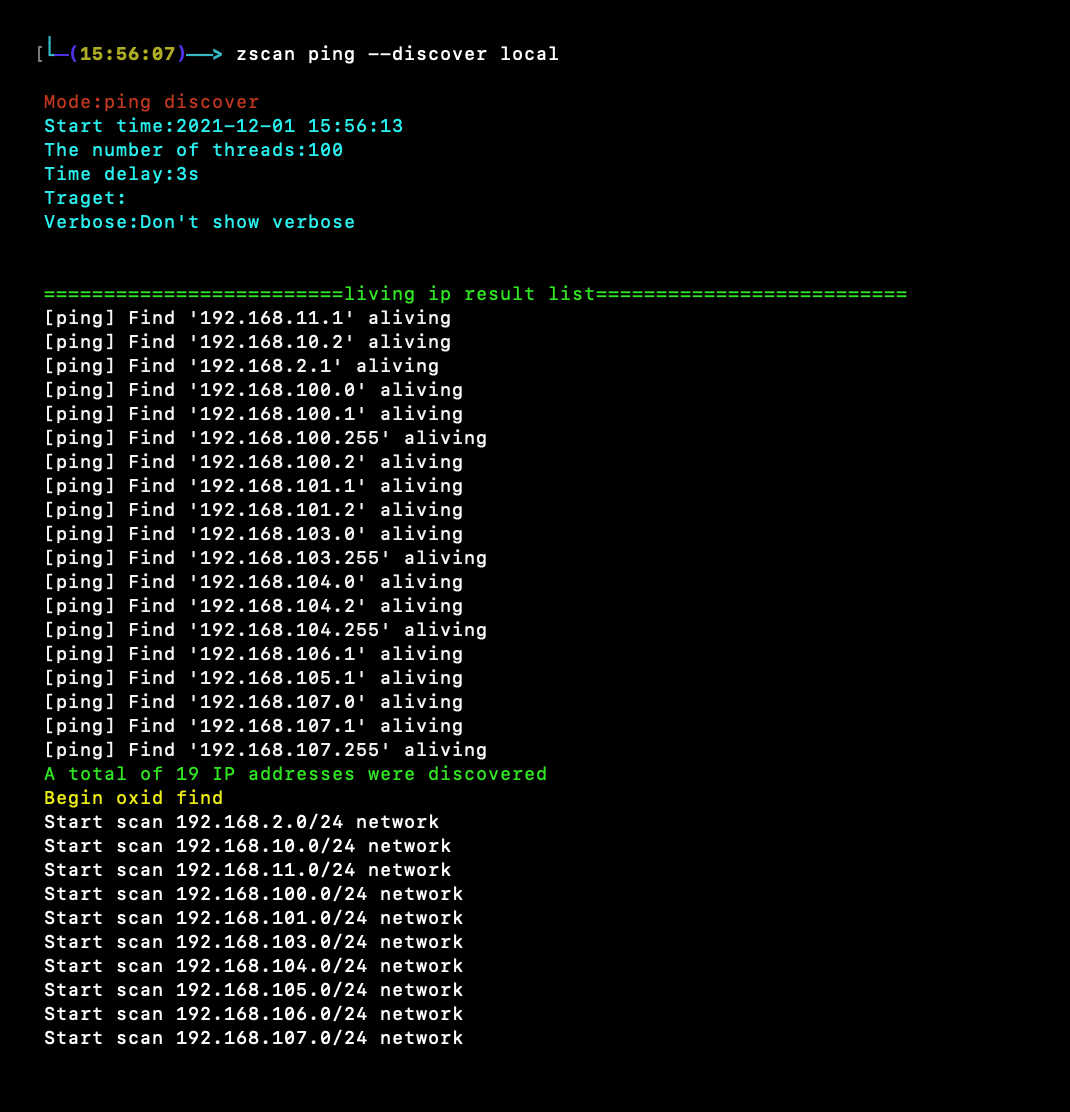 zyylhn/zscan
Zscan ein Scan-Blasting-Toolset
 flipkart-incubator/rta
Red team Arsenal - Ein intelligenter Scanner zur Erkennung von Sicherheitslücken in den Layer-7-Assets eines Unternehmens.
 idealeer/xmap
Hochleistungs-Netzwerkscanner für IPv4/IPv6-Forschung im Internet, mit Multi-Probe-Modulen (ICMP, TCP SYN, UDP, DNS) und…
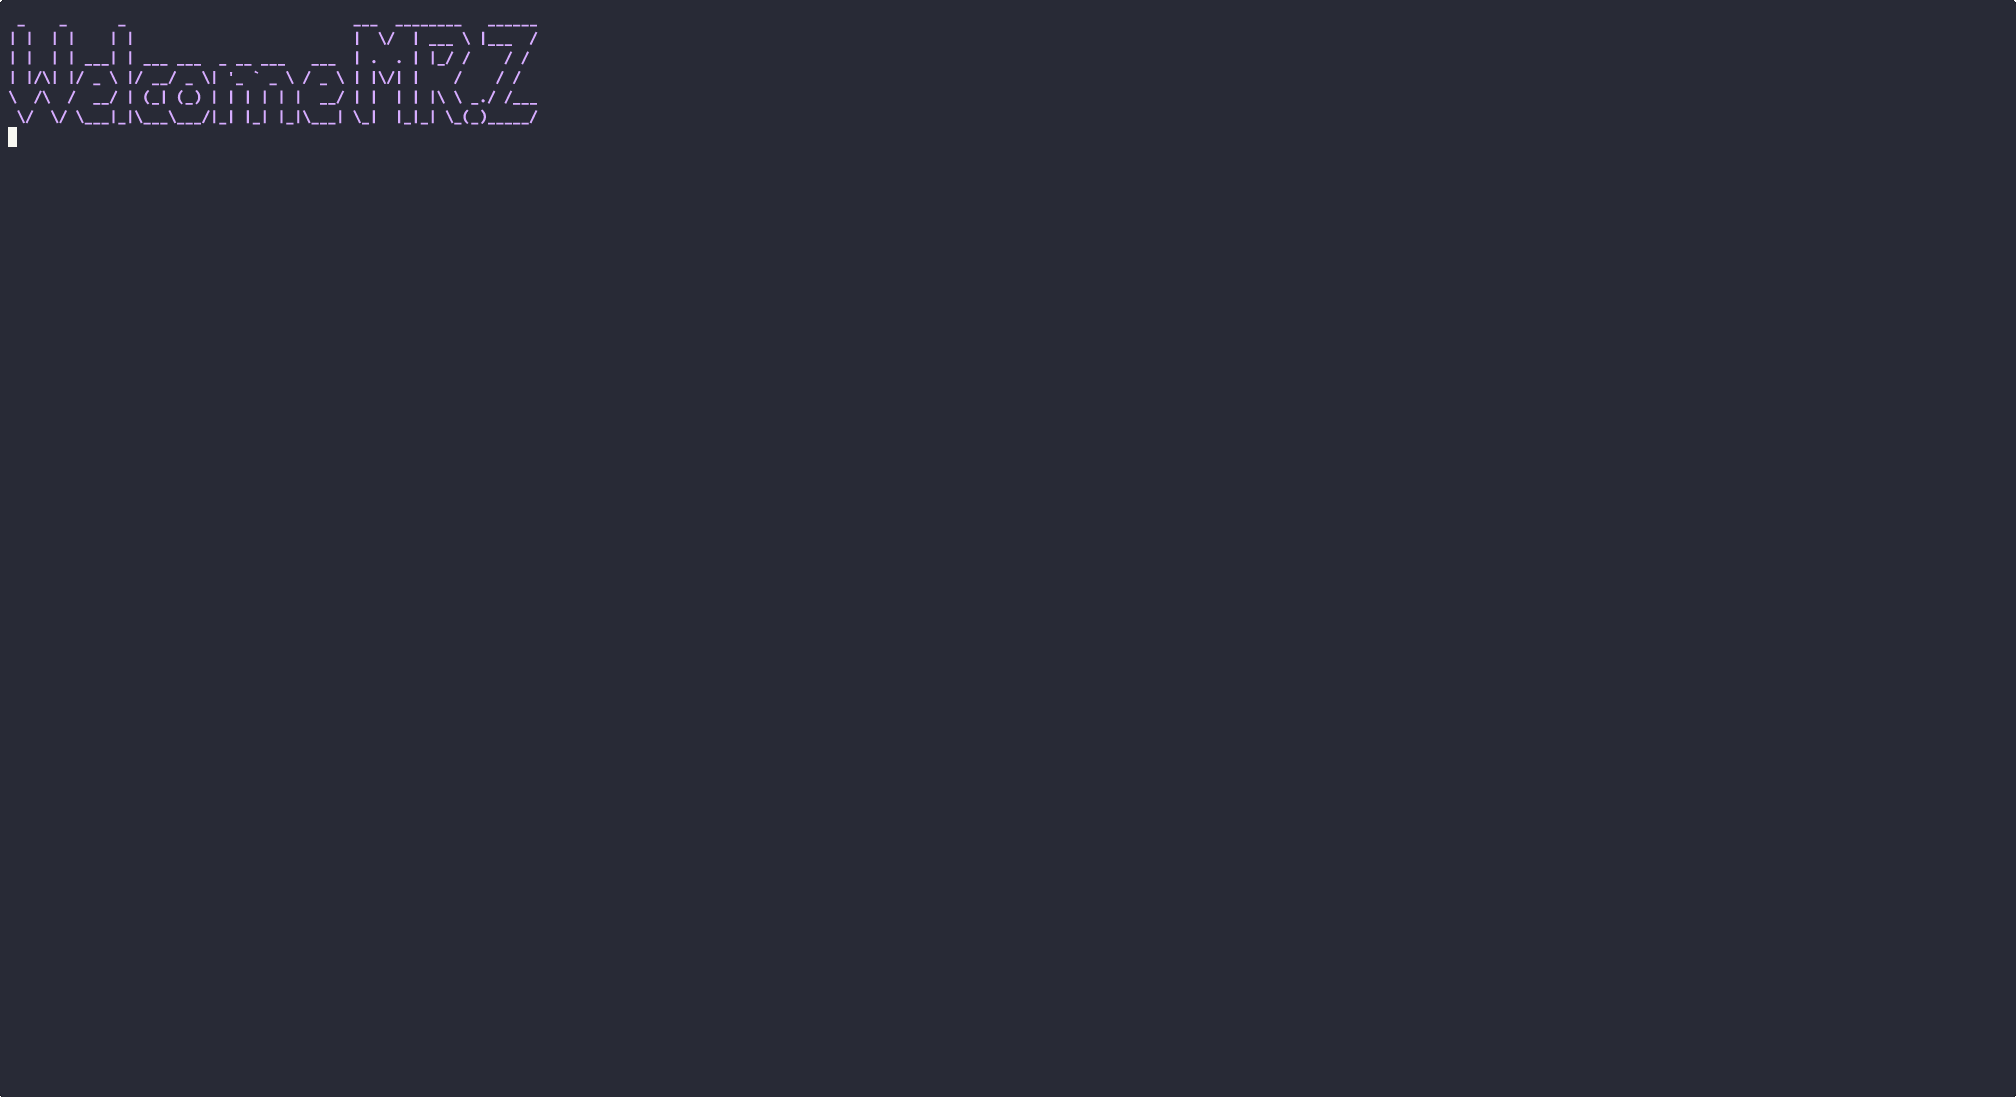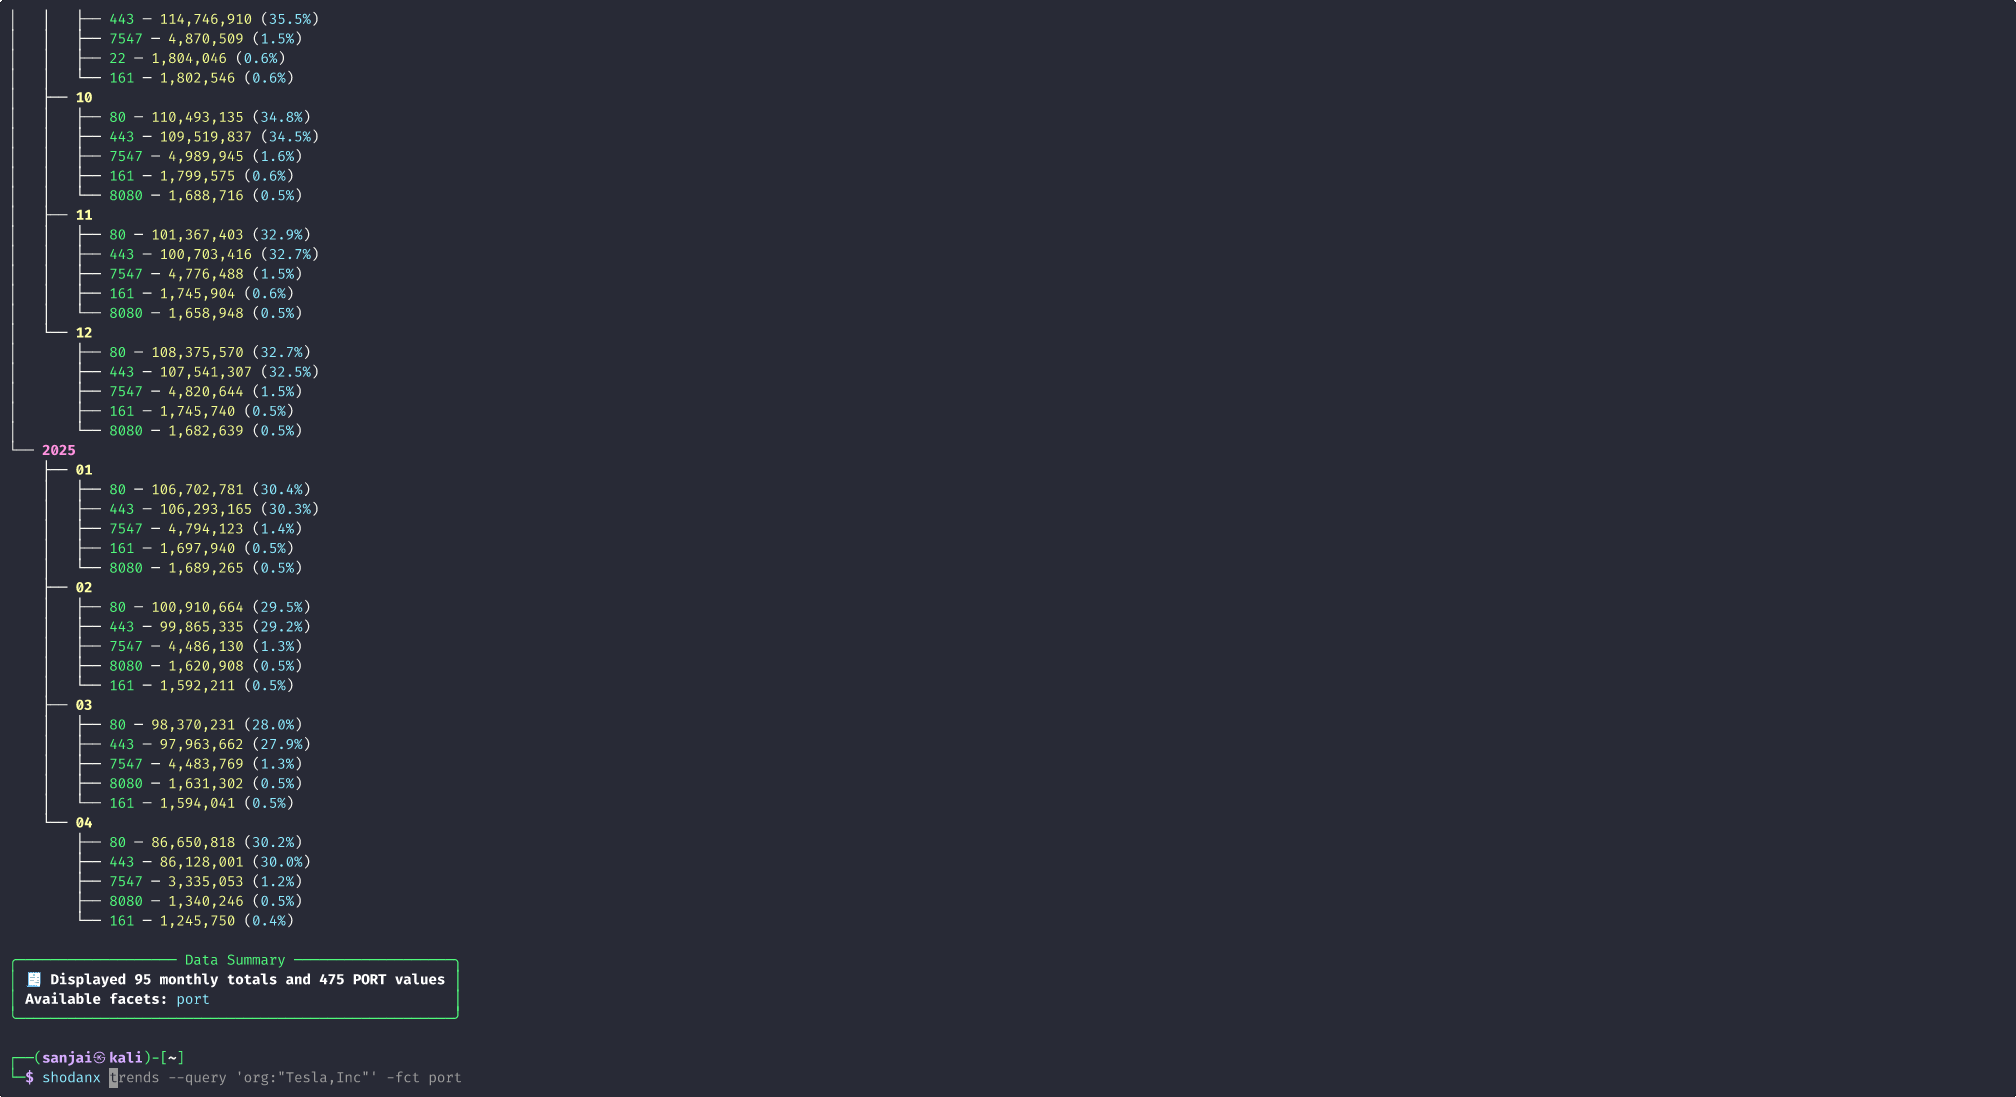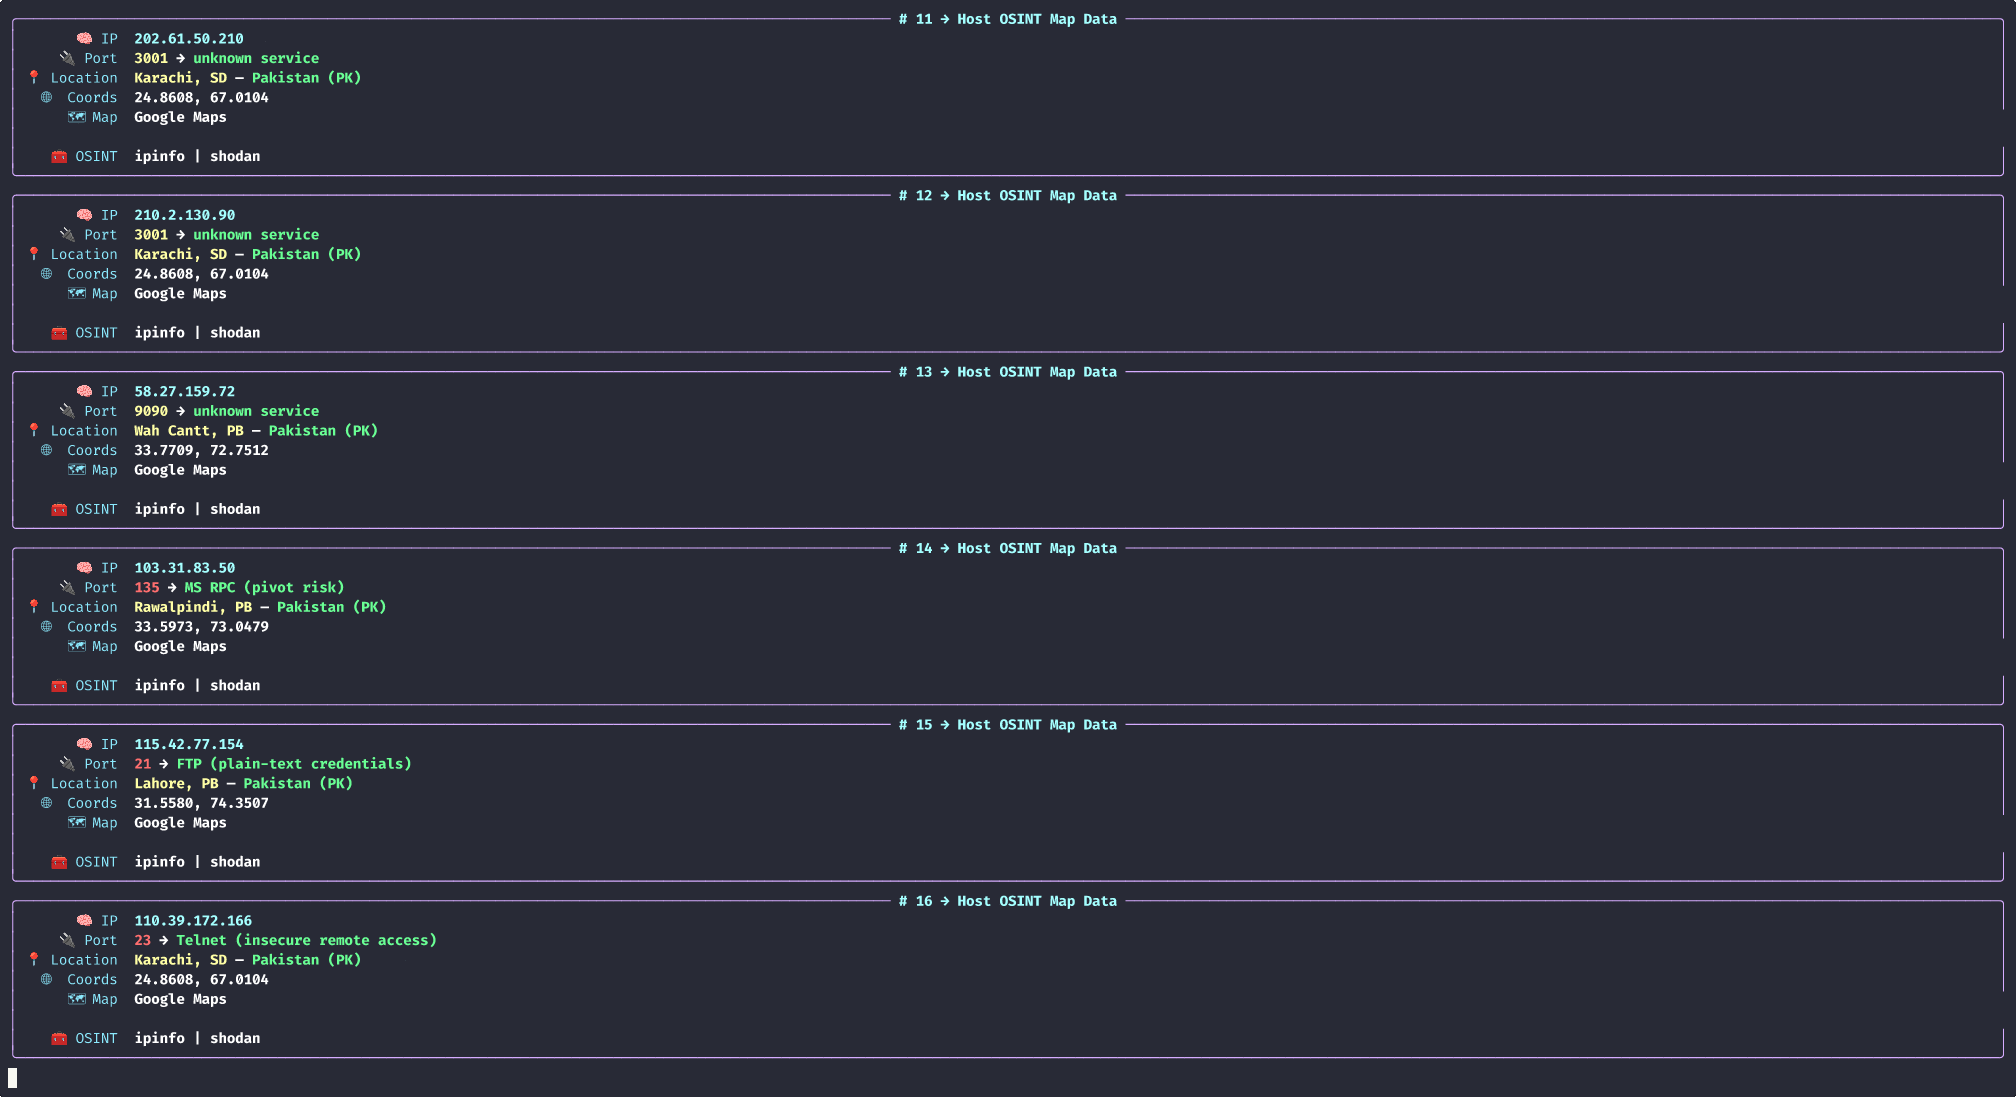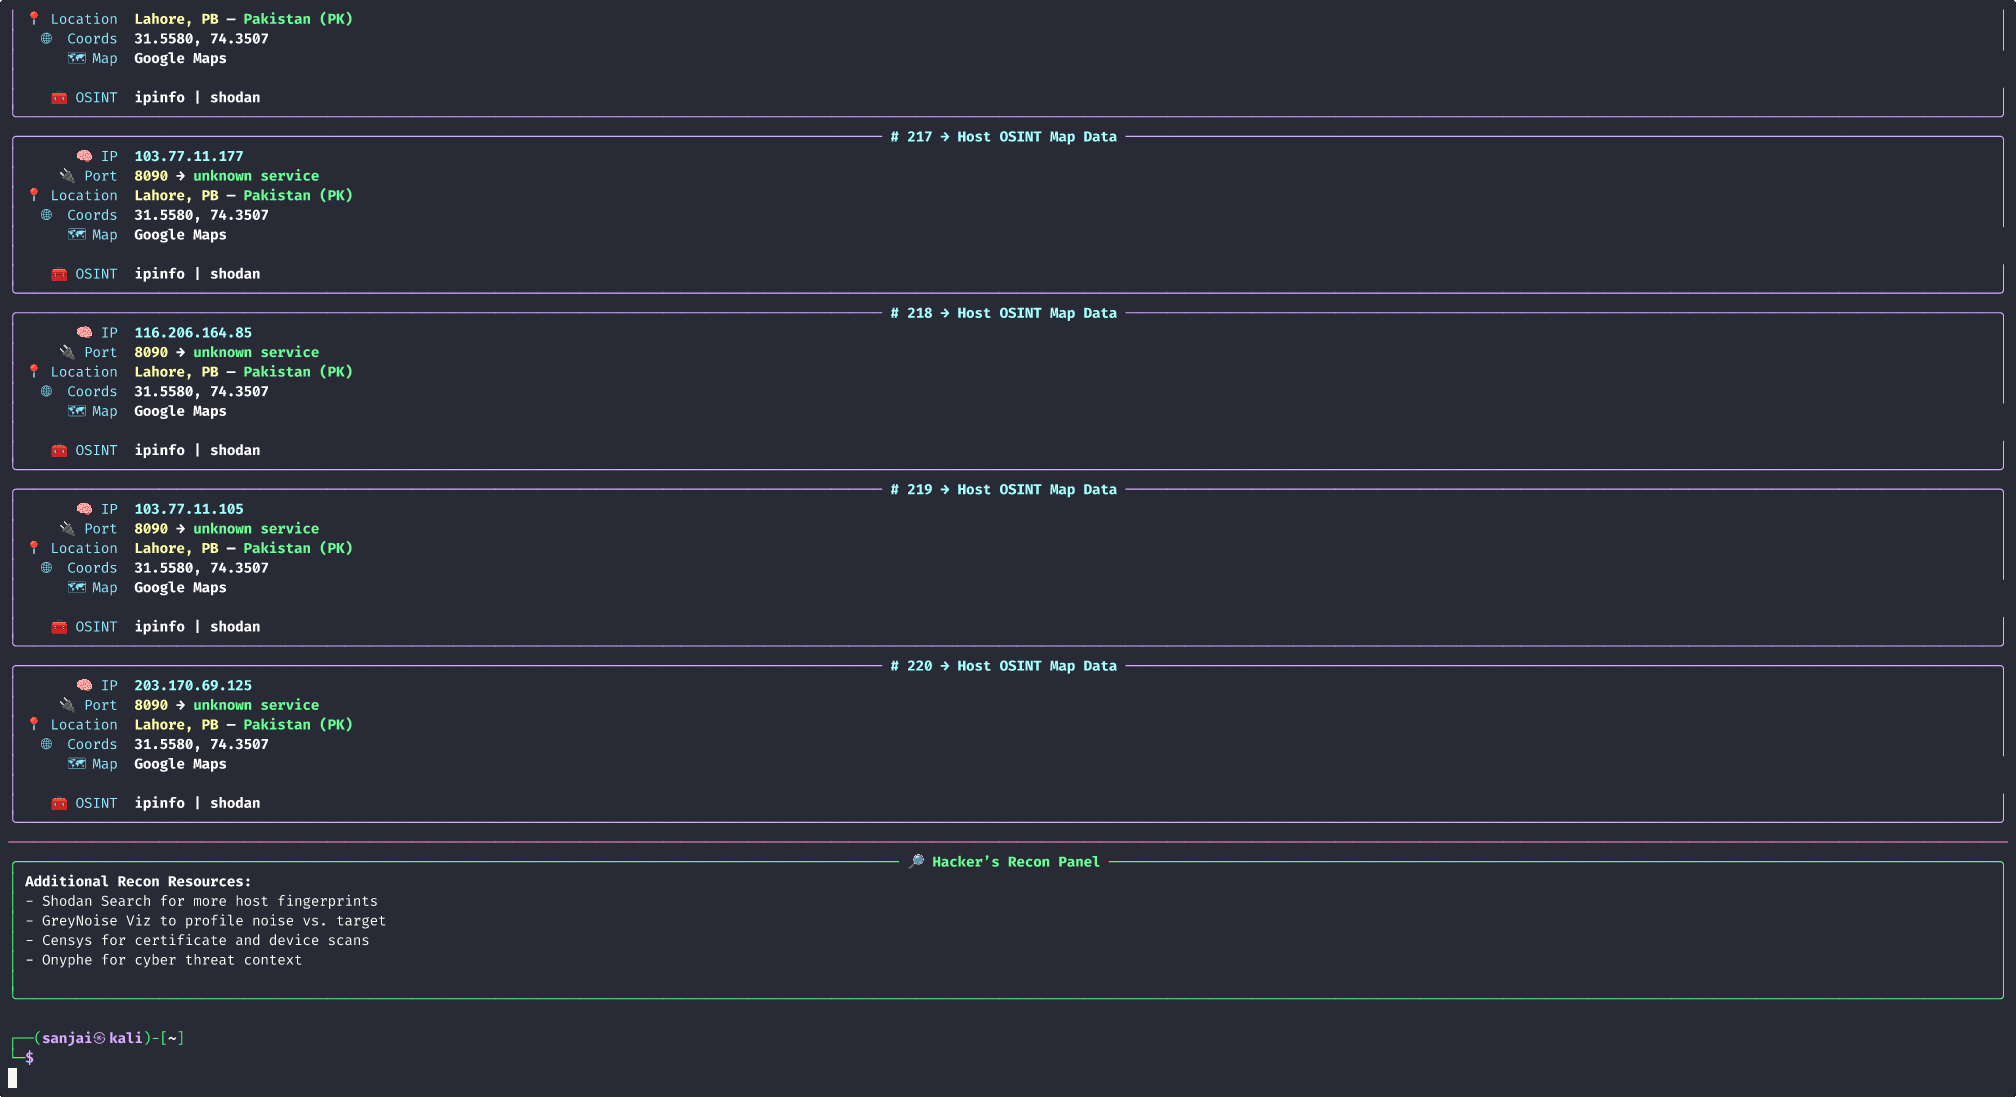 revoltsecurities/shodanx
ShodanX ist ein Tool, um Informationen über Ziele mithilfe von Shodan-Dorks zu sammeln⚡.
 sleinen/samplicator
Sendet Kopien von (UDP) Datagrammen an mehrere Empfänger, mit optionalem Sampling und Spoofing.
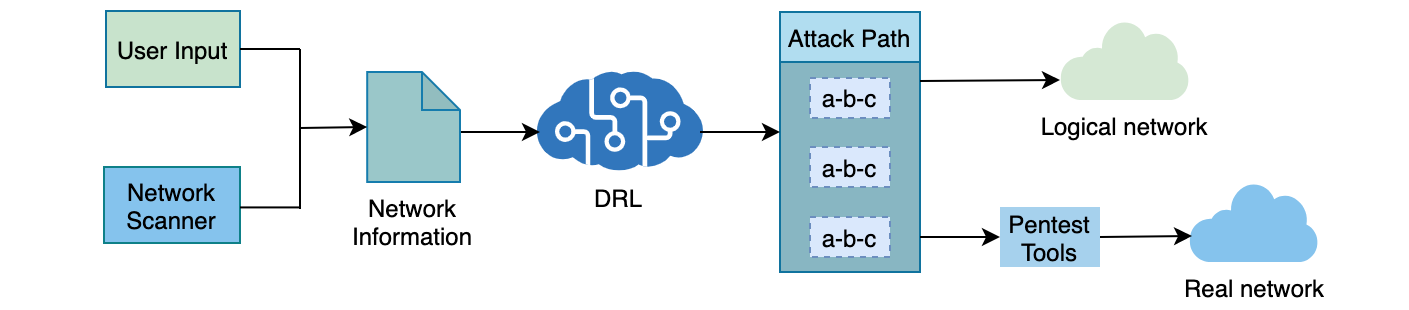 crond-jaist/autopentest-drl
AutoPentest-DRL: Automatisiertes Penetrationstesting mithilfe von Deep Reinforcement Learning
 varchashva/letsmapyournetwork
Lets Map Your Network ermöglicht es Ihnen, Ihr physisches Netzwerk in Form eines Graphen mit null manuellen Fehlern zu visualisieren.
 bountystrike/bountystrike-sh
Poor (rich?) man's Bug-Bounty-Pipeline https://dubell.io
 jsdelivr/globalping-probe
Der globalping Probe-Code, der auf Ihrer Hardware läuft und eine Verbindung zum globalen Community-Netzwerk von Probes herstellt.
 medpaf/hawk
Netzwerk-, Recon- und Offensive-Security-Tool für Linux.
 xchwarze/frieren
Frieren ist ein Mikro-Framework, das für den Einsatz in Routern und Single Board Computern (SBCs) entwickelt wurde. Dieses Framework ist darauf…
 cantoolz/cantoolz
CANToolz - Blackbox-CAN-Netzwerkanalyse-Framework








