
 #1
Tools zur Analyse von Netzwerkverkehr und Kommunikationsprotokollen zur Untersuchung von Sicherheitsvorfällen.
Kitploit empfohlen

 packetsifter/packetsiftertool
PacketSifter ist ein Tool/Skript, das Analysten dabei unterstützen soll, einen Paketmitschnitt (pcap) zu durchsuchen, um bemerkenswerten Datenverkehr…
 capesandbox/capesolo
Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
 leonward/openfpc
OpenFPC, Open-Source-Vollpacketerfassung
 halildeniz/networkassessment
NetworkAssessment: Netzwerk-Kompromittierungsbewertungstool
 sydsec/syd
Offline KI-Sicherheitsassistent für Air-Gapped Pentesting
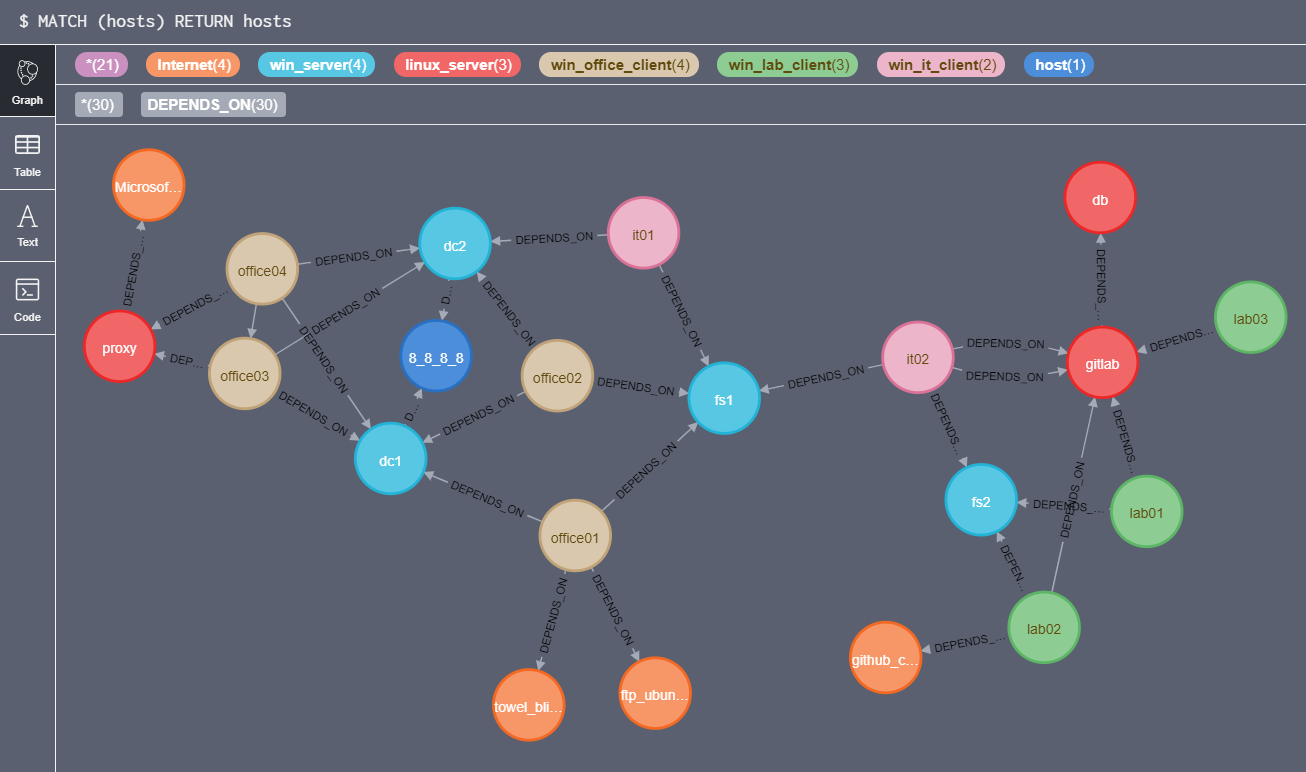 trinitor/netstat2neo4j
Erstellt Cypher-CREATE-Anweisungen für Neo4j aus Netstat-Dateien von mehreren Maschinen.
 weirdmachine64/sharkmcp
Ein Schweizer Taschenmesser MCP Server zum Analysieren von PCAP-Dateien
 kavan00/android-projector-c2-malware
Zerlegung eines c2-Netzwerks chinesischer beamers - SilentSDK-Analysis
 telefonica/hiddennetworks-python
Ein Tool zur Forensik von USB-Geräteverbindungen, das physische Gerät-Computer-Beziehungen über lokale und Domänennetzwerke hinweg verfolgt und…
 kcreyts/plugxdecoder
Dekodiert PlugX-Datenverkehr und verschlüsselte/komprimierte Artefakte
 emrekybs/bryobio
Es wurde entwickelt, um die Prozesse von SOC-Analysten während der Analyse zu beschleunigen.
 kdbugk/game-of-kingshot-re
Lehrreiche Reverse-Engineering-Studie eines Unity/IL2CPP-Android-Spiels. Dokumentiert Gateway-Protokoll-Dekodierung, native…
 kybr-git/dc30-badge-challenge-writeup
Writeup für die DEF CON 30 Badge-Challenge
 misp/misp-wireshark
Lua-Plugin zum Extrahieren von Daten aus Wireshark und Konvertieren in das MISP-Format
 corelight/zeek-community-id
Zeek-Unterstützung für Community-ID-Flow-Hashing.
 appliedsec/forensicscanner
Forensischer Scanner
 hasamba/dfir-companion
DFIR-Forensik-Begleitserver + Capture-Erweiterung
 lpefferkorn/ipdecap
Dekapsuliert Datenverkehr, der in GRE-, IPIP-, 6in4- und ESP- (IPsec-) Protokollen gekapselt ist, und kann ebenfalls den IEEE-802.1Q-Header…








