
 #1
Tools zur Bewertung, zum Testen und zum Ausnutzen mobiler Anwendungen und Geräte (Android, iOS).
Kitploit empfohlen

 nanopathi/framework_base_aosp10_r33_cve-2021-0315
Proof-of-concept-Exploit für CVE-2021-0315, der auf die Framework-Basis von Android 10 (AOSP) abzielt; stellt Code bereit, um die Schwachstelle zur…
 nanopathi/external_aac_aosp10_r33_cve-2020-0451
Exploit für CVE-2020-0451, der auf die externe AAC-Bibliothek von Android AOSP 10 abzielt, und Binärausnutzungscode für Schwachstellenanalyse und…
 shaikusaf/packages_apps_packageinstaller_aosp10_r33_cve-2021-0302
# Android PackageInstaller-Quellcode für AOSP 10 r33, gepatcht für CVE-2021-0302, zur Schwachstellenanalyse und Sicherheitsforschung.
 uthrasri/system_bt_cve-2024-0030
Exploit für CVE-2024-0030, der eine Schwachstelle im Android Bluetooth-Stack ausnutzt und eine Remotecodeausführung über manipulierte…
 uthrasri/frameworks_av_cve-2024-0040
 raymontag/cve-2019-2215
Proof-of-Concept-Exploit für CVE-2019-2215, eine Use-After-Free-Schwachstelle im Binder-Treiber des Android-Kernels, die eine lokale…
 nanopathi/framework_base_aosp10_r33_cve-2020-0137
Proof-of-Concept-Exploit für CVE-2020-0137, der auf Android 10 (AOSP R33) Framework-Basis abzielt und eine Privilegieneskalations-Schwachstelle in…
 realrodri/exploiteameesta
iOS-App zur Überprüfung der Gerätekompatibilität mit der CVE-2021-30937-Schwachstelle, die während des Prozesses Warnungen und Popups anzeigt.
 nanopathi/framework_base_aosp10_r33_cve-2021-0954
Exploitationsmodul für CVE-2021-0954, das auf Android 10 (r33) AOSP-Framework-Basis abzielt. Implementiert einen Java-basierten Exploit zur…
 forse01/cve-2020-11990-cordova
Proof-of-Concept-Exploit für CVE-2020-11990, das auf Apache-Cordova-Anwendungen abzielt und eine Schwachstelle zur Remotecodeausführung im mobilen…
 trinadh465/packages_apps_settings_cve-2020-0201
Android Settings-Paket mit einem Patch für CVE-2020-0201, der eine Sicherheitslücke in der Settings-Anwendung behebt.
 trinadh465/packages_apps_keychain_aosp10_r33_cve-2021-0963
Android-KeyChain-Paket mit Patch für CVE-2021-0963, das eine Sicherheitslücke in AOSP 10 behebt.
 nanopathi/framework_base_aosp10_r33_cve-2021-0513
Proof-of-Concept-Exploit für CVE-2021-0513 in Android AOSP 10 (R33), der auf die Framework-Base-Komponente abzielt, um eine lokale Rechteausweitung…
 761669642/mahesh-970-cve-2023-21125_bluedriod_repo
Gezielte Referenz für CVE-2023-21125, eine Android-BlueDroid-Bluetooth-Schwachstelle, mit Code und Dokumentation, die sich auf die betroffene…
 nanopathi/framework_base_aosp10_r33_cve-2021-0391
Proof-of-Concept-Exploit für CVE-2021-0391, der auf die Android-AOSP-Framework-Basis abzielt und eine Privilege-Escalation-Schwachstelle in Android…
 diegovargasj/cve-2025-32407
Proof-of-Concept-Exploit für CVE-2025-32407: TLS-Zertifikatsvalidierungs-Bypass in Samsung Internet für Galaxy Watch, der Man-in-the-Middle-Angriffe…
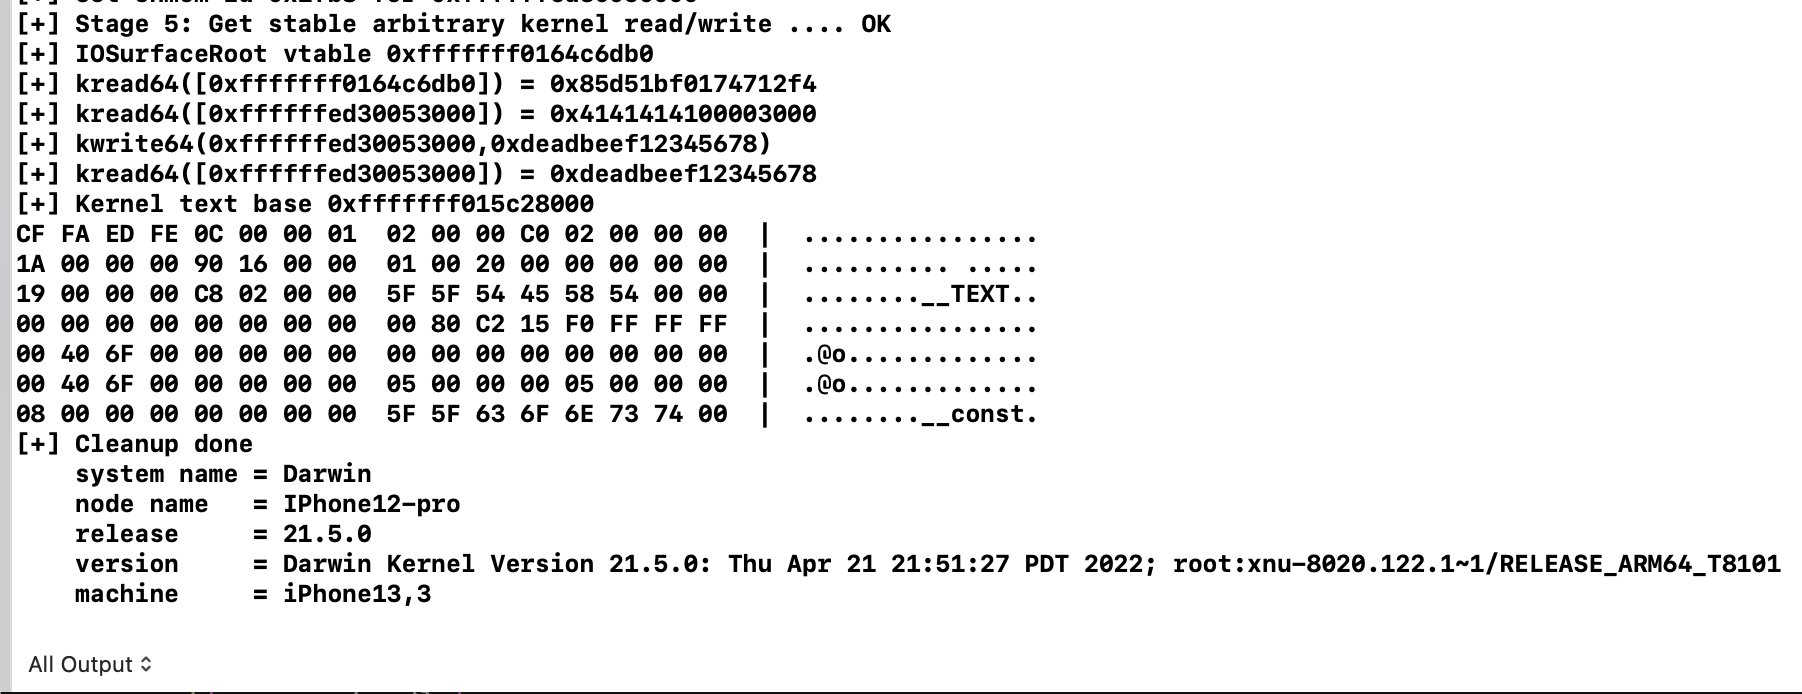 ox1111/cve-2022-32898
Technische Analyse und Exploit-Demonstration von CVE-2022-32898, einer Kernel-Speicherkorruptions-Schwachstelle im Apple Neural Engine Treiber, mit…
 starling021/cve-2019-11932-supportapp
Exploit-Helfer für CVE-2019-11932 (WhatsApp GIF RCE), der system()-Funktion und ROP-Gadget-Adressen für verschiedene Geräte berechnet, um eine…








