
 #1
Tools zur Bewertung, zum Testen und zum Ausnutzen mobiler Anwendungen und Geräte (Android, iOS).
Kitploit empfohlen

 ox1111/jailbreak-ios12
OS 12.0 & 12.1.2 - Jailbreak mit CVE-2019-6225
 pazhanivel07/platform_frameworks_base_aosp_10_r33_cve-2023-20918
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0337
Android-Framework-Basis mit Modifikationen, die auf CVE-2021-0337 für Schwachstellenanalyse und Exploitation abzielen.
 uthrasri/system_connectivity_wificond_cve-2021-0392
Exploit für CVE-2021-0392, der auf den wificond-Systemdienst von Android abzielt, um eine Privilegieneskalation über eine Konnektivitätsschwachstelle…
 pazhanivel07/frameworks_base_aosp10_r33_cve-2022-20142
Android AOSP 10 Framework-Basis-Repository, das einen Proof-of-Concept oder Patch für CVE-2022-20142 enthält, eine…
 trinadh465/external_aac_android-4.2.2_r1_cve-2023-21282
Analysiert und patcht die Android-AAC-Bibliothek (Adaptive Audio Coding) für CVE-2023-21282, mit Fokus auf Schwachstellenbewertung und Korrekturen…
 renukaselvar/packages_providers_mediaprovider_cve-2023-40127
Exploit-Code für die Schwachstelle CVE-2023-40127 im Android MediaProvider, der den Sicherheitsfehler und die potenziellen Auswirkungen demonstriert.
 naonymous101/cve-2022-46638
Persönlicher Blog
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0688
Proof-of-concept, das eine Privilegieneskalation in Android 10 durch eine Framework-Schwachstelle (CVE-2021-0688) demonstriert und eine lokale…
 gitcollect/cve-2016-2468
Baubarer Proof-of-Concept-Exploit für CVE-2016-2468, eine Privilege-Escalation-Schwachstelle im Android-Kernel.
 nanopathi/system_core_aosp10_r33_cve-2020-0409
Proof-of-Concept-Exploit für CVE-2020-0409, der sich gegen den Android 10 (R) Systemkern richtet und eine Privilegieneskalations-Schwachstelle in der…
 pazhanivel07/platform_frameworks_base_aosp_10_r33_cve-2023-21272
 cecilia-newbie/cve-2015-3839_poc
PoC von cve-2015-3839, der die SMS-App von Android zum Absturz bringt (DoS)
 nanopathi/system_core_aosp10_r33_cve-2020-0421
Exploit für CVE-2020-0421, der auf Android 10 (AOSP r33) Systemkern abzielt und eine Privilegieneskalations-Schwachstelle im Android-Framework…
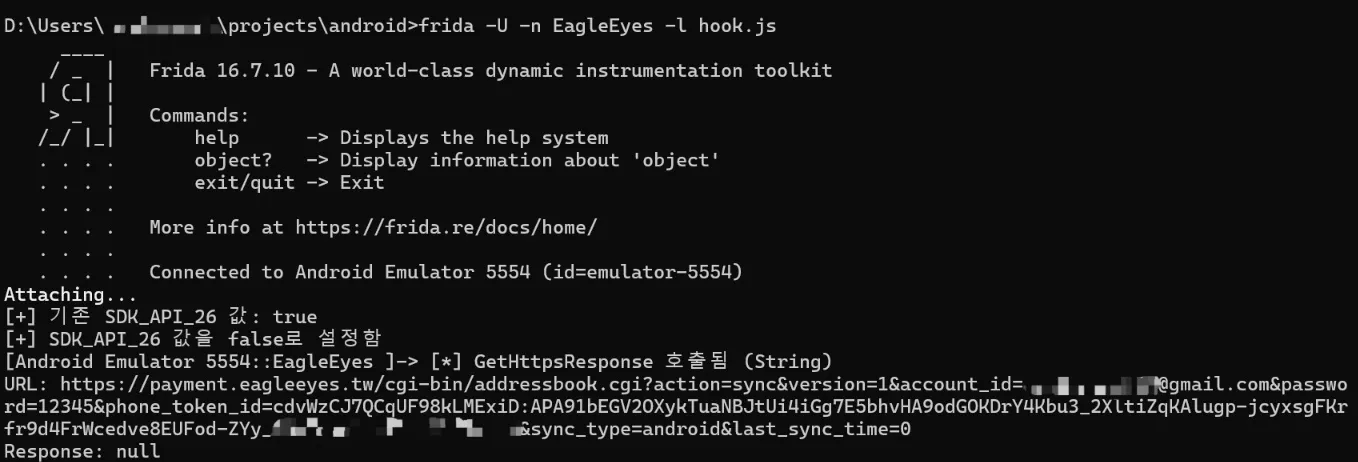 shinycolumn/cve-2025-50110
Übertragung sensibler Informationen im Klartext in der Android-Anwendung EagleEyes Lite
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0478
PoC für CVE-2021-0478 in Android AOSP 10 frameworks/base, das eine Privilegienausweitung über eine Schwachstelle in einem Systemdienst demonstriert.
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0319
Android 10 AOSP-Framework-Exploit zur Privilegienerweiterung für CVE-2021-0319. Proof-of-Concept, das die Ausnutzung einer Schwachstelle im…
 trinadh465/platform_art_aosp10_r33_cve-2021-0511
# Android-Runtime (ART)-Plattform-Patch für CVE-2021-0511, der eine Sicherheitslücke in AOSP 10 behebt.








