
 #1
Tools zur Bewertung, zum Testen und zum Ausnutzen mobiler Anwendungen und Geräte (Android, iOS).
Kitploit empfohlen

 pazhanivel07/system_bt_a10-r33_cve-2021-0474
# Android-Fluoride-Bluetooth-Quellcode mit Fokus auf CVE-2021-0474 Bietet eine Grundlage für Schwachstellenforschung und Sicherheitsanalyse von…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
# AOSP Bluetooth-Stack-Repository, modifiziert für CVE-2021-0435, das eine gepatchte oder verwundbare Version zur Analyse und zum Testen von…
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
Quellcode des Android-Bluetooth-Stacks (Fluoride) für AOSP 10 r33, speziell im Zusammenhang mit der Erforschung und Ausnutzung der…
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
AOSP Bluetooth-Stack (Fluoride) mit einem Patch für CVE-2020-0380, der die Analyse und das Testen von Bluetooth-Schwachstellen auf Android 10…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
# Android-Bluetooth-Stack (Fluoride) mit einem spezifischen Patch für CVE-2021-0431, der die Analyse und das Testen von Bluetooth-Schwachstellen in…
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
Quellcode des Android-Bluetooth-Stacks (system/bt) einschließlich Patch für die Privilege-Escalation-Schwachstelle CVE-2021-0522.
 iswaxan/jailedcement
Einfacher iOS-Bootlooper unter Verwendung von CVE-2022-46689. Getarnt als onlyfans
 vincedes3/cve-2017-2368
CVE-2017-2368 VCF Message App Absturzfehler

 aseemjakhar/kcmd
Kankun Smart Socket Hijacker und Sniffer. Die Kankun-Steckdose und ihre mobile App verwenden einen fest codierten AES-256-Bit-Schlüssel zum Ver- und…
 edwins907/cve-2024-45352
Schwachstelle in Xiaomi (CVE-2024-45352)
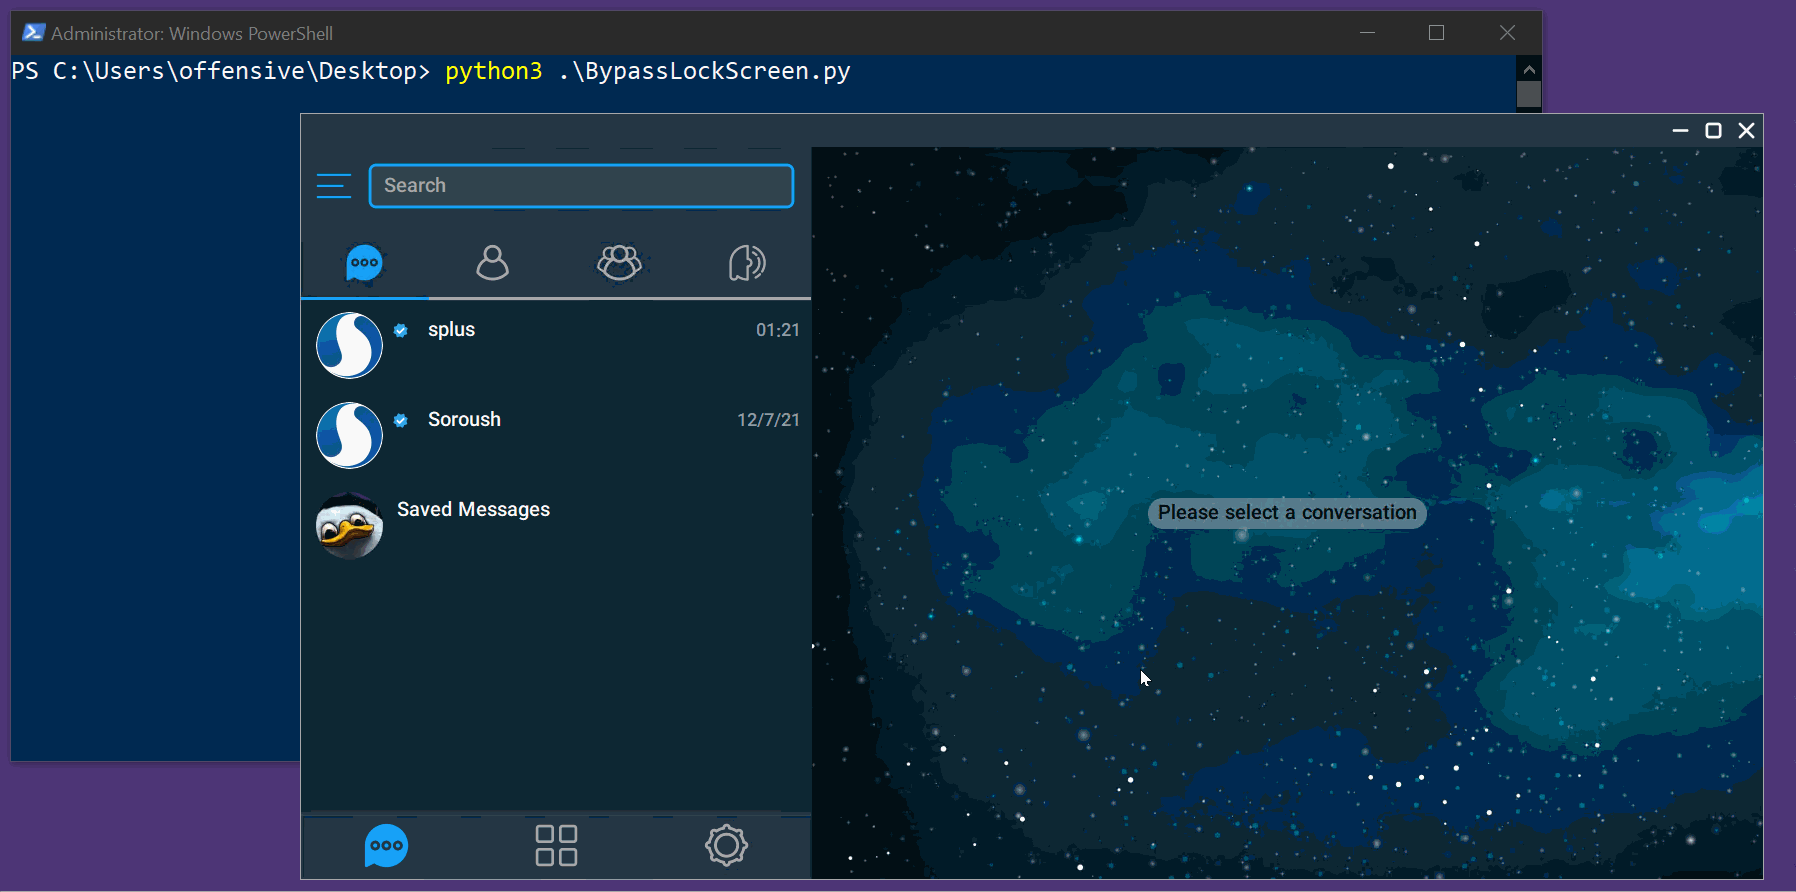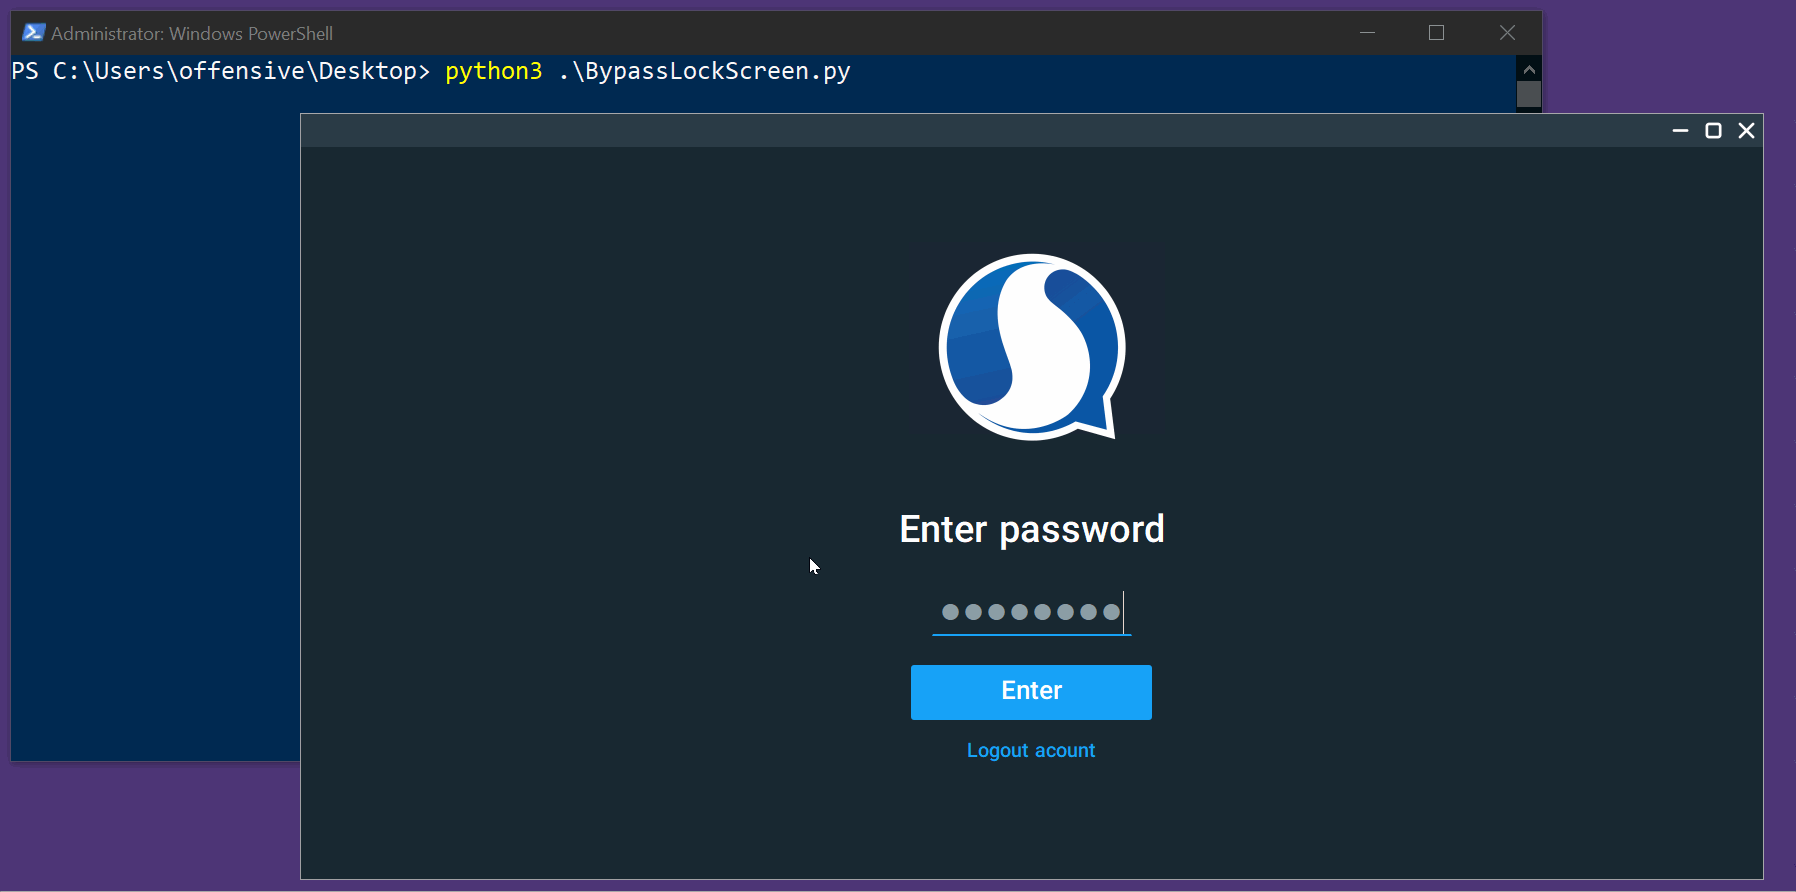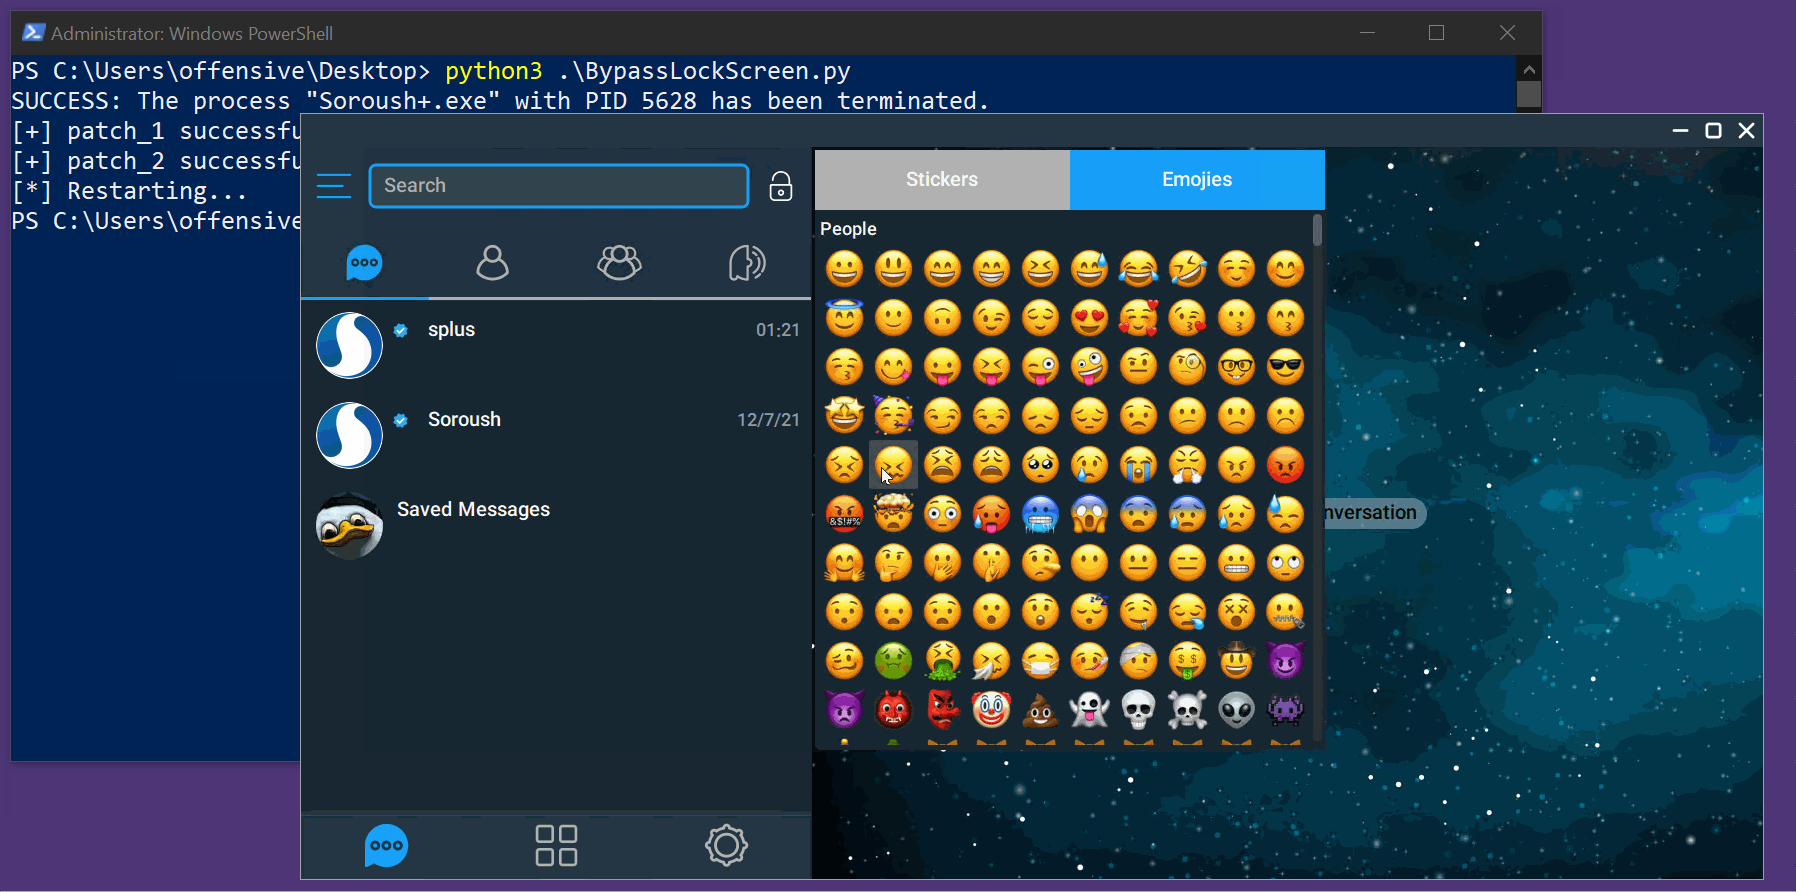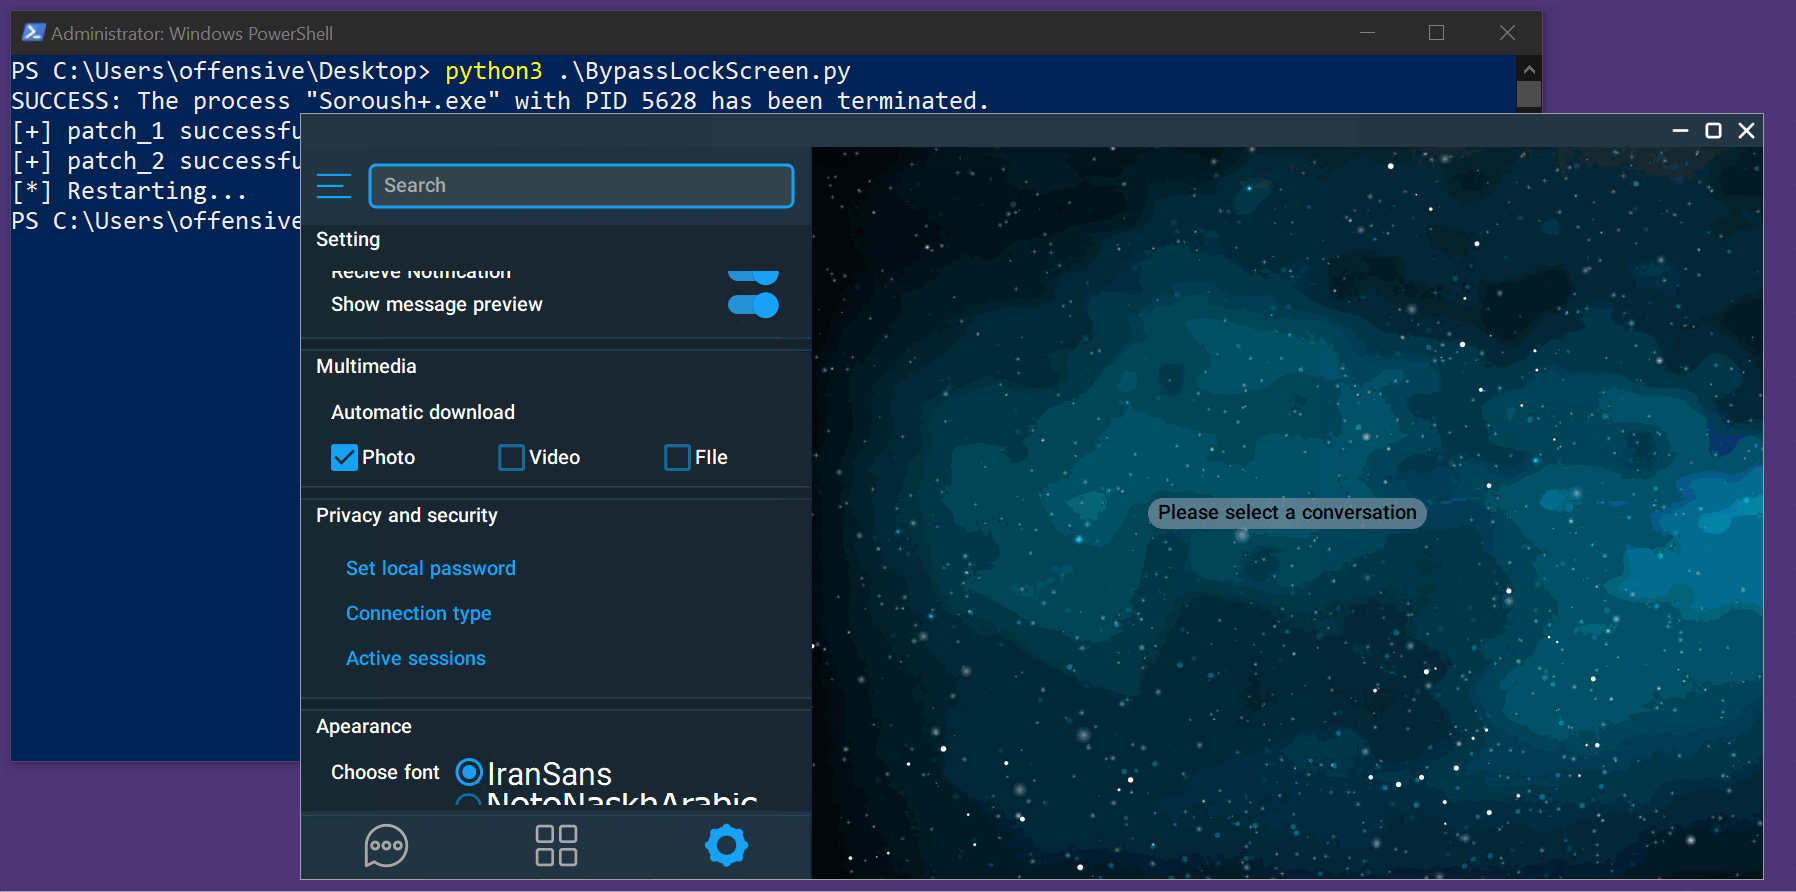 scopion/cve-2022-26629
PoC-Exploit für CVE-2022-26629: Umgeht den Sperrbildschirm von SoroushPlus+ Messenger 1.0.30 durch unzureichende Zugriffskontrolle. Enthält ein…
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
# Android-Bluetooth-Stack (Fluoride) mit speziellem Patch für CVE-2021-0474 Bietet Quellcode zum Erstellen und Testen der Bluetooth-Komponente auf…
 mazx0p/cve-2014-8609-poc
PendingIntent-Schwachstelle
 sumeetit/cve-2022-20607
In der Pixel-Cellular-Firmware gibt es einen möglichen Out-of-Bounds-Schreibzugriff aufgrund einer fehlenden Grenzprüfung. Dies könnte zu…
 abrarkhan/g3_frameworks_av_cve-2024-0023
Proof-of-Concept-Exploit für CVE-2024-0023 in Android's frameworks/av, implementiert in C++, um die Schwachstelle im Medienframework zu demonstrieren.

 yashubitra/mobile-intrusion-detection-system
Unüberwachter Deep-Autoencoder, der anomalen mobilen Datenverkehr kennzeichnet: Über 25.000 mit mitmproxy von einem live iOS-Gerät abgefangene…
 shinycolumn/cve-2025-50944
Fehlerhafte Validierung der Zertifikatskette in der Android-Anwendung EagleEyes Lite
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0334
# Android-Framework-Basis-Repository für AOSP 10 R33, modifiziert zur Behebung von CVE-2021-0334, mit Fokus auf Schwachstellenanalyse und…








