
 #1
Kitploit empfohlen

 datfooldive/ghostlock-emerald
GhostLock (CVE-2026-43499) Kernel-Exploit für Poco M6 Pro (emerald) mit gesperrtem Bootloader
 b4sith-sec/gu3ssweak
Absichtlich verwundbare Android-App für Mobile-Security-Forschung und Bug-Bounty-Praxis - OWASP Mobile Top 10
 nanoturtle1145/cve-2026-98260-uaf
CVE-2026-98260 (posix-cpu-timers exec UAF) Exploit-Forschung: S9280 Android 14 GKI 6.1 — UAF-Trigger + Zero-Write-Primitive + SELinux Permissive.…
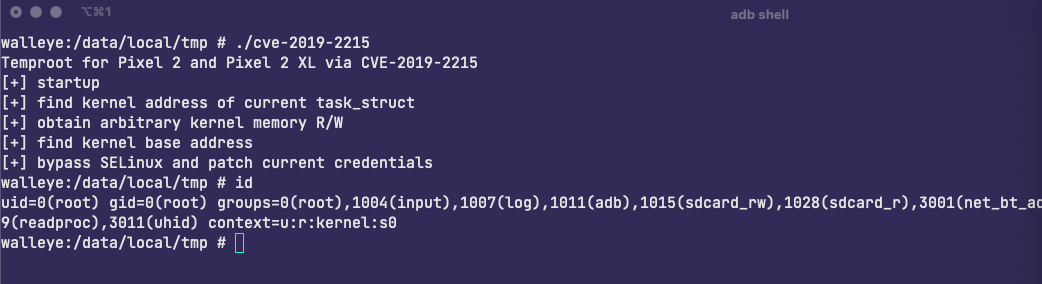 stevejubx/cve-2019-2215
Android-Kernel-Sicherheitslücke (CVE-2019-2215) temporärer Root-PoC
 no-22-github/unplus
CVE-2026-43499 Pro-Boot-Root-Exploit — Kernlogik (arm64 Android GKI 6.6)
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironment Umgehung
 sorrow404null/cve-2026-43499-rmx5200
Android 16 lokaler Privilegieneskalations-Exploit für realme RMX5200 unter Verwendung der LD_PRELOAD-basierten preload.so-Kette, um temporären…
 raddad87/rayhunter-web-flasher
Interaktiver Assistent zum Flashen von EFFs Rayhunter auf Orbic RC400L — erkennt das Betriebssystem automatisch
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: Fehlende Berechtigungsprüfung in ActivityManagerService.dumpBitmapsProto() — UI-Bitmaps von jeder laufenden App mit null…
 demining/pixnapping-attack-on-android
Pixnapping-Angriff: Kompromittierung privater Schlüssel und Seed-Phrasen durch die Schwachstelle CVE-2025-48561 stellt eine neue kritische Bedrohung…
 bytev0rtex/cve-2026-65330
Proof-of-concept für einen behobenen PAC-Diversifier-Bypass im tmpfs-setxattr-Handler unter iOS 26.6, der die Erreichbarkeit des verwundbaren…
 sterrasec/apk-interceptor
Android-Deeplink-, Intent- und WebView-Bridge-Bewertungshelfer für ethisches Hacken
 wrlu/cve-2023-40130
PoC von CVE-2023-40130
 omerporze/toothfairy
CVE-2018-4330 POC für iOS
 bartixxx32/cve-2026-43499-oneplus15
Lehrreicher Proof-of-Concept für lokale Privilege Escalation unter Android 16 auf OnePlus 15, mit Kernel-Offset-Erkennung, Zielgenerierung und…
 qm4rs/cve-2026-0023-update-ownership-poc
Proof-of-concept zur Demonstration von CVE-2026-0023, einer Umgehung der Android-Update-Eigentümerschaft, die die Eigentümerwarnung bei App-Updates…
 re13orn/cve-2024-0044-exp
Nutze die Android-Privilegieneskalation CVE-2024-0044, um beliebige Sandbox-Dateien der Ziel-App herunterzuladen.
 leochen-coremind/spd_flasher
CVE-2022-38694 Gehärteter Exploit - RP2350 USB-Host-Auto-Flasher für Unisoc-Geräte








