
 #1
Plattformübergreifende Tools und Methoden für umfassende Sicherheitstests von mobilen Anwendungen.
Kitploit empfohlen
 ustayready/mavd
Schwachstellenerkennung für mobile Anwendungen
 ioactive/aosp-exploituserdictionary
PoC-Exploit für AOSP UserDictionary Content Provider (CVE-2018-9375)
 bomberfish/mandela-classic
iOS-Anpassungs-App basierend auf CVE-2022-46689. Kein Jailbreak erforderlich.
 xiaohj233/ghostlock-x200-app
vivo X200 Geräte-One-Click-Root-App (Shizuku-autorisierte Shell-Ausführung, CVE-2026-43499)
 tea9/cve-2020-0096-strandhogg2
CVE-2020-0096-StrandHogg2 Reproduktion
 vvirei333/abrake27
iOS 27 kernelcache RE: SEP dispatch map, AMFI diff, Ghidra workflow
 sterrasec/apk-interceptor
Android-Deeplink-, Intent- und WebView-Bridge-Bewertungshelfer für ethisches Hacken
 flipphoneguy/root-sonim-xp3800
App, die CVE-2019-2215 auf arm32 portiert und eine su-Binärdatei in /sbin mit Denylist + Root-App-Installer mountet. Anleitung für firehose/Magisk…
 a2333c/dfroot
Android-Root-Tool für das Samsung Galaxy S25 Ultra (SM-S938B), das DirtyFrag CVE-2026-43284 und CVE-2026-43499 verkettet, um beim Booten automatisch…
 alexbakker/cve-2019-9465
Demo-Android-Anwendung für CVE-2019-9465
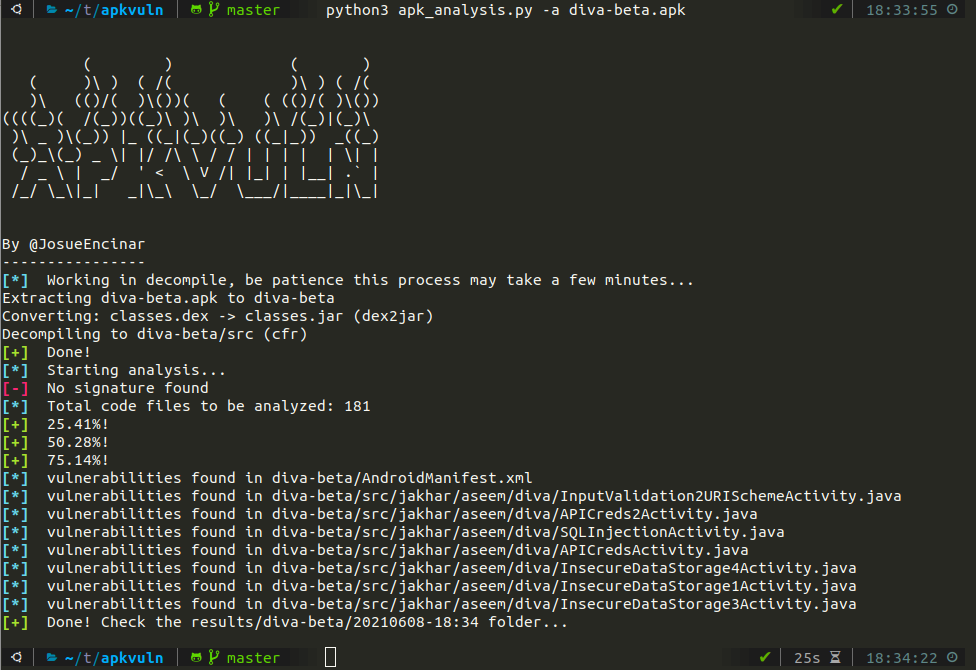 josue87/apkvuln
Statische Analyse von APKs mit regulären Ausdrücken
 wangs-official/opace6-cve-2026-64560
Temporäres Root-Tool für OnePlus Ace 6, das die Use-after-free-Schwachstelle CVE-2026-64560 im POSIX-CPU-Timer des Linux-Kernels ausnutzt, um bis zum…
 zhubaohe123/ghostlock-kit
Ein-Klick-Root-Kit für vivo iQOO Neo9S Pro (MT6989), das CVE-2026-43499 Futex-PI-UAF über den MCAST-Transport ausnutzt, mit Skripten und…
 humoud/apksneeze
Ein Tool, das die lästigen Aufgaben beim Pentesting von Android-Apps automatisiert. Es verwendet APKTool und Dex2Jar.
 hackerronin/cve-2024-0044
eine Schwachstelle, die Android-Version 12 und 13 betrifft
 jwalker/frida-ios-dump-modern
Ein aktualisiertes Frida-iOS-Dump-Tool, das die neuesten Frida-17.5.2-APIs unterstützt.
 ejfkdev/avdroot
Root einen Android Studio Emulator, indem du dessen Ramdisk mit Magisk patchst — in reinem Go.
 nu11secur1ty/andr01dexploits
Android-Exploit-Sammlung mit C-basierten Payloads für Penetrationstests mobiler Geräte und Sicherheitsforschung.








