
 #1
Tools zur Analyse von RAM-Dumps, um laufende Prozesse, Netzwerkverbindungen und versteckte Malware zu finden.
Kitploit empfohlen
 halcy0nic/cve-2023-40294-and-cve-2023-40295
Proof of Concept für CVE-2023-40294 und CVE-2023-40295
 nanabingies/cve-2018-19321
CVE-2018-19321
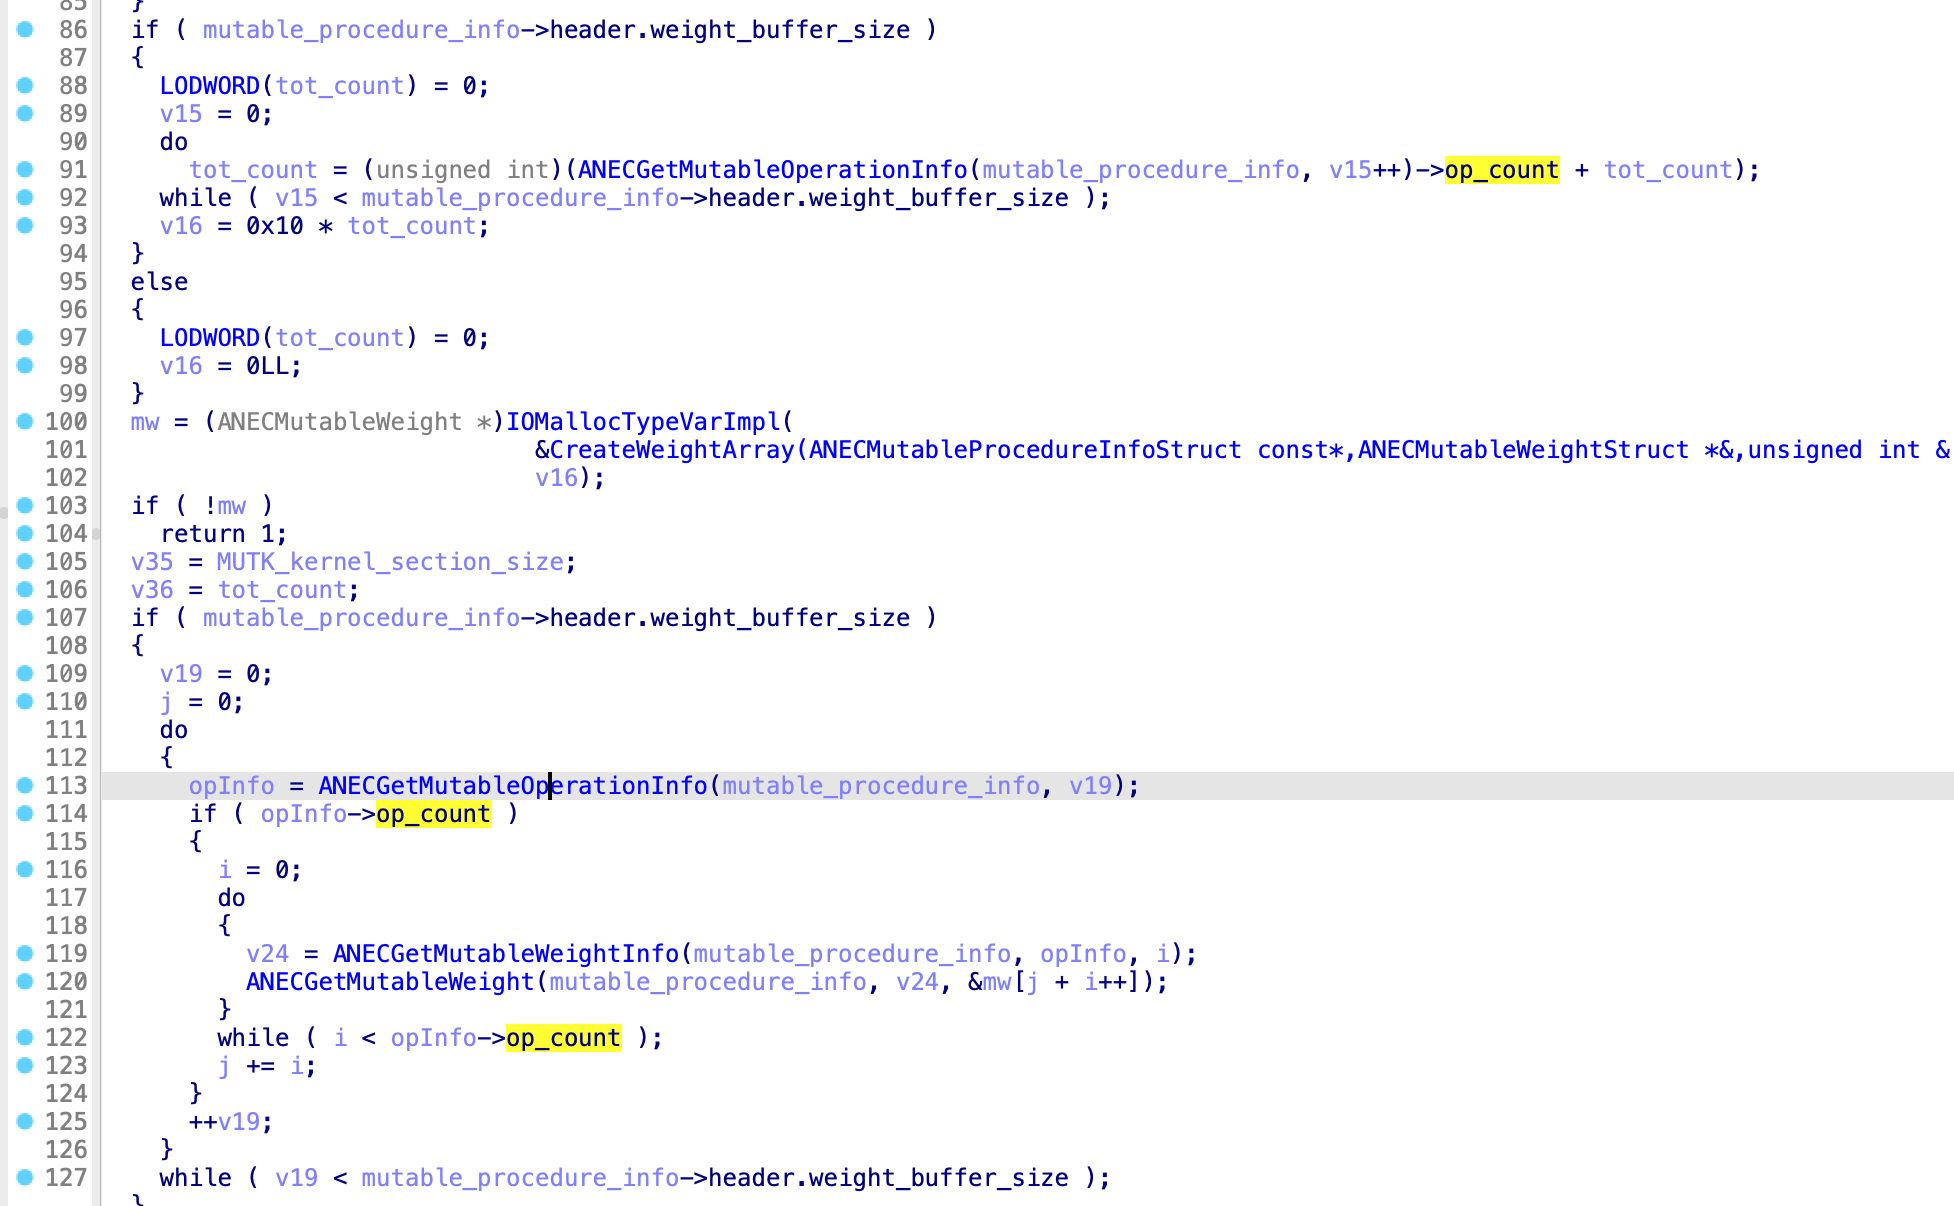 ox1111/cve-2022-32932
Technische Analyse und Proof-of-Concept für CVE-2022-32932, eine Double-Fetch-Schwachstelle im ANE-Kernel-Treiber von Apple, die durch Manipulation…
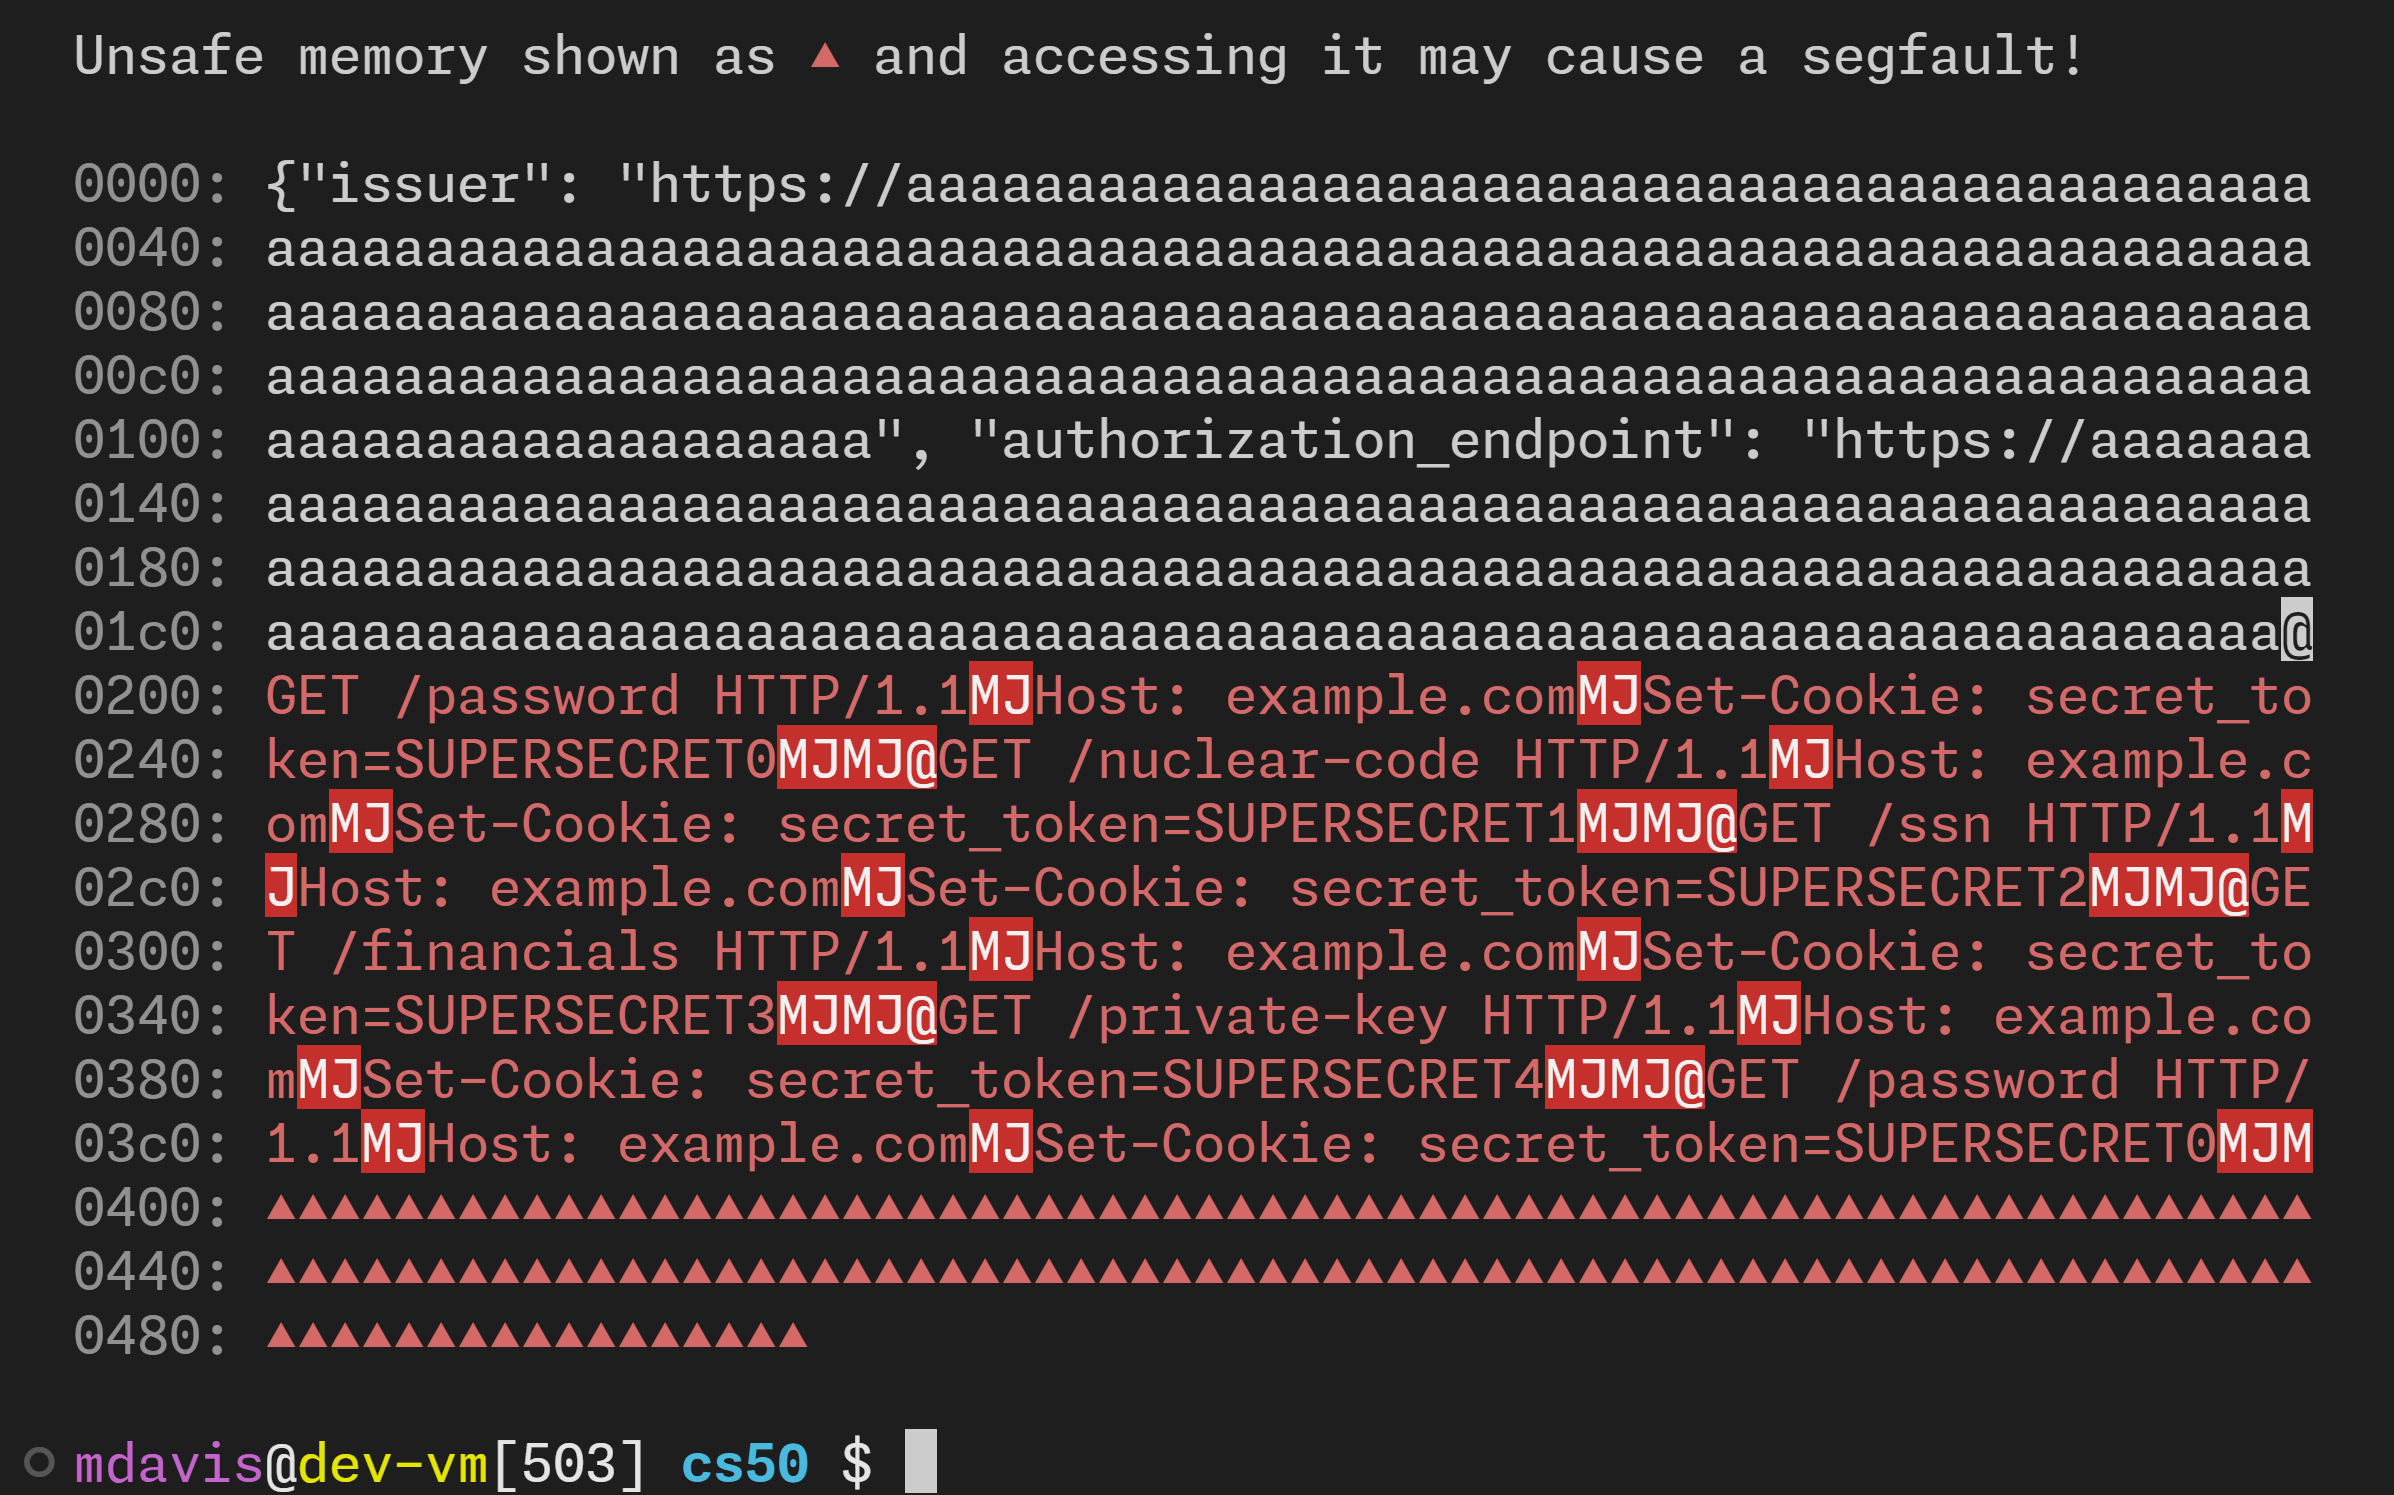 morganwdavis/overread
Simuliert den Overread-Bug CVE-2023-4966 Citrix Bleed
 gmh5225/memory-relocalloc
C Proof-of-Concept, das Code Caves im .reloc-Abschnitt gemappter DLLs lokalisiert, um kleinen Shellcode zuzuweisen und auszuführen, wodurch typische…
 somisomair/cve-2026-43655-applem2scalercscdriver-uaf
Öffentliche Offenlegung für CVE-2026-43655 AppleM2ScalerCSCDriver use-after-free
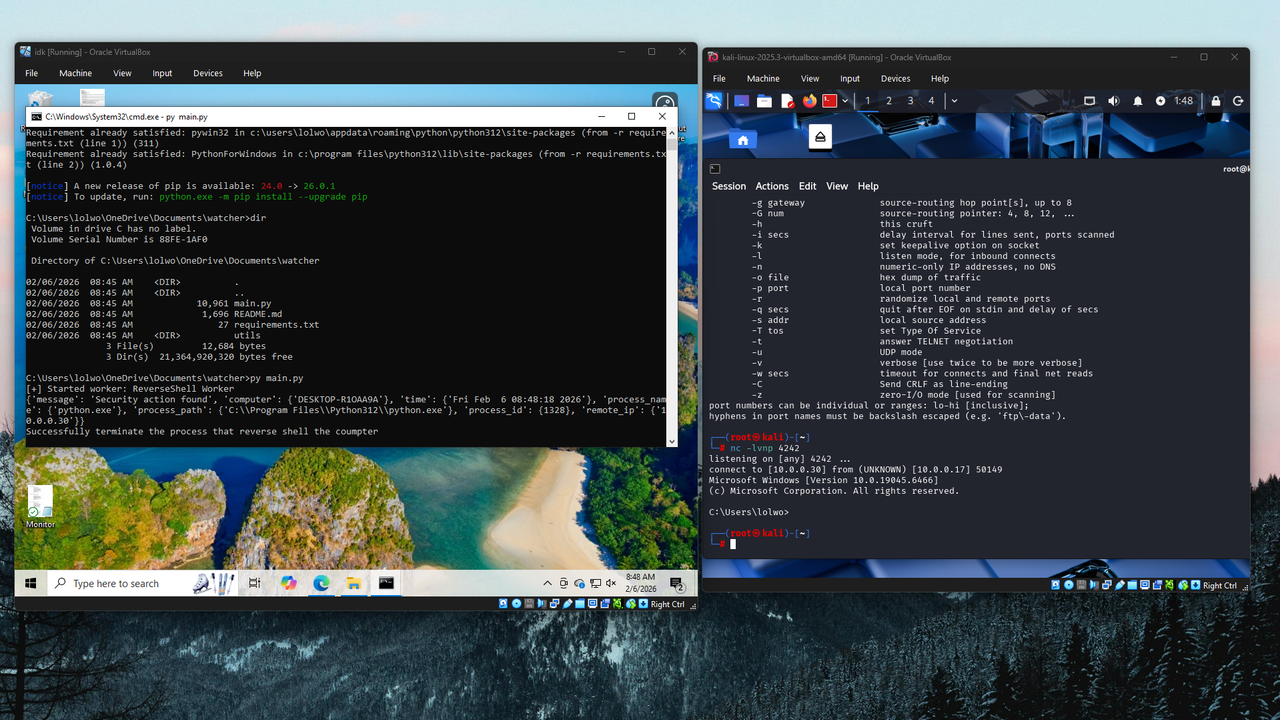 themoonsir/watcher
Reverse Shell erkennen und töten, bevor die Shell versucht wird.
 amperclock/cve-2023-32784-kdbxpassdmp
Ruft das Master-Passwort aus einem Keepass-Speicherabbild ab, mithilfe eines Brute-Force-Hinweises.
 nestle19/cve-2019-2215
Android-Kernel-Exploit für CVE-2019-2215, ein Use-After-Free im Binder-Treiber, der eine Rechteausweitung auf Root durch Speicherkorruption und…
 kpatsakis/cve-2026-36834
Reproduzierbarer Proof-of-Concept für CVE-2026-36834, der einen Out-of-Bounds-Array-Lesevorgang im Panasonic-RW2-Decoder von LibRaw demonstriert, mit…
 adilkurtulmus/linux-copy-fail-cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431 (Copy-Fail), eine Schwachstelle im Linux-Kernel in AF_ALG und splice(), die Page-Cache-Poisoning und…
 kkaanozturk/hyperos-directory-traversal-analysis
Tiefgehende Analyse der Use-After-Free-Schwachstelle (CVE-2025-21082) im Xiaomi HyperOS AVCodec Media Framework, Rust-Simulation und interaktives…
 harbingerse7en/cve-2024-20154
Technischer Bericht zur Analyse von CVE-2024-20154, einem stackbasierten Pufferüberlauf in der MediaTek MT6769 NB-IoT-Baseband-Firmware,…
 uname1able/cve-2025-21333
Proof-of-Concept-Exploit für CVE-2025-21333, einen heap-basierten Pufferüberlauf in Hyper-Vs vkrnlintvsp.sys, der zu lokaler Privilegienausweitung…
 jaf0rk/cve-2026-5281
Proof-of-Concept-Exploit für CVE-2026-5281, eine Heap-Use-After-Free-Schwachstelle in Chromiums Dawn-WebGPU-Implementierung, mit ASAN-Protokoll und…
 ngtuonghung/cve-2022-27666
Heap-basierte Pufferüberlauf-Ausnutzung für CVE-2022-27666 in der IPsec ESP6-Implementierung des Linux-Kernels. Beinhaltet Kernel-Build,…
 nhh9905/cve-2023-36802
Alte CVE, aber neuer Weg, alles zu leaken.
 0linear/cve-2026-62958
Proof-of-Concept für CVE-2026-62958: Erstellt ein fehlerhaftes ELF, um einen Out-of-Bounds-Read in Libriscv auszulösen und die Sandbox mit SIGSEGV…








