
 #1
Tools zur Analyse von RAM-Dumps, um laufende Prozesse, Netzwerkverbindungen und versteckte Malware zu finden.
Kitploit empfohlen
 helpsystems/embarcadero-workaround
Dies ist ein Workaround für CVE-2014-0993 und CVE-2014-0994, der direkt im Arbeitsspeicher patcht, ohne dass Sie Ihre anfällige Software neu…
 parapapinho/cve-2017-12561
Reverse-Engineering-Analyse und Proof of Concept für CVE-2017-12561, einen Use-After-Free in HPE iMC dbman, mit Binary-Diffing, ASN.1-Dekodierung und…
 0xblackash/cve-2026-74469
Research repository for CVE-2026-74469 (DiagSpill), a Linux kernel SCTP peer transport counter overflow causing an out-of-bounds write, with PoC,…
 demining/scalar-venom-attack
Exploit- und Forschungs-Repository, das CVE-2025-60013 analysiert, eine kritische Schwachstelle in der HSM-Initialisierung, die die Wiederherstellung…
 0xblackash/cve-2026-68121
Research repository for CVE-2026-68121, a Linux kernel PPPoE use-after-free in pppoe_sendmsg() enabling local privilege escalation, with PoC,…
 rebelle3/cve-2017-7117
Bildungsexploit für CVE-2017-7117, eine Typverwechslungs- und Use-after-Free-Schwachstelle in JavaScriptCore von iOS 10.3.4, die Techniken zum Memory…
 pray3r/cve-2015-8088
Crash-PoC
 erikdervishi03/cve-2026-31024
Proof of Concept (PoC) für einen stack-basierten Pufferüberlauf in Steghide 0.5.1. Zeigt, wie lange Dateipfade einen Absturz (DoS) auslösen und…
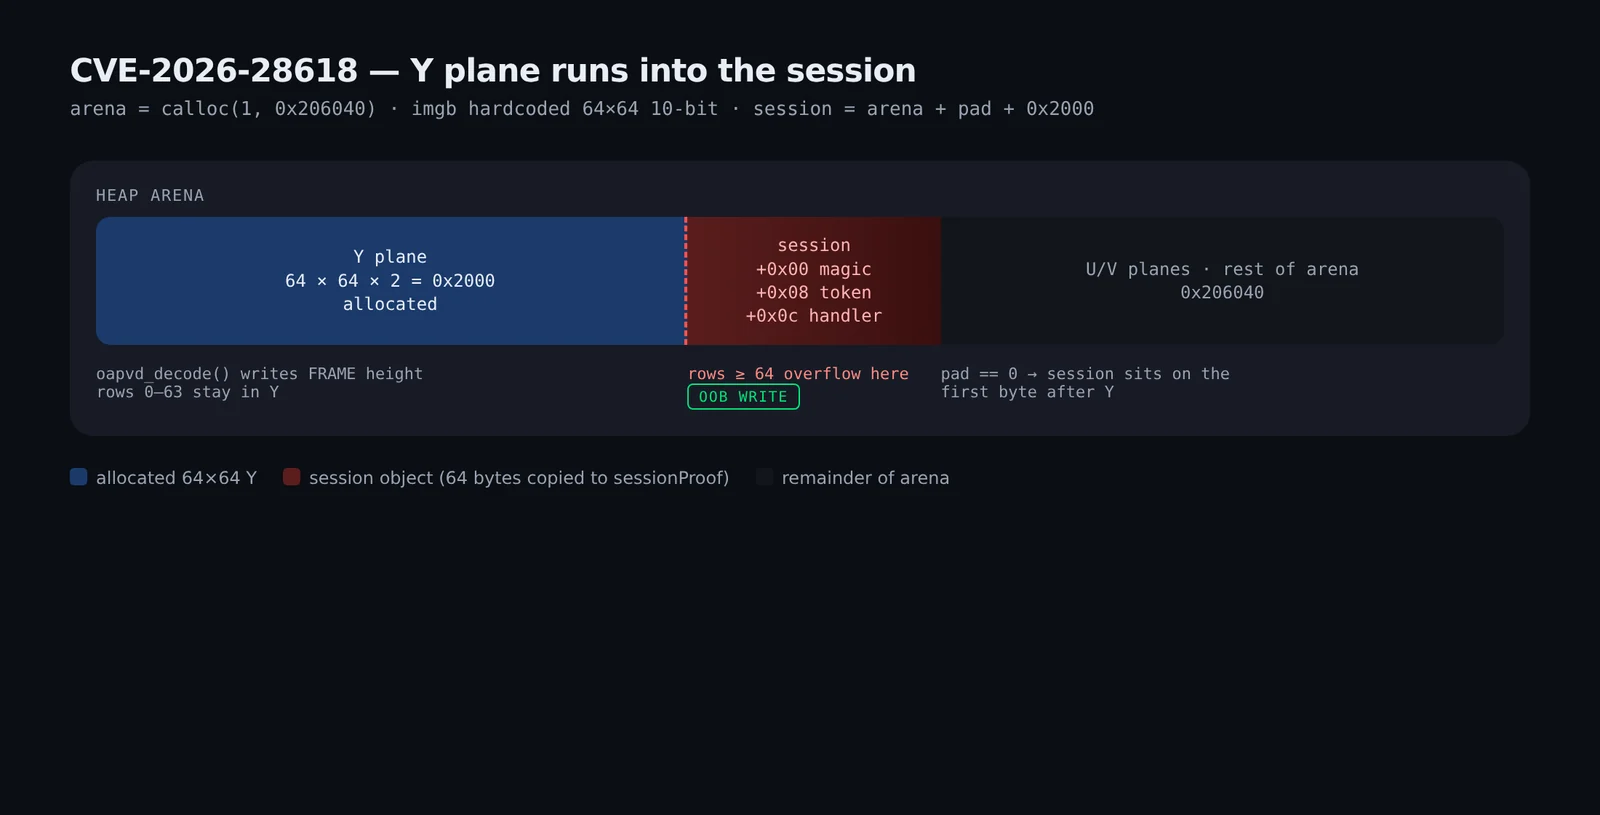 raafatabualazm/streambox-cve-2026-28618
Redacted notes on CVE-2026-28618 / StreamBox APV lab — heap write into a session object via FRAME height mismatch
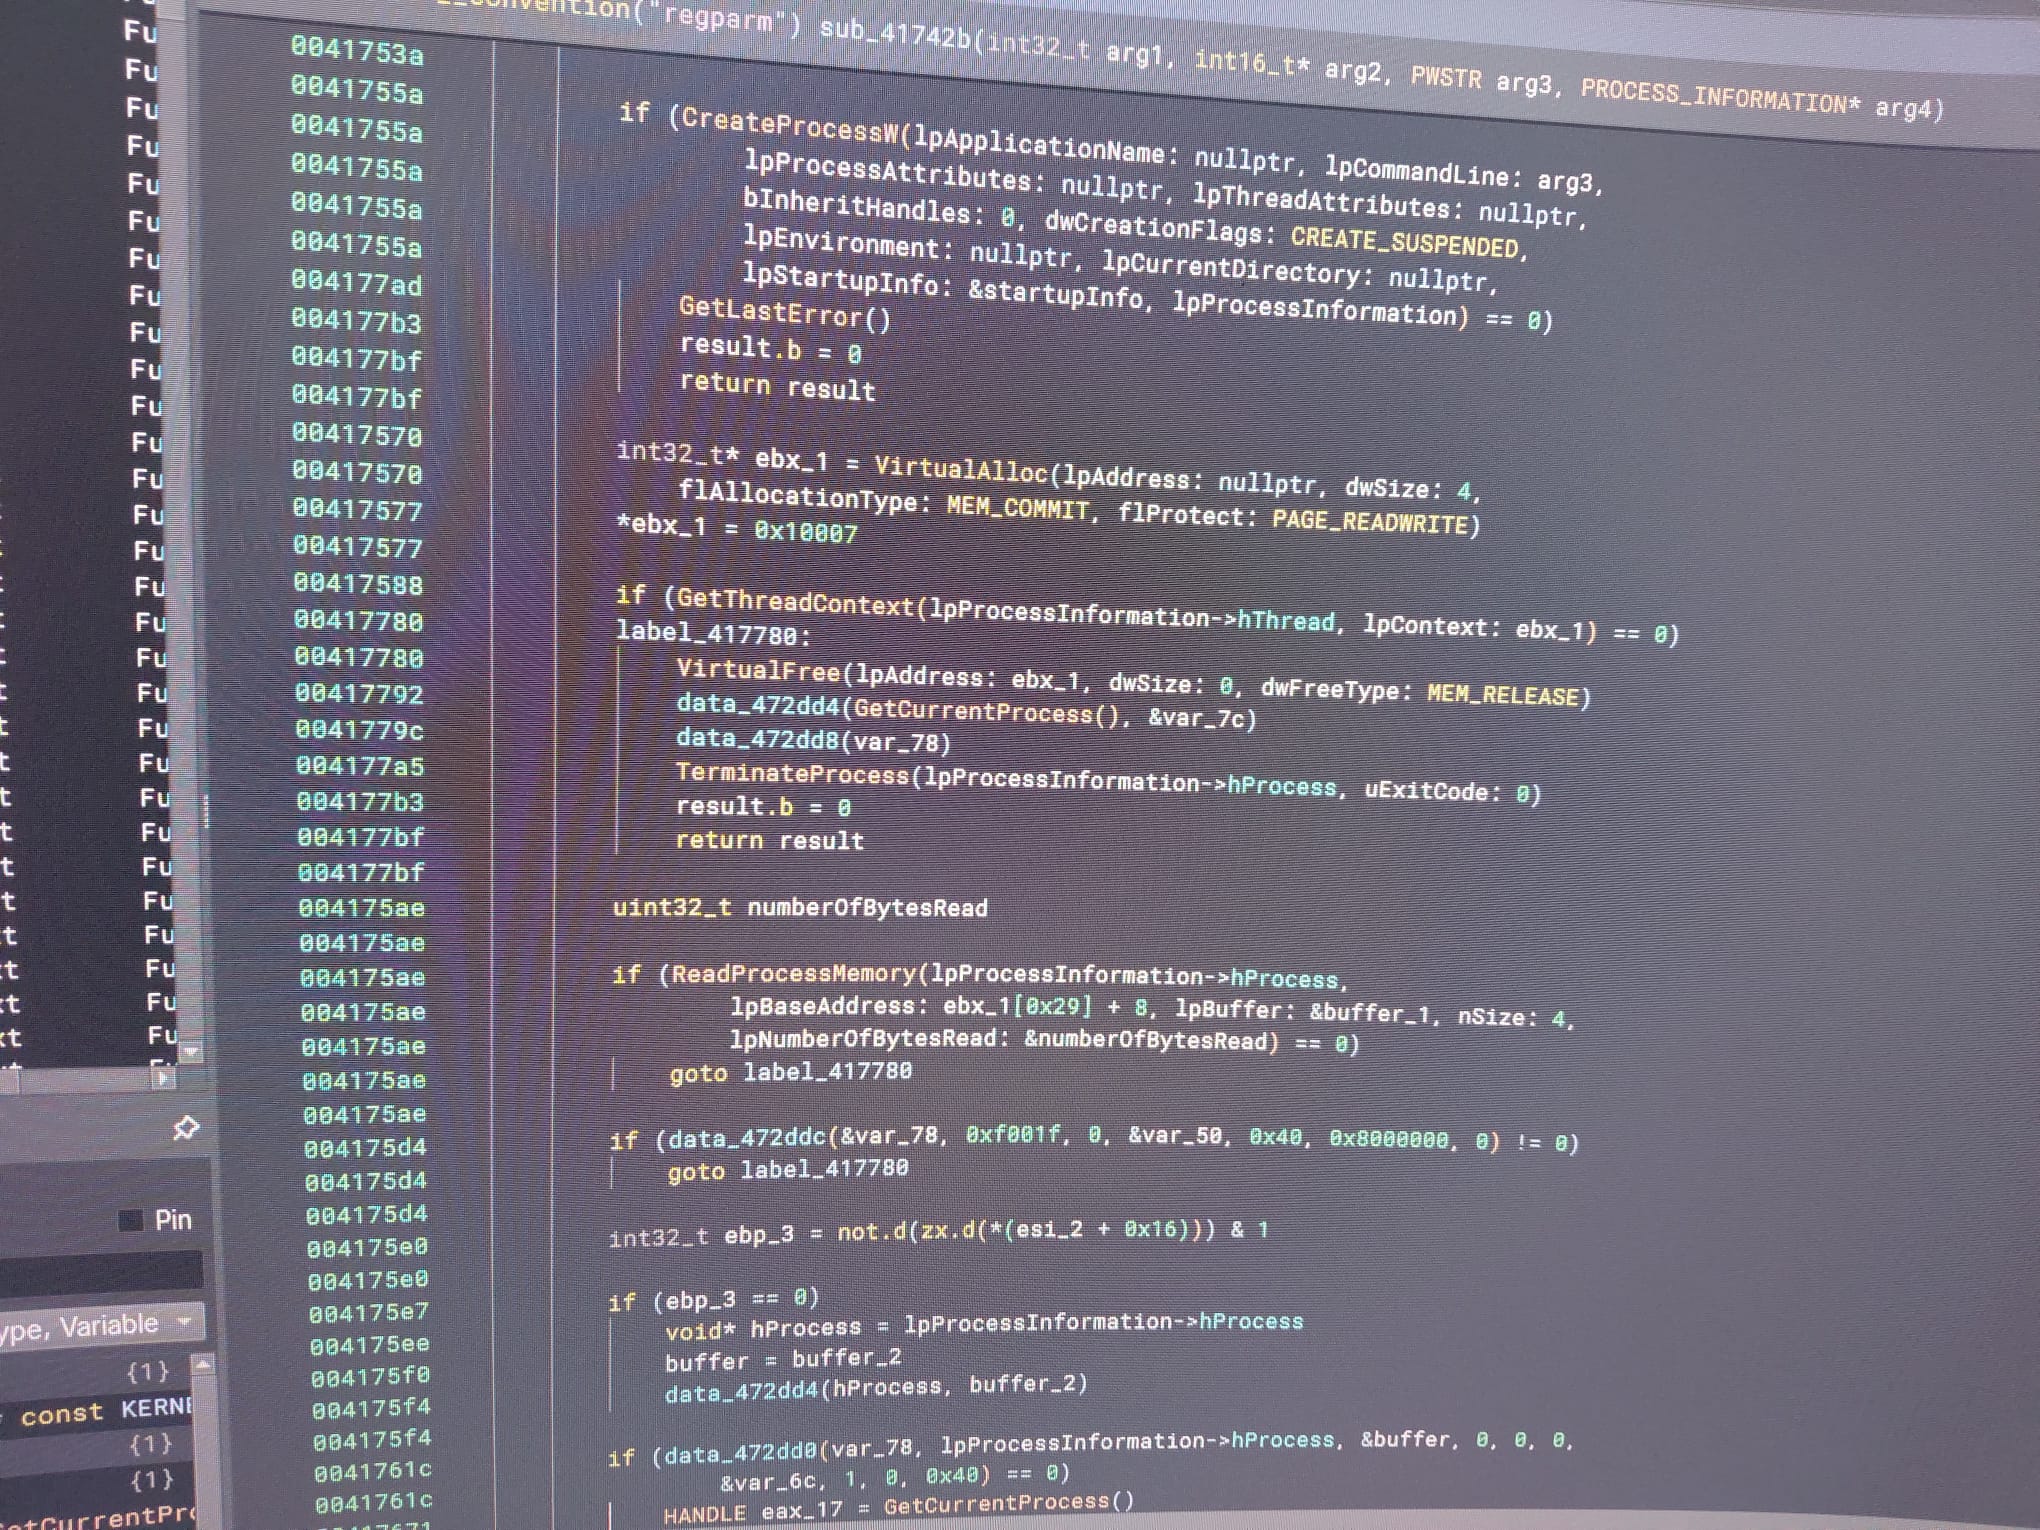 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Reverse-Engineering-Analyse einer dateilosen Remcos-RAT-Variante, die sich über Native-API-Aufrufe in svchost.exe einschleust. Umfasst extrahierte…
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder Timeout UAF — iOS/macOS-Kernel-Schwachstelle, die zu einem verzögerten Panic führt (A19 Pro, iOS 26.3 RC)
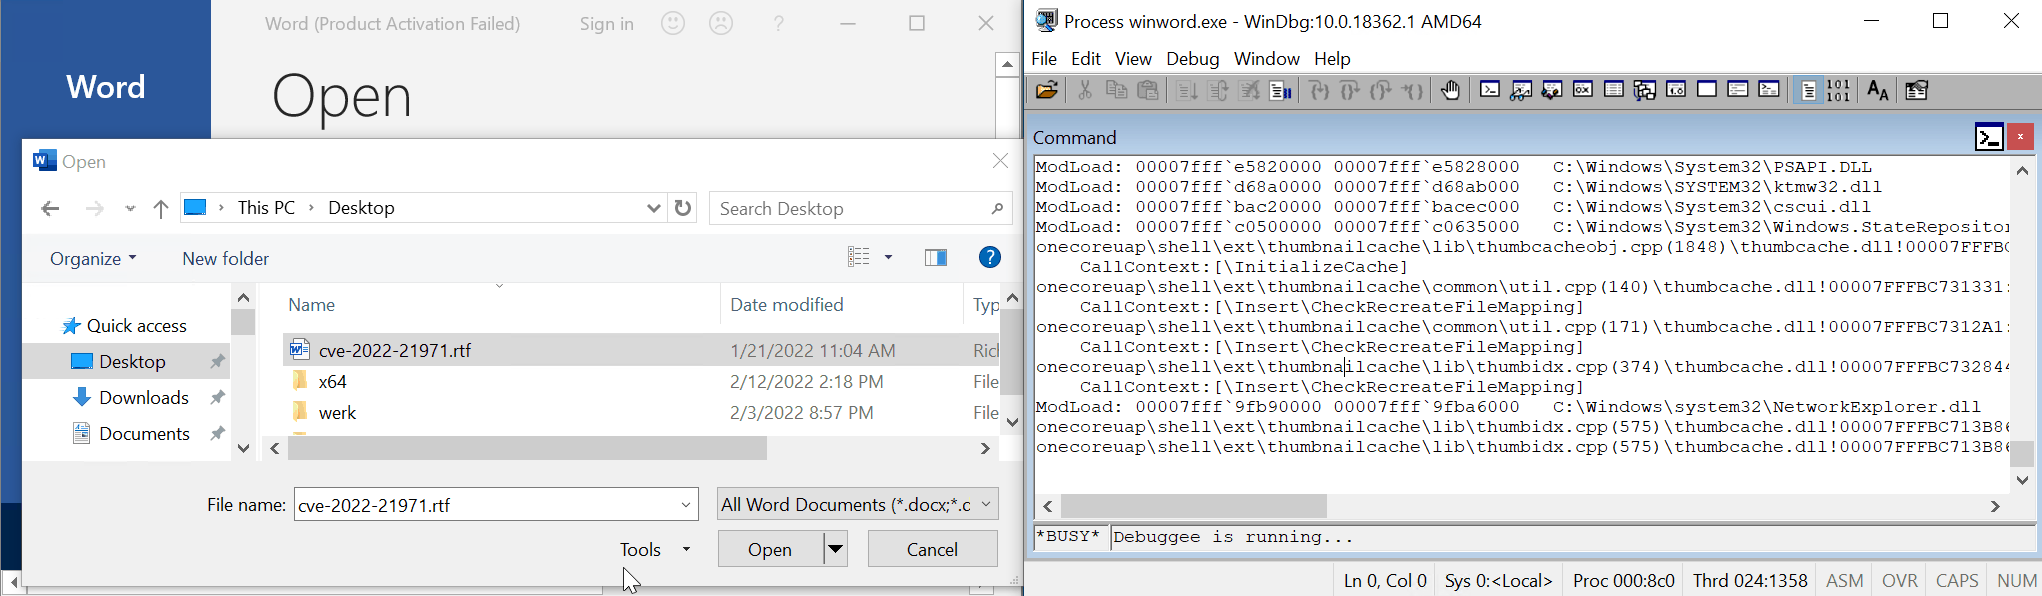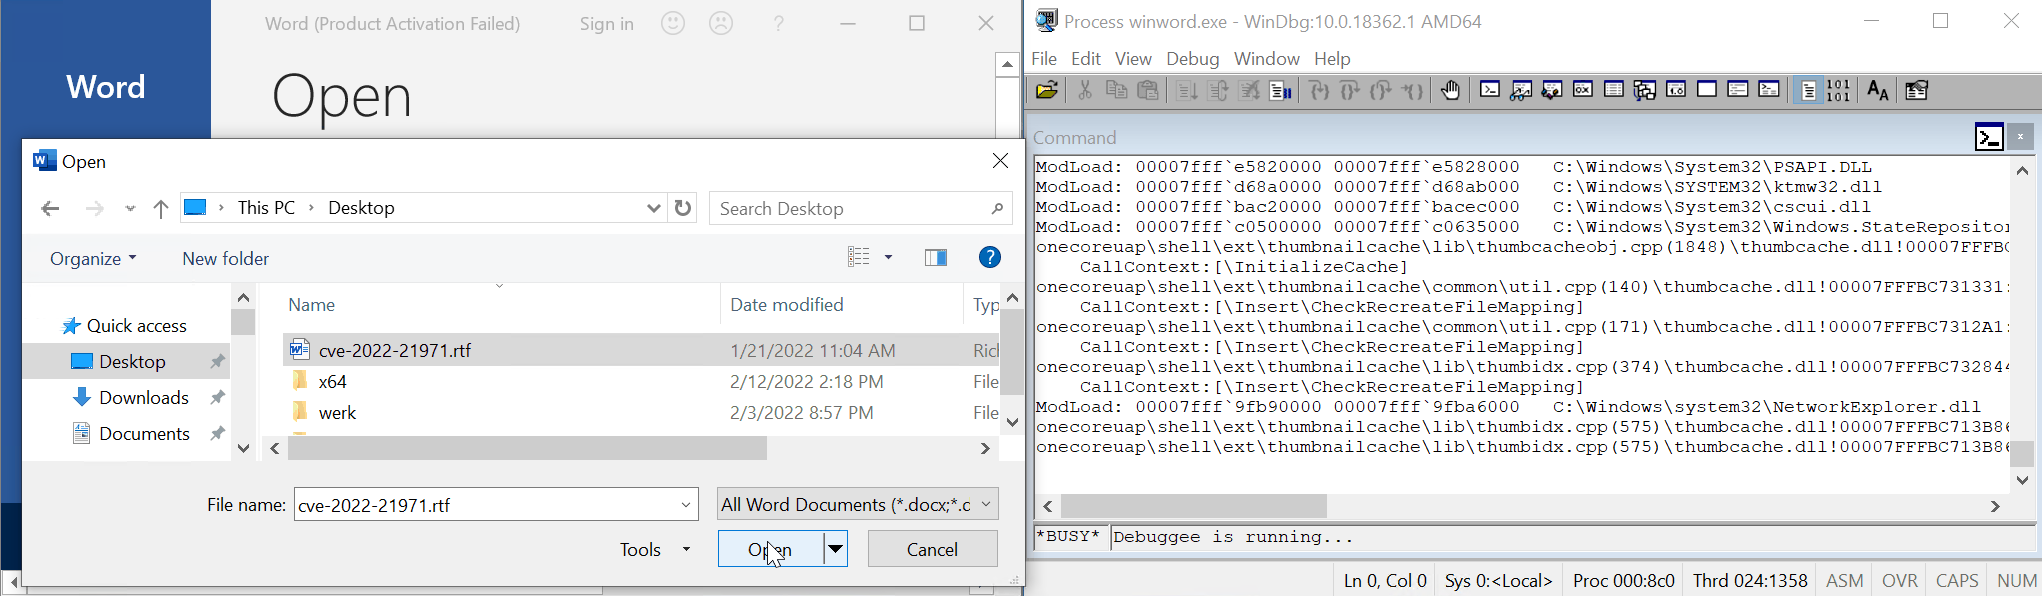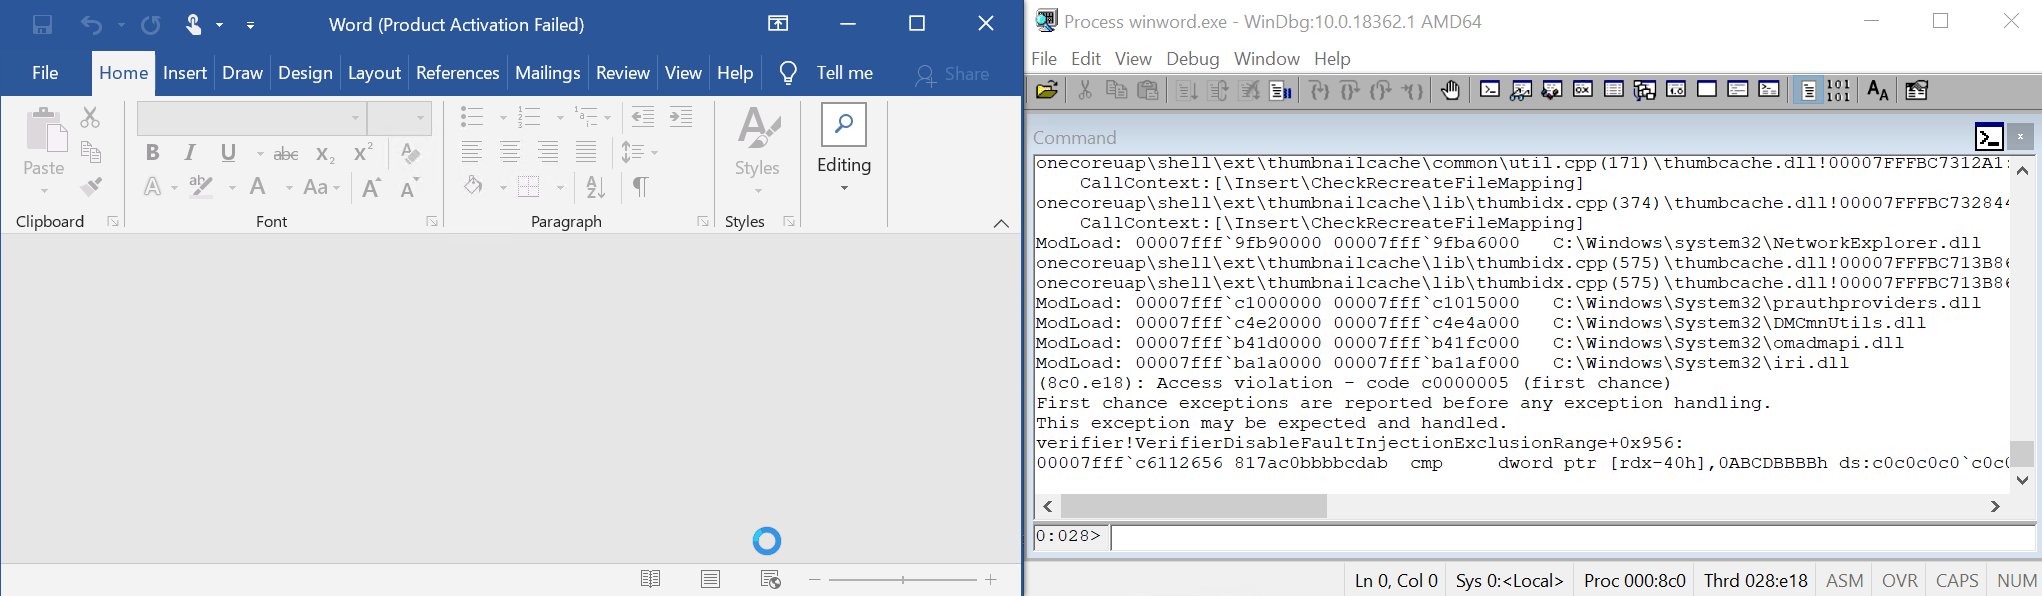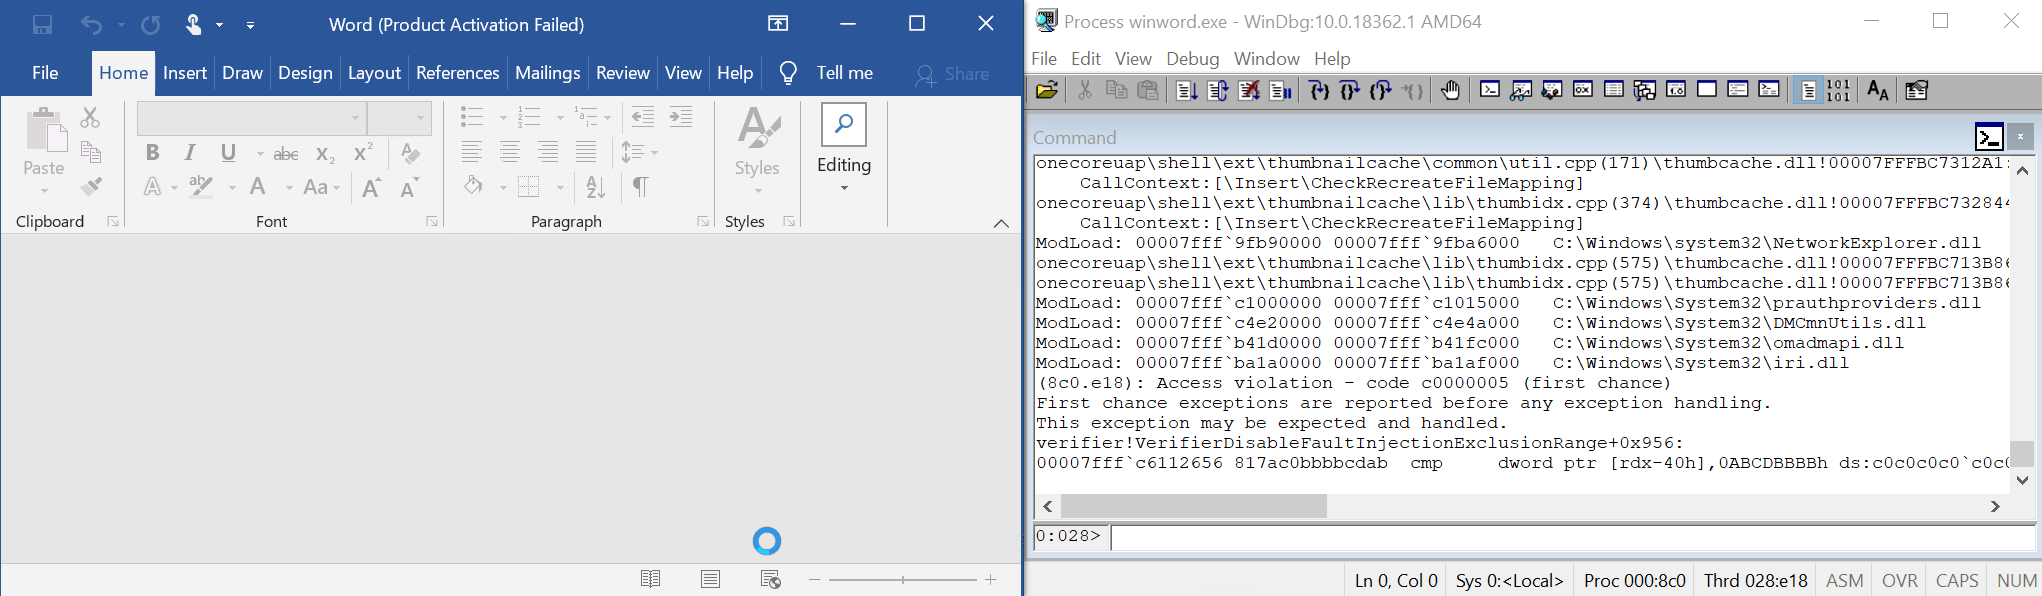 tufanturhan/cve-2022-21971-windows-runtime-rce
Proof-of-Concept-Exploit für CVE-2022-21971, eine Schwachstelle mit nicht initialisiertem Zeiger-Free in prauthproviders.dll der Windows-Runtime,…
 deaurity/ghost-hoock
GhostLock auf ein einziges Primitiv reduziert: SELinux deaktiviert auf Galaxy A17 (BZA5) über futex PI UAF (CVE-2026-43499). Kein Root, kein…
 jordelmir/elysium-vanguard-sentinel-audit
Die offizielle Sentinel Edition v7.11 – Hypervisor-Erkennungs- & Kernel-Speicher-Audit-Suite für das Honor Magic V2. Untersuchung von CVE-2025-38352…
 asdyxcyxc/cve-2020-1362
Write-up zu CVE-2020-1362
 adminpentester/cve-2024-38063-
Remote-Ausnutzung des Kernels über IPv6
 csrxamfi/cve-2026-65330
Perl-Proof-of-Concept-Exploit, das einen Use-after-free im NECP-Trie demonstriert, mit einer Heap-Spray-Option zum Auslösen der…
 saadislamm/spoiler
Spekulative Load Hazards verstärken Rowhammer- und Cache-Angriffe - CVE-2019-0162 -








