
 #1
Tools zur Analyse von RAM-Dumps, um laufende Prozesse, Netzwerkverbindungen und versteckte Malware zu finden.
Kitploit empfohlen

 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
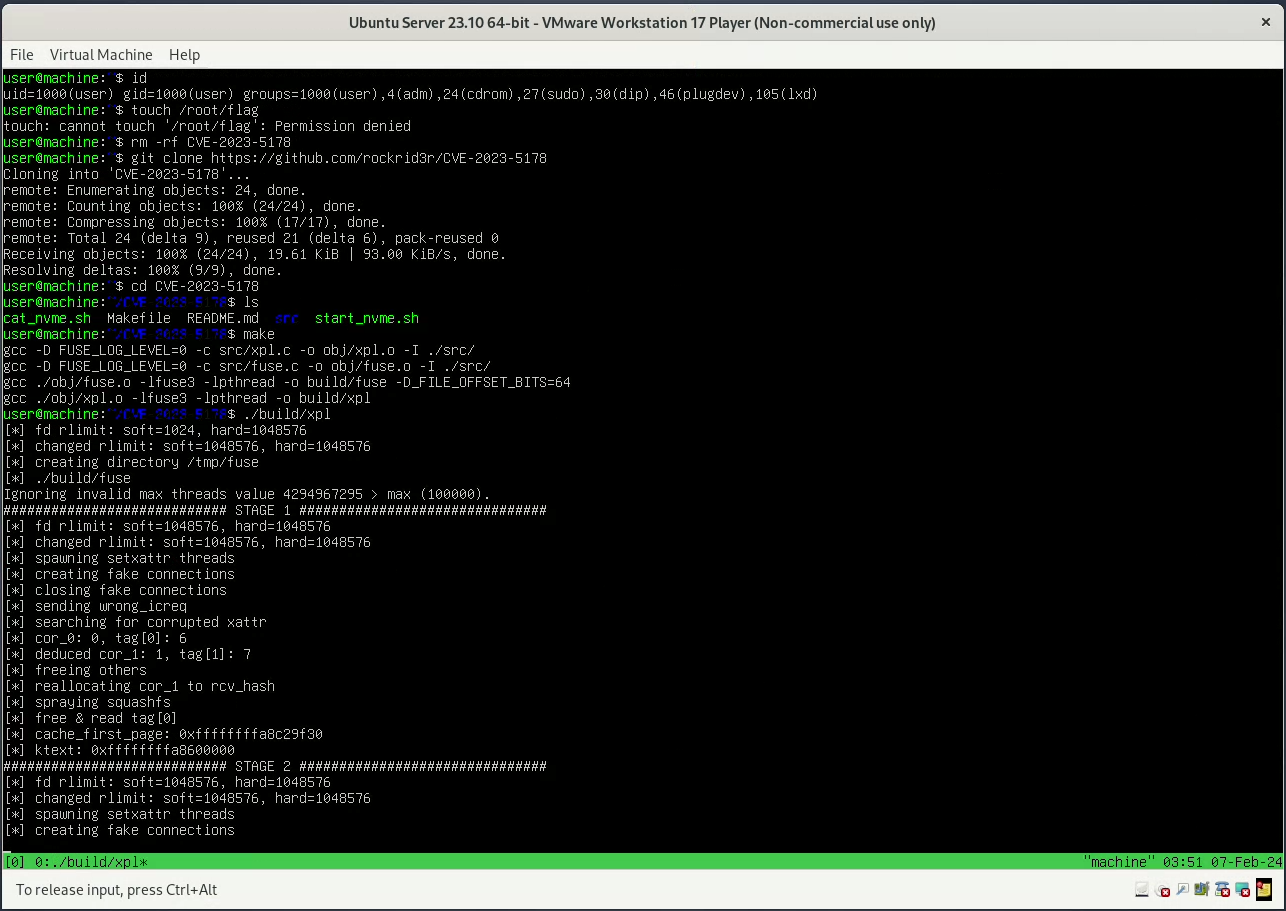 rockrid3r/cve-2023-5178
Exploit für CVE-2023-5178
 abraxas/sqlite-rtree-rowid0
SQLite 3.53.4 - Hoch - Lokal - UAF - rtree last_insert_rowid 0 node hash
 abraxas/sqlite-session-ncol
SQLite 3.53.4 – Hoch – Lokal – Heap-OOB-Schreibzugriff – Session-Changeset mit gleichnamigem nCol-Wachstum
 abraxas/vbox-hgcm-ssm-cparms
VirtualBox 7.2.20 – Hoch – Lokal – Heap-Überlauf – HGCM SSM cParms wrap
 x3ero0/android712-blueborne
Android Blueborne RCE CVE-2017-0781
 bedazzlinghex/memory-analysis
Enthält Tools zur Durchführung von Malware- und forensischer Analyse im Arbeitsspeicher.
 adamkadaban/cve-2024-30085
Proof-of-Concept-Exploit für CVE-2024-30085, einen heap-basierten Pufferüberlauf im Windows-CLDLFT-Treiber, der zu lokaler Rechteausweitung unter…
 freax13/cve-2024-21978-poc
Exploit für die AMD-SEV-SNP-Firmware-Schwachstelle CVE-2024-21978, der die Entschlüsselung beliebigen Gastspeichers durch Speicherkorruption von…
 kuzeyardabulut/cve-2024-1065
Proof-of-Concept-Exploit für CVE-2024-1065, der Page-Cache-Ausnutzung über einen Use-after-Free im ARM-Mali-GPU-Kernel-Treiber demonstriert, um…
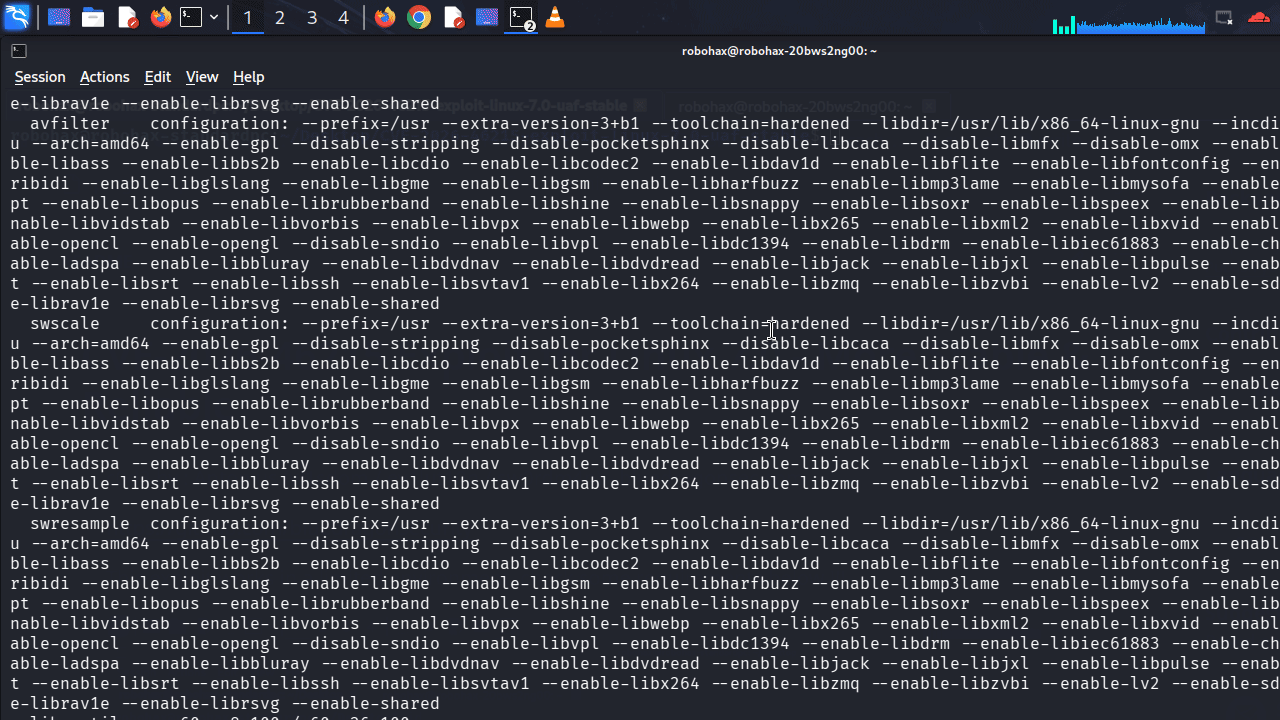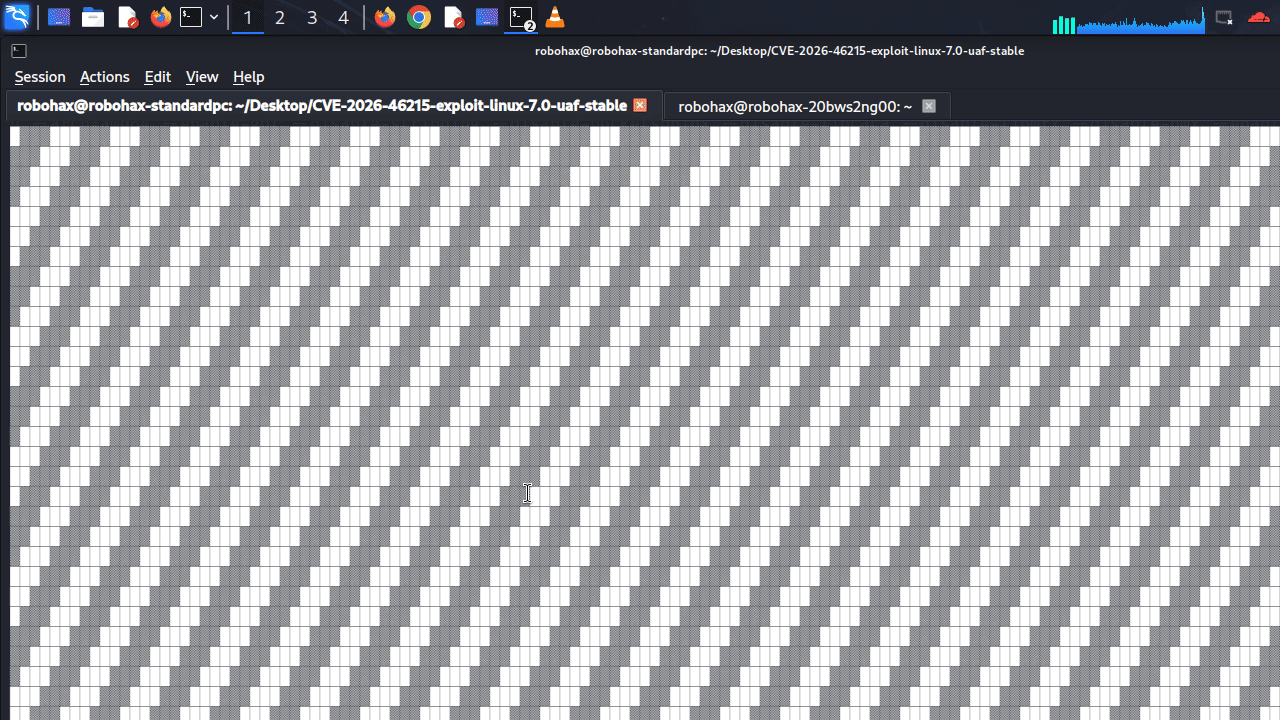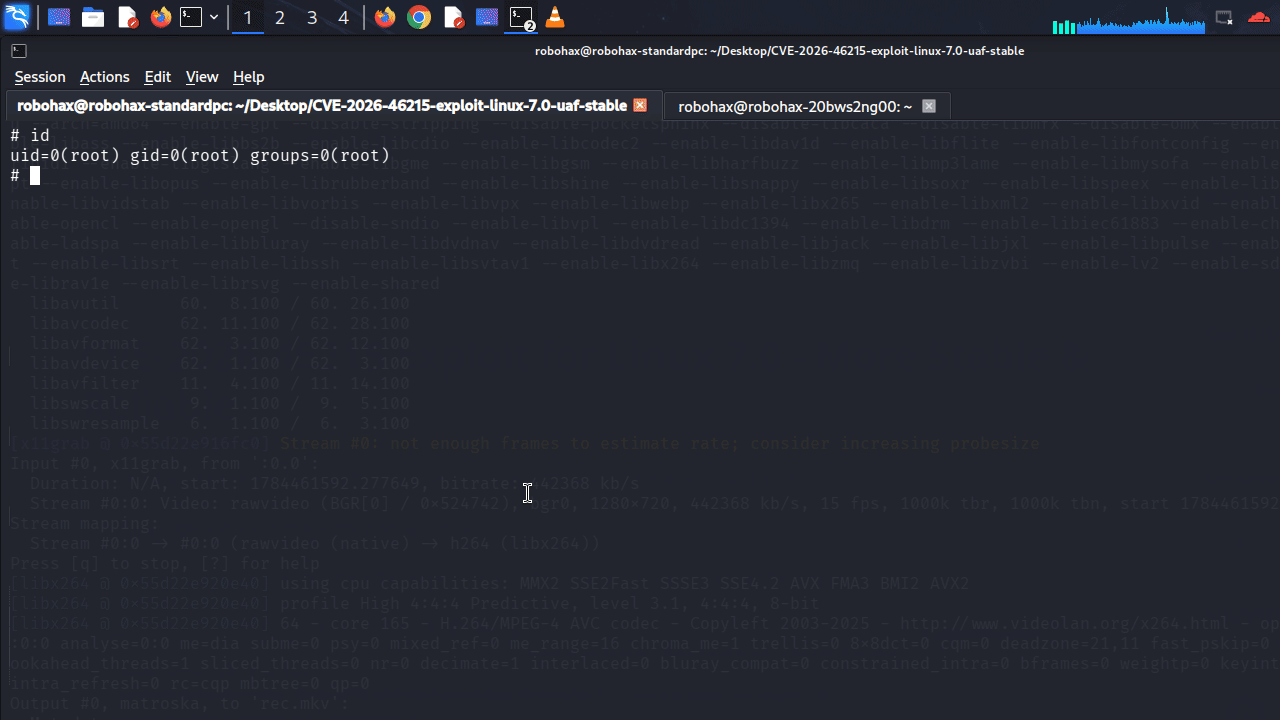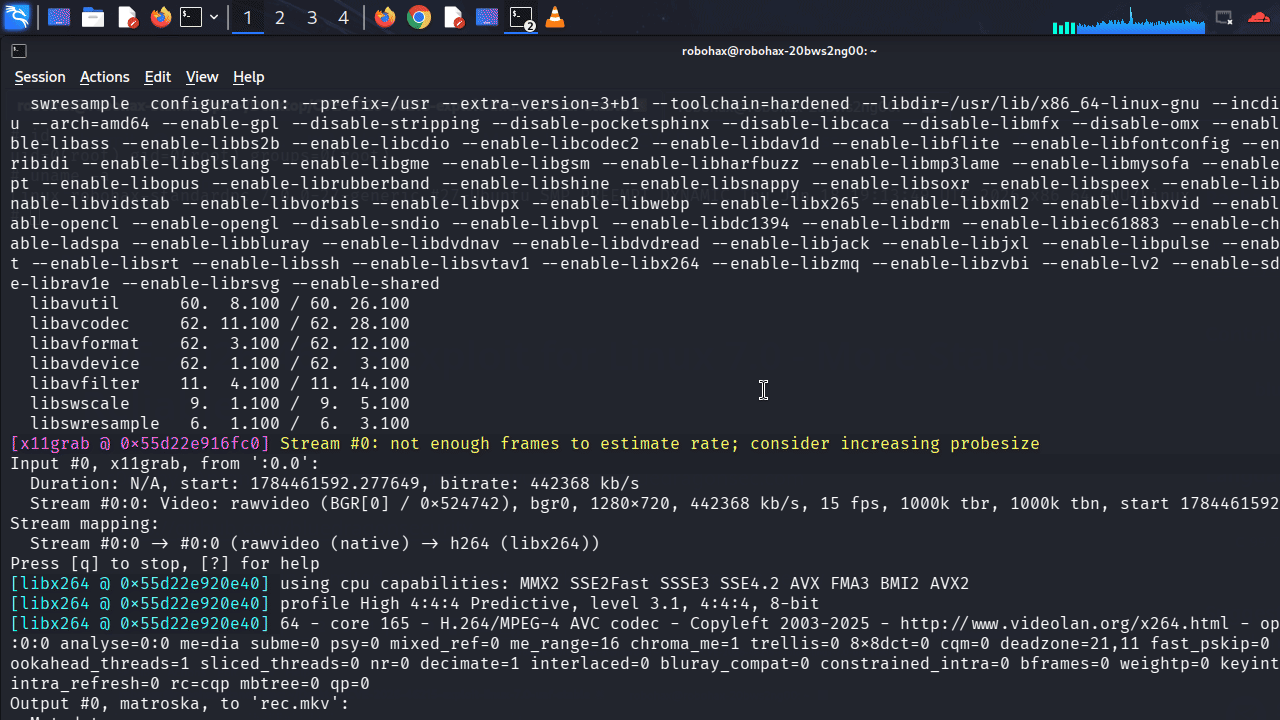 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit für Linux 7.0 - Der erste funktionierende PoC für Use-After-Free im Linux-Kernel 7 - von Antonius (sw0rdm4n,…
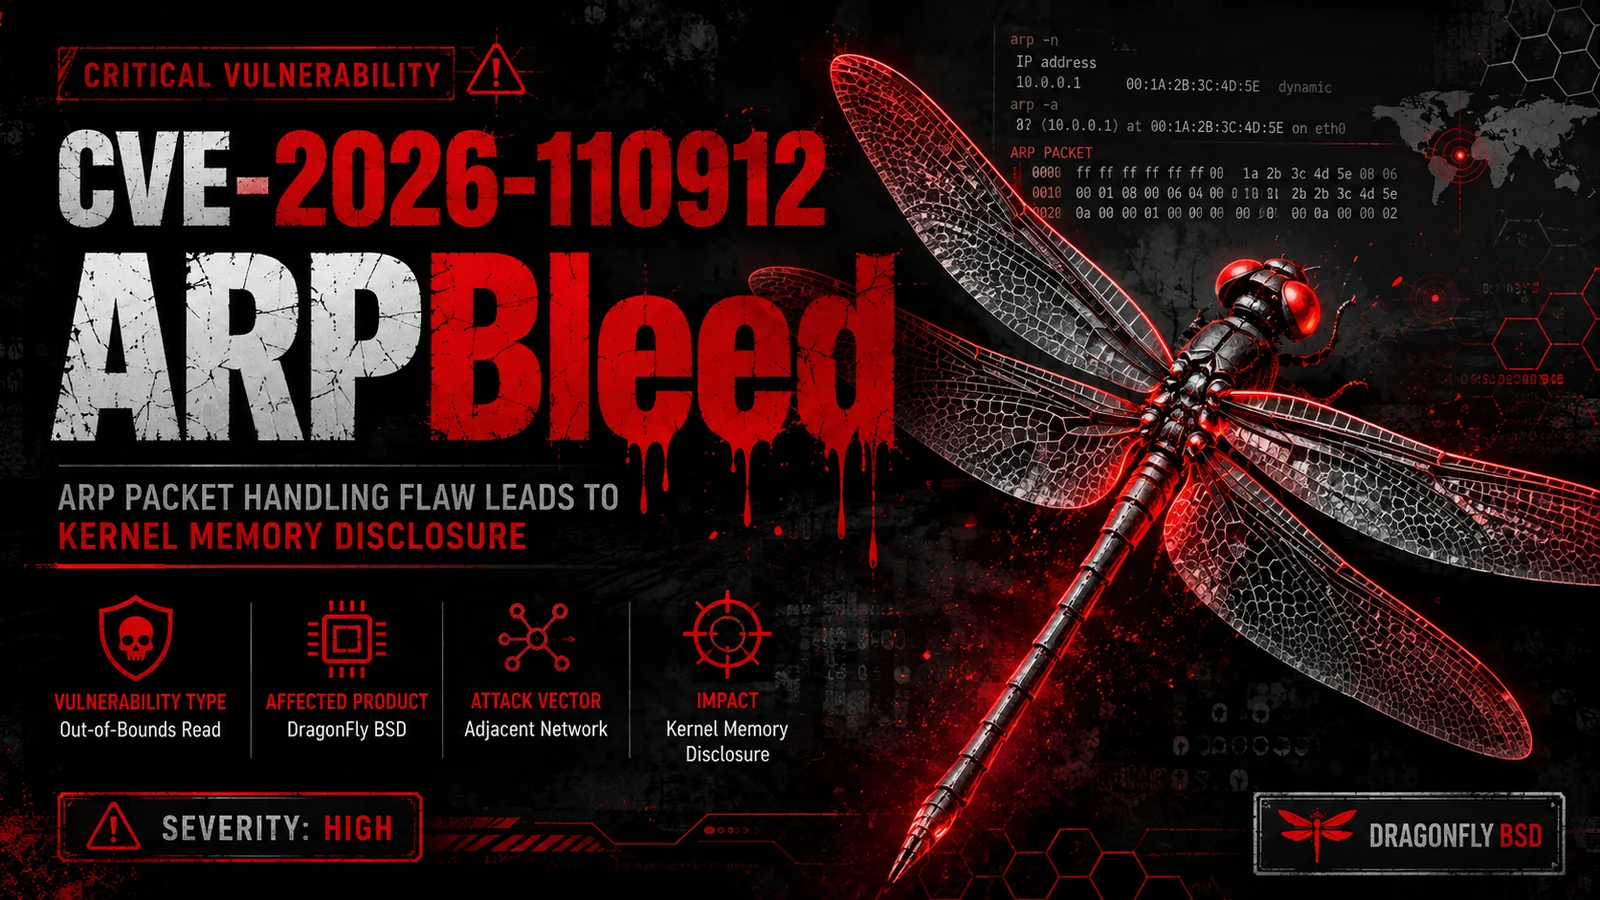 0xblackash/cve-2026-110912
Python/scapy-Proof-of-Concept für CVE-2026-110912 (ARPBleed), einen ARP-ar_hln/ar_pln-Out-of-Bounds-Read in DragonFly BSD, der Kernel-Heap- und…
 the-maxu/cve-2025-24201-webkit-vulnerability-detector-poc-
CVE-2025-24201 WebKit-Schwachstellendetektor (PoC)
 tare05/intel-cve-2015-2291
PoC-Exploit für CVE-2015-2291
 pwntoday/cve-2025-43300
CVE-2025-43300: Speicherkorruption bei der iOS/macOS-DNG-Bildverarbeitung
 benschlueter/cve-2021-33624
Proof-of-Concept für CVE-2021-33624
 hoangprod/cve-2021-31956-poc
Proof-of-Concept-Exploit für CVE-2021-31956, eine Windows-Kernel-NTFS-Schwachstelle zur Privilegienausweitung. Demonstriert Exploitation-Techniken,…
 freax13/cve-2023-31355-poc
Exploit für AMD SEV-SNP-Firmware-Schwachstelle (CVE-2023-31355), die beliebigen Speicher von stillgelegten Gästen entschlüsselt, indem der…








