
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen
 mfmokbel/crawlector
Crawlector ist ein Threat-Hunting-Framework, das zum Scannen von Websites auf schädliche Objekte entwickelt wurde.
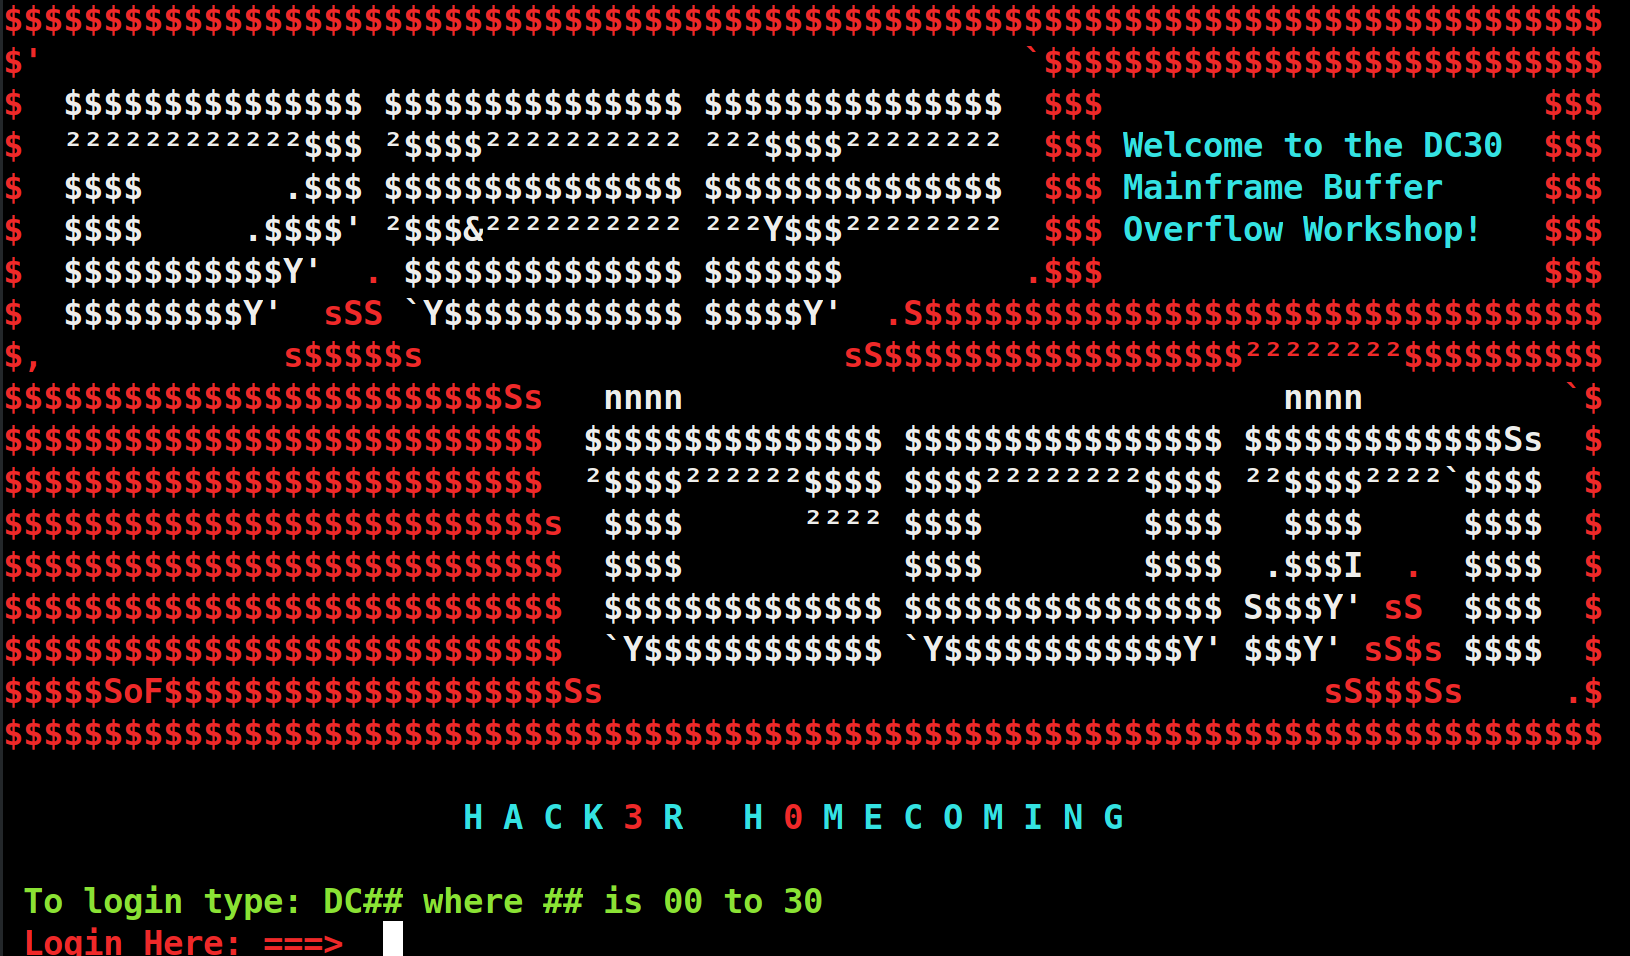 mainframed/dc30_workshop
DEFCON 30 Mainframe-Bufferüberlauf-Workshop-Container
 bmaia/binwally
Binär- und Verzeichnisbaum-Vergleichstool mit Fuzzy-Hashing
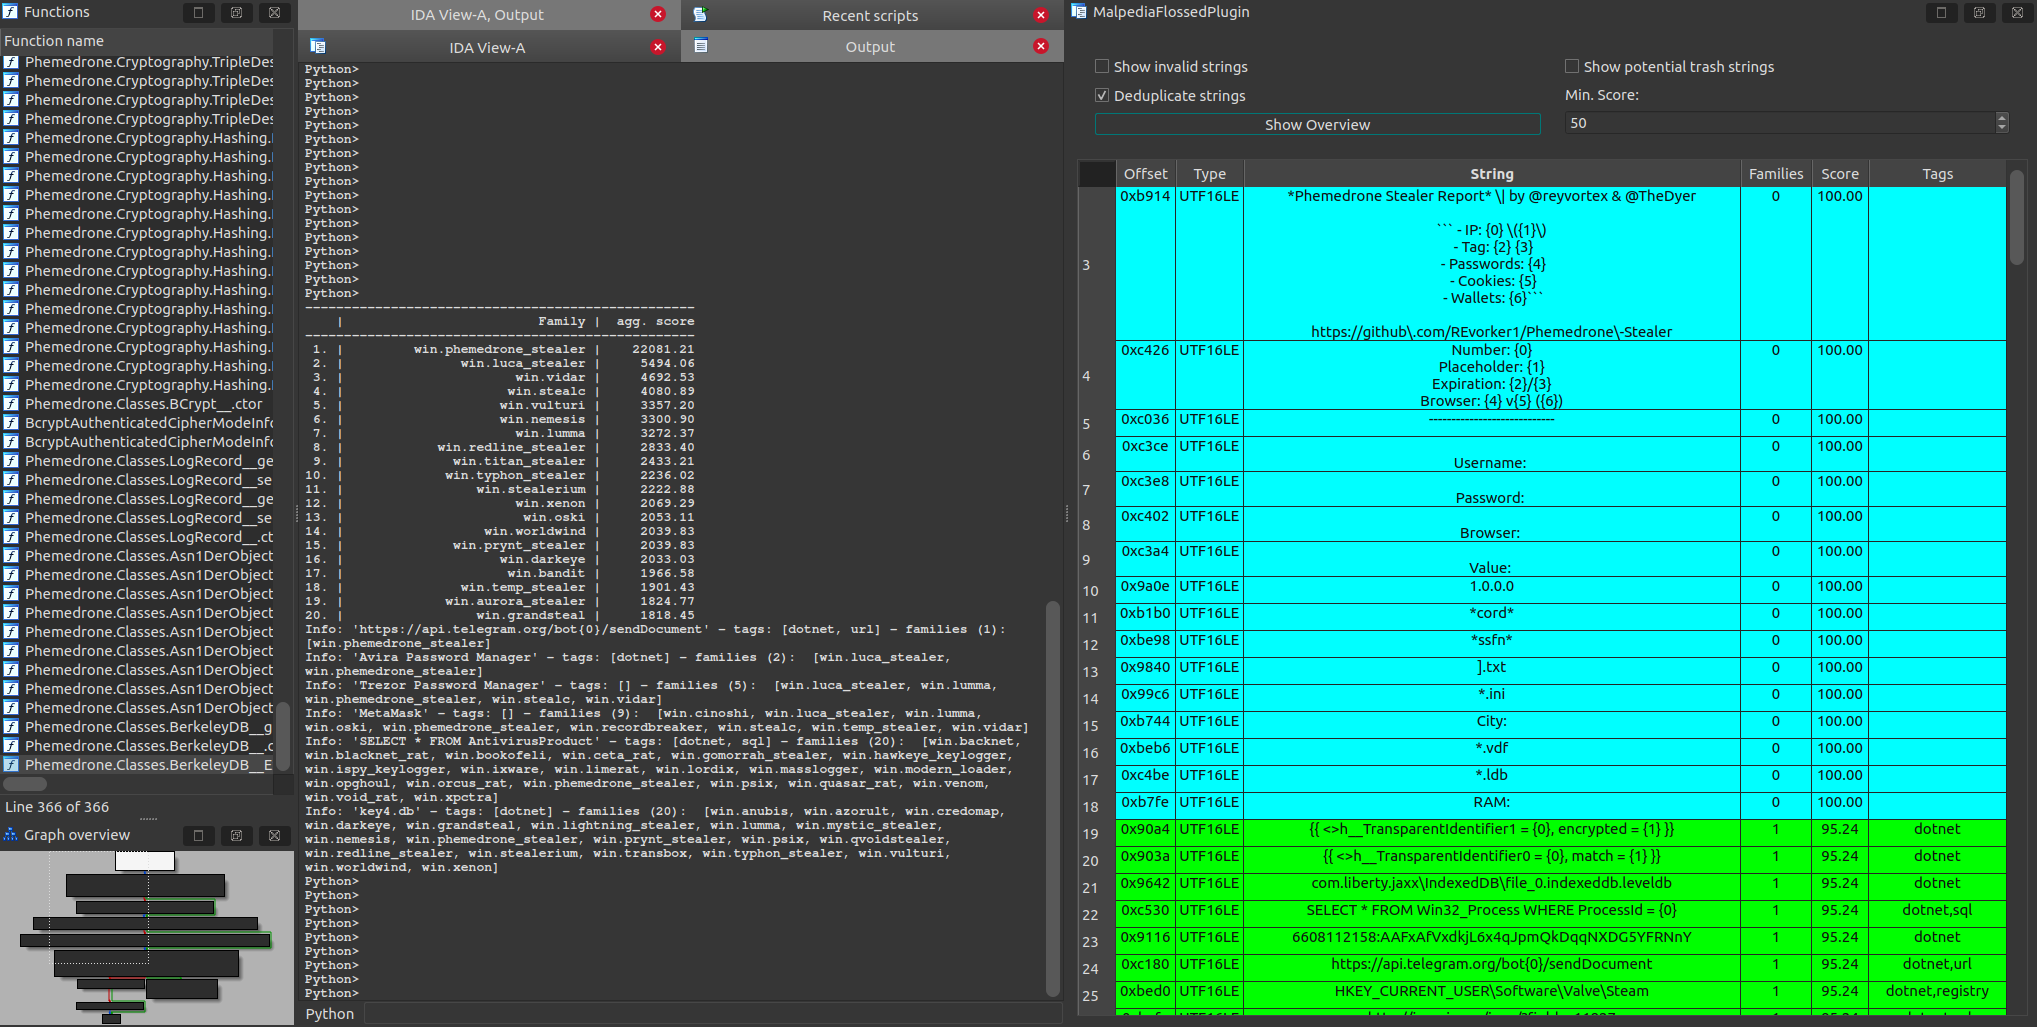 malpedia/malpedia-flossed
FLARE floss angewendet auf alle entpackten und gedumpten Samples in Malpedia, vorverarbeitet für die weitere Verwendung.
 x86byte/sbox
Kompilierzeit-AES-String-Verschleierung für C++
 polaris64/web_exploit_detector
Der Web Exploit Detector ist eine Node.js-Anwendung, die verwendet wird, um mögliche Infektionen, bösartigen Code und verdächtige Dateien in…
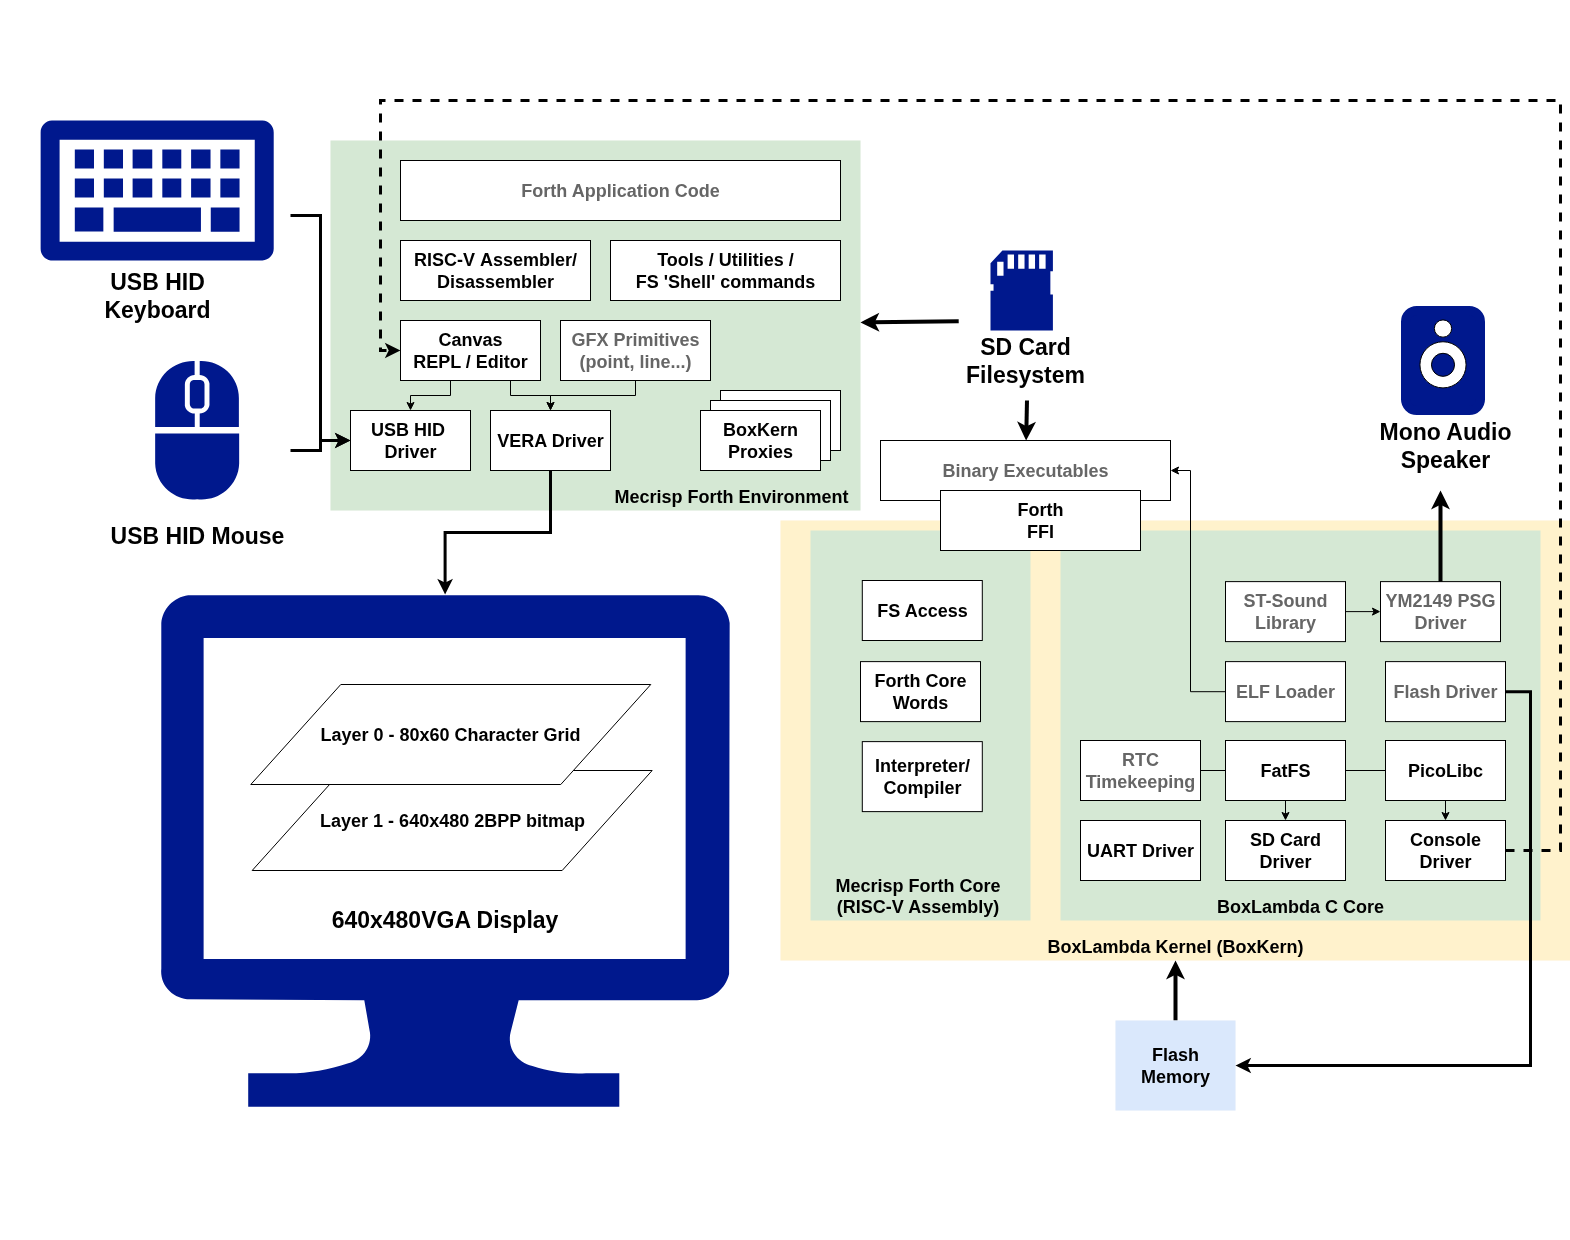 epsilon537/boxlambda
FPGA-basierte Mikrocomputer-Sandbox für Software- und RTL-Experimente
 dmdhrumilmistry/security-harness
Multi-Agenten-Harness für statische Anwendungssicherheits-Reviews für KI-Coding-Agenten: kartiert Codebasen, jagt Schwachstellenklassen, verkettet…
 lunixbochs/revsync
Kollaboratives Reverse Engineering in Echtzeit über mehrere Tools hinweg
 mayhamad/memtracer
Live-Memory-Analyse-Tool zur Erkennung von reflektiv geladenen .NET-DLLs durch Scannen von Prozesspeicherbereichen auf abnormale Flags, Seitentypen…
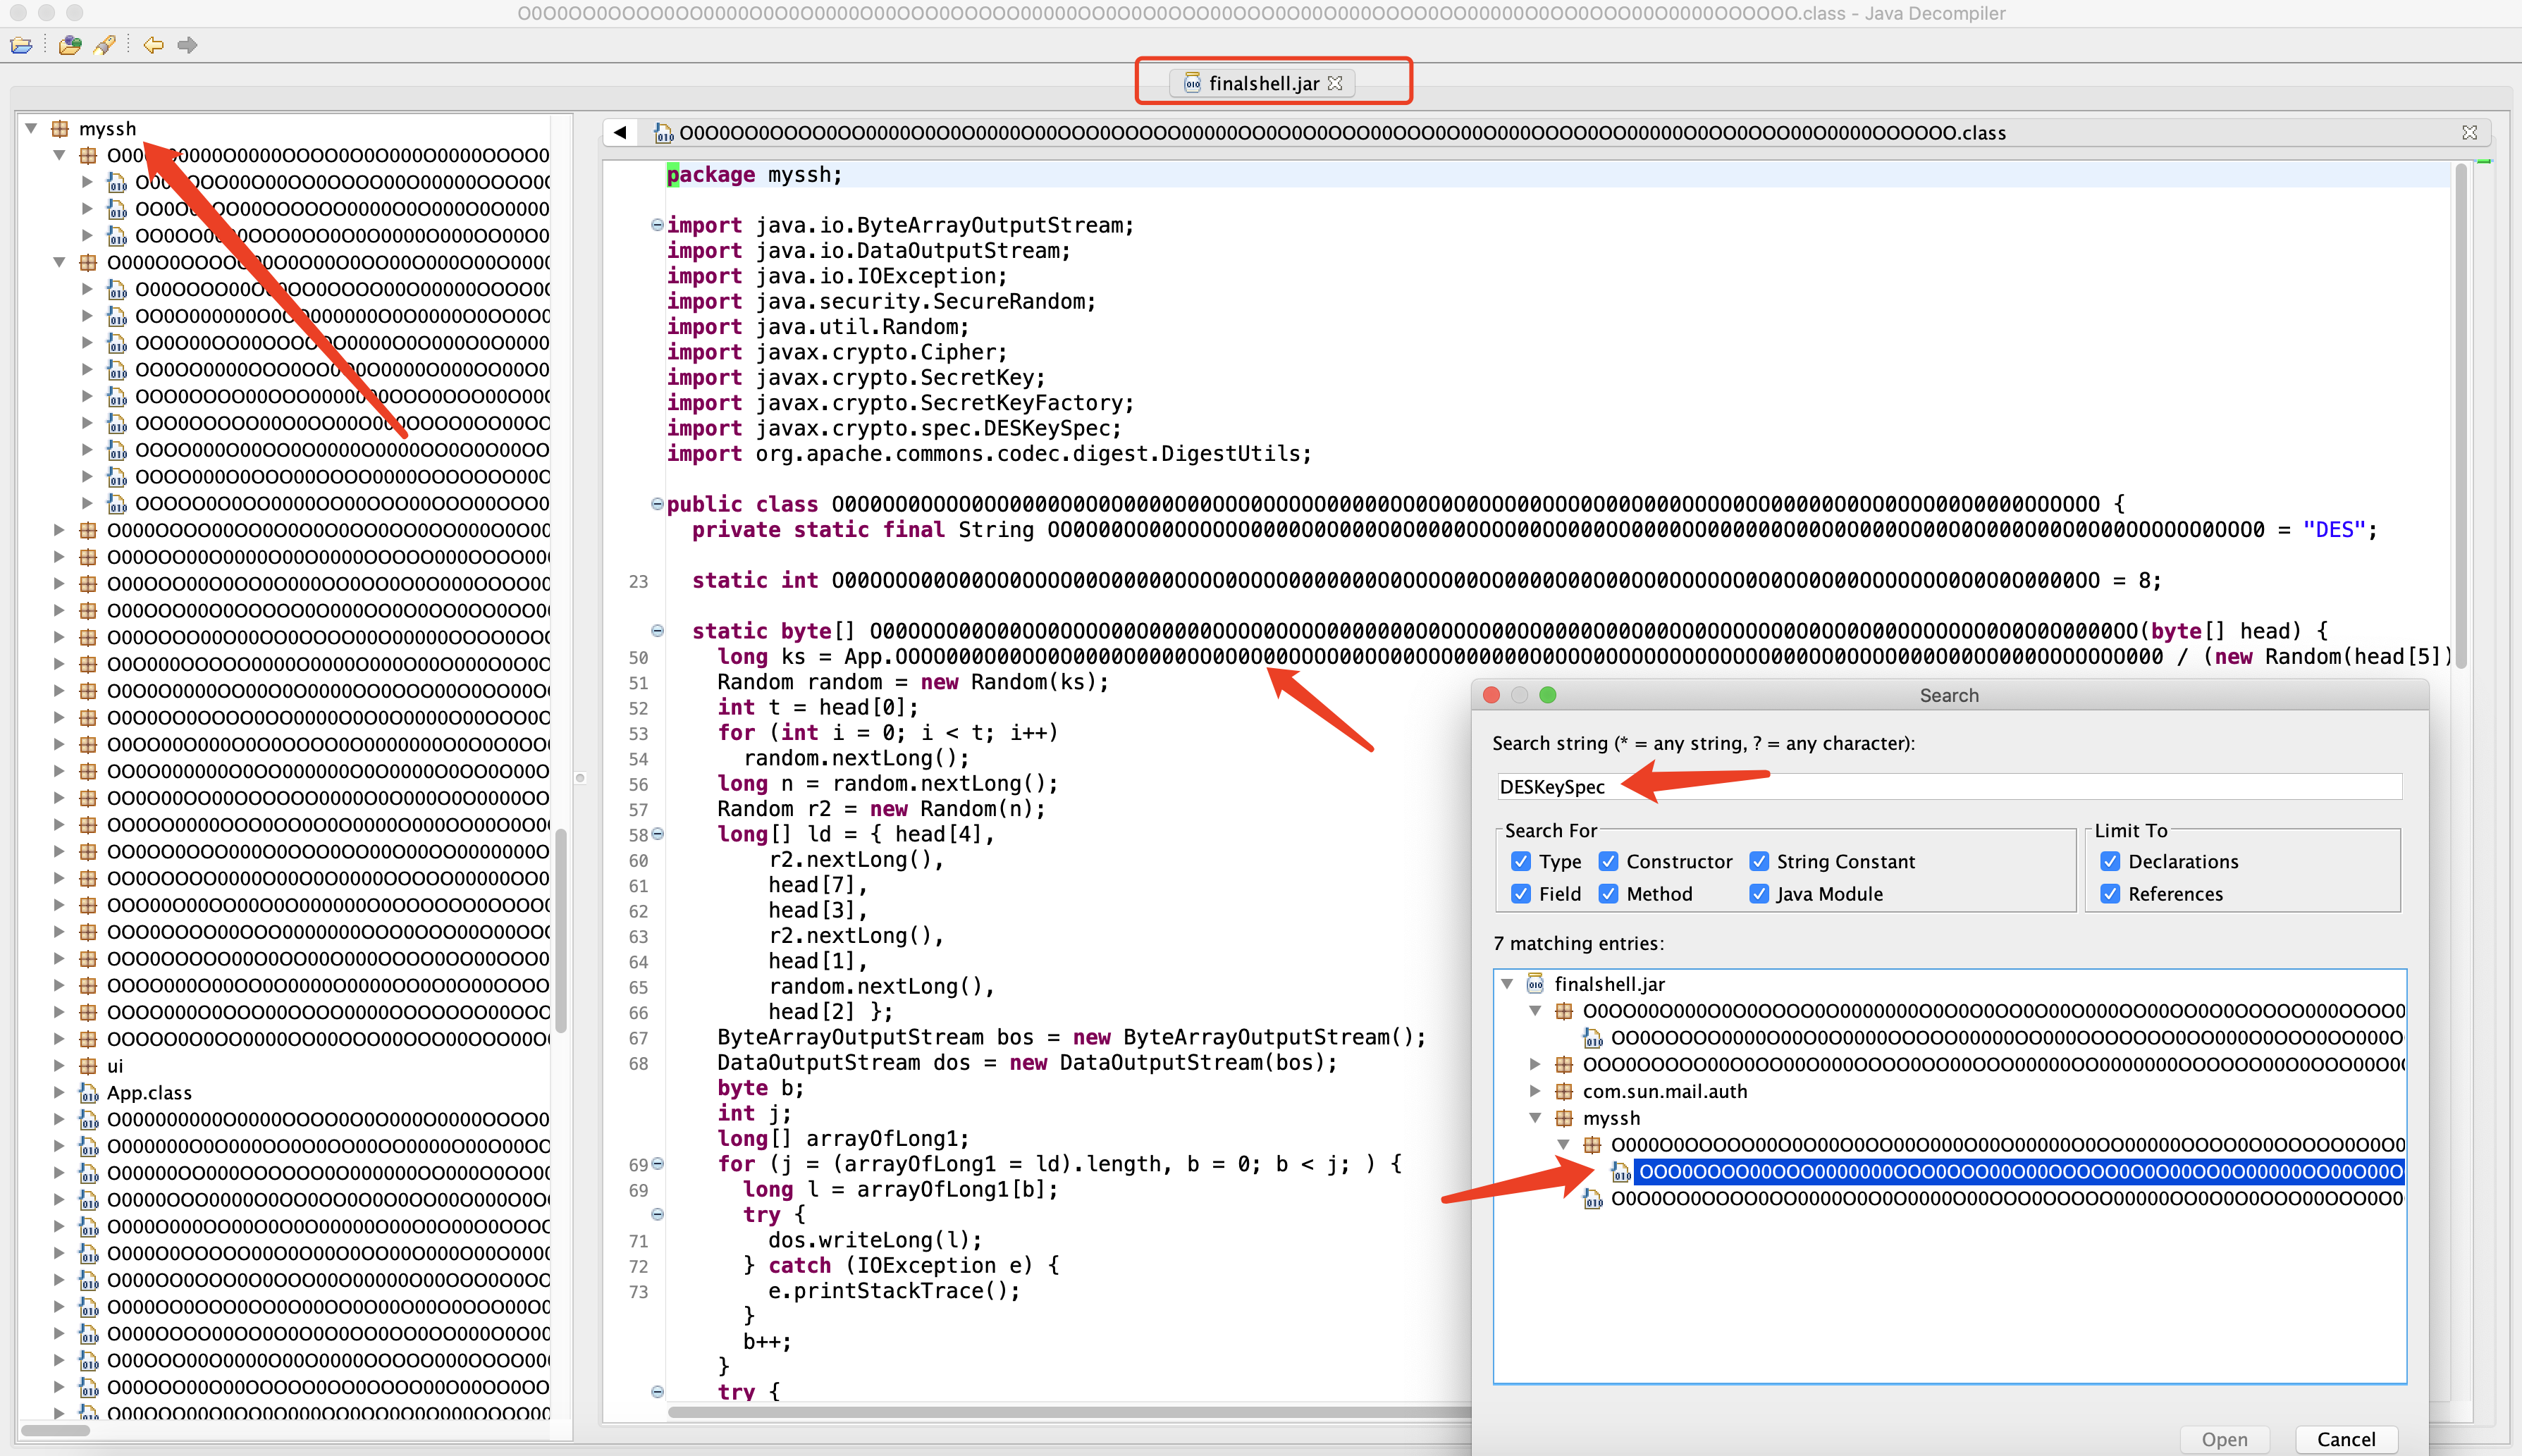 jas502n/finalshelldecodepass
FinalShellDecodePass 加密解密
 cdong1012/idapython-malware-scripts
Skripte zur Automatisierung von Malware-Analyse- und Reverse-Engineering-Workflows in IDA Pro, die Binärdatei-Inspektion, statische Analyse und…
 intelbroker/endurance-wiper
Ein kleiner Wiper-Malware, programmiert in C#
 dr4k0nia/xorstringsnet
Einfache XOR-Stringverschlüsselung für NET-basierte Binärdateien
 synacktiv/samsung-q60t-exploit
Exploit-Suite für Tizen-basierte Samsung-Q60T-Fernseher, einschließlich v8- und Kernel-Exploits, Firmware-Entschlüsselung und Root-Shell-Zugriff per…
 buter-chkalova/project-rvbbit
Lehrreiches Linux-Kernel-Rootkit-PoC, das DKOM, Syscall-Hooking, Stealth, Observability und defensive Erkennung untersucht.
 coffeeandsecurity/dakshscra
Framework-bewusstes statisches Code-Analyse-Tool für automatisierte Quellcode-Reviews mit plattformspezifischen Regeln, Taint-Analyse,…








