
 #1
Tools zur Erkundung und Erweiterung der Kontrolle in kompromittierten Netzwerken durch Bewegung zwischen Systemen.
Kitploit empfohlen
 byt3bl33d3r/pth-toolkit
Modifizierte Version der Passing-the-Hash-Toolsammlung, die sofort einsatzbereit ist.
 shard77/blackpill
Ein Linux-Kernel-Rootkit in Rust, das einen eigens entwickelten Typ-2-Hypervisor sowie eBPF-XDP- und TC-Programme verwendet.
 mitre/caldera-agent
Windows-Dienst-Agent für die CALDERA-Adversary-Emulationsplattform. Wird auf Zielcomputern installiert, um mit dem CALDERA-Server zu kommunizieren…
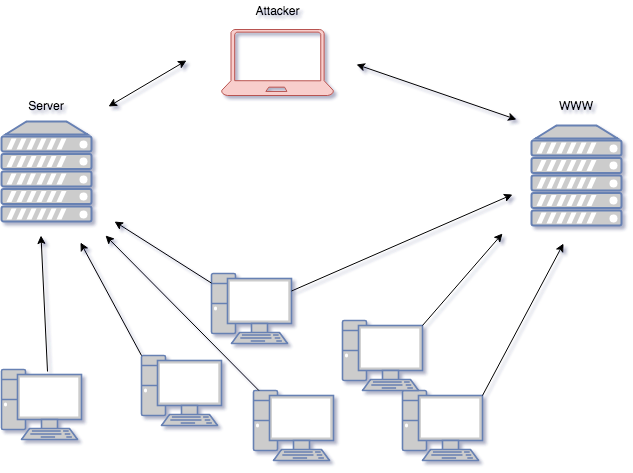 m507/m-botnet
Ein C2-Projekt, das einen selbstverbreitenden MS17-010-Wurm steuert.
 nicchongwb/rootsmart-v2.0
Entwicklung von Android-Ransomware - AES256-Verschlüsselung + CVE-2019-2215 (Reverse-Root-Shell) + Datenexfiltration
 0xbbuddha/hermes
Ein Python-Agent, der auf Linux für Mythic C2 abzielt.
 sp00kyskelet0n/discordrat
Discord-Fernverwaltungstool vollständig in Python3 geschrieben
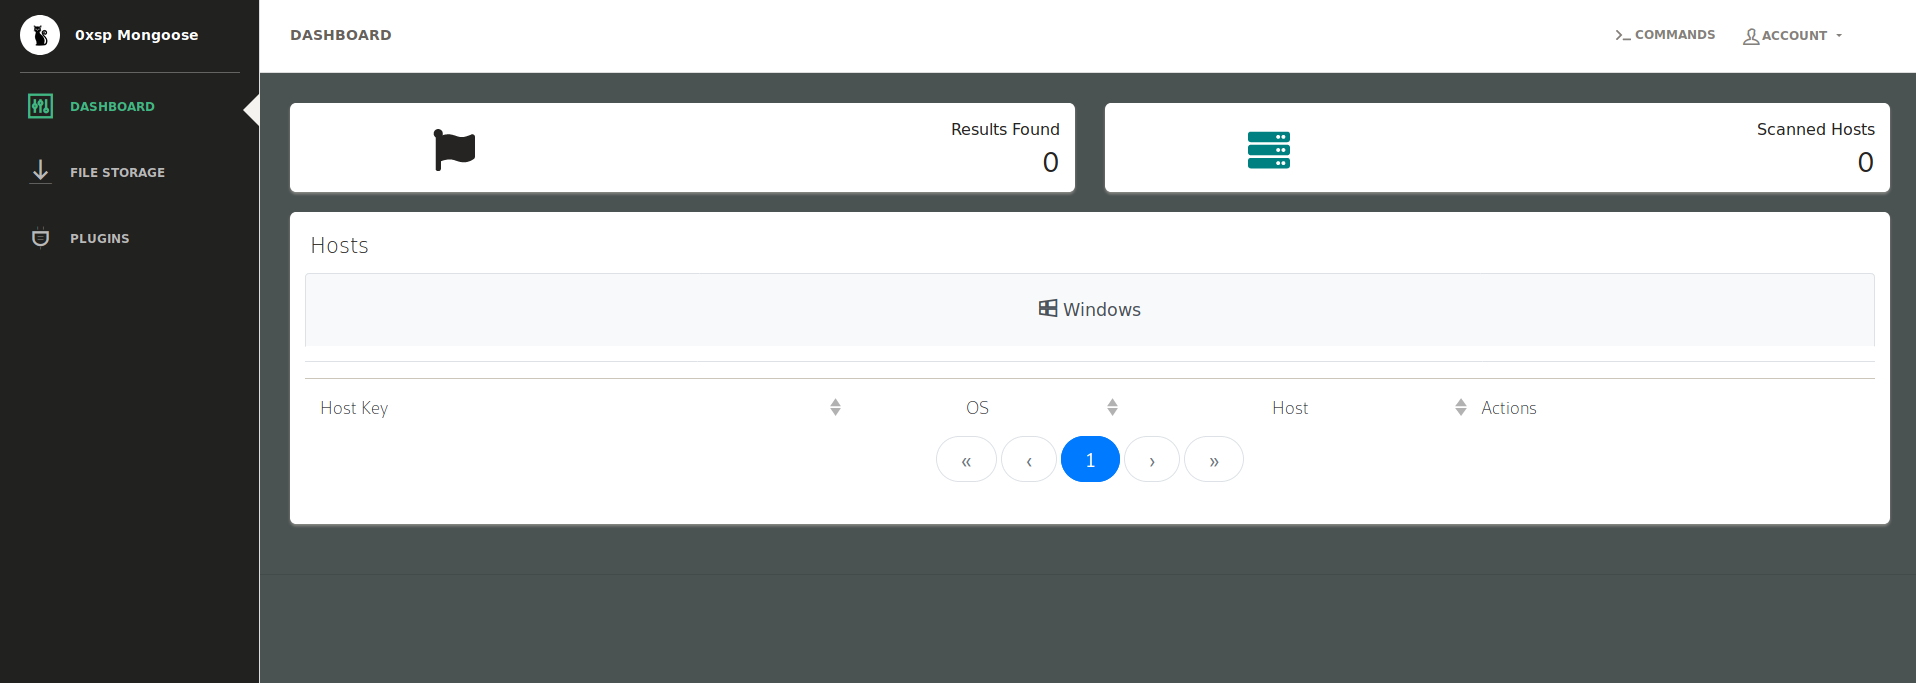 zux0x3a/0xsp-mongoose
Ein einzigartiges Framework für Cybersicherheitssimulation und Red-Teaming-Operationen, Windows-Audit auf neuere Schwachstellen, Fehlkonfigurationen…
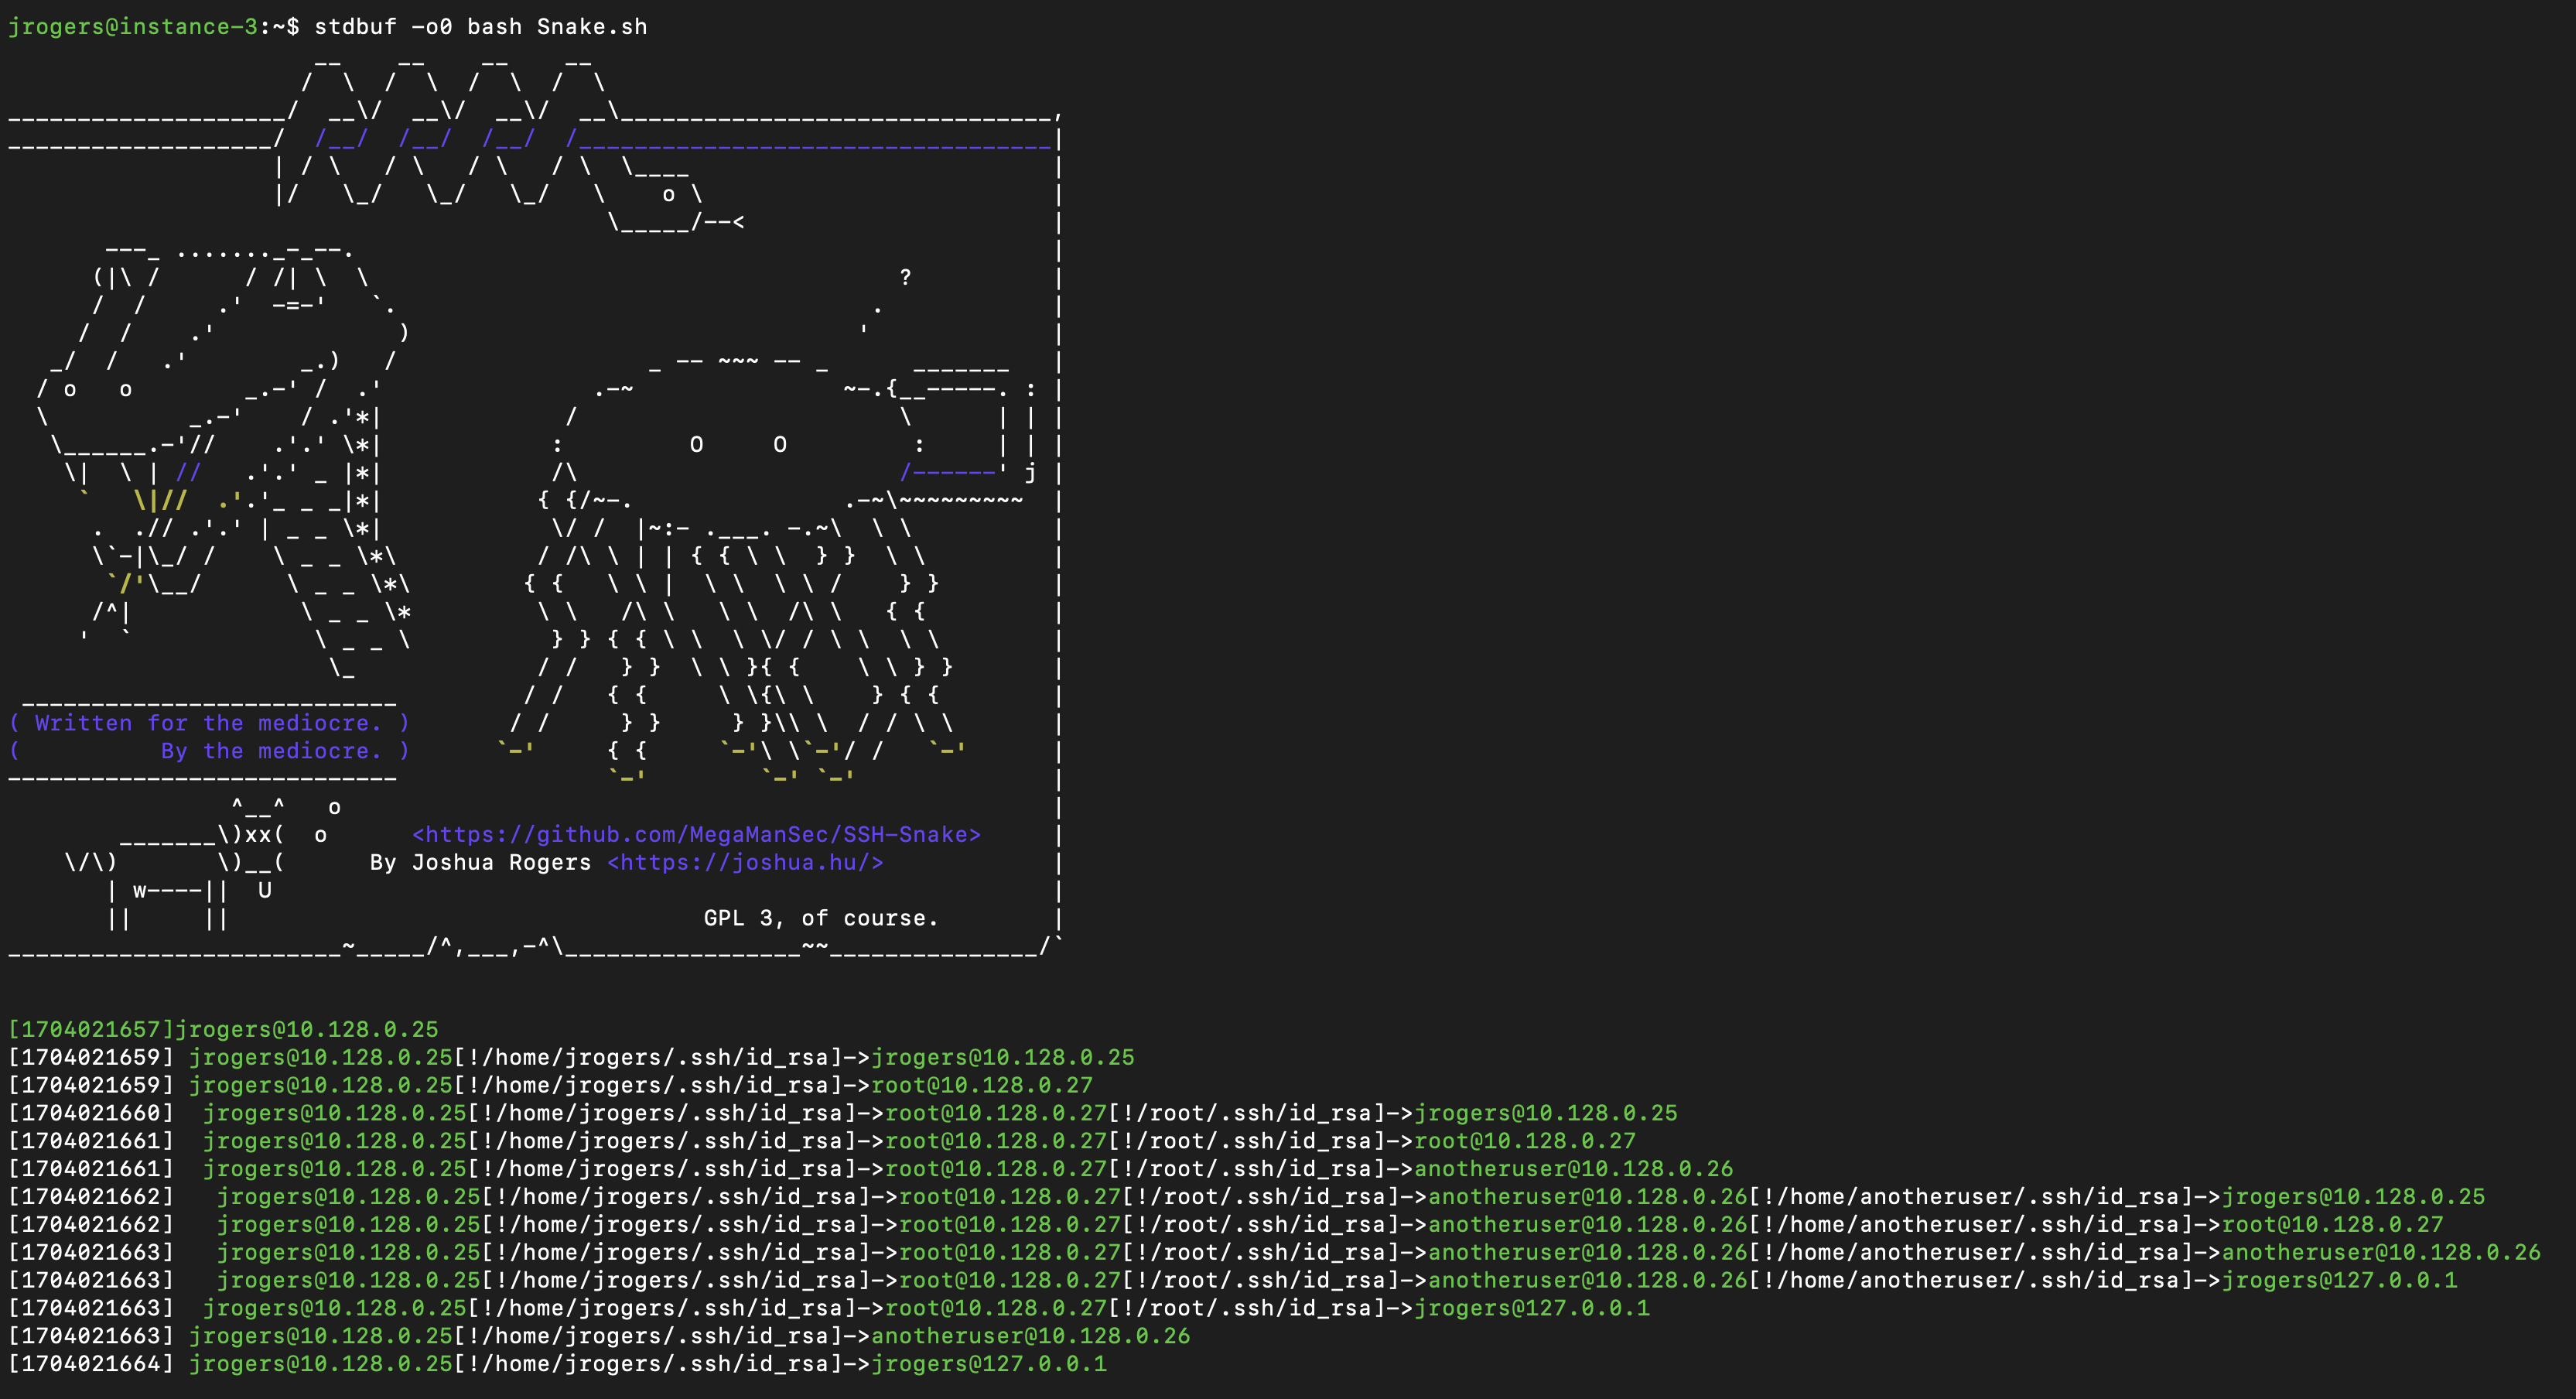 megamansec/ssh-snake
SSH-Snake ist ein selbstverbreitendes, sich selbst replizierendes, dateiloses Skript, das die Post-Exploitation-Aufgabe der SSH-Private-Key- und…
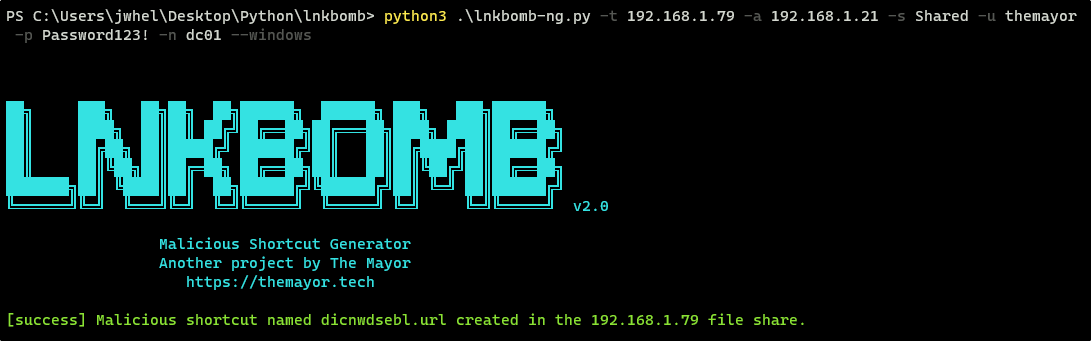 dievus/lnkbomb
Bösartiger Verknüpfungsgenerator zum Sammeln von NTLM-Hashes aus unsicheren Dateifreigaben.
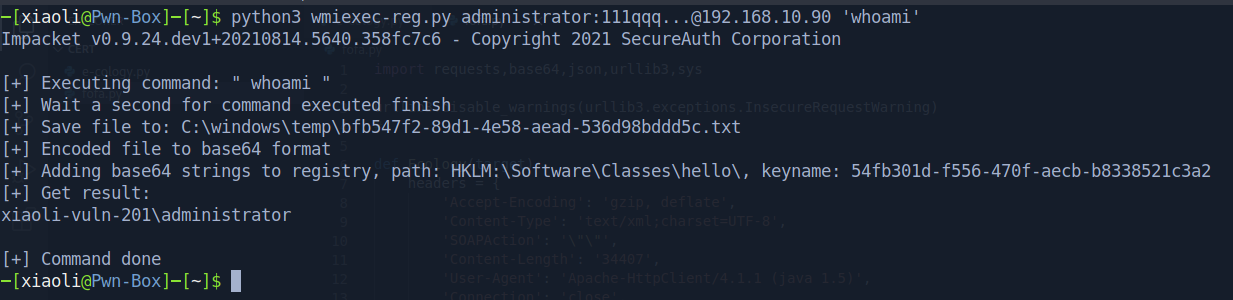 xiaolichan/wmiexec-regout
Modifizierte Version von impacket wmiexec.py, erhalte Ausgabe (Daten, Antwort) aus der Registry, benötigt keine SMB-Verbindung, umgeht auch…
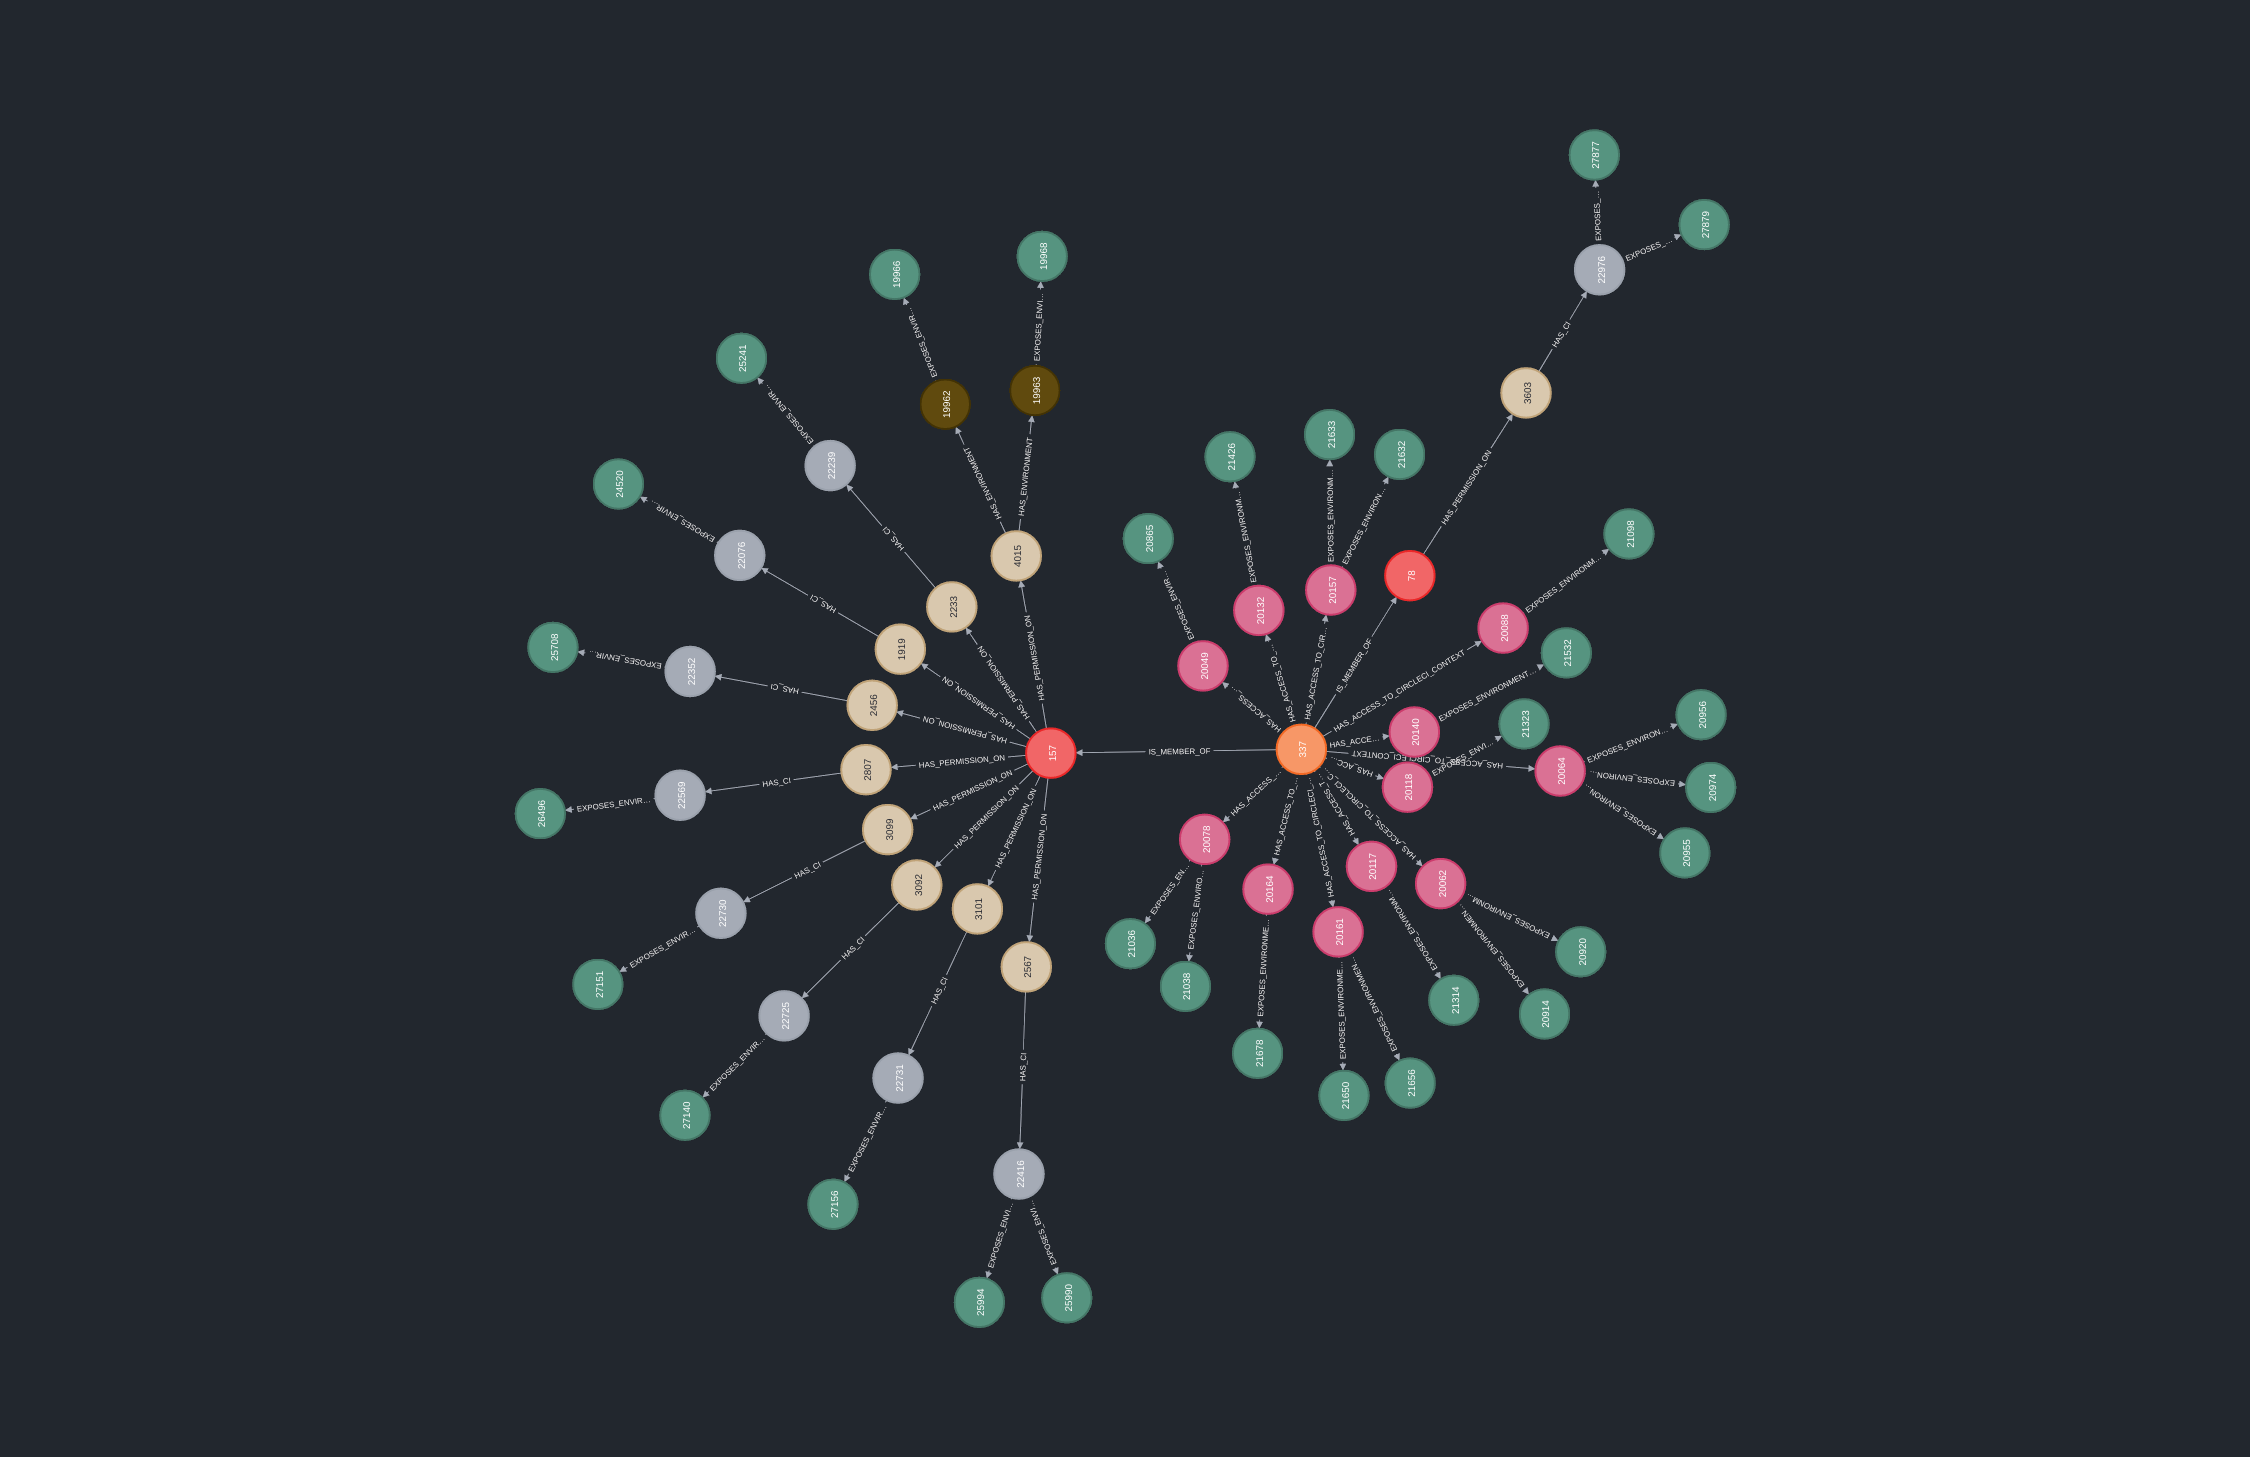 ovotech/gitoops
alle Wege führen zu Clouds
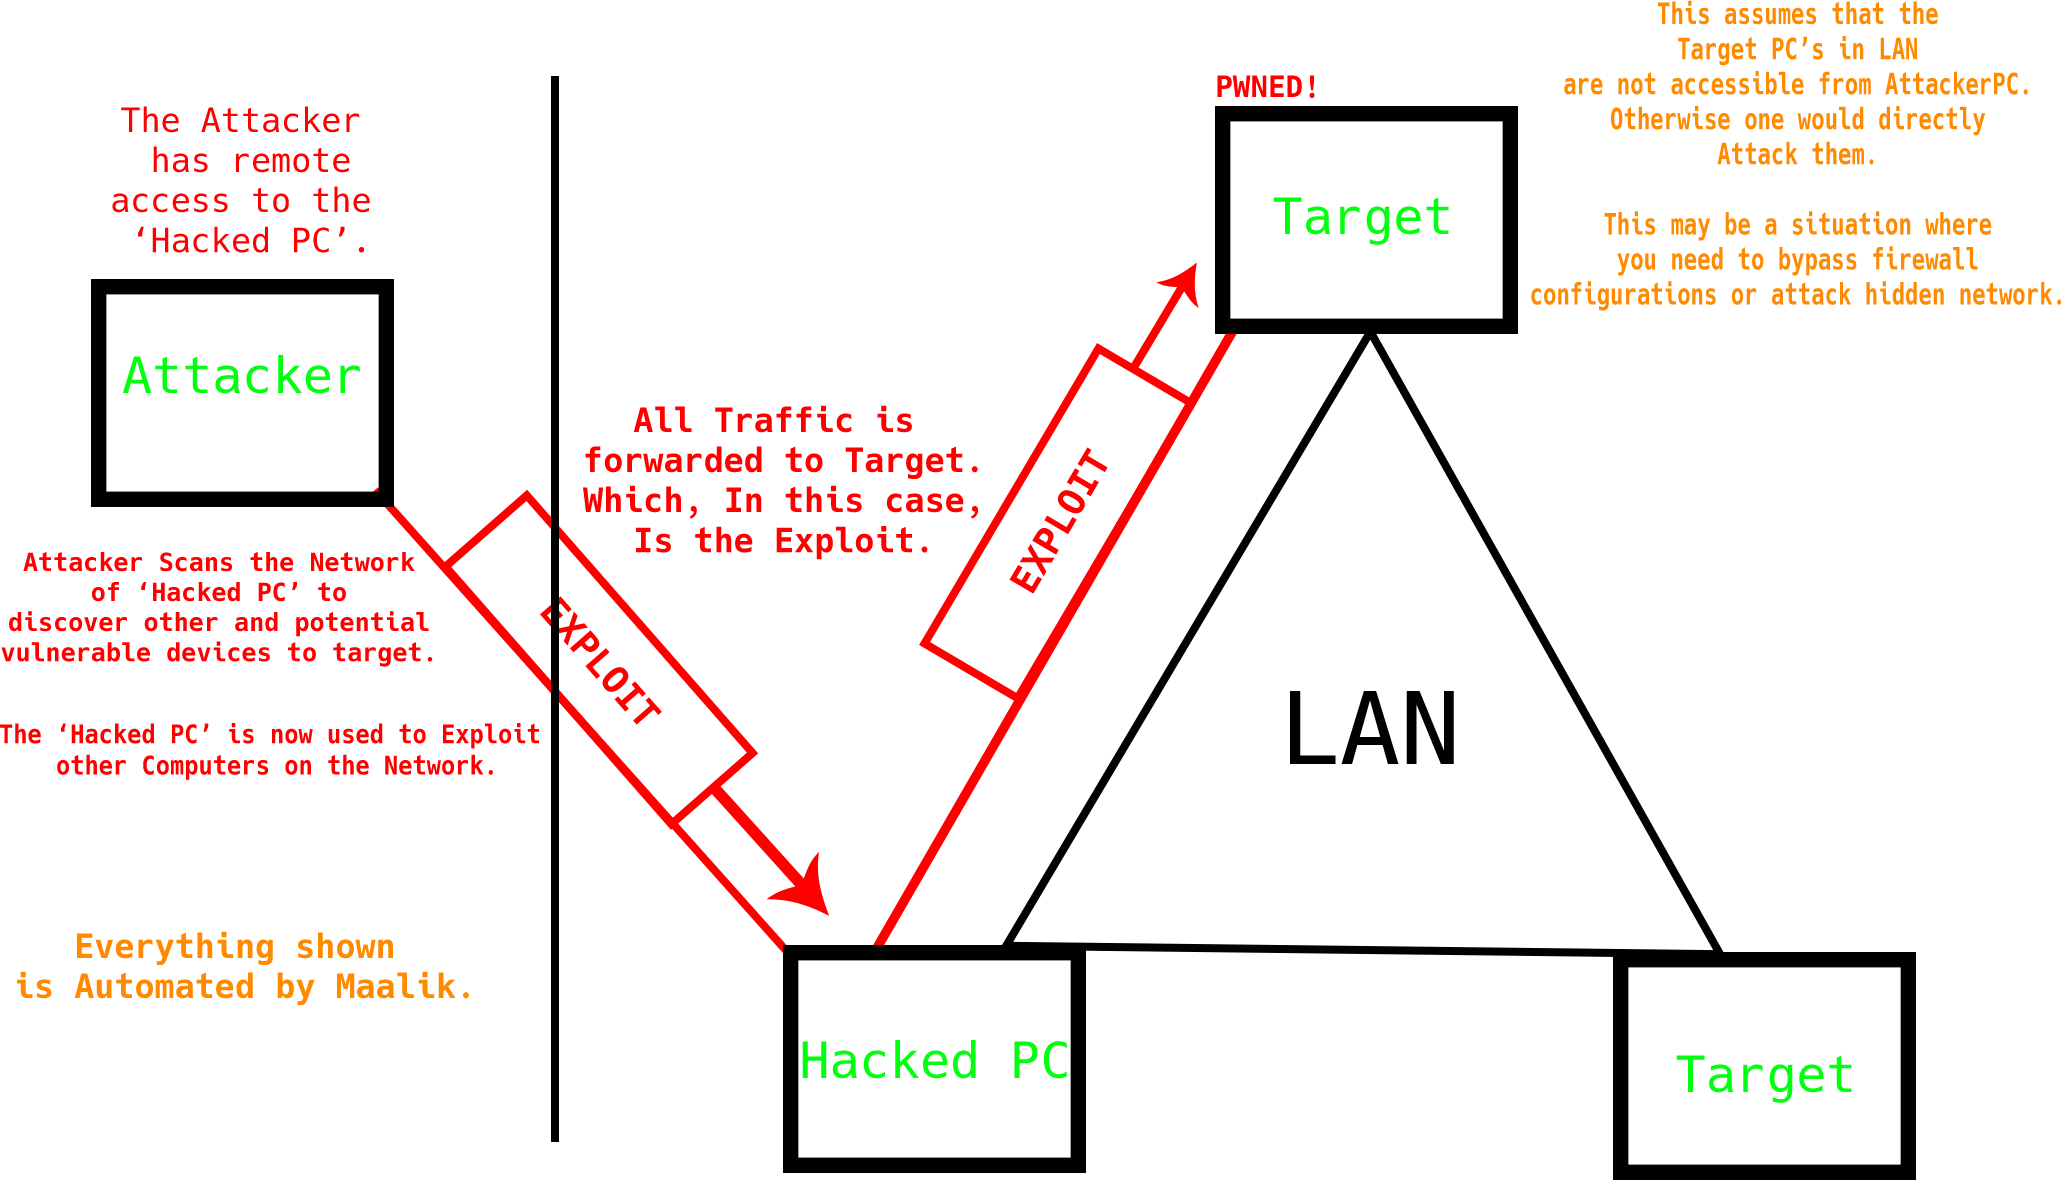 quantumcore/maalik
Funktionsreiches Post-Exploitation-Framework mit Netzwerk-Pivoting-Fähigkeiten.
 qwqdanchun/dcrat
Ein einfaches Remote-Tool in C#.
 conviso-archives/firefox_tunnel
Browser-basierter C2-Tunnel, der Payloads über Firefox's cookie.sqlite und automatisch übermittelnde HTML/JS exfiltriert, was einen heimlichen…
 powershellmafia/powersploit
PowerSploit - Ein PowerShell-Post-Exploitation-Framework
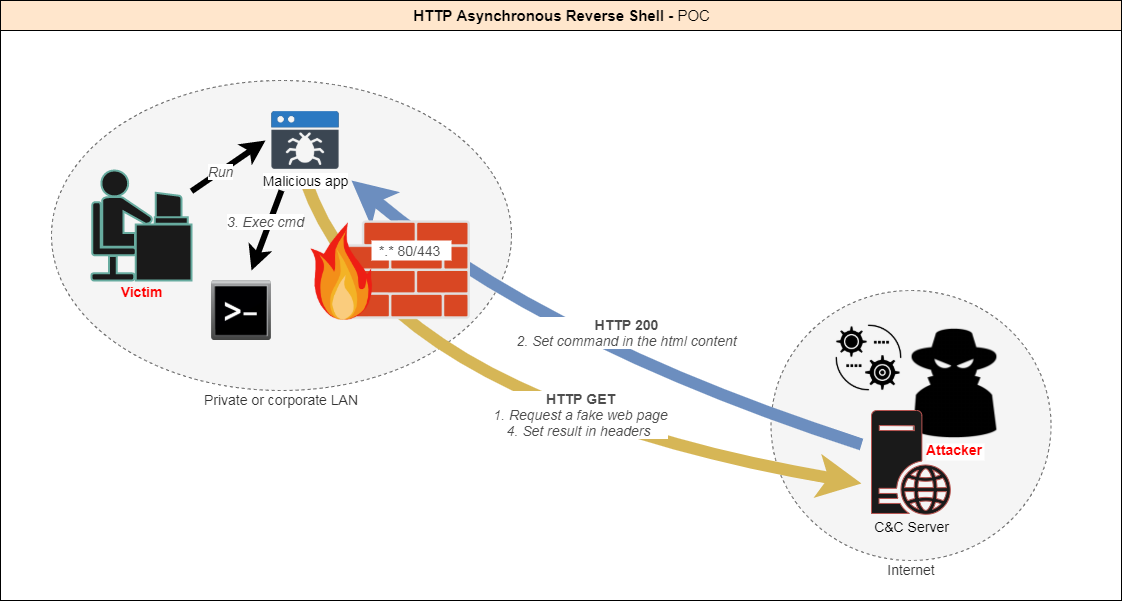 onsec-fr/http-asynchronous-reverse-shell
[POC] Asynchrone Reverse Shell über das HTTP-Protokoll.
 4n4nk3/tinkerershell
Eine einfache Python-Reverse-Shell, nur zum Spaß geschrieben.








