
 #1
Tools zur Erkundung und Erweiterung der Kontrolle in kompromittierten Netzwerken durch Bewegung zwischen Systemen.
Kitploit empfohlen
 d4rk007/redghost
Linux Post-Exploitation Framework, geschrieben in Bash, entwickelt um Red Teams bei Persistenz, Reconnaissance, Privilege Escalation und dem…
fortra/impacketPython-Bibliothek für die Manipulation von Netzwerkprotokollen auf niedriger Ebene, mit Implementierungen von SMB, MSRPC, Kerberos und WMI sowie…
 baptisterajaut/radmin-vpn-linux
Radmin VPN unter Linux über Wine ausführen — benutzerdefinierter Treiber, TAP-Brücke, kein Paketverlust
 a0yami/cve-2025-50505
Exploit für CVE-2025-50505 in Clash Verge Rev, der lokale Privilegienausweitung und Remote-Codeausführung über eine nicht authentifizierte API…
 gentilkiwi/mimikatz
Ein kleines Tool zum Spielen mit der Windows-Sicherheit.
 mgeeky/stracciatella
OpSec-sicherer PowerShell-Runspace aus C# heraus (alias SharpPick) mit deaktiviertem AMSI, Constrained Language Mode und Script Block Logging beim…
 kamalx06/tornadorevc2
Modulares Post-Exploitation-Framework zur Verwaltung von Reverse-Shell-Sitzungen über TCP/TLS/mTLS mit Plugins für Enumeration, In-Memory-Ausführung,…
 ustayready/thunderstorm
Ein Sammler und Ableitungs-Engine. Es kartiert Ihre Umgebung, bewertet effektive Berechtigungen und Vertrauen und schreibt einen vollständigen…
 portbuster1337/atlas
Plattformübergreifendes Netzwerk-Execution-Toolkit (SMB/Kerberos/WMI/LDAP/DCSync), basierend auf TrustedSecs Titanis – NetExec-artiger Workflow in C#
 meshcore-dev/meshcore
Ein neues leichtgewichtiges, hybrides Routing-Mesh-Protokoll für Paketfunkgeräte.
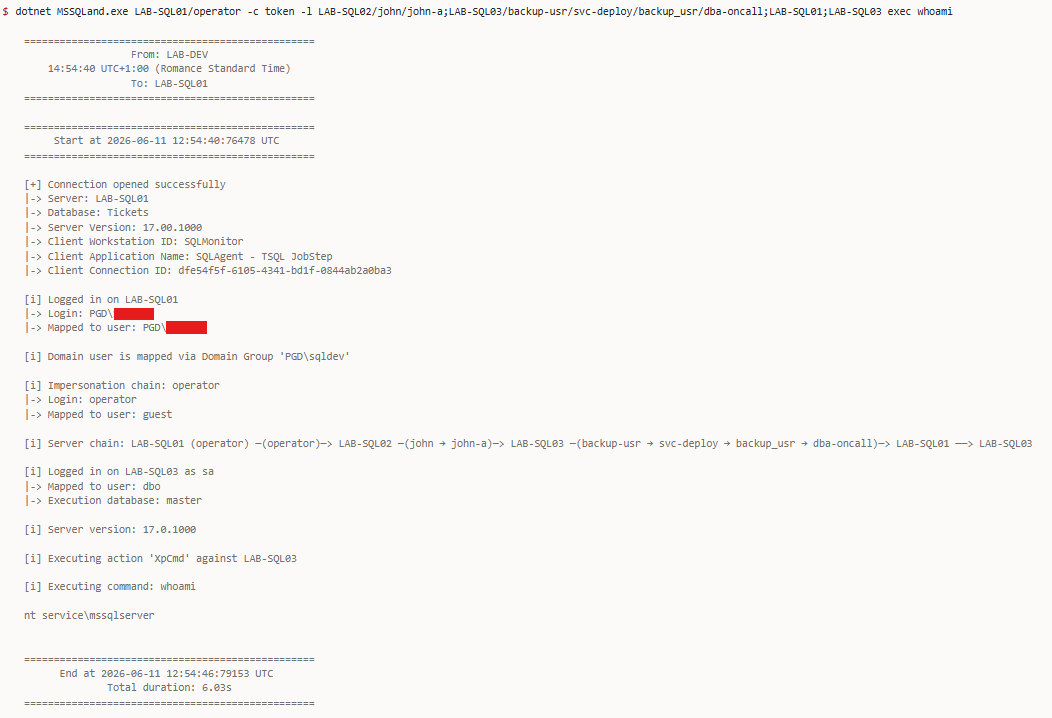 n3rada/mssqland
In-Ziel-C#-Post-Exploitation-Tool für Microsoft SQL Server (MS SQL / MSSQL) zur Durchquerung von Linked-Server-Ketten beliebiger Tiefe mit…
 med0x2e/sigflip
SigFlip ist ein Tool zum Patchen von mit Authenticode signierten PE-Dateien (exe, dll, sys, usw.), ohne die bestehende Signatur zu ungültig zu machen…
 pennyw0rth/netexec
Post-Exploitation-Framework für automatisierte Netzwerk-Authentifizierungstests, Credential-Harvesting und laterale Bewegung in Windows/AD-Umgebungen…
 praetorian-inc/wasmforge
WasmForge — kompiliert Go- und C#-Programme zu Single-Binary, WASM-sandboxierten nativen ausführbaren Dateien mit polymorpher Ausgabe.
 qwqdanchun/dcrat
Ein einfaches Remote-Tool in C#.
 cdk-team/cdk
📦 Erleichtern Sie die Sicherheitstests von K8s, Docker und Containerd.
 cube0x0/krbrelay
Kerberos-Relay-Framework für Windows-Umgebungen, das Authentifizierungs-Relay, Privilegienausweitung und laterale Bewegung über LDAP-, SMB-, HTTP-…
 abraxas/veneficus-implant-public
Spicy Malware 0day. Vollständige Kill-Chain-Malware: Exploit, Pivot, C2, Persistenz. Rust in Pseudo-Code umgewandelt – wenn du schlau bist, kannst du…







